#1
 rmhowe425/poc-cve-2026-93680
CVE-2026-93680の概念実証エクスプロイト。MCP SSE認証バイパスとツール呼び出しによるデータ窃取を実証する。
 mbadanoiu/cve-2024-34693
CVE-2024-34693: Apache Superset におけるサーバー任意ファイル読み取り
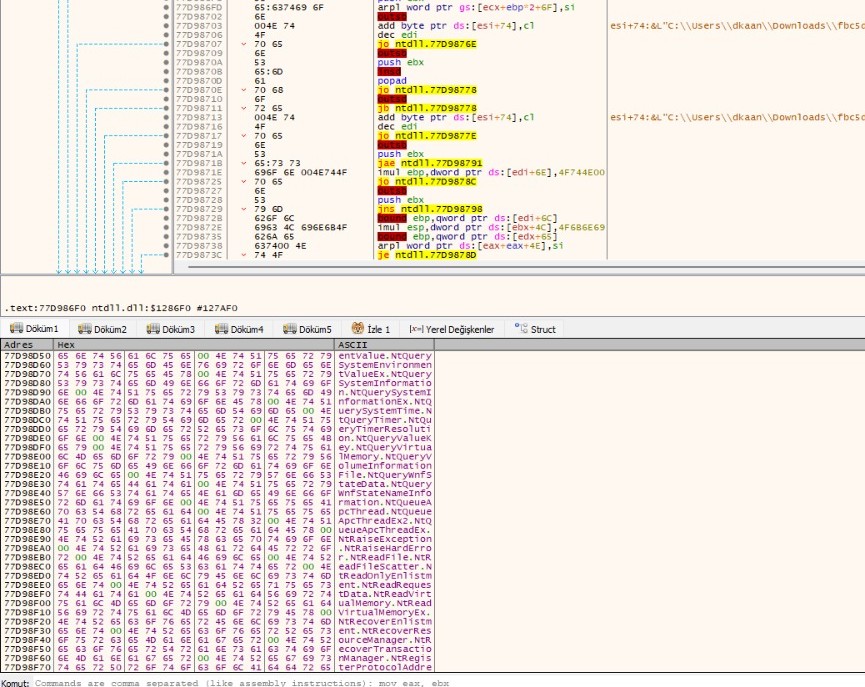 kaandemir993/agent-tesla-apc-injection-token-manipulation-registry-persistence-analysis
Agent Tesla(.NETベースの情報窃取型マルウェア)のリバースエンジニアリング解析。APCインジェクション、トークン操作、レジストリ永続化を使用します。NtQueueApcThread、NtProtectVirtualMemory、および完全なペイロード抽出を含みます。
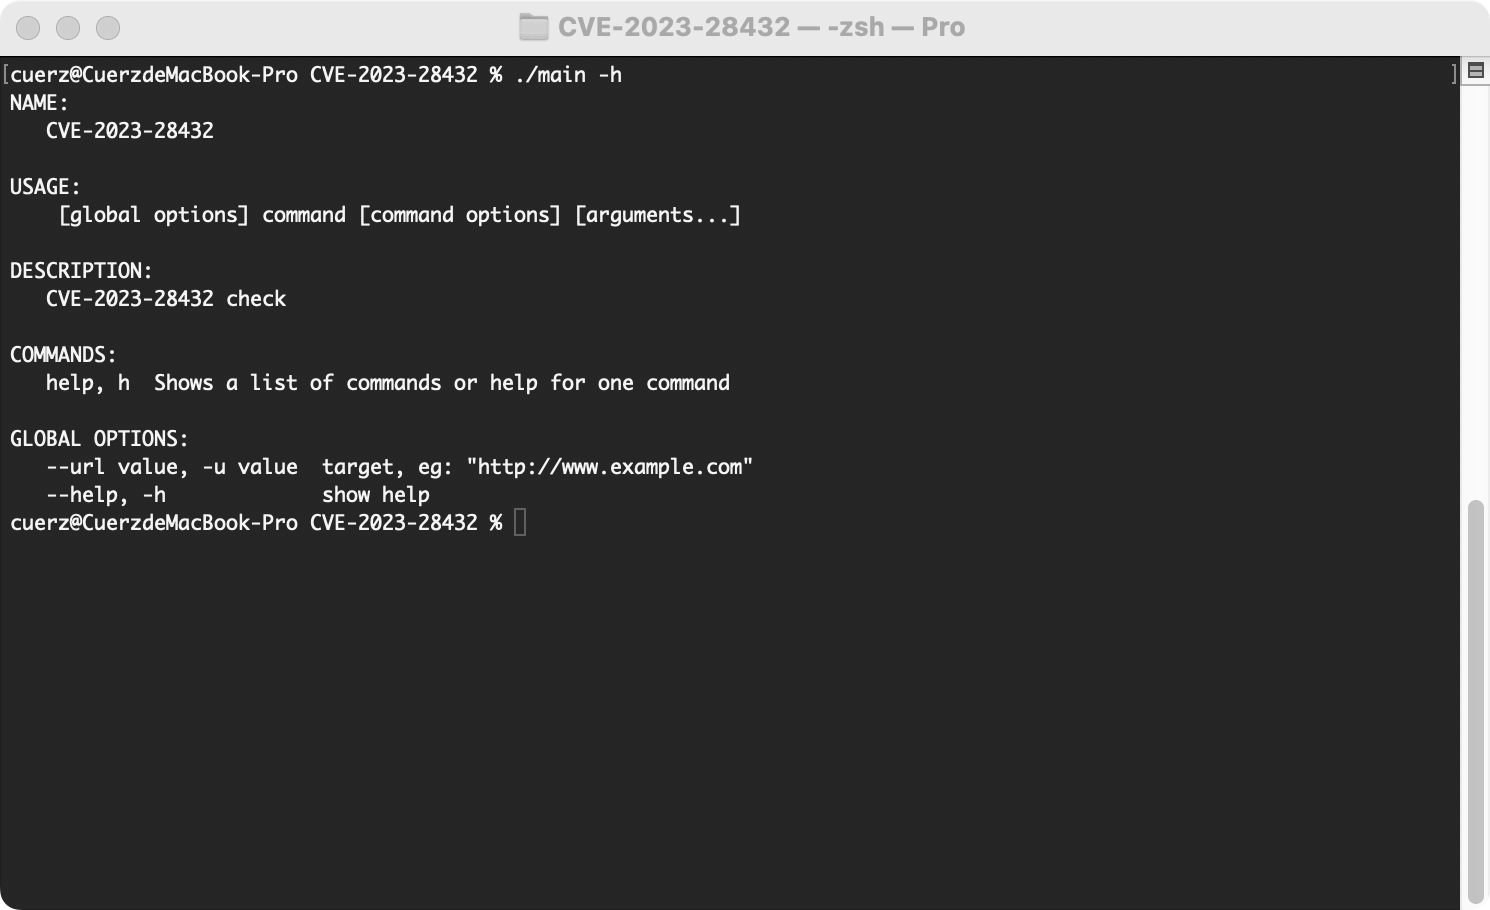 cuerz/cve-2023-28432
CVE-2023-28432 MinIO 機密情報漏えい検出スクリプト
 danithehack3r/cve-2024-42009-poc
CVE-2024-42009 概念実証
 analyticeth/tesla-security-research
Tesla Model 3/Y インフォテイメントシステムの脆弱性調査。6件の脆弱性、4件のCVE(CVE-2022-42005 から CVE-2022-42008)。ルートシェル、永続的アクセス、保険テレメトリーのスプーフィング。
 abraxas/pfsense-api-acme-key-dump
pfSense Plus MIM API ツールキット b4acd7ca - 高 - リモート - 権限の残存 - GET /services/acme が鍵をダンプする
 abraxas/pfsense-api-acb-userkey
pfSense Plus MIM API toolkit b4acd7ca - 高 - リモート - IDOR - ACB userkey capability URL
 oscerd/cve-2026-78164
CVE-2026-78164 の実行可能な概念実証であり、Apache Camel の HTTP プロデューサーが攻撃者から提供された CamelHttpUri ヘッダー内のプロパティプレースホルダーを解決する際に、シークレットが漏洩することを実証します。
 godylockz/cve-2023-40028
CVE-2023-40028 の PoC: Ghost CMS 任意のファイル読み取り
 leosol/initroot
CVE-2016-10277を悪用したSecure Bootおよびデバイスロックのバイパス
 deathshotxd/cve-2025-52691-apt-poc
CVE-2025-52691(SmarterMailの任意ファイルアップロードRCE)向けの拡張版概念実証エクスプロイトで、ステルス難読化、永続化、外部流出、対話モードなどのAPTレベルの機能を備えています。教育目的および許可されたテストのみを対象としています。元のPoCはyt2w/CVE-2025…
 alsatianconsulting/skyprofile
ADSB-Exchangeのフライトデータを機体記号(テールナンバー)またはICAO識別子で照会し、航空機の活動を迅速にプロファイリングする軽量な航空情報ツール。
 ejfkdev/oss
AWS、Aliyun、Tencent、Huawei などのクラウドを横断してバケットの一覧表示、エクスポート、ダウンロードを行う、S3 互換オブジェクトストレージ向けのクロスクラウド CLI。匿名ブラウジングとバケット探索スキャンを備えています。
 vnescape/zygote-cve-2024-31317
これは、CVE-2024-31317を利用して、ADB経由でプライベートアプリデータを抽出したり、アプリのUIDでシェルを起動したりするツールキットです。
 krishsharma0413/syncord
Syncordは、Discordを暗号化ファイルストレージとして利用する、CLIベースのファイル同期・保存ツールです。
 wvllxe/cve-2026-104051-pictshare-info-disclosure
PictShare < 3.7.1 における info API を介した機密情報漏洩 (CWE-522)。PoC とアドバイザリの解説。