#1

 gbuyssens/cve-2026-41651
PackageKitのTOCTOUレースコンディションによるローカル権限昇格。
 khwajasaad267-coder/cve-2024-4577-lab
DockerベースのCTFラボで、CVE-2024-4577 PHP-CGIの引数インジェクションによるRCEを実演します。脆弱なPHP 5.4.1 CGI、エクスプロイトスクリプト、フラグ取得を含みます。
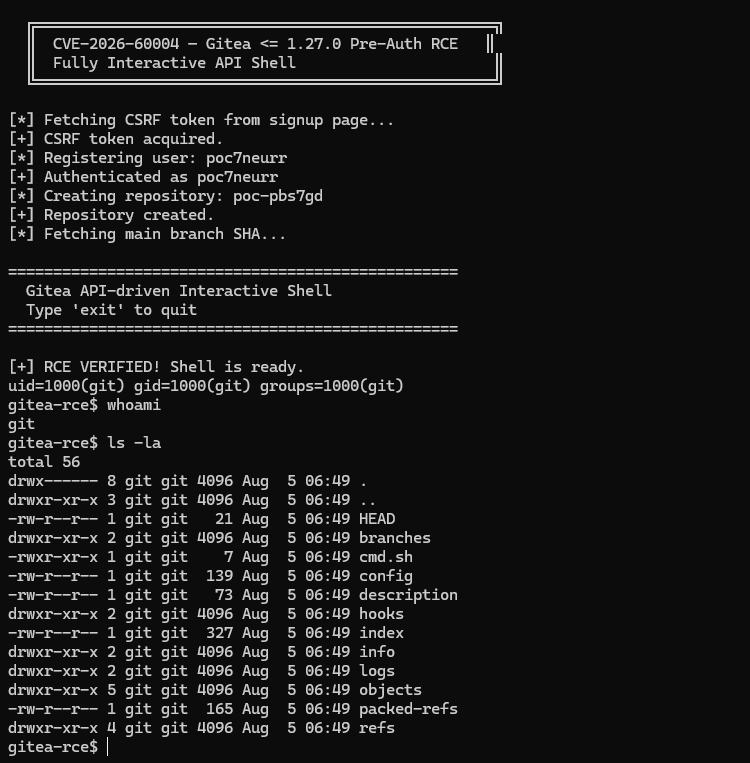 sachinart/cve-2026-60004-gitea-0day
CVE-2026-60004 — Gitea <= 1.27.0 事前認証RCE
 hackerking24/cve-2026-30225-olivetin-rce
OliveTinの認証なしRCE(CVE-2026-30225)に対する概念実証エクスプロイト。安全でないゲストデフォルト設定と検証されていない引数タイプを悪用し、脆弱なインスタンス上でrootシェルを取得します。
 l41kaa/cve-2023-33733-exploit-poc
CVE-2023-33733を標的としたWebアプリケーション用Pythonエクスプロイトスクリプト。認証、セッション抽出、リバースシェル配信を自動化し、ペネトレーションテストやCTF環境向けです。
 qinglove777/cve-2024-2961-xxe-exploit
CVE-2024-2961(CNEXT)PHP 文件读取到 RCE 漏洞利用,已适配至 XXE/CTF 通道
 hackerking24/cve-2026-29782-openstamanager-rce
CVE-2026-29782の概念実証エクスプロイト。OpenSTAManagerにおけるSQLインジェクションとPHPオブジェクトインジェクションを連鎖させ、リモートコード実行を達成します。Webシェルの展開とリバースシェルのオプションを含みます。
 thefizzyfish/cve-2025-4138_tarfile_filter_bypass
CVE-2025-4138 - Python 展開ディレクトリ外への任意のファイル書き込み
 alreadyclosed/cve-2026-39987
CVE-2026-39987 の marimo 0.20.4 向け PoC
 beraphin/cve-2018-6789
CVE-2018-6789 用エクスプロイト。Exim の base64 デコード処理におけるヒープバッファオーバーフローを悪用し、チャンクオーバーラップと ACL 文字列操作を介してリモートコード実行を達成します。
 byt3quester/cve-2023-20938-poc
# CVE-2023-20938 のローカル権限昇格の概念実証 Android binder の use-after-free 脆弱性(CVE-2023-20938)に対するローカル権限昇格の概念実証であり、脆弱なテストビルド上で root を取得し、SELinux を無効化します。
 ywh-jfellus/cve-2026-9198
CVE-2026-9198 の概念実証 - IBM Langflow 自動ログインバイパスによる未認証RCE
 cd-ratel/cve-2025-32432
CVE-2025-32432 の実動 PoC - Craft CMS <= 5.6.16 における Yii2 PhpManager ガジェット + nginx access.log ポイズニング経由の認証なし RCE
 giordy0424/cve-2023-25690_lab
HTTPリクエストスマグリングラボ: Apache 2.4.55 CRLFインジェクション
 cmpnn-romain/cve-2024-27198_lab
CVE-2024-27198 用のラボ
 ritinify/cve-2025-29927-poc
CVE-2025-29927の概念実証エクスプロイト。Next.jsミドルウェアの認可バイパスです。細工したx-middleware-subrequestヘッダーを送信してバイパスを検証するための、脆弱なターゲットラボとPythonスクリプトが含まれています。
 innocentx0/cve-2022-25765
Python製のCVE-2022-25765向け概念実証(PoC)。pdfkitにおけるコマンドインジェクションの脆弱性で、細工されたPDF生成を介してリモートコード実行を可能にします。