
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ
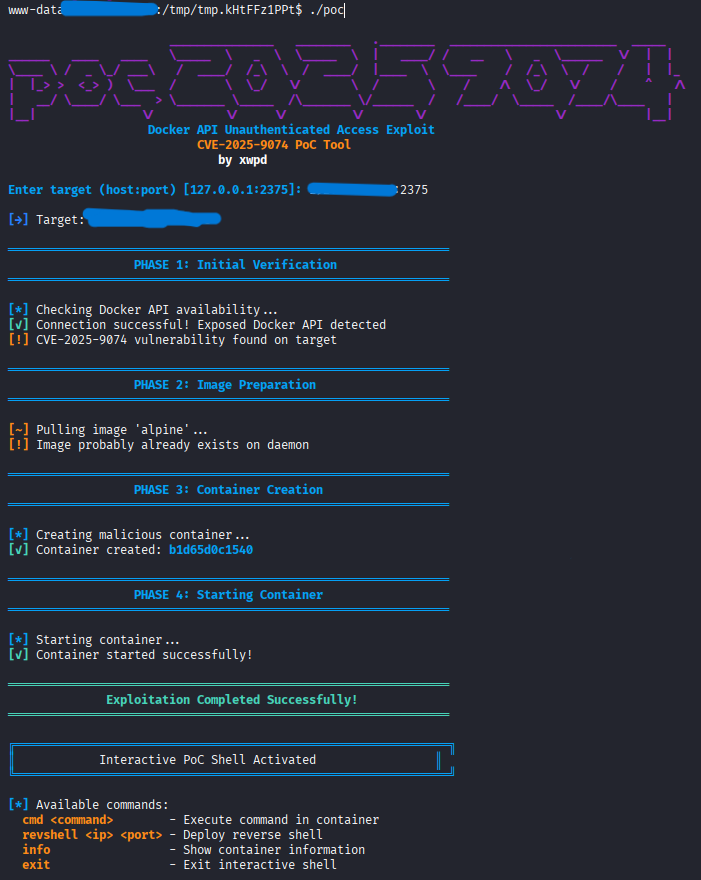
 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 環境
 h3ck13r/cve-2026-35204
Helm プラグインインストールのパストラバーサル脆弱性(CVE-2026-35204)を実証する概念実証。巧妙に細工されたプラグインメタデータを介して任意のファイル書き込みを可能にします。
 chanbakjsd/cve-2019-18634
CVE-2019-18634の再現。pwfeedbackのバッファオーバーフローによるsudo権限昇格エクスプロイト。脆弱性の教育デモ用のDockerベースの環境が含まれています。
 ssst0n3/kata-cve-2020-2023-poc
Kata Containersのコンテナエスケープ(CVE-2020-2023)に対する概念実証エクスプロイト。mknodを使用してゲストファイルシステムを変更し、システムバイナリを上書きしてホストへのアクセスを実現します。
 laremontada12/cve-2026-39987-marimo-preauth-rce
CVE-2026-39987 Marimo Pre-auth RCE research, Docker lab reproduction, root cause analysis, and patch validation.
 nu11secur1ty/cve-2021-44228-vuln-app
Docker化された脆弱なWebアプリケーション。教育目的の悪用と分析のために、Log4jのCVE-2021-44228リモートコード実行脆弱性を実証します。
 karthikuj/cve-2023-23752-docker
Joomlaの不正アクセス脆弱性(CVE-2023-23752)のDocker化された概念実証で、APIエンドポイントを介したデータベース資格情報の抽出を可能にします。
 cheese-hub/heartbleed
Heartbleedバグ(CVE-2014-0160)を実証する教育用Dockerベースのラボ。ハッカー、被害者、サーバーのコンテナを備え、実践的な悪用とセッションクッキーの抽出を行います。
 vanigori/cve-2023-38545-sample
エクスプロイトのデモに必要なすべてのセットアップファイルを含むDockerfile
 mauroeldritch/vancleef
CVE-2019-11881(Rancher 2.1.4 Webパラメータ改ざん)のエクスプロイト
 douglasmun/pagecache-lpe-containment-kit
教育用の防御キット。2つのLinuxページキャッシュ汚染LPE(DirtyClone CVE-2026-43503、pedit COW CVE-2026-46331)に対するハードニング、検出、検証、seccomp + 検証ハーネスを提供します。検出と防止のみ —…
 boreas37/cve-2026-44848-poc
CVE-2026-44848のPoC: PortainerのDockerプラグインエンドポイントにおける認可欠如 -> ホストRCE(GHSA-rrmm-9v76-h3p4)。標準ライブラリのみを使用したPython。
 boreas37/cve-2026-58455-poc
CVE-2026-58455 の PoC: Dockwatch <=0.6.567 の未認証 RCE。標準ライブラリのみの Python。
 franksec42/mongobleed-exploit-cve-2025-14847
Explot、Lab、Scanner - 外部およびDockerコンテナ、SMongobleed-CVE-2025-14847およびphoenix security uploader用
 crackercat/cve-2020-11492
Docker Desktop for Windowsの権限昇格(CVE-2020-11492)の概念実証エクスプロイト。名前付きパイプの偽装を使用してSYSTEMトークンを盗み、昇格したプロセスを生成します。
 felipecosta09/cve-2024-3094
Trend Micro Vision One TMAS CLIを使用してコンテナイメージ内のCVE-2024-3094(XZバックドア)を検出するためのステップバイステップのチュートリアル。自動スキャンスクリプト付き。
 ksnnd32/redis_exploit
🔍 安全な教育と研究のための実践的なラボ環境で、RedisのCVE-2025-49844(RediShell)脆弱性を探索・テストできます。








