
 laremontada12/cve-2026-39987-marimo-preauth-rce
Docker、Nginx、Linuxプロセス監視、Splunk SIEM、SPL検出ルールを用いたCVE-2026-39987のセキュリティリサーチおよびSOC調査。

Marimo のターミナル WebSocket エンドポイントに影響を与える認証欠如の脆弱性、CVE-2026-39987 に関するセキュリティ調査および実験的検証。
本プロジェクトは、脆弱性の根本原因、ローカルでの再現結果、公式セキュリティパッチ、および制御された Docker 環境での回帰テストを文書化するものである。
| 項目 | 詳細 |
|---|---|
| CVE | CVE-2026-39987 |
| 製品 | Marimo |
| 脆弱性の種類 | 認証欠如 / 認証前 RCE |
| CWE | CWE-306 |
| 深刻度 | 重大 |
| テスト対象の影響バージョン | 0.20.4 |
| テスト対象の修正バージョン | 0.23.0 |
| 影響を受けるエンドポイント | /terminal/ws |
| セキュリティアドバイザリ | GHSA-2679-6mx9-h9xc |
この脆弱性は、Marimo のターミナル WebSocket エンドポイントにおける認証検証の欠如に起因する。
影響を受ける実装では、ターミナルの可用性とアプリケーションモードがチェックされるが、接続するクライアントの身元が適切に検証されない。
これにより、脆弱な設定下では、認証されていないクライアントにサーバー側のターミナル機能が公開される可能性がある。
本プロジェクトは以下に焦点を当てた:
| コンポーネント | 構成 |
|---|---|
| ホストオペレーティングシステム | Windows 11 |
| コンテナプラットフォーム | Docker Desktop |
| 脆弱な環境 | Marimo 0.20.4 |
| 修正された環境 | Marimo 0.23.0 |
| コンテナの Python | Python 3.12 |
| 回帰テスト | Python 3.13、pytest |
| ネットワーク範囲 | ローカルホストのみ |
両方の Marimo バージョンは、別々の Docker 環境にデプロイされた。
調査はローカルで制御されたシステム上で実施された。
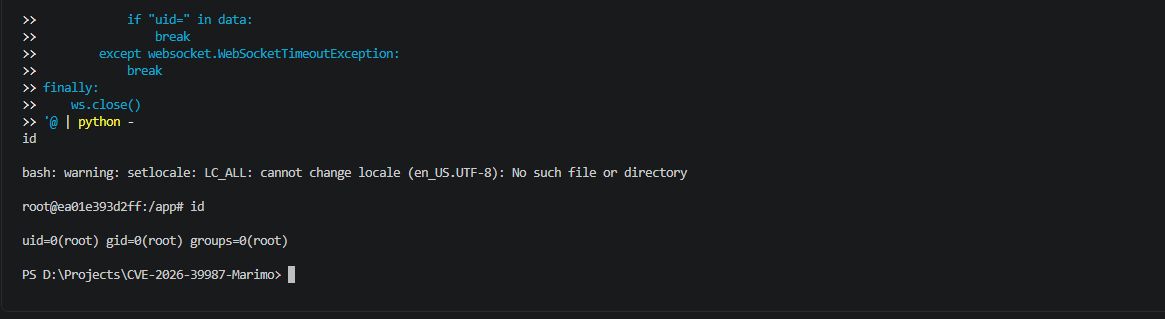
認証資格情報を提供せずに、脆弱なターミナル WebSocket エンドポイントに対してローカル実験を実施した。
記録された実験では、脆弱な Docker コンテナ内でサーバー側のコマンド出力が生成された。
観察された実行コンテキスト:
uid=0(root) gid=0(root) groups=0(root)
追加の観察により、コンテナのホスト名と作業ディレクトリが特定されました。
これらの結果は、隔離されたラボ環境において、報告された認証前RCE脆弱性の再現に成功したことと整合しています。
観察されたroot権限はコンテナの実行環境に限定されたものでした。これは権限昇格やWindowsホストの侵害を示すものではありません。
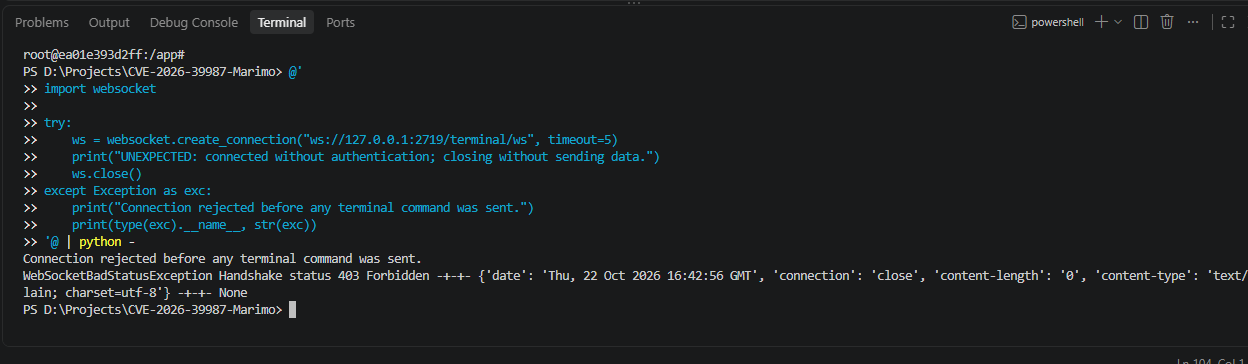
実験的証拠:
修正済みのターミナルWebSocketエンドポイントに対して、手動による未認証接続の試行が行われました。
観察された結果:
WebSocketBadStatusException
Handshake status 403 Forbidden
WebSocketハンドシェイク中にサーバーが接続を拒否しました。
実験的証拠:
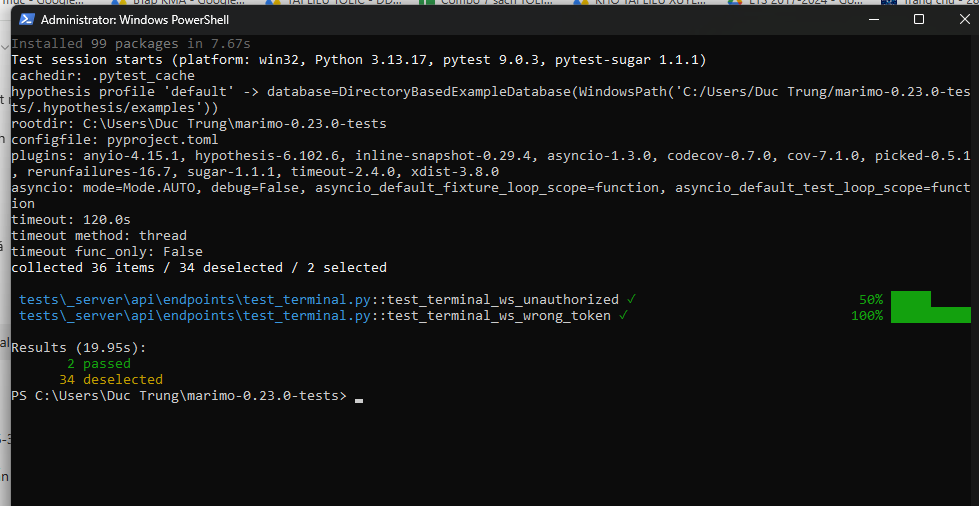
Marimo 0.23.0のソースコードに対して、公式のMarimo認証リグレッションテストを2件実行しました。
| セキュリティテスト | 結果 |
|---|---|
test_terminal_ws_unauthorized | PASSED |
test_terminal_ws_wrong_token | PASSED |
Pytestのサマリー:
2 passed
34 deselected
これらのテストは、テスト環境における想定される認証拒否の動作を検証します。
自動テストではStarletteのTestClientを使用し、Dockerベースの手動検証とは別に実行しました。
証拠:
影響を受けたMarimo 0.20.4のターミナルWebSocketエンドポイントには、公式セキュリティパッチで導入された認証検証が欠けていました。
このパッチは、認証が有効な場合にターミナルWebSocketの処理を許可する前に認証チェックを追加します。
調査では以下を検討しました:
terminal.pyにおける公式パッチの変更。test_terminal.pyにおける認証リグレッションテスト。公式パッチ: Marimo PR #9098
| ドキュメント | 説明 |
|---|---|
| Marimo概要 | アプリケーションと脆弱性の背景 |
| 根本原因分析 | 認証検証の欠如 |
| WebSocketフロー分析 | 接続フローの図 |
| パッチ差分分析 | 公式セキュリティパッチの分析 |
| セキュリティ検証 | 手動実験とリグレッションテスト |
| セキュリティ調査レポート | 技術的知見の統合 |
| 緩和策と推奨事項 | 修復と防御策 |
推奨される修復策は、影響を受けたMarimoのインストールをバージョン0.23.0以降の保守されているリリースにアップグレードすることです。
追加の防御に関する推奨事項は以下のとおりです:
詳細はmitigation.mdを参照してください。
本プロジェクトは、教育および許可されたセキュリティ研究を目的として実施されました。
テストは隔離されたlocalhost環境に限定されました。
脆弱なバージョンでの実験結果はローカルで記録されたものであり、別の研究者による独立した再現は行われていません。
本調査では、ホストオペレーティングシステムの侵害や、コンテナプロセスが既に持つ権限を超える権限昇格は実証されていません。
実行されたのは、選択された公式リグレッションテスト2件のみです。Marimoのテストスイート全体は実行されていません。
調査の焦点: 脆弱性分析、制御された実験的検証、WebSocket認証、ソースコードレビュー、セキュリティパッチの検証。






