#1
 cozystack/copy-fail-blocker
BPF-LSMによるCVE-2026-31431(Copy Fail)の緩和策 — クラスタ全体でAF_ALGソケットの作成を拒否します
 akamajoris/cve-2019-11043-docker
Docker化された脆弱なPHP-FPM環境(CVE-2019-11043用)。phuip-fpizdamエクスプロイトをビルドして実行し、リモートコード実行を達成する手順付き。
 infobyte/distro_checker
クロスディストリビューションエクスプロイトテスト
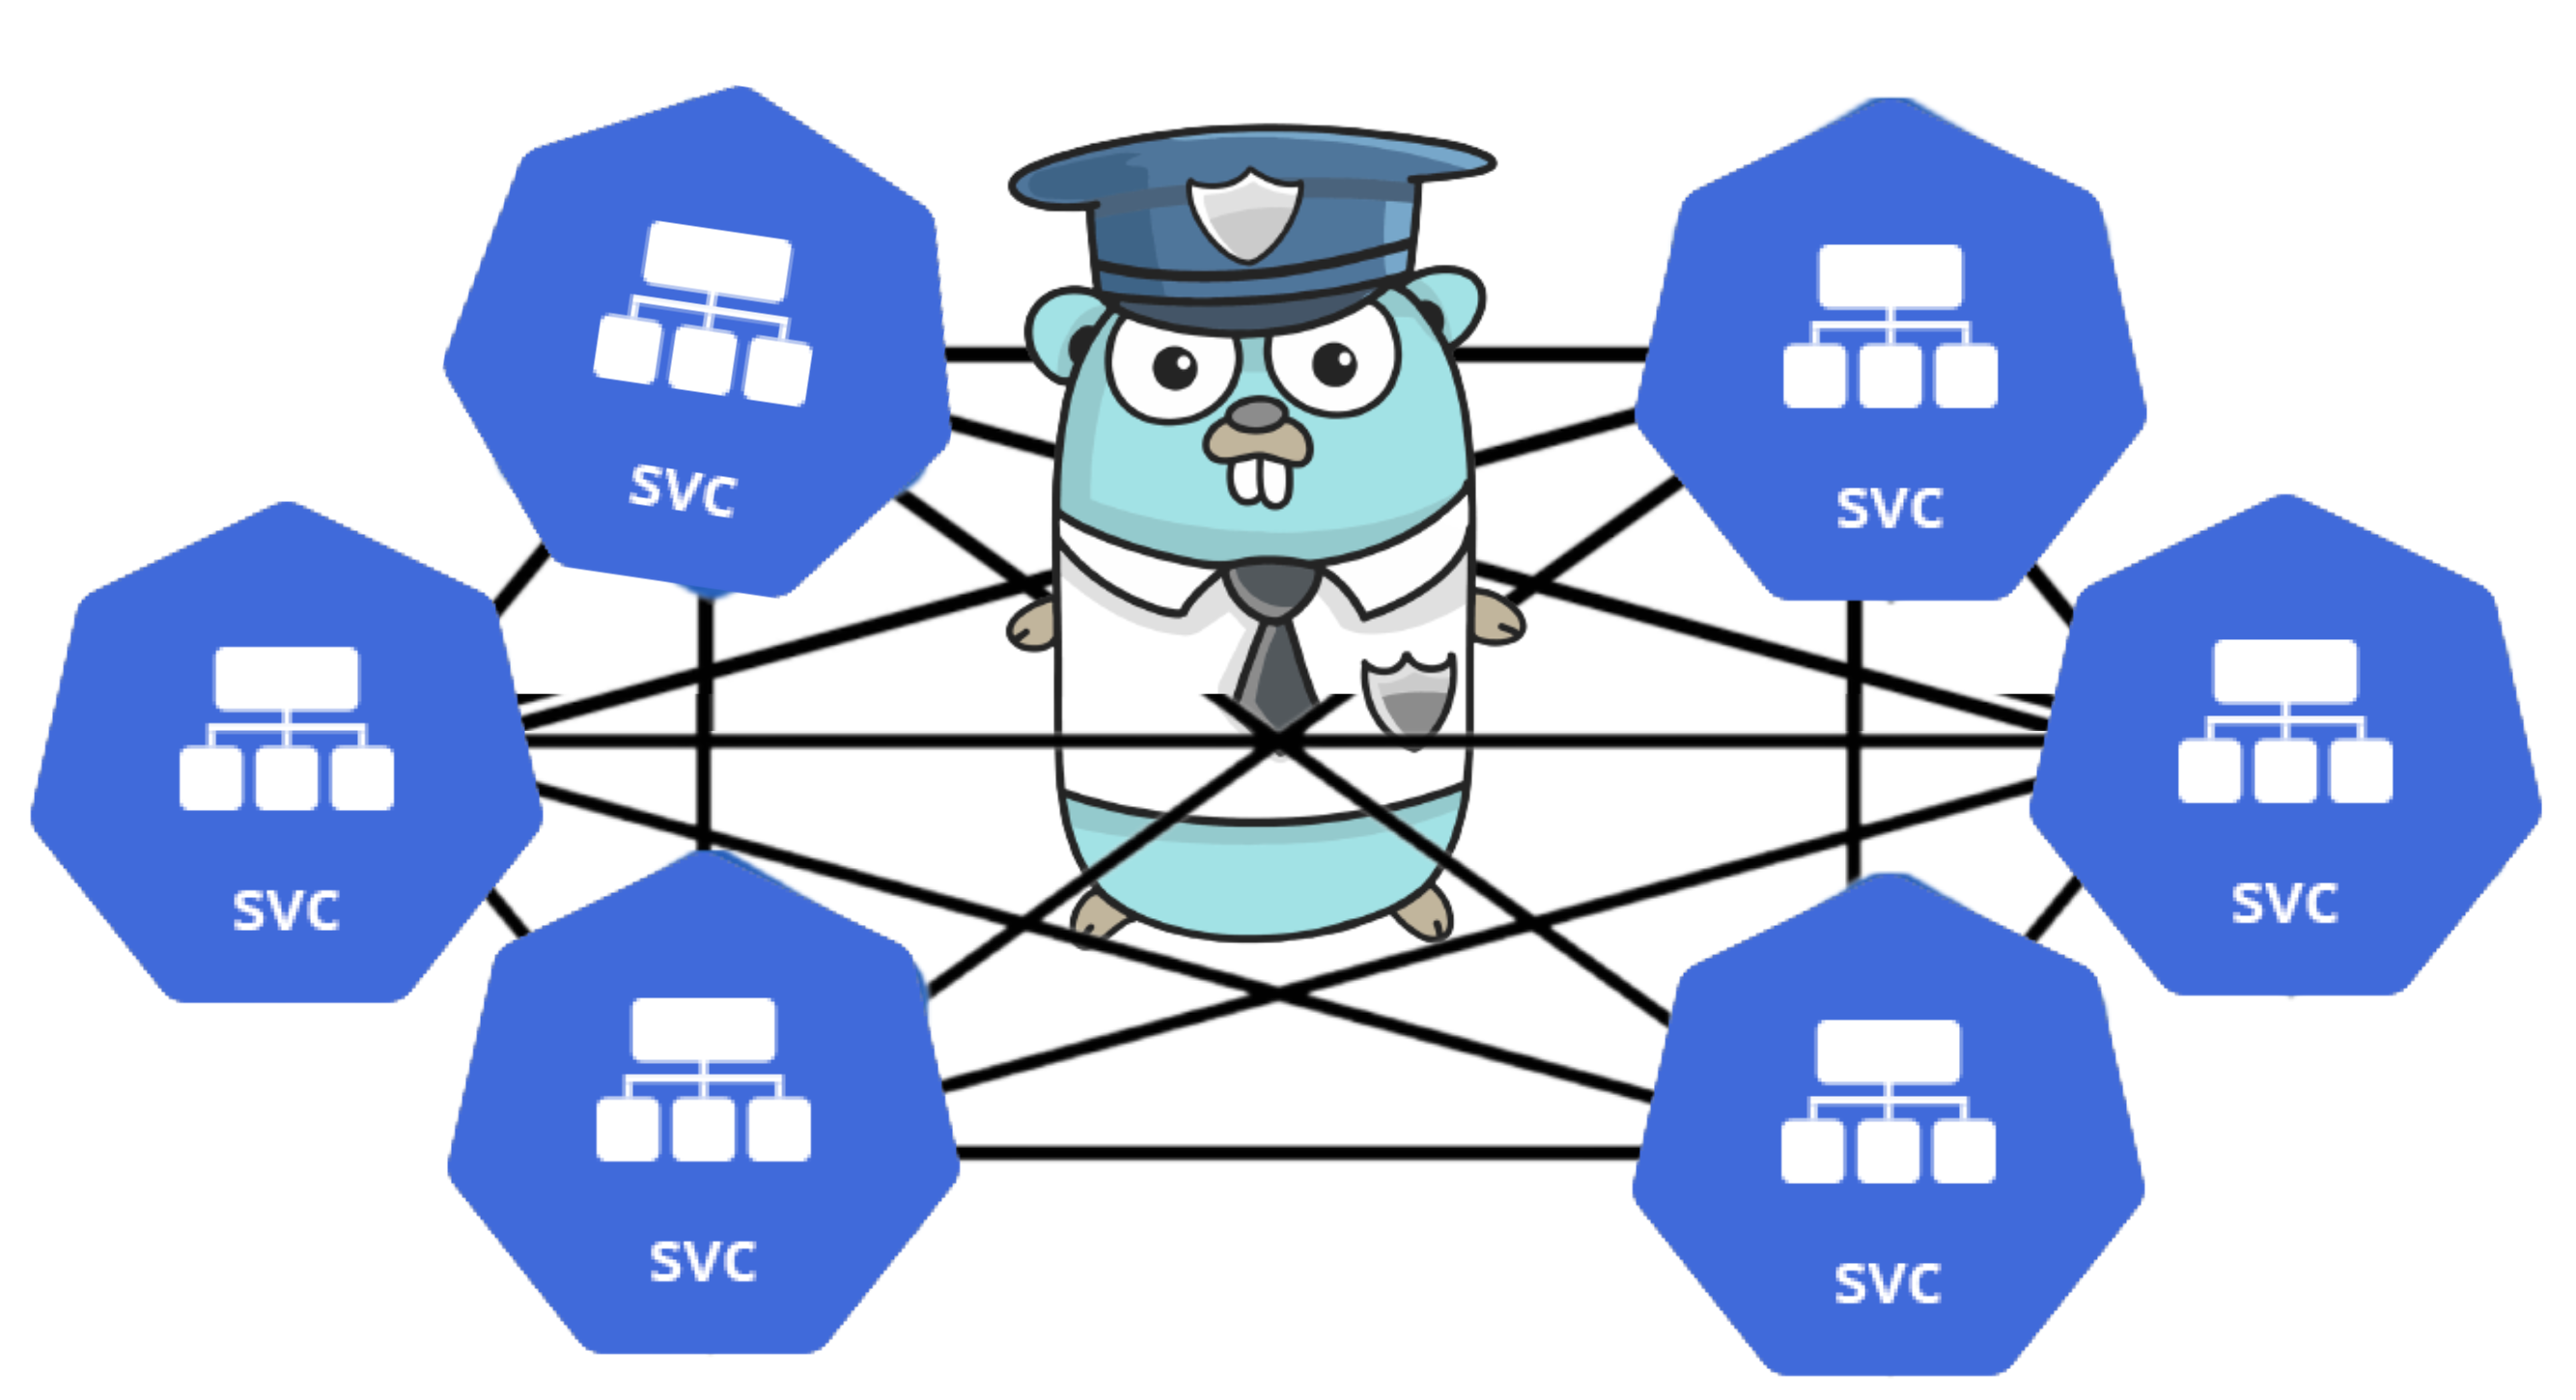 chen-keinan/mesh-kridik
KubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
 raj3shp/persisthunt
Linux向け永続化検出・ハンティング・アーティファクト収集スクリプト
 pyperanger/dockerevil
WorldFirst (公開) Docker API Exploit - Docker および Openshift に関する私のセキュリティ研究
 nixwizard/kube-alien
自動化されたKubernetesクラスター侵入テストツール。API、Kubelet、etcd、Dashboardの設定ミスを悪用し、ポッド内からSSHキーを注入してノードを乗っ取ります。
 otsmane-ahmed/ci-supplychain-guard
CI/CDパイプライン内の悪意のある依存関係を、パターンマッチングとAST分析を用いて検出する静的解析ツール。信号機方式のリスクスコアリングシステムとオプションのDockerサンドボックス検証機能を備えています。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
 blueteamsteve/cve-2021-41773
CVE-2021-41773用の脆弱なDockerイメージ
 xtuc/airgap
現代AI時代のセキュリティ:悪意のあるAIエージェントと悪質なnpmパッケージから防御する
 aquasecurity/trivy-plugin-kubectl
KubernetesリソースのイメージをスキャンするTrivyプラグイン
 pokerfacesad/cve-2021-1056
GPUコンテナセキュリティに関連するCVE-2021-1056のPoC
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
 darryk10/cve-2021-25735
CVE-2021-25735 用のエクスプロイトで、ノードラベル操作による Kubernetes Validating Admission Webhook のバイパスを実証します。デプロイ可能な Docker コンテナと Webhook 登録スクリプトを含みます。
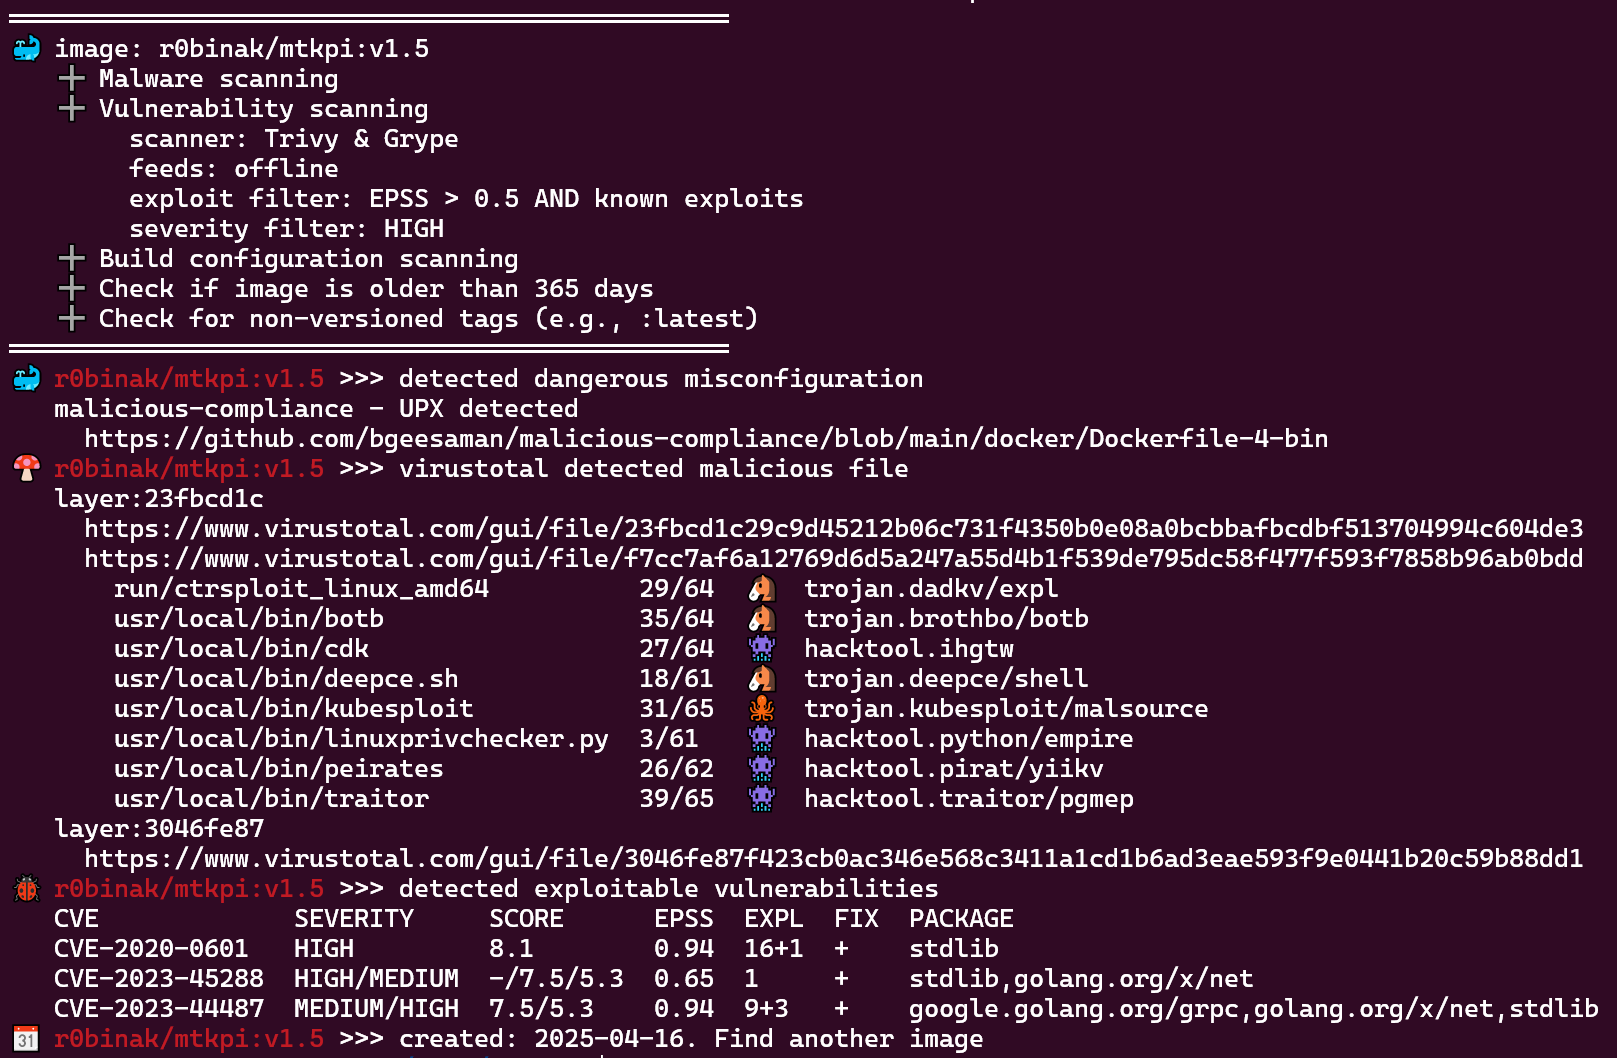 ecomtech-oss/pisc
公開OCIイメージ(Dockerイメージ)セキュリティチェッカー
 knqyf263/cve-2018-1111
Dockerベースのラボ環境で、CVE-2018-1111(DynoRoot)を再現・悪用し、自動化された攻撃者スクリプトと被害者スクリプトを用いて実践的なセキュリティトレーニングを行うための環境です。