
 #1
 videns/vulners-scanner
vulners.comの監査APIに基づく脆弱性スキャナー
 opsxcq/exploit-cve-2014-6271
Shellshockエクスプロイト + 脆弱な環境
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
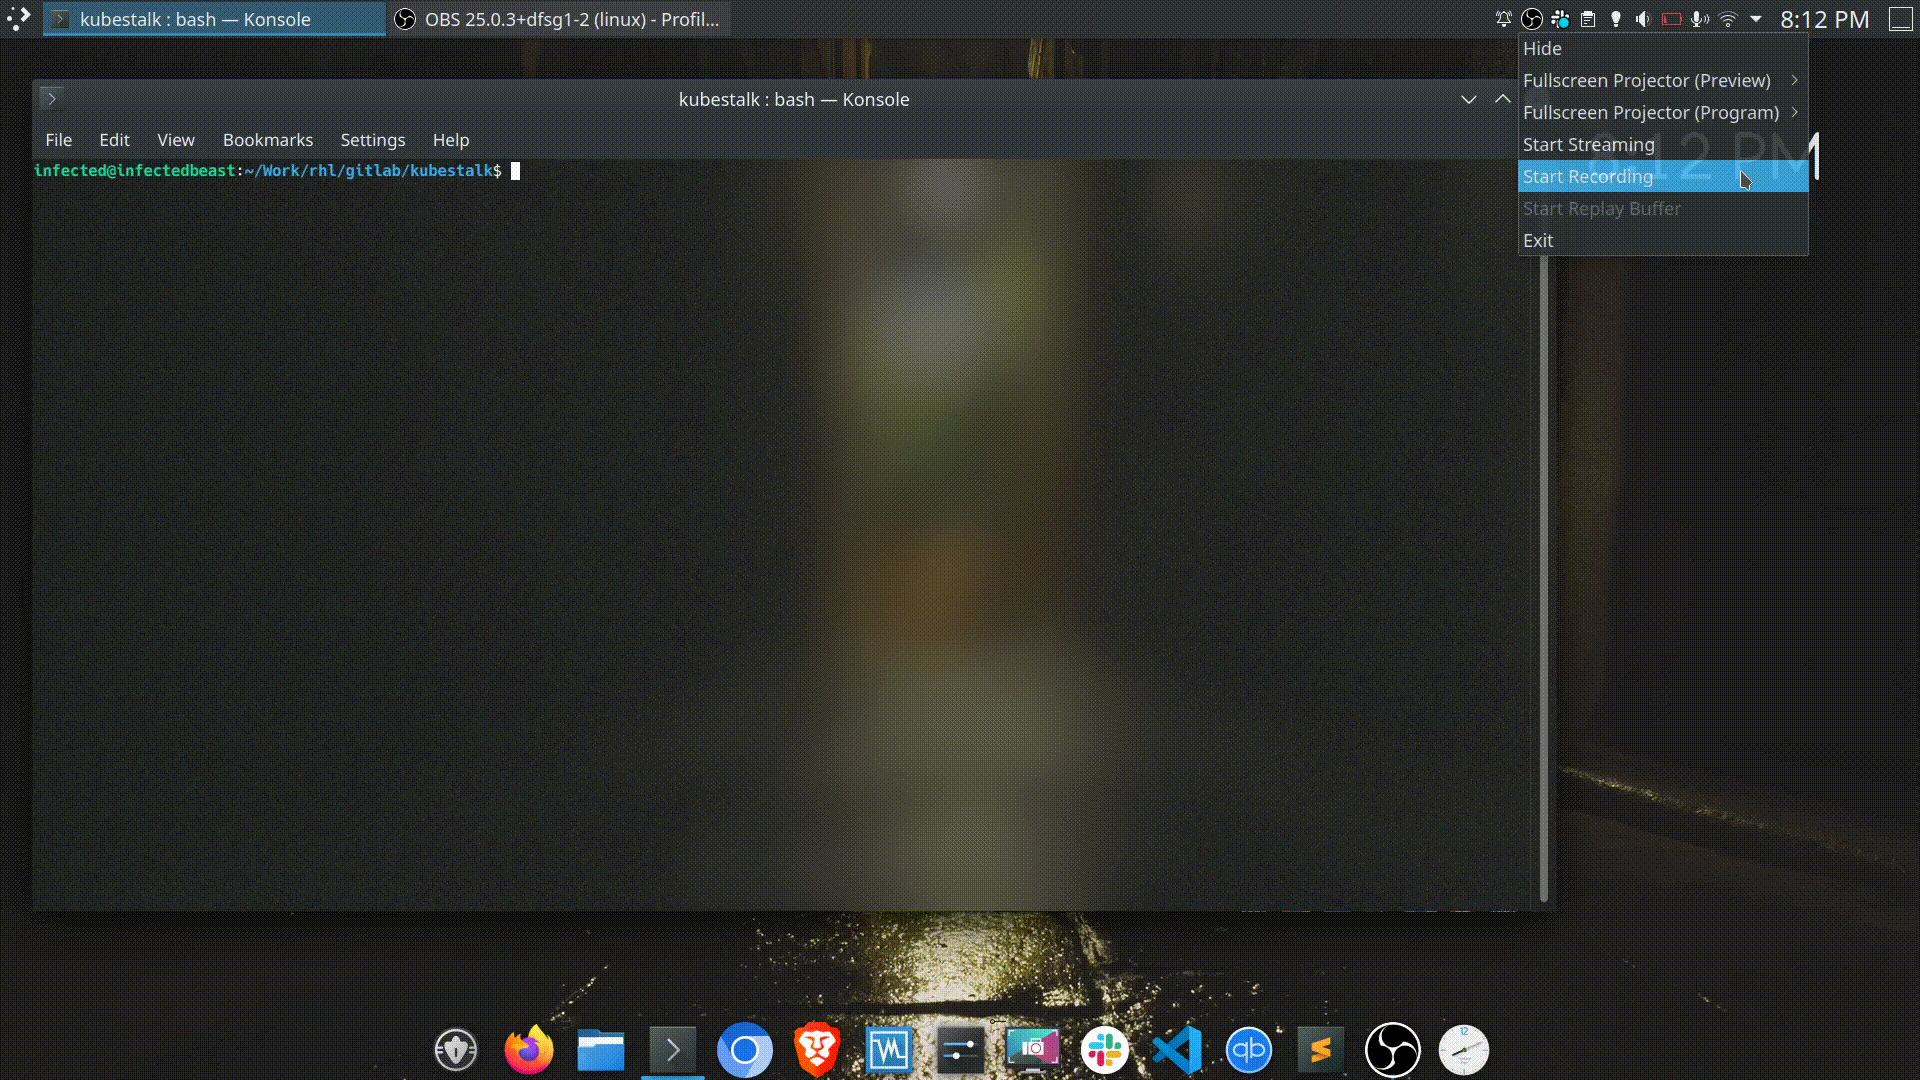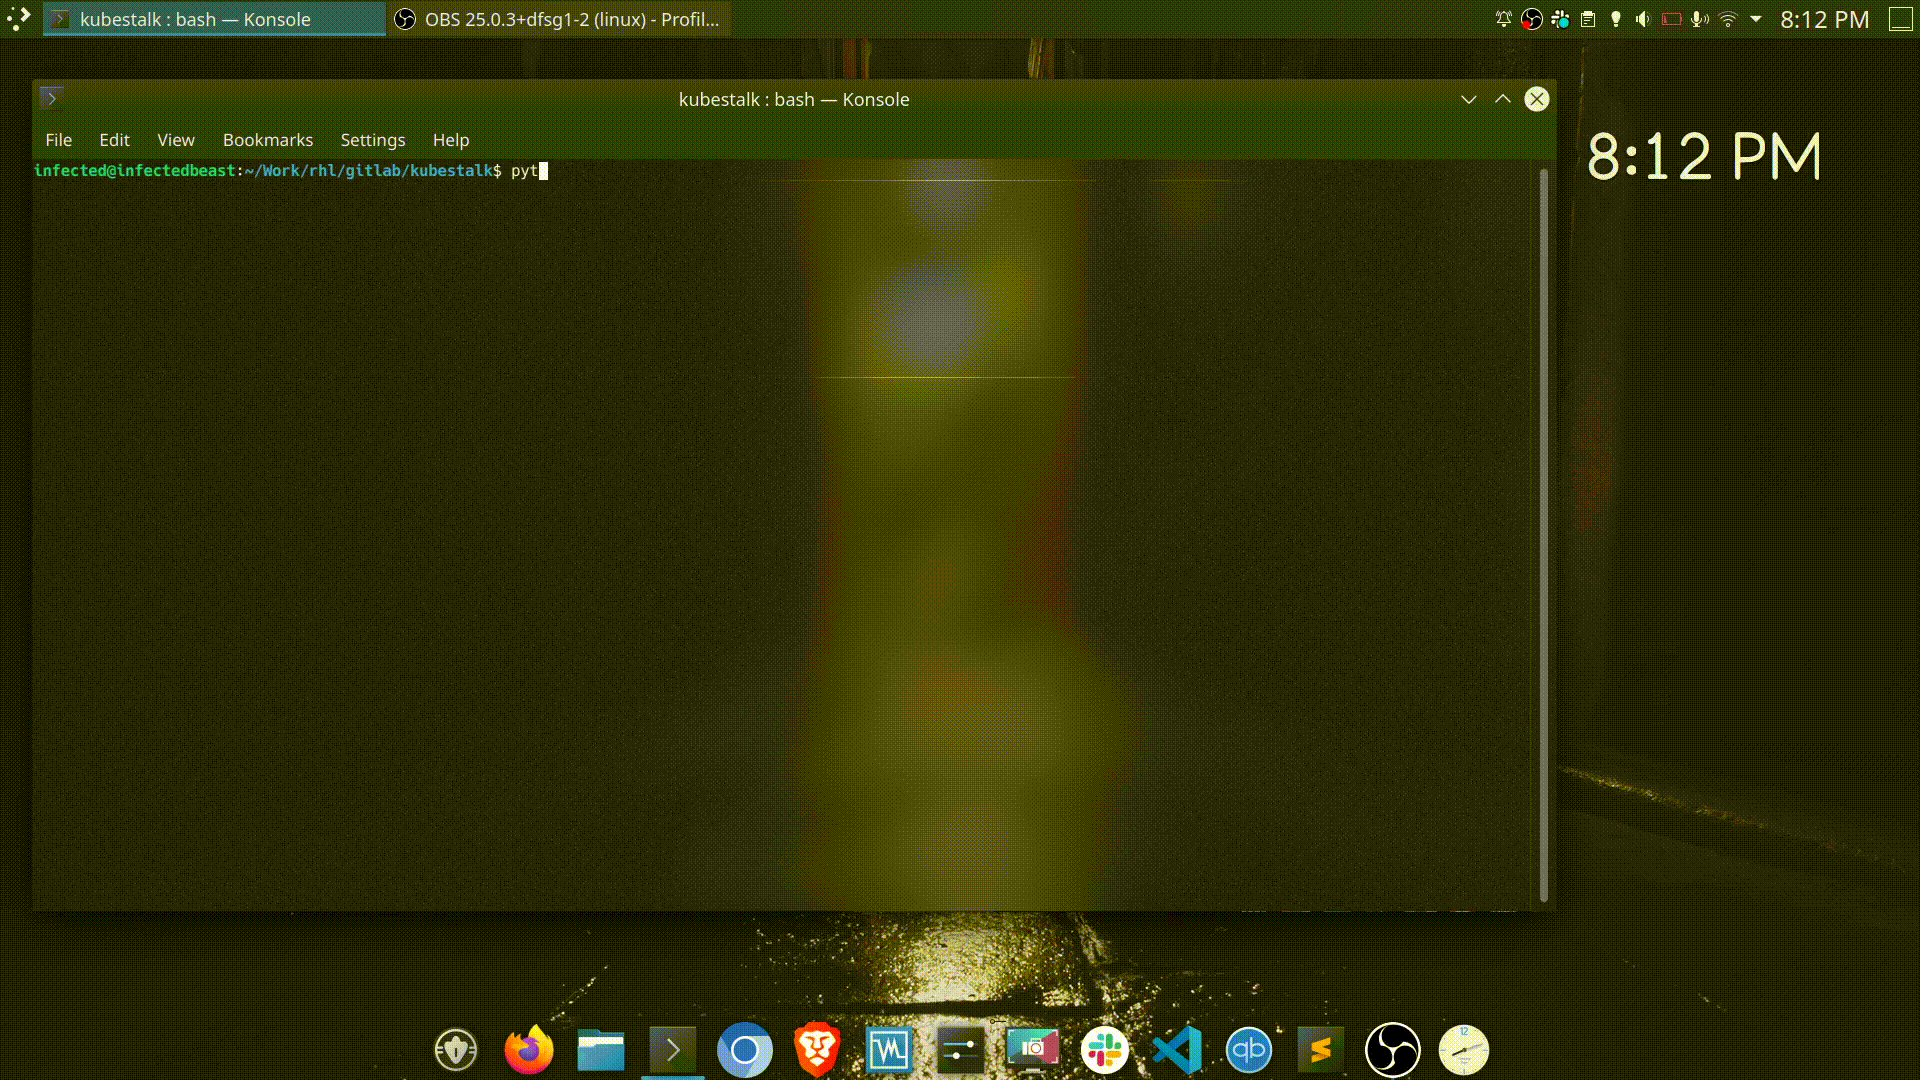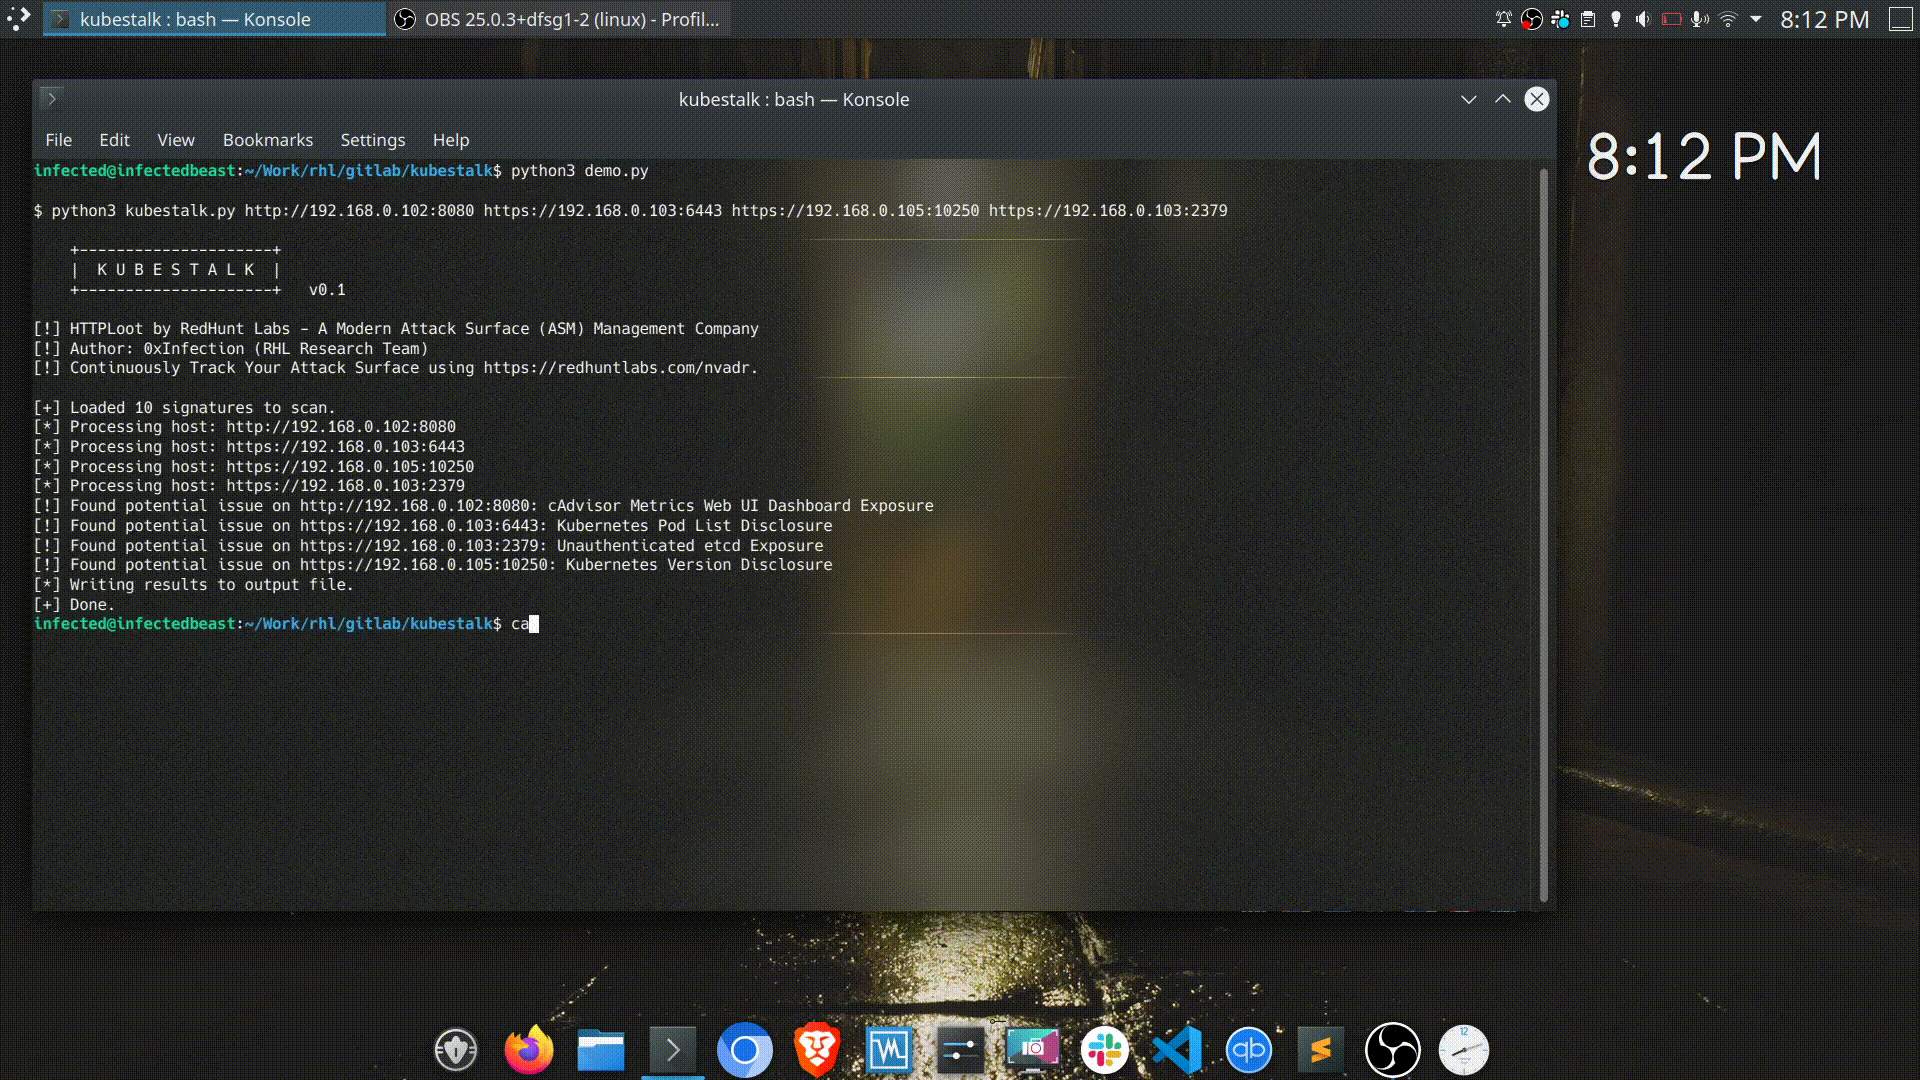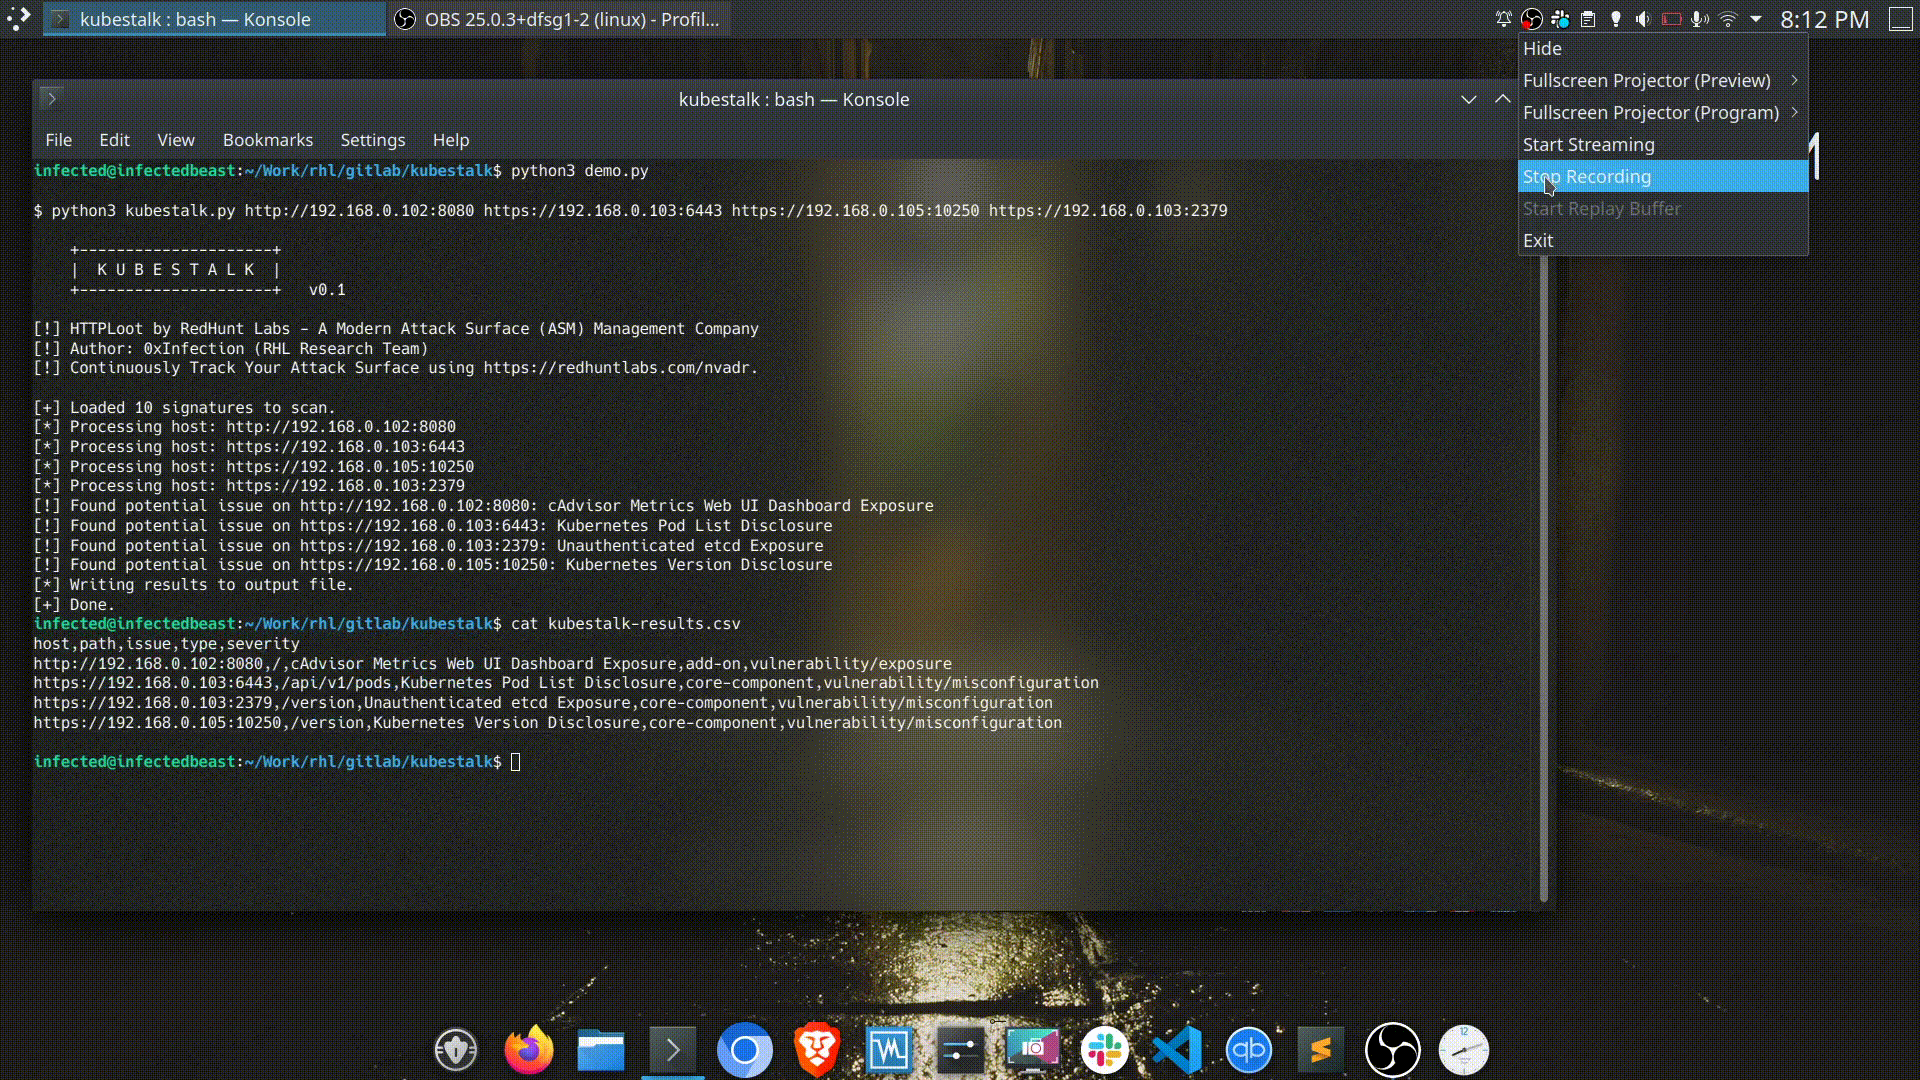 redhuntlabs/kubestalk
ブラックボックス型のKubernetes攻撃対象領域発見ツール。署名ベースのスキャンを使用して、保護されていないクラスター、露出したダッシュボード、および設定ミスを調査します。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト
 hakaioffsec/ingressnightmare-poc
これは、IngressNightmare の脆弱性 (CVE-2025-1097、CVE-2025-1098、CVE-2025-24514、および CVE-2025-1974) を悪用する PoC コードです。
 hackerhouse-opensource/cve-2018-10933
DockerベースのCVE-2018-10933 libssh認証バイパスエクスプロイト。パッチ適用済みクライアントを使用して、SSHサーバーの脆弱性と不正アクセスシナリオをテストします。
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 blasty/cve-2021-41773
CVE-2021-41773 プレイグラウンド
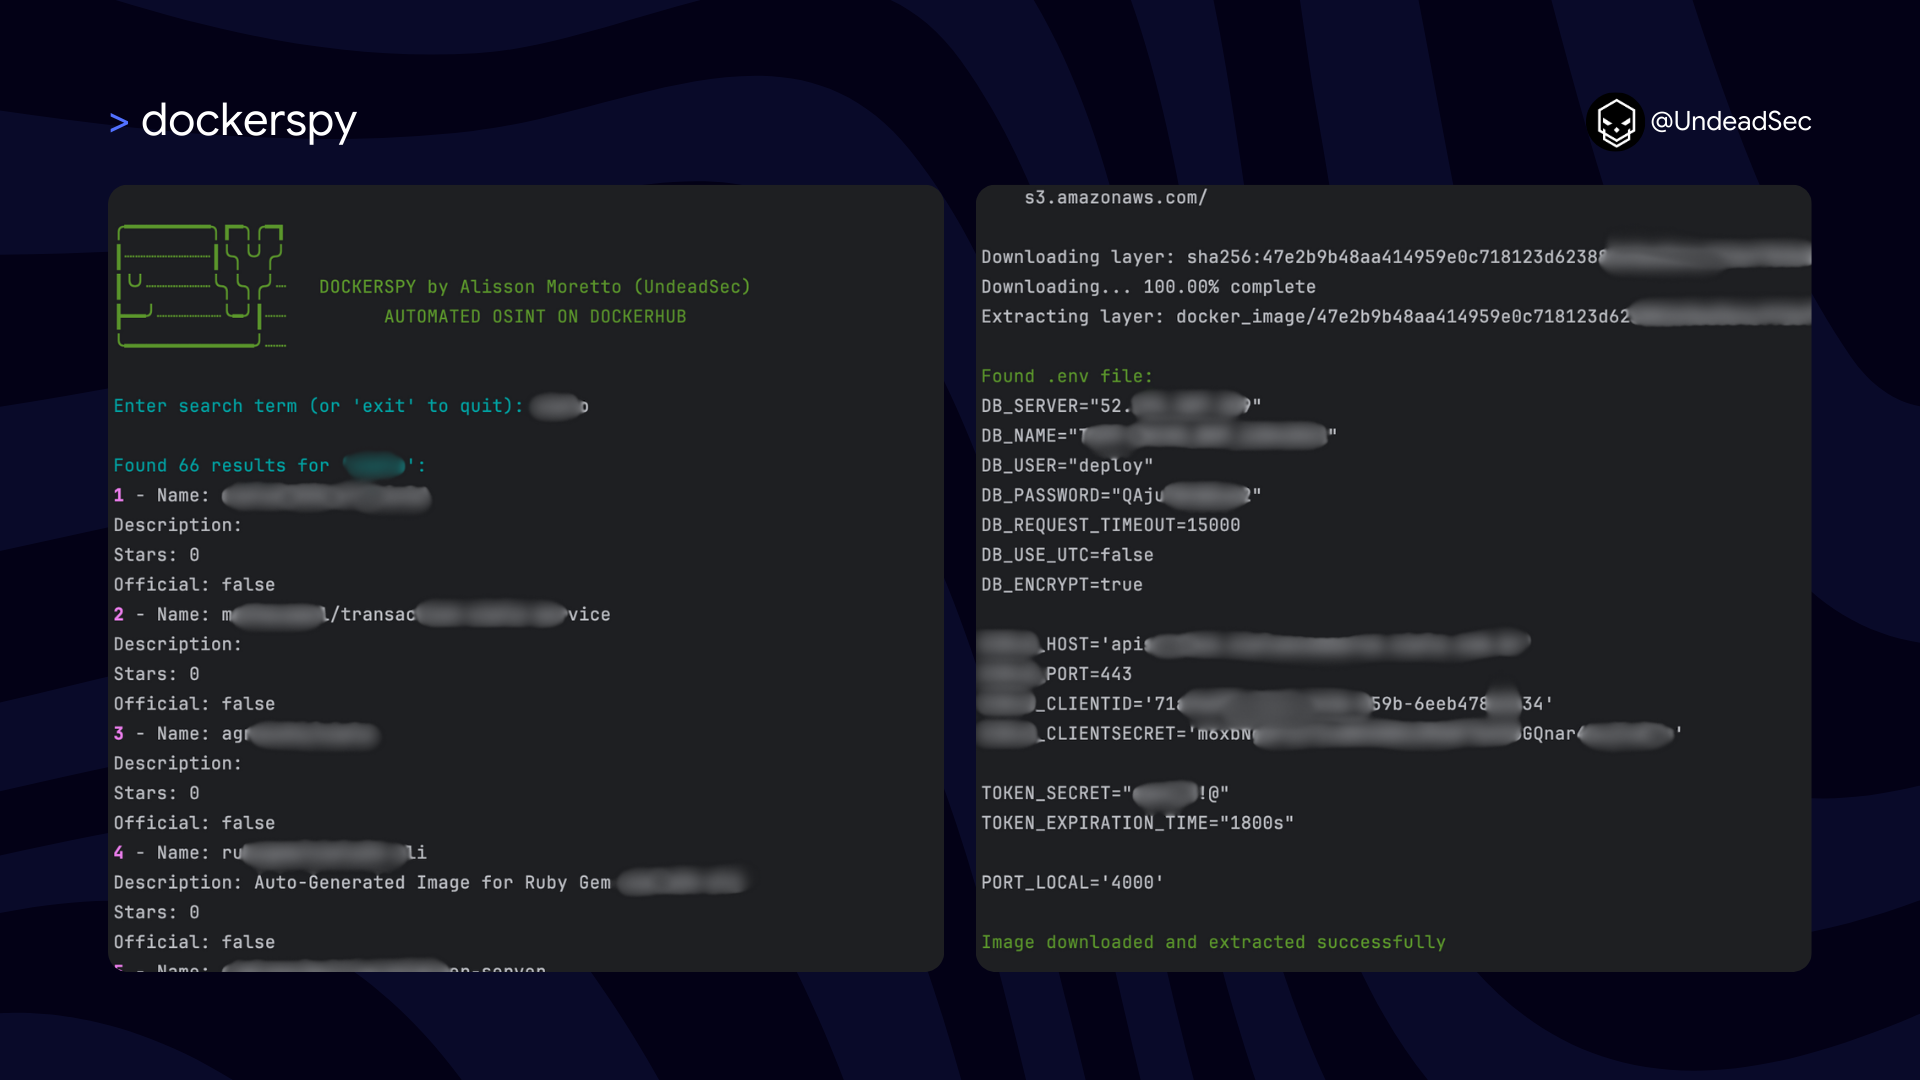 undeadsec/dockerspy
Docker Hubイメージをスキャンし、正規表現パターンを使用して露出したシークレット、秘密鍵、認証トークンを抽出し、セキュリティ監査とインシデント防止を行います。
 heroku/terrier
Terrier は、イメージとコンテナをスキャンし、ハッシュに基づいて特定のファイルの存在を識別・検証するためのイメージおよびコンテナ分析ツールです。
 amlalabs/amla-sandbox
WASMサンドボックスによるAIエージェントコードの機能制限。エージェントは、定義された制約のもとで明示的に提供されたツールのみを呼び出せます。サンドボックス化された仮想ファイルシステム、ネットワークなし、シェルエスケープ不可。単一バイナリで動作し、DockerやVMは不要です。
 rolix44/kubestroyer
GoベースのKubernetesエクスプロイトツールで、公開ポートのスキャンやクラスターの設定ミス(匿名Kubelet RCEやetcd読み取りアクセスを含む)を悪用します。
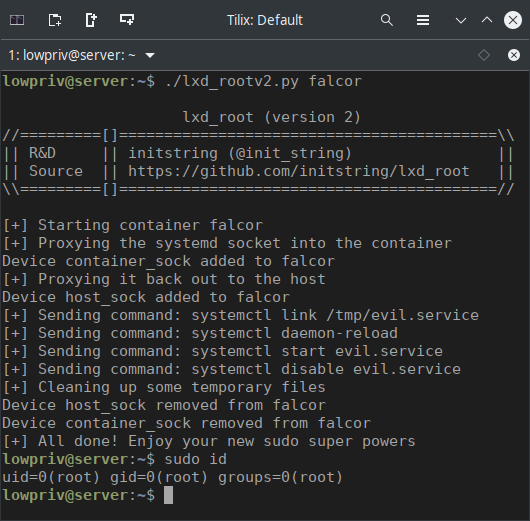
 cybersecsi/dockerized-android
セキュリティトレーニングプラットフォームへのモバイルコンポーネントの統合を可能にするコンテナベースのフレームワーク









