#1

 facebookincubator/bpfjailer
eBPF LSMベースの強制アクセス制御とジェイラー
 professionallyevil/harpoon
k8sクラスターとコンテナをハッキングするためのスクリプト、ヒント、コツのコレクション。
 chaostoolkit/chaostoolkit-kubernetes
Kubernetesドライバー拡張 of the Chaos Toolkit probes and actions API
 eeriedusk/nysm
eBPFベースのステルスコンテナ。プロセス、ソケット、eBPFオブジェクト、監査ログをシステム監視ツールから隠蔽し、隠密なポストエクスプロイト操作を可能にします。
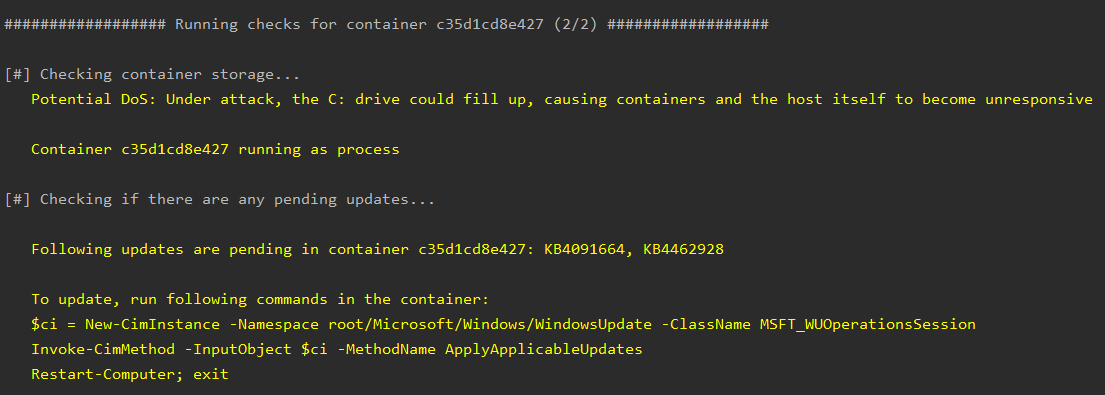 nccgroup/whalescan
WhalescanはWindowsコンテナ用の脆弱性スキャナーで、いくつかのベンチマークチェックに加えて、コンテナ上のCVE/脆弱なパッケージをチェックします。
 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
 mondoohq/installer
cnquery と cnspec 向けの Linux、macOS、Windows インストールスクリプト
 iaga-team/iaga-sentinel
暗号署名され、再生検証可能なAIエージェント用の証拠レイヤー。ループ内のアクションを管理し、Ed25519署名付きレシートを生成してハッシュチェーン追記ログにリンクし、EU AI Act Article 12の記録保持とAnnex IVの文書化をサポートします。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。
 rcarmo/agentbox
Dockerベースのサンドボックスで、コーディングエージェント向けに隔離環境、プリインストールされたエージェントツール、サービス制御、ワークスペースブートストラップを提供し、安全なマルチセッション開発を実現します。
 sensepost/dwn
d(ockerp)wn - Docker PWNツールマネージャー
 santhreal/keyhog
Rust製のオープンソースシークレットスキャナー
 danthegoodman1/netfence
Envoy xDSに似ているが、eBPFフィルタ向け
 lockc-project/lockc
eBPFとLinux Security Modules(LSM)でコンテナをより安全にする

 invuls/pentest-projects/pcf
オープンソース、クロスプラットフォーム、ポータブルなツールキットで、テスト作業における様々なルーチンプロセスを自動化します。
 livecvebench/cve-factory
CVE-Factory
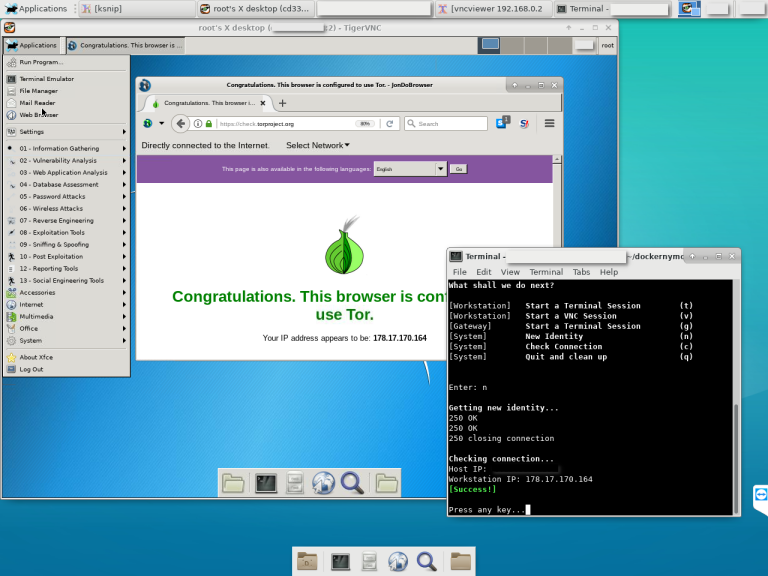 bcapptain/dockernymous
Dockerコンテナを使用してWhonixのようなゲートウェイ/ワークステーション環境を作成するスクリプト。