#1

 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 rderaison/bromure
エージェント型コーディングおよびウェブブラウジングのための適切なサンドボックス化
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 evict/poc_cve-2018-1002105
CVE-2018-1002105の概念実証エクスプロイトで、Kubernetes APIサーバーを標的とします。認証済みおよび未認証の権限昇格をサポートし、exec、portforward、attachメソッドを介してシークレットをダンプしたり、cluster-admin権限を取得したりできます。
 cynative/cynative
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
 capsulerun/capsule
AIエージェントタスクをサンドボックス化するためのセキュアなランタイム。信頼できないコードを隔離されたWebAssembly環境で実行します。
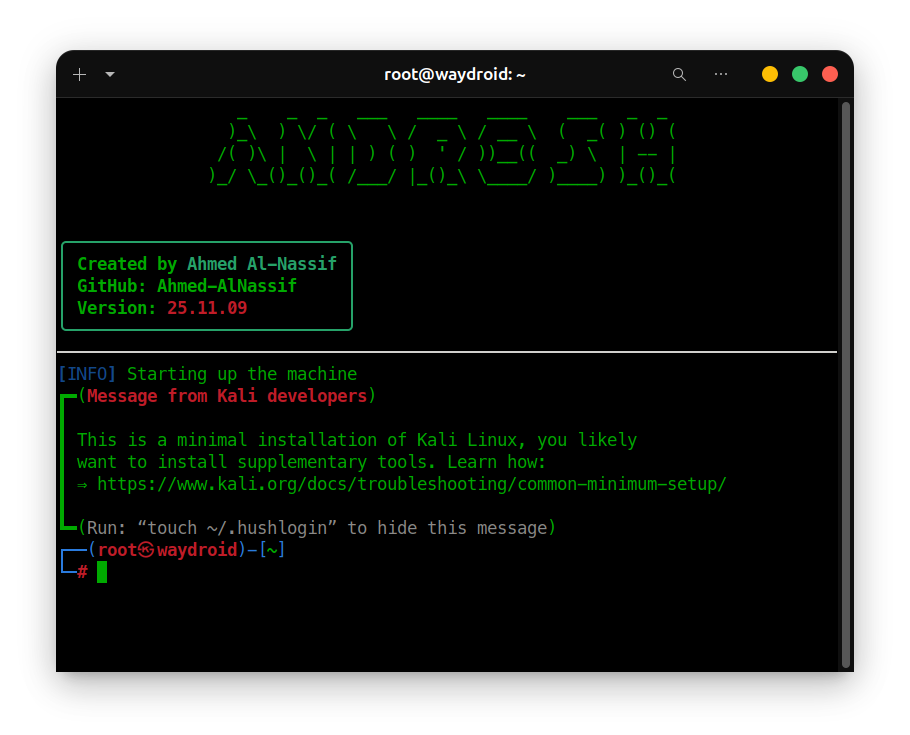 ahmed-alnassif/androsh
AndroSH No-Root Android上のマルチディストロLinux(Shizuku/ADB経由) - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
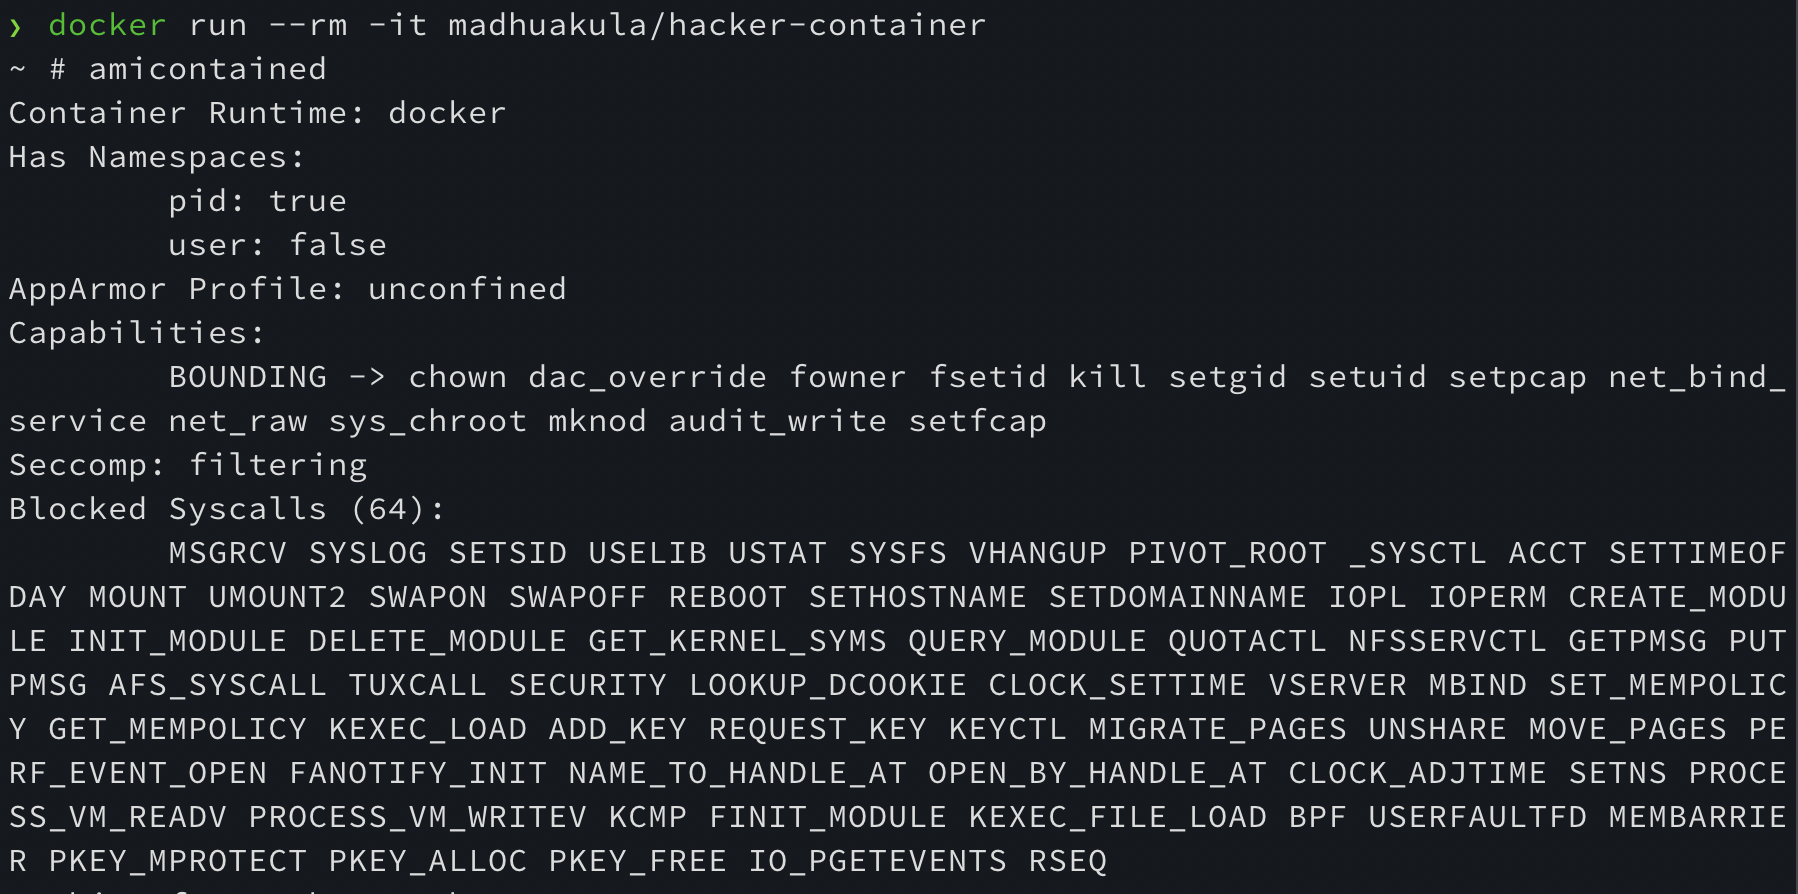 madhuakula/hacker-container
クラウドネイティブセキュリティのためのスイスアーミーコンテナ。コンテナ、Kubernetesクラスター、クラウドネイティブワークロードのハッキングおよびセキュリティ確保に役立つツール/コマンドの完全なリストを備えたコンテナ。
 cybereason-public/owlsm
eBPFを使用してLinuxカーネル内で動作するSigmaルールエンジン。予防機能に焦点を当てています。
 cr0nx/awesome-linux-attack-forensics-purplelabs
このページは、高度なLinux攻撃、検知、およびフォレンジック技術とツールに関する継続的なハンズオン研究の成果です。
 skorokithakis/stavrobot
An AI personal assistant with a focus on security.
 star-sg/presentations
カーネルおよびモバイルのエクスプロイテーション、VM/コンテナエスケープ、ファジング/脆弱性研究を扱う、オフェンシブセキュリティカンファレンスのスライドデッキの厳選コレクション。
 canyonroad/agentsh
AIエージェント向けの実行層セキュリティ(ELS) — 監査機能付きポリシー強制シェル。
 metarget/k0otkit
k0otkitは、Kubernetesクラスタに対するペネトレーションで使用できる汎用的なポストペネトレーション手法です。
 k8scout/k8scout
単一のバイナリを侵害されたKubernetesポッドにドロップするだけで、cluster-admin、ノードエスケープ、シークレット窃取、クラウドIAM乗っ取りに至るすべての現実的な攻撃パスを即座にマッピングします。
 linnix-os/linnix
eBPFを活用したLinux可観測性とAIによるインシデント検出。AGPL-3.0ライセンス。
 q3k/cve-2019-5736-poc
CVE-2019-5736(Dockerエスケープ)の非武装化された概念実証(PoC)