
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 christbowel/cve-2026-41900-poc
CVE-2026-41900の概念実証エクスプロイト。OpenLearnXにおけるコンテナボリュームマウントを介した未認証のリモートコード実行であり、/tmpの開示とコマンド実行を可能にします。
 laysakura/cve-2024-21626-demo
CVE-2024-21626コンテナエスケープエクスプロイトのデモ。悪意のあるDockerイメージを介してホストのルートアクセスを可能にし、教育目的のステップバイステップの攻撃シナリオを提供します。
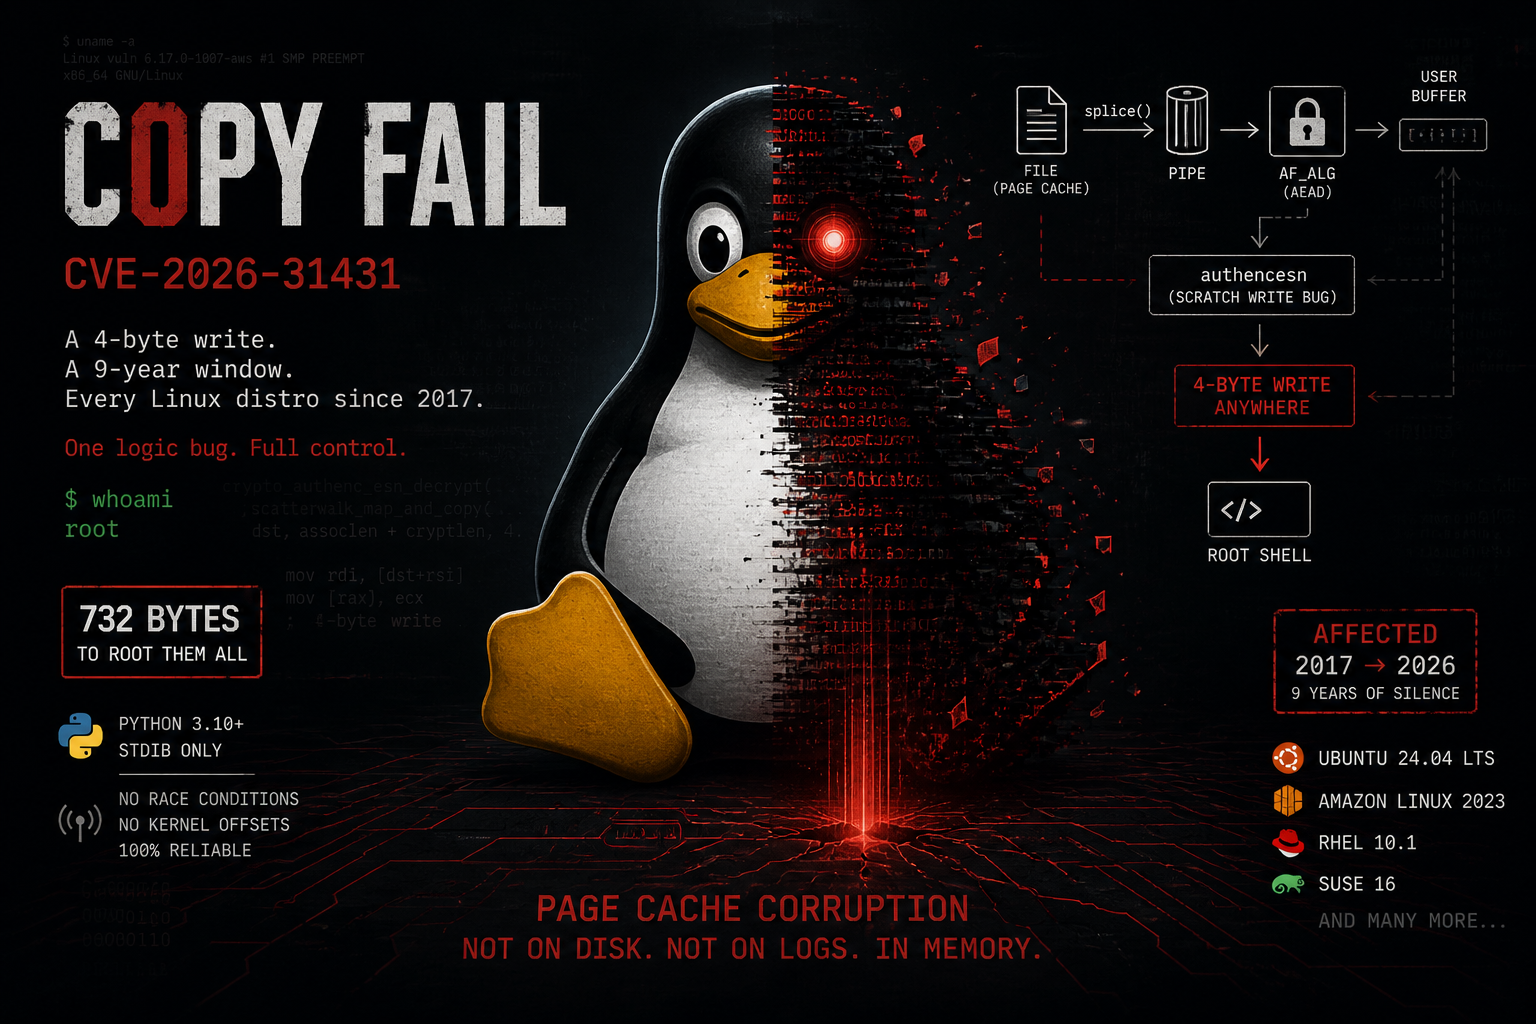 themalwareguardian/cve-2026-31431
CVE-2026-31431(Copy Fail)の構造化された解説。この脆弱性を導入し、その悪用を可能にした3つのカーネル変更を関連付けて説明します。
 kinryulabs/rootpacket-cve-2026-31431
クリプトジャッキングツールキット(CVE-2026-31431 LPEエクスプロイト、コンテナエスケープ、カーネルルートキット、XMRig Moneroマイナーを含む)。実際の攻撃から捕獲されたもので、防御研究および検出エンジニアリングを目的とする。
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) ローカル特権昇格エクスプロイト
 skynet-f-nvidia/cve-2025-31133
CVE-2025-31133 PoC
 jlsakuya/cve-2022-0847-container-escape
dirtypipeを使用してrunCのエントリポイントにshellcodeを注入し、コンテナエスケープを実現するシンプルなエクスプロイトです。
 sk3pper/cve-2024-21626
CVE-2024-21626の概念実証エクスプロイト。Docker/runcコンテナエスケープ脆弱性で、ホストファイルシステムにアクセスして変更するための複数の攻撃ベクトルを実証します。
 686f6c61/poc-copyescape-cve-2026-17106
CVE-2026-17106 (CopyEscape) の機能的な PoC: docker cp における TOCTOU レースにより、Docker ホストへの任意書き込みが可能になります。Docker ラボ + inotify モニター + LD_PRELOAD。macOS では無害、Linux…
 qianlijaingshan/fastgpt-sandbox-audit
FastGPT Pythonサンドボックスエスケープチェーン監査ツール (CVE-2026-32128関連、v4.14.8 inspectチェーン)
 hackspeak/cve-2026-17106
Docker `docker cp` 任意ファイル書き込みのPoC。シンボリックリンクとtar展開の欠陥を悪用し、ホストのバイナリを上書きしたりエージェントを起動したりすることで、コンテナエスケープとrootコード実行を実現します。
 ishankaru/cve-2026-23111-nftables-lab
CVE-2026-23111(Linux nf_tablesの解放後使用によるローカル権限昇格)に対する暴露チェッカーと安全な使い捨てVMラボ。防御的:検出、緩和、マルチディストリビューションラボ。エクスプロイトなし。
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc 脆弱性のエクスプロイト
 ol0273st-s/cve-2017-1000112-adpated
CVE-2017-1000112用のPOEコード。特定のVM上で機能し、かつDockerエスケープを行うように適応された。
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
POCは、hugefileサブシステムが原因でPostgreSQLの情報を漏洩させる方法を示しています。https://x.com/spendergrsec/status/1993794163880718700?s=20 に基づく。
 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Kubernetes上でCVE-2026-31431のカーネルページキャッシュ破損を介したコンテナエスケープを実証する概念実証であり、非特権コンテナからノードレベルのコード実行を達成します。
 davidrxchester/cve-2026-5843
mlx-metal importlib による Docker コンテナエスケープ PoC
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431 のエクスプロイト。Linux カーネルの authencesn の脆弱性を利用し、AF_ALG と splice() を介してローカル権限昇格による root 取得とコンテナ脱出を可能にします。








