
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ

 securityronin/memory-forensic
あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
 aquasecurity/kube-bench
Kubernetes が CIS Kubernetes Benchmark で定義されているセキュリティのベストプラクティスに従ってデプロイされているかどうかを確認します。
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC と MSG_PEEK の use-after-free によるコンテナエスケープ
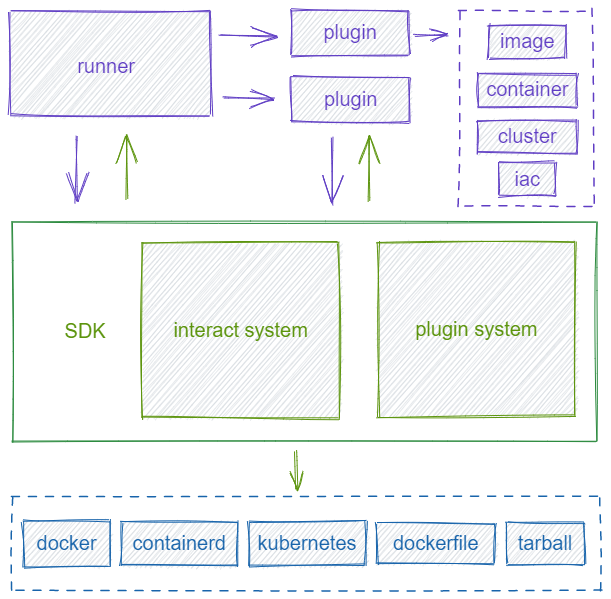 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
 galoryber/fawkes
Fawkesは、AIのみによって作成されたgolangのMythic C2エージェントです。
 m4xsec/cve-2026-31431-rce-exploit
CVE-2026-31431 のローカル権限昇格エクスプロイト。Linux カーネルの AF_ALG ロジック欠陥により、非特権ユーザーがページキャッシュに 4 バイトを書き込み、root を取得できる。PoC スクリプトと緩和策のガイダンスを含む。
 eshlomo1/cloudsec
クラウドエクスプロイテーションの技術を習得しましょう。Azure、Entra ID、AWS、M365全体における脆弱性の武器化と高度な攻撃のシミュレーションに焦点を当てた、攻撃的セキュリティ研究者とレッドチーム向けの専門リソースです。
 brompwnie/botb
ペンテスターやエンジニア向けのコンテナ分析・悪用ツール。
 tamatahyt/cve-2026-53576
Kestra 未認証RCEエクスプロイト (CVE-2026-53576)
 recofu/cve-2026-31431-copy-fail
# CVE-2026-31431 のLinuxカーネル暗号サブシステムにおけるローカル権限昇格エクスプロイト。最小限のPythonスクリプトでrootアクセスとコンテナブレイクアウトを提供します。
 christbowel/cve-2026-41900-poc
CVE-2026-41900の概念実証エクスプロイト。OpenLearnXにおけるコンテナボリュームマウントを介した未認証のリモートコード実行であり、/tmpの開示とコマンド実行を可能にします。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。

 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 masasron/copyescape-cve-2026-17106
ブログ記事「CopyEscape:docker cpでDockerホストを乗っ取る」のPoCリポジトリ
 strikoder-premium/cve-2024-21626-runc-1.1.11-escape
CVE-2024-21626 の PoC: runc は pivot_root の前にホストの CWD を参照する内部 fd をリークし、process.cwd を /proc/self/fd/7 に設定することでコンテナエスケープを可能にする
 twappz/htb-silentium-writeup
Hack The Box - Silentium マシンのwriteup | CVE-2025-58434, CVE-2025-59528, CVE-2025-8110
 pucagit/cve-2025-9074
PoCエクスプロイト for CVE-2025-9074。WindowsおよびmacOS上で、認証されていない内部Docker Engine APIを介したDocker Desktopコンテナからの完全なエスケープを実証します。
 gr-1m/cve-2026-31431
Golangで書き直されたCopy Fail(CVE-2026-31431)ローカル権限昇格エクスプロイト。ページキャッシュを破壊してLinuxシステム上でroot権限を取得します。







