
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 jpts/cve-2022-0847-dirtypipe-container-breakout
CVE-2022-0847(DirtyPipe)の概念実証エクスプロイト。カーネルの権限昇格を介してコンテナからの脱出を可能にします。デモと技術ブログの参照を含みます。
 h3x0v3rl0rd/cve-2019-5736
GoベースのCVE-2019-5736(Runcコンテナエスケープ)エクスプロイトで、カスタマイズ可能なリバースシェルペイロードを備え、脆弱なDockerコンテナに対するペネトレーションテストやレッドチーム運用向けに設計されています。
 4nuxd/react2shell
R2Sは、Next.js React Server Componentsの脆弱性(CVE-2025-55182)を標的とした包括的なエクスプロイテーションおよびポストエクスプロイテーションフレームワークです。ファイル転送、永続化、列挙、権限昇格チェックなど、ペネトレーションテスト用の高度な機能を備え…
 markakd/container_escape
CVE-2026-80521 および CVE-2026-52910 向けのコンテナエスケープ概念実証エクスプロイト。安全な PoC 実行のための使い捨て QEMU/Ubuntu VM ハーネス付き。
 anchore/syft
コンテナイメージとファイルシステムからソフトウェア部品表(SBOM)を生成するためのCLIツールおよびライブラリ
 fahmifj/docker-breakout-runc
FrichettenによるCVE-2019-5736-PoCの修正版
 inguardians/peirates
Peirates - Kubernetes ペネトレーションテストツール
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
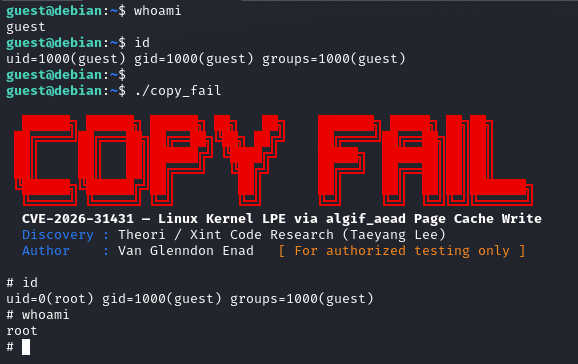 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431の概念実証エクスプロイト。AF_ALGページキャッシュ書き込みを介したLinuxカーネルのローカル権限昇格であり、主要なディストリビューションでrootを獲得します。
 livecontainer/livecontainer
iOSアプリを実際にインストールせずに実行!
 chitoz1300/react2shell-cve-2025-55182
* React2Shell-CVE-2025-55182
 cyberark/kubesploit
Kubesploitは、Golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントであり、コンテナ環境に焦点を当てています。
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
stealthcopter/deepceDocker Enumeration, Escalation of Privileges and Container Escapes (DEEPCE)
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 berdav/cve-2026-41567
CVE-2026-41567のDockerエスケープを悪用し、トロイの木馬化されたxz/unpigzバイナリを使用して、コンテナ内からホスト上でrootシェルを取得します。
 hans362/cve-2026-31431-copy-fail-container-escape
Dockerコンテナでhealthcheckが有効な任意のコンテナから、CVE-2026-31431を介したコンテナエスケープ
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept demonstrating container escape on Amazon EKS by exploiting Dirty Frag (CVE-2026-43284) kernel page-cache corruption via shared image…






