#1

 billith/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runcコンテナエスケープにより、ホストのruncバイナリを上書きして、ホスト上でrootコード実行を達成します。
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195) の PoC
 datadog/dirtypipe-container-breakout-poc
CVE-2022-0847 'DirtyPipe' のコンテナエスケープ PoC
 bridgeralderson/cve-2025-9074-poc
Docker Desktopに脆弱性が確認されました。リモートの攻撃者がこの脆弱性を悪用し、対象のシステム上でセキュリティ制限をバイパスする可能性があります。
 0xblackash/cve-2026-43499
CVE-2026-43499
 kianabin/cve-2022-0847-container-escape
コンテナエスケープを実現するために使用されるCVE-2022-0847 CVE-2022-0847 (Dirty Pipe) を利用してコンテナエスケープを実現する
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 jlsakuya/cve-2022-0847-container-escape
dirtypipeを使用してrunCのエントリポイントにshellcodeを注入し、コンテナエスケープを実現するシンプルなエクスプロイトです。
 sk3pper/cve-2024-21626
CVE-2024-21626の概念実証エクスプロイト。Docker/runcコンテナエスケープ脆弱性で、ホストファイルシステムにアクセスして変更するための複数の攻撃ベクトルを実証します。
 1neptune/copyfail
go CVE-2026-31431 (CopyFail) ローカル特権昇格エクスプロイト
 locus-x64/cve-2025-61765_poc
Socket.IOにおける安全でないpickleのデシリアライゼーションの脆弱性の概念実証
 x0da6h/poc-for-cve-2025-9074
一个容器逃逸漏洞POC
 teawater/cve-2017-5123
CVE-2017-5123カーネル脆弱性の再現。waitid syscallメモリ書き込みを介したローカル権限昇格を可能にし、Linux 4.13でのDockerコンテナエスケープで実証。
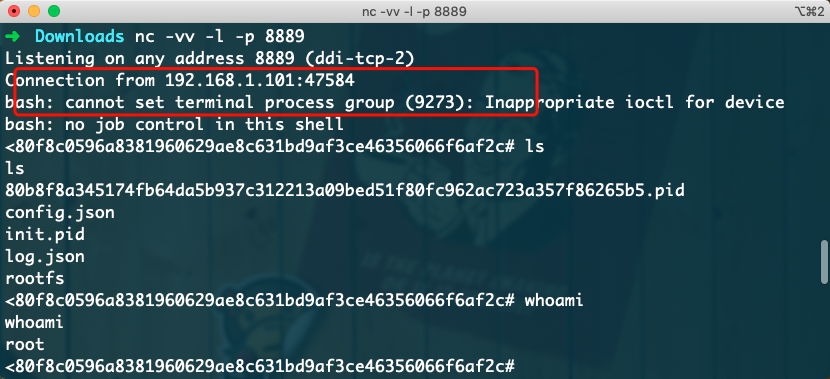 si1ent-le/cve-2019-5736
runcバイナリの上書きによるDockerコンテナエスケープを実証するCVE-2019-5736の概念実証エクスプロイト。libseccomp操作によるホストシェルアクセスを可能にする。
 matesz44/cve-2025-9074
CVE-2025-9074: posix shにおけるDocker Engine API経由の認証なしDocker Desktop LPE
 chenaotian/cve-2022-0492
CVE-2022-0492 Linuxカーネルコンテナエスケープの詳細な技術分析と動作するエクスプロイト。cgroup release_agentを介したもので、ステップバイステップのラボセットアップと緩和ガイダンスが含まれています。
 greyorder/cve-2021-21978
CVE-2021-21978 エクスプロイト