
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
CAP_SYS_ADMIN およびユーザー名前空間を介した Docker ブレイクアウトチェッカーと PoC (CVE-2022-0492)
 ricterz/pie-stack-clash-cve-2017-1000253
コンテナ内でCVE-2017-1000253をデモする
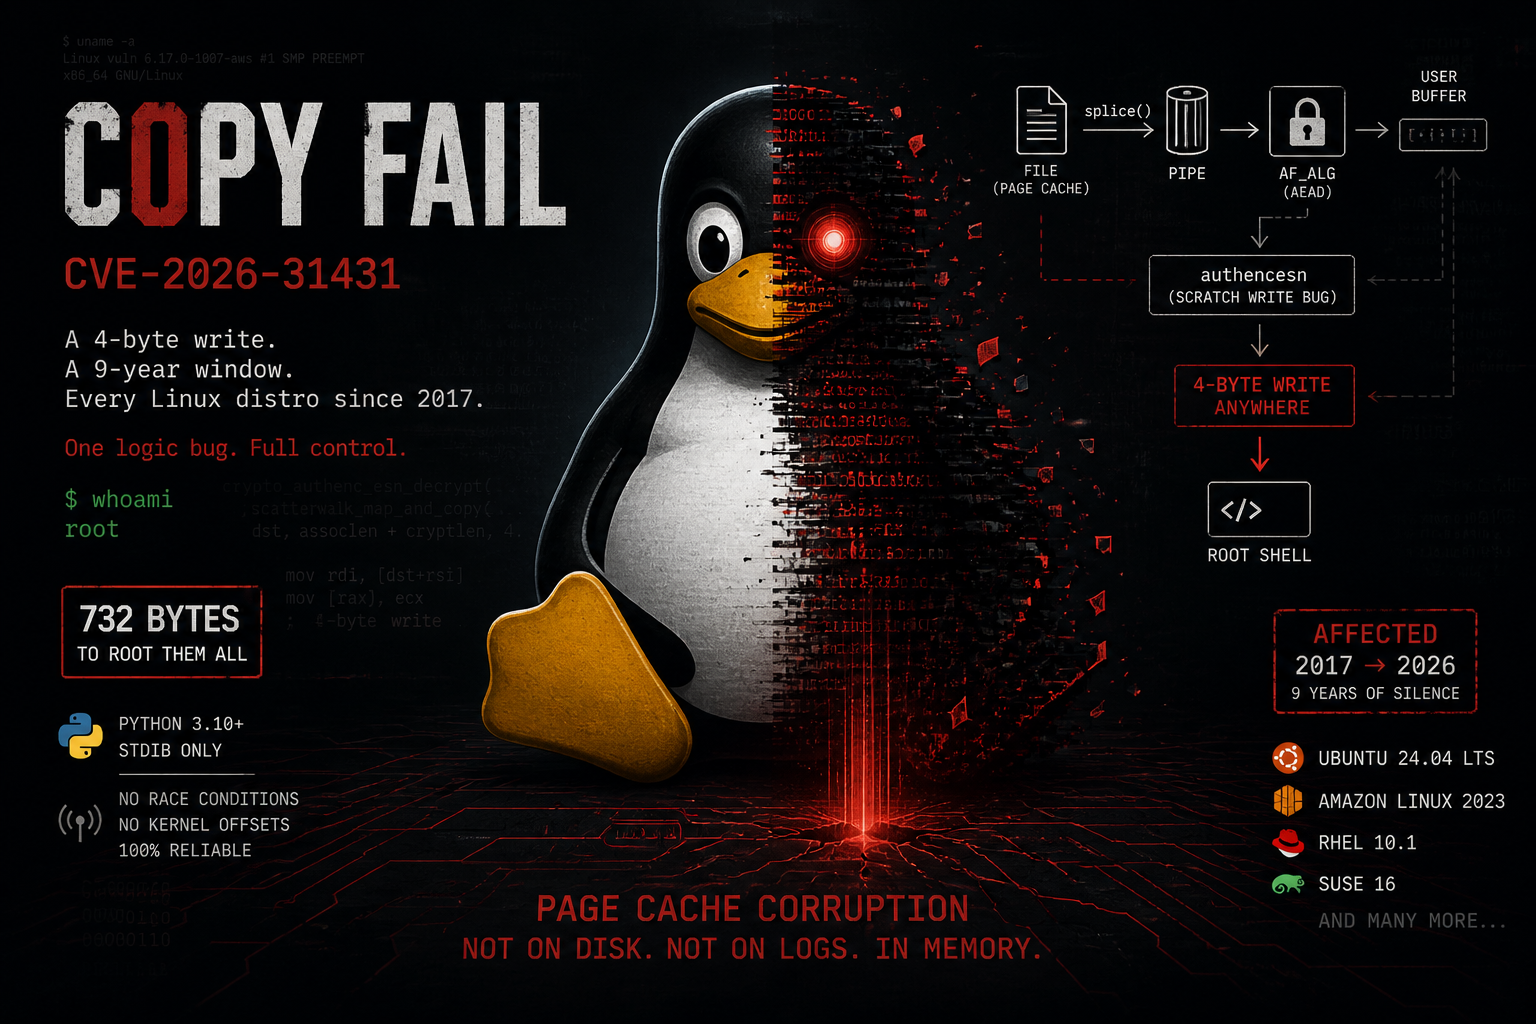 themalwareguardian/cve-2026-31431
CVE-2026-31431(Copy Fail)の構造化された解説。この脆弱性を導入し、その悪用を可能にした3つのカーネル変更を関連付けて説明します。
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Container-Escape
 mindasy/cve-2025-23266-migration-bypass
cve-2025-23266-migration-bypass
 louisliunova/cve-2022-1227_exploit
CVE-2022-1227を悪用するためのスクリプト
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 を自作のコンテナランタイムに実装し、エクスプロイトを理解する。
 flojboj/cve-2024-21626
CVE-2024-21626の動作するエクスプロイト。作業ディレクトリのシンボリックリンク攻撃によるrunC/Dockerコンテナエスケープで、ホストファイルシステムへのアクセスを可能にします。
 swsmith2391/cve-2024-29510
CVE-2024-29510用のPOCコードとデモVulnApp
 r0binak/cve-2025-23266
CVE-2025-23266 – 完全に武器化されたNVIDIA Container Toolkitエクスプロイト
 mrk336/cve-2025-23266
CVE-2025-23266はFastAPIのparse_request()関数を標的としており、過大なHTTPヘッダーがバッファオーバーフローとリモートコード実行を引き起こします。この記事では、攻撃者がコンテナ境界を突破し、AIワークロードを侵害する方法、およびSentinelのようなツールが脅威…
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc 脆弱性のエクスプロイト
 zaydbf/cve-2025-9074-poc
CVE-2025-9074向けのBashベースのPoCエクスプロイト。認証されていないDocker Engine APIを標的とし、特権ボリュームマウントを介してコンテナエスケープとリモートコード実行を実現します。
 skysbsb/cve-2024-21626-poc
概念実証エクスプロイト (CVE-2024-21626) — Docker/runc におけるコンテナエスケープ脆弱性。ファイルディスクリプタ操作によるコンテナ隔離からの脱出を示しています。教育および研究目的のみに使用してください。
 likekabin/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。Dockerコンテナエスケープを介してホストのruncバイナリにペイロードを追加します。
 khaclep007/cve-2022-0185
CVE-2022-0185(Linuxカーネルのヒープバッファオーバーフロー)のデモエクスプロイト。FUSEベースの権限昇格と、Kubernetesを標的としたカーネル空間ROPチェーンによるroot RCEを実現するkctf版を含む。
 hikame/docker_escape_pwn
Dockerからの脱出(CVE-2017-1000112 および CVE-2017-18344 使用)。root権限の獲得、全ケイパビリティの取得、名前空間の回復、ファイルシステムの回復、cgroup制限のバイパス、seccompバイパスを含む。
 cdxiaodong/cve-2021-25741
CVE-2021-25741の概念実証エクスプロイト。サブパスボリュームマウント操作によるKubernetesコンテナエスケープを可能にし、セキュリティテストと脆弱性検証用に設計されています。








