
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 saku0512/cve-2026-40176-poc
CVE-2026-40176の概念実証。ComposerのPerforceドライバーにおけるOSコマンドインジェクションで、巧妙に細工されたcomposer.jsonを介してリモートコード実行を可能にします。
 cerberusmrxi/flowise-cve-2026-58057-exploit
Flowise Windows RCEエクスプロイト(CVE-2026-58057)。大文字小文字の区別に関する欠陥を利用して環境変数の検証をバイパスします。node_optionsを使用して、MCP…
 syrins/cve-2025-55182-react2shell-rce
React Server ComponentsのCVE-2025-55182脆弱性を検出・悪用するための、現代的で使いやすいGUIアプリケーションです。PythonとTkinterで構築されており、洗練されたネオンテーマのインターフェースを備え、ターゲットのスキャン、シェルコマンドの実行、ライブコン…
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solrテンプレートインジェクション脆弱性のグラフィカルなワンクリック検出ツール。CVE-2019-17558 Solr Velocity Template Vul POC Tool.
 ningxin2002/totolink_poc
TOTOLINK A6000R コマンド実行脆弱性(CVE-2024-41319)
 squ1shification/pngboomer-cve-2026-77622
Sliver HTTP(S) C2 PNG爆弾 DoS エクスプロイト — GHSA-663m-7x7m-g4fw (CVE-2026-77622)
 aerchy/cve-2024-29973
CVE-2024-29973の概念実証エクスプロイト。Zyxel NASデバイスにおけるリモートコマンドインジェクションであり、細工したHTTPリクエストを介した任意のコマンド実行を実証します。
 gu-007/struts2-tool
Struts2 S2-045/S2-046 CVE-2017-5638 検出・悪用ツール
 e4zyy/project-cve-2026-33017
CVE-2026-33017 - Langflow 未認証RCEエクスプロイト
 dharan10/cve-2019-0232
こんにちは、これはCVE-2019-0232の改訂・拡張版コードです。
 zildanz/cve-2026-64638
CVE-2026-64638向けのNode.jsエクスプロイトで、悪意のあるエンドポイントへのngrokトンネルを実行し、リモートアクセスとポストエクスプロイテーション制御を可能にします。
 investigato/cve-2026-76060_zoneminder_commandinjection-poc
CVE-2026-76060の概念実証エクスプロイト。ZoneMinderのイベントエクスポートにおけるOSコマンドインジェクションであり、細工されたモニター名を介したRCEを実証します。
 0xblackash/cve-2026-4480
CVE-2026-4480
 rainmak3r/rainstorm
CVE-2014-6271 RCE ツール
 0xdak/cve-2026-9198_exploit
Langflow OSS向けの未認証RCEエクスプロイトで、auto_login JWTバイパスとvalidate/code exec()を連鎖させ、リモートコマンド実行とリバースシェルを達成します
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Joomla SP LMS拡張機能バージョン<= 4.1.3の認証されていないPHPオブジェクトインジェクションからRCEへのエクスプロイト。lmsOrders Cookieの逆シリアル化を悪用し、Joomla…
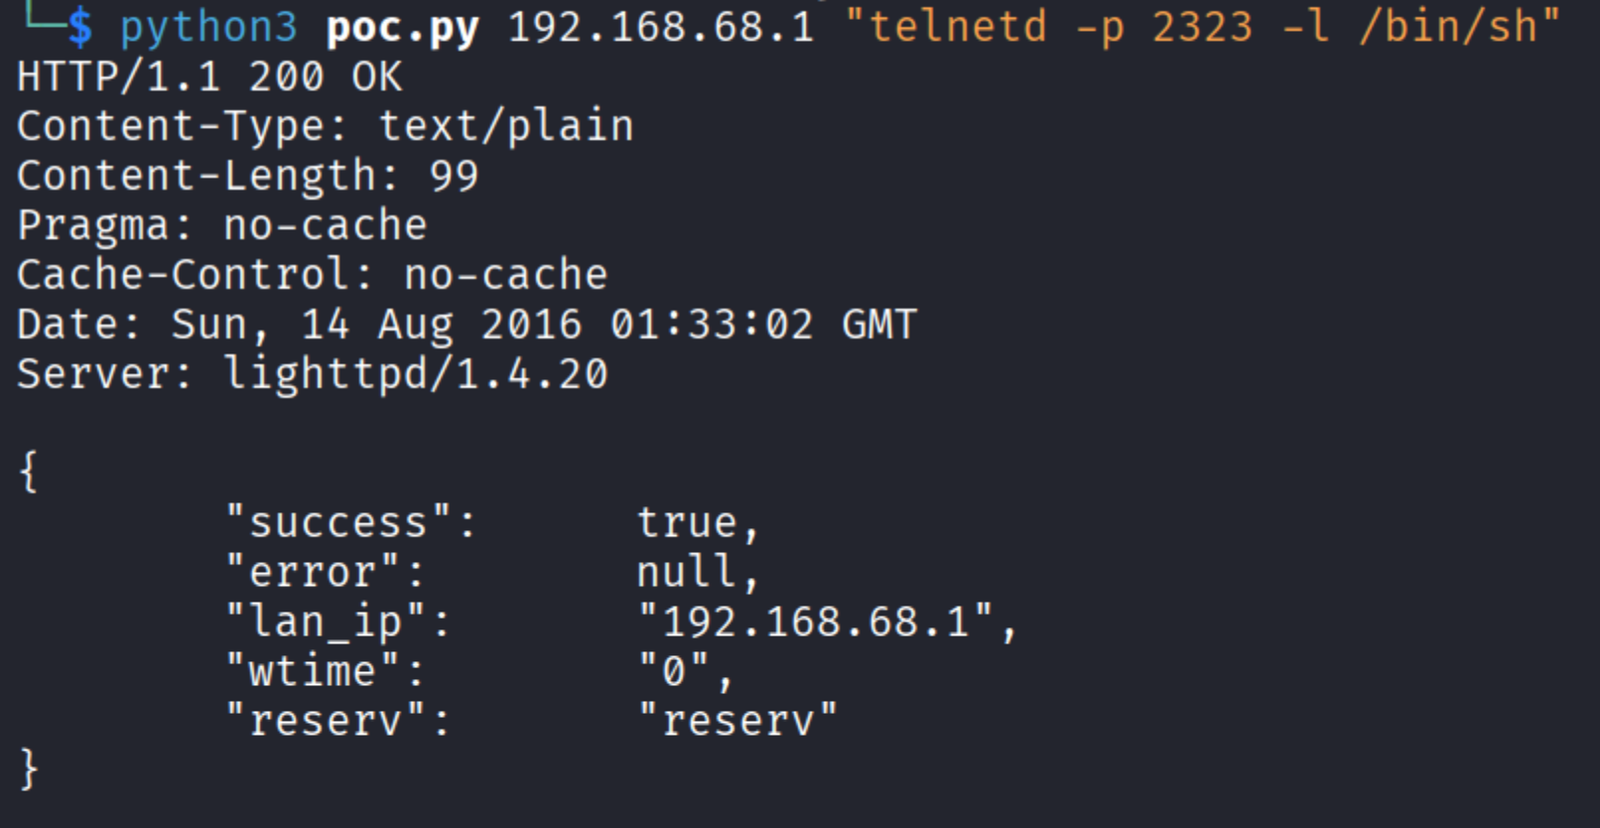 finnvle/cve-2022-28906-poc
Python製の概念実証コード。TOTOLINK N600Rにおける未認証のOSコマンドインジェクションを実証し、langTypeパラメータを悪用してデバイス上で任意のコマンドを実行します。
 sec13b/cve-2021-44228-poc
CVE-2021-44228 のエクスプロイト








