#1
 baboopan/log4shell-cve-2021-44228-demo
AWSを使用したLog4Shellデモ
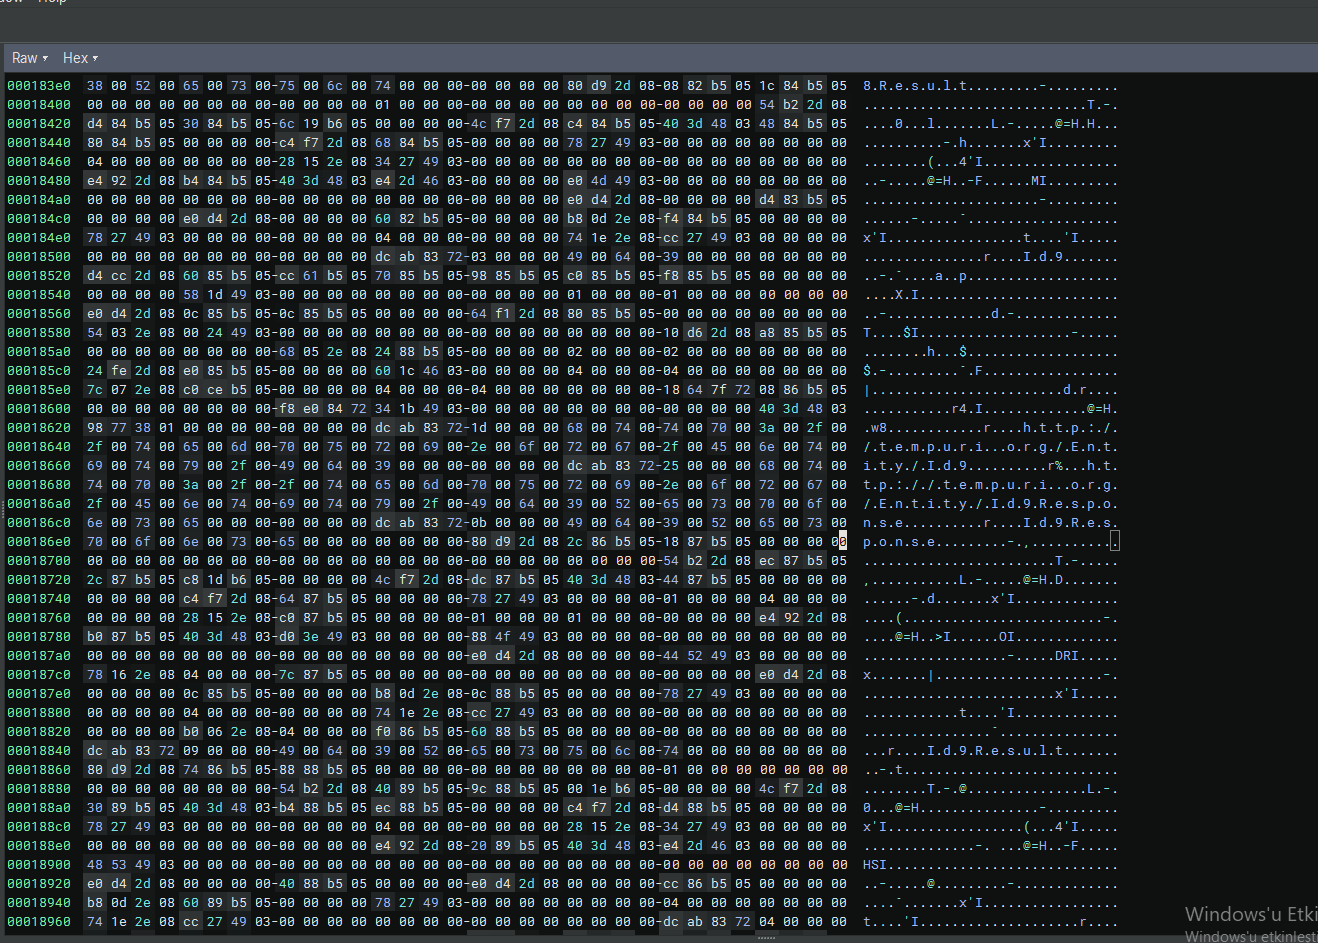 kaandemir993/redline-stealer-c2-defender-bypass-payload-analysis
RedLine Stealer のリバースエンジニアリング解析。.NET ベースの情報窃取型マルウェアで、C2 ドメイン (198.46.86.63、tempuri.org) を使用し、Windows Defender のバイパスと 7200 KB のペイロード抽出を行います。
 daddy-bit/discorape
Discord.pyで作られたDiscord用のselfbotです。70以上のコマンドとサーバーヌーキング機能を搭載しています。
 softdeadlock/voron-crypto
Voron メッセンジャー暗号/プロトコルライブラリ(X3DH-lite + Double Ratchet、グループセンダーキー、オニオン転送)— 外部レビュー依頼中
 jbooz1/cve-2017-0213
Empire stagerと一緒に使用する予定のCVE-2017-0213のバージョン
 4armed/cve-2023-5044
ingress-nginxのCVE-2023-5044に対するGoベースの概念実証エクスプロイト。巧妙に細工されたKubernetes Ingressオブジェクトを作成することで、認証済みのリモートコマンド実行を可能にします。
 p4x1s/cve-2023-33246
CVE-2023-33246:Apache RocketMQ リモートコマンド実行脆弱性検出ツール
 corelight/zeek-caldera-detector
Zeek ベースの Mitre Caldera 検出器。
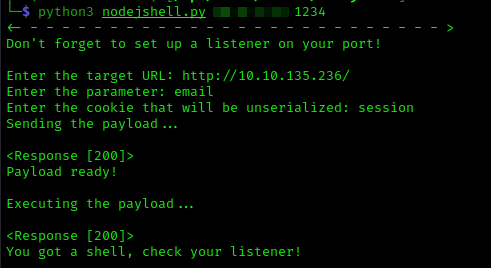 uartu0/nodejshell
NodeJsのデシリアライゼーション脆弱性を利用したリバースシェルエクスプロイト(CVE-2017-5941)
 prelearn-code/cve-2024-6387
CVE-2024-6387 (regreSSHion) の概念実証エクスプロイト。シグナルハンドラの競合状態を利用して、OpenSSH サーバーで認証なしのリモートコード実行を狙います。スキャン、エクスプロイト、リバースシェル生成を含みます。
 jakabakos/cve-2023-39362-cacti-snmp-command-injection-poc
CVE-2023-39362の概念実証エクスプロイト。CactiのSNMPオプションにおける認証済みコマンドインジェクションです。テスト用の脆弱性のあるDocker環境と、リバースシェル機能を備えた自動エクスプロイト用のPythonスクリプトが含まれています。
 h3x0v3rl0rd/distccd_rce_cve-2004-2687
Pythonベースの概念実証エクスプロイト。distccdのCVE-2004-2687リモートコード実行脆弱性を対象とし、脆弱なサーバ上で認証不要のシェルアクセスを可能にします。
 gustavorobertux/gotigate
CVE-2022-40684を標的とするFortinet FortiGateデバイス用のGoベースのエクスプロイト。Web管理インターフェースを介して認証バイパスを自動化し、管理アクセスを取得します。
 erick-duarte/cve-2024-24386
VitalPBXタスクマネージャーモジュールのコマンドインジェクション脆弱性の概念実証エクスプロイト。cronプロファイル操作を介したリバースシェルペイロード配信を実証。
 devengpk/cve-2022-1388
エクスプロイトおよび一括チェックスクリプト for CVE-2022-1388。F5 BIG-IP iControl RESTの認証なしリモートコマンド実行を対象とします。シングルホスト、コマンドインジェクション、ファイルベーススキャンをサポートします。
 cybersecplayground/cve-2025-24016-wazuh-remote-code-execution-rce-poc
Wazuhサーバーにおいて、wazuh-managerパッケージの安全でないデシリアライゼーションによる重大なRCE脆弱性が確認されました。このバグはWazuhバージョン≥4.4.0に影響し、バージョン4.9.1で修正されました。
 amoy6228/cve-2024-36401_geoserver_rce_poc
このスクリプトは、GeoServerのリモートコード実行脆弱性(CVE-2024-36401)に対して開発されたPoC(Proof of Concept)検出ツールです。この脆弱性により、攻撃者は特定のリクエストを構築することで、対象サーバー上で任意のコマンドを実行することが可能です。