

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ActiveMQ-cve-2026-42588-scanner-gui — CVE-2026-42588(ActiveMQ RCE)向けのGUIベースのスキャナ兼エクスプロイトツール。VPSペイロード配信とDNSLogベースの脆弱性検証をサポートし、自動XMLインジェクションに対応しています。 | Kitploit
ツール/GitHubGitHub/strivepan/activemq-cve-2026-42588-scanner-gui
脆弱性スキャナーペイロード生成エクスプロイトウェブアプリケーション悪用コマンド&コントロールリモートアクセスツール
GitHubstrivepan/activemq-cve-2026-42588-scanner-gui

ActiveMQ-cve-2026-42588-scanner-gui

CVE-2026-42588(ActiveMQ RCE)向けのGUIベースのスキャナ兼エクスプロイトツール。VPSペイロード配信とDNSLogベースの脆弱性検証をサポートし、自動XMLインジェクションに対応しています。

リポジトリを見る
10315ヶ月前未レビュー
共有

ActiveMQ-cve-2026-42588-scanner-gui

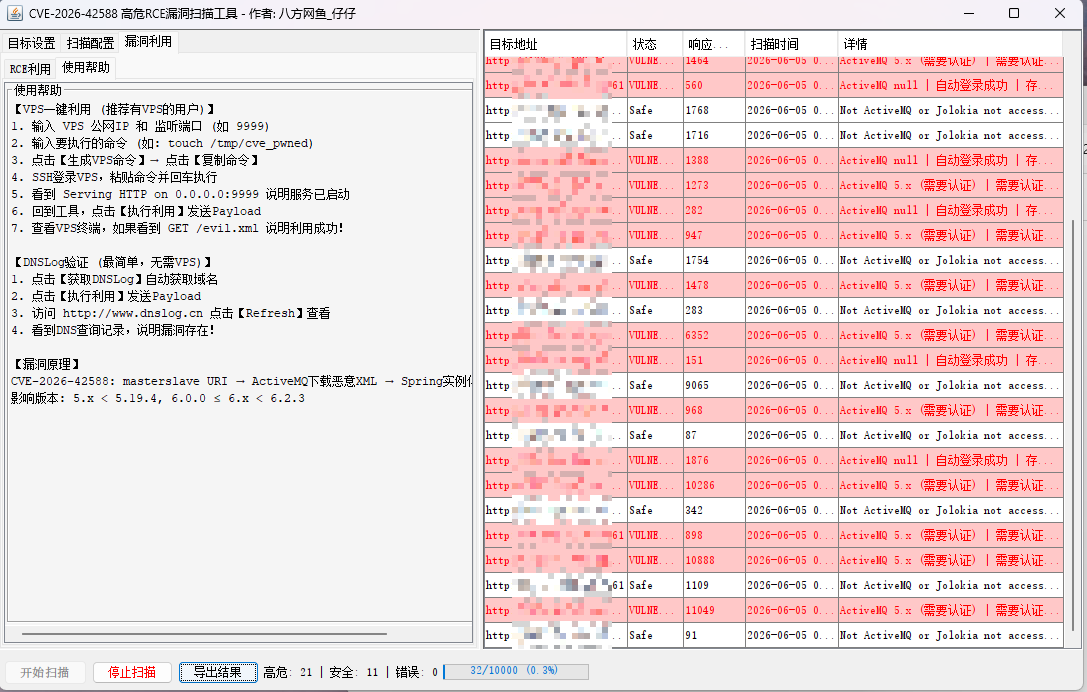
【VPSワンクリック利用 (VPSをお持ちのユーザーにおすすめ)】

  1. VPSのパブリックIPとリスニングポートを入力 (例: 9999)
  2. 実行するコマンドを入力 (例: touch /tmp/cve_pwned)
  3. 【VPSコマンド生成】をクリック → 【コマンド複製】をクリック
  4. SSHでVPSにログインし、コマンドを貼り付けてEnterキーで実行
  5. Serving HTTP on 0.0.0.0:9999 が表示されたらサービスは起動済み
  6. ツールに戻り、【利用実行】をクリックしてPayloadを送信
  7. VPSのターミナルを確認し、GET /evil.xml が表示されたら利用成功!

【DNSLog検証 (最も簡単、VPS不要)】

  1. 【DNSLog取得】をクリックしてドメインを自動取得
  2. 【利用実行】をクリックしてPayloadを送信
  3. http://www.dnslog.cn にアクセスし、【Refresh】をクリックして確認
  4. DNSクエリレコードが表示されたら、脆弱性が存在する!

【脆弱性の原理】 CVE-2026-42588: masterslave URI → ActiveMQが悪意のあるXMLをダウンロード → SpringがBeanをインスタンス化 → RCE 影響バージョン: 5.x < 5.19.4, 6.0.0 ≤ 6.x < 6.2.3
ActiveMQ ActiveMQ_RCE
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    435
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    260

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






