
 #1

 benjaminhays/cve-2022-36804-poc-exploit
CVE-2022-36804(BitBucket の重大なコマンドインジェクション)に対するある程度信頼性のある PoC エクスプロイト
 k8gege/cve-2021-40444
CVE-2021-40444のMSHTMLリモートコード実行向けエクスプロイトツールキット。DLLペイロード生成、Office文書作成、およびペネトレーションテスト用の横移動モジュール(SmbExec、WmiExec)を特長としています。
 gryfman/dlpwn
Red Team向けのツール。Bluetooth音声伝送を介した隠蔽ファイル流出を行い、バイナリデータをFLAC信号にエンコードすることでEDR、XDR、DLPセキュリティシステムをバイパスします。
 whispergate/lldp
Mythic用のC2プロファイル。暗号化されたピアツーピアエージェントトラフィックをIEEE 802.1AB LLDP Organizationally Specific TLVを介してトンネリングし、秘匿的なレイヤー2コマンド&コントロールを実現する。
 haxrob/bpfdoor-controller-source
BPFDoorバックドアコントローラのソースコード。TCP、UDP、ICMP、HTTPSの隠蔽通信チャネルをサポートし、マジックパケット起動、リバースシェル、カスタム暗号化を備えています。
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
CVE-2025-34085に影響を受けるWordPressプラグイン「Simple File List」向けの、マルチターゲット・未認証RCEスキャナ。大量のターゲットセットに対して、PHPウェブシェルのアップロード、リネーム、トリガーを行います。
 octoberfest7/aggressor_snippets
独自のリポジトリを必要としないランダムな小さなAggressorスニペットのコレクション
 90n45-d3v/bluebunny
Hak5 Bash Bunny向けBLEベースのC2サーバーで、ワイヤレスコマンドインジェクション、ペイロード配信、Bluetooth Low Energy経由のリモートコントロールを可能にします。
 shellkraft/ledger
レッドチーム演習中に行われた運用上の変更を追跡するAggressorスクリプト。何が変更され、何をまだクリーンアップする必要があるかの完全な監査証跡を提供します。
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce 脆弱性一括検出 poc
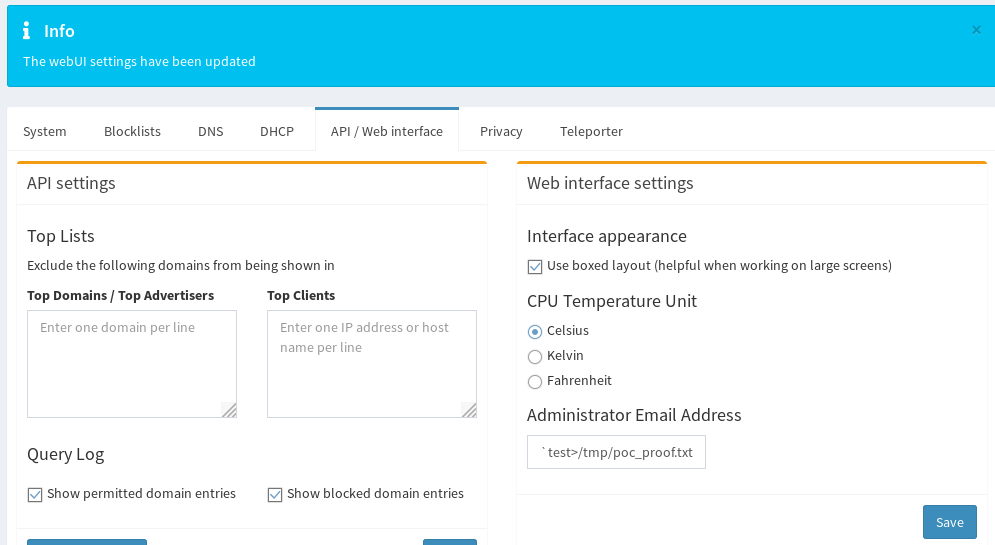 pr0tean/cve-2019-13051
Pi-Hole AdminLTE コマンドインジェクション (CVE-2019-13051) の概念実証エクスプロイト。メールフィールドインジェクションとcronベースの実行を介してリモートルートアクセスを可能にします。
 ap0dexme0/cve-2023-34960
Chamilo に対して大規模なコマンドインジェクションを実行
 watchtowrlabs/palo-alto-panos-cve-2024-0012
CVE-2024-0012およびCVE-2024-9474用のエクスプロイトで、Palo Alto PAN-OSの管理Webインターフェースにおける認証バイパスと認証済みコマンドインジェクションを対象とします。
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / 作成者: Tas9er
 jbaines-r7/overkill
QNAP N-Day (おそらくCVE-2020-2509ではない)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: F5 BIG-IPのアプライアンスモードにおけるコマンドインジェクション









