#1

 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 cyberstrikeus/cyberstrike
ペネトレーションテスト向けの自律型AIレッドチームエージェント。13以上の専門エージェント、120以上のOWASPテストケース、MITRE ATT&CK統合を搭載。15以上のLLMプロバイダーとリモートツール実行に対応。
 kubearmor/kubearmor
ランタイムセキュリティ強制システム。ワークロードの強化/サンドボックス化と最小権限ポリシーの実装を、LSM(LSM-BPF、AppArmor)を活用して簡単に行えます。
 duo-labs/cloudmapper
CloudMapperは、Amazon Web Services(AWS)環境の分析を支援します。
 browserbox/browserbox
💚🇺🇸🗽どこでも、好きな方法で安全にリモートブラウジング。
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
AIエージェント向けのコピーオンライトフォークによるサブミリ秒VMサンドボックス
 madhuakula/kubernetes-goat
意図的に脆弱性を持たせたKubernetesクラスター環境で、実践的なセキュリティトレーニングを提供します。コンテナエスケープ、RBACの設定ミス、SSRF、FalcoとTetragonによるランタイムセキュリティをカバーする22以上のシナリオが含まれています。
 moltis-org/moltis
Rust による安全で永続的なパーソナルエージェントサーバー。単一のバイナリ、サンドボックス実行、マルチプロバイダーLLM、音声、メモリ、Telegram、WhatsApp、Discord、Teams、MCPツール。設計によるセキュリティ、あなたのハードウェア上で動作します。
 fairwindsops/polaris
Kubernetesクラスターにおけるベストプラクティスの検証
 rhinosecuritylabs/pacu
Amazon Web Services環境のセキュリティテスト用に設計されたAWSエクスプロイテーションフレームワーク。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。
 splunk/attack_range
脆弱なインストルメント化されたローカルまたはクラウド環境を作成し、攻撃をシミュレートして、そのデータをSplunkに収集できるツール
 usmannasir/cyberpanel
Cyber Panel - OpenLiteSpeed用のホスティングコントロールパネル
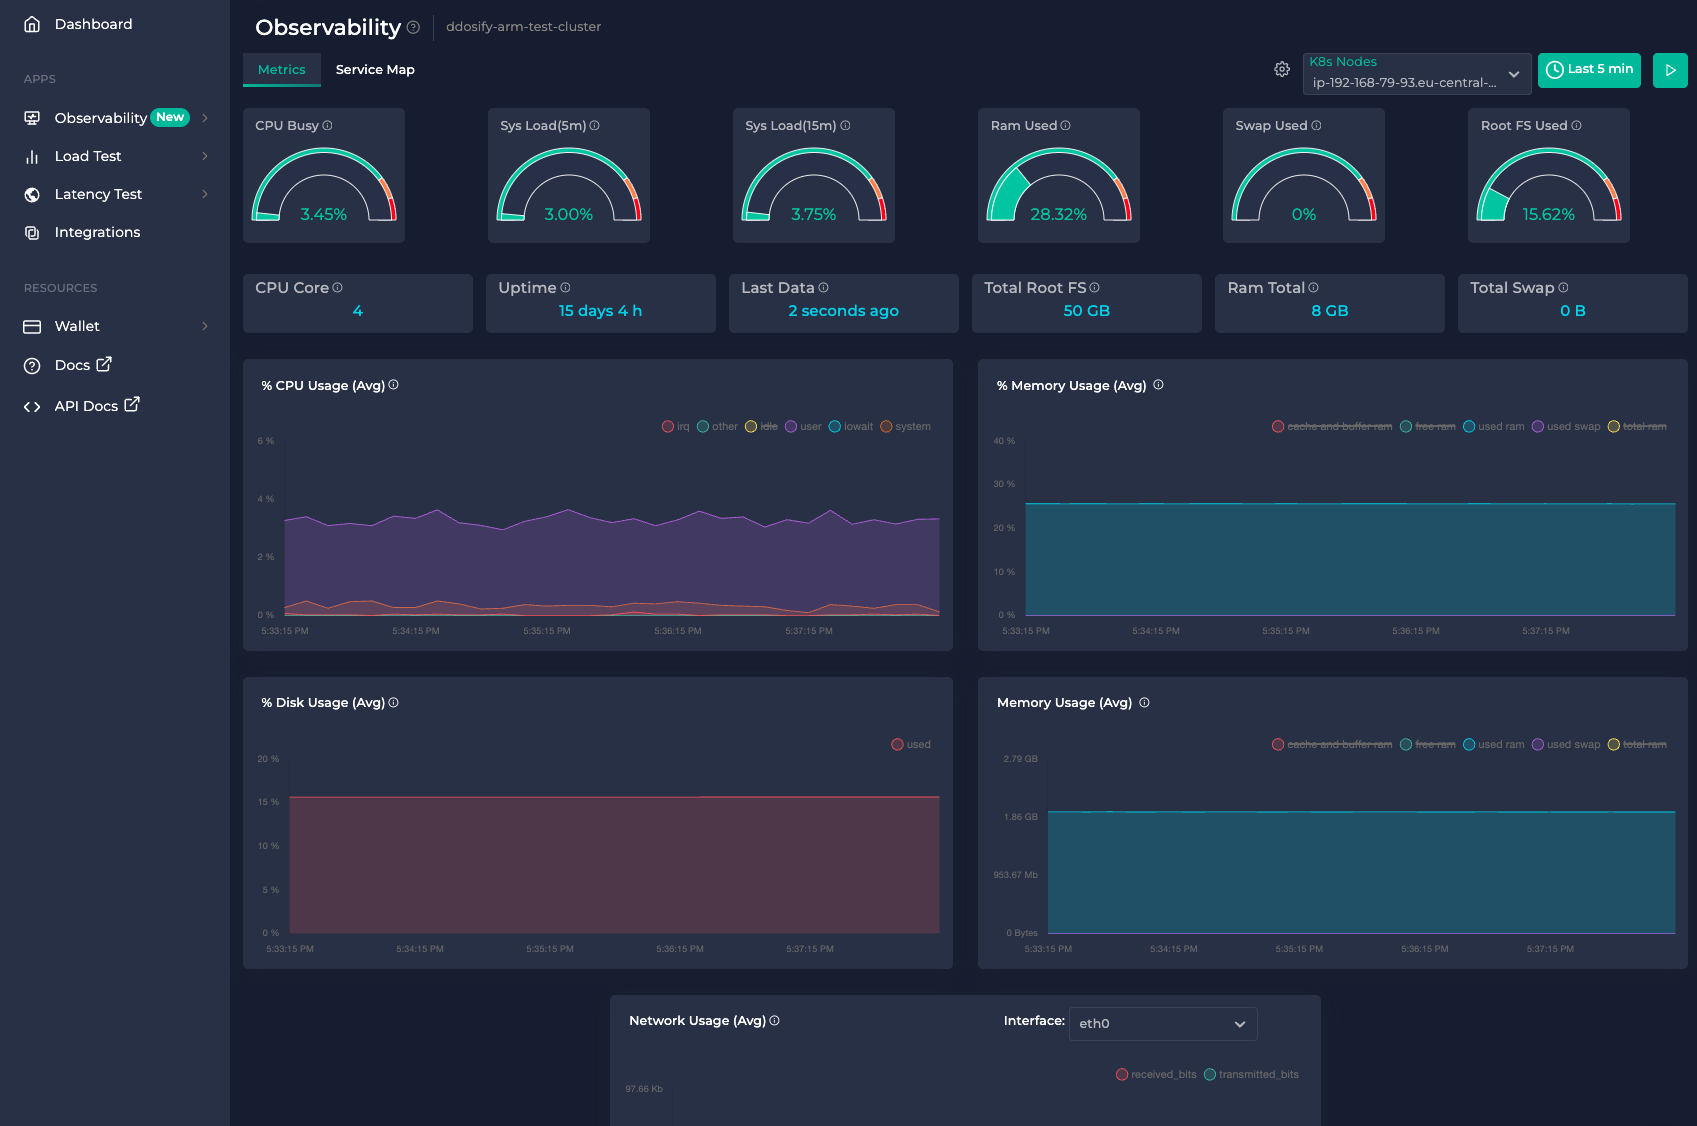 getanteon/anteon
eBPFを活用したKubernetes監視およびパフォーマンステストプラットフォームで、コードの計装なしでサービスマップの自動生成、リアルタイムメトリクスの追跡、複数拠点からの負荷テストを実行します。