
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
attack_range — 脆弱なインストルメント化されたローカルまたはクラウド環境を作成し、攻撃をシミュレートして、そのデータをSplunkに収集できるツール | Kitploit

ツール/GitHubGitHub/splunk/attack_range
ペネトレーションテストクラウドセキュリティ学習と教育ラボと実践
GitHubsplunk/attack_range

attack_range

脆弱なインストルメント化されたローカルまたはクラウド環境を作成し、攻撃をシミュレートして、そのデータをSplunkに収集できるツール
リポジトリを見る
2.5k4154416日前Kitploit レビュー済み
共有

Splunk Attack Range v5

Attack Range ロゴ

Splunk Attack Range は、インストルメント化されたクラウド環境(AWS、Azure、GCP)を構築し、攻撃をシミュレートし、データを Splunk に転送して、検出の開発とテストを行います。
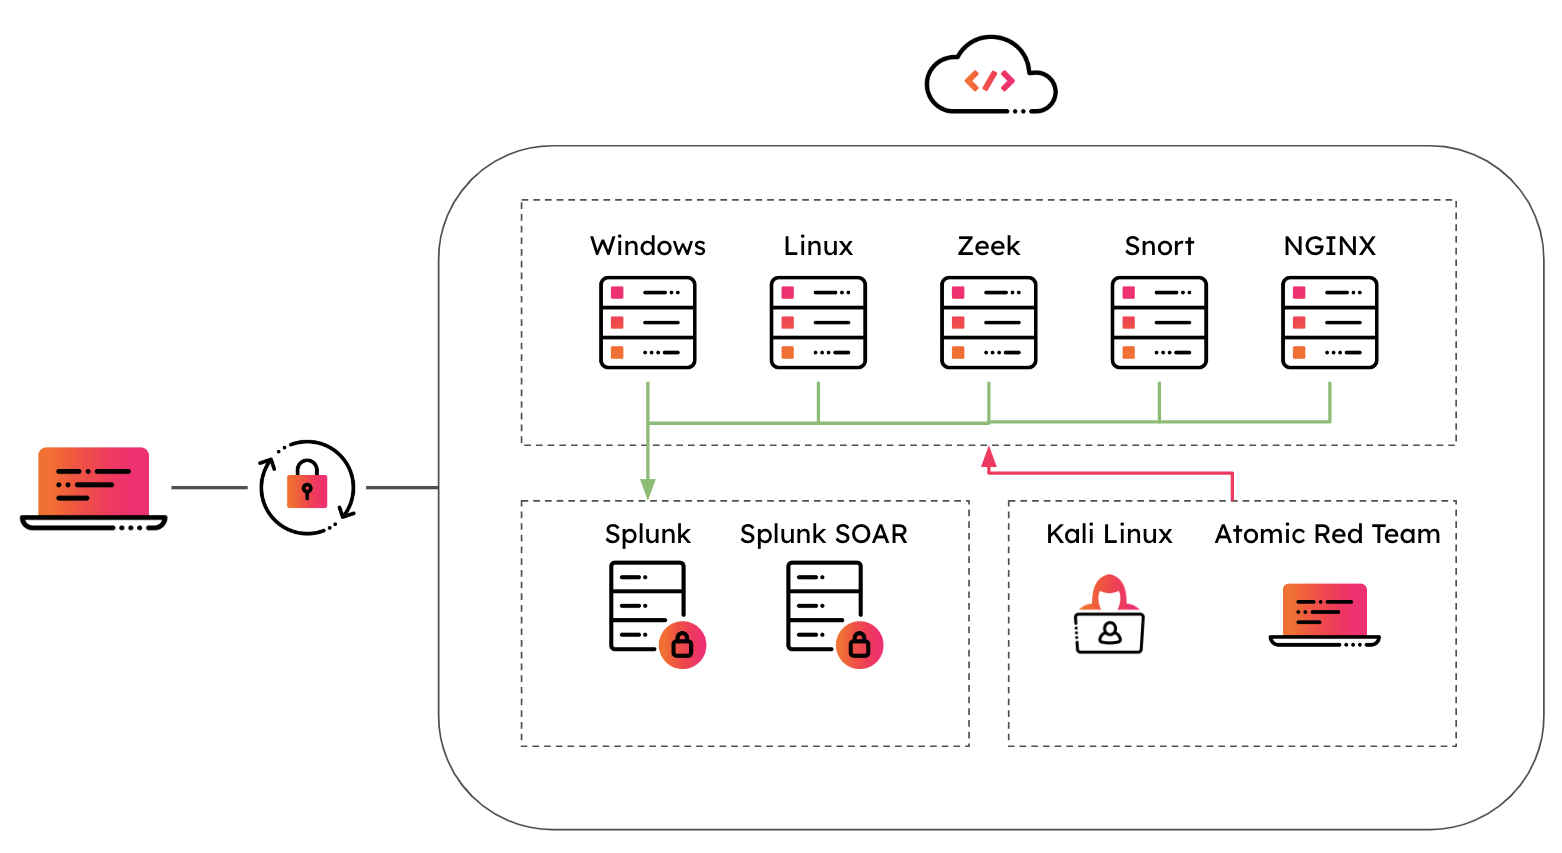
Attack Range アーキテクチャ

機能:

  • ラボの構築 — Terraform と Ansible を使用して、小さな本番環境に近いラボ(Splunk、Windows/Linux サーバー、オプションの Kali、Zeek など)をデプロイします。
  • 攻撃のシミュレート — Atomic Red Team(およびその他の)手法を実行して、実際のテレメトリを生成します。
  • アクセスの共有 — WireGuard VPN を使用し、追加のクライアント設定を生成して、他のユーザーとレンジを共有します。

画像をクリックしてデモを見る 👇

Watch the demo

はじめに

推奨: Docker Compose

  1. 前提条件: Docker と Docker Compose。クラウドプロバイダー(AWS、Azure、または GCP)を設定し、以下に示すように認証情報をマウントします。

  2. クローンして起動:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. アプリまたは API の使用:

    • Web アプリ: http://localhost:4321 を開く — レンジの構築/破棄、ステータスの表示、シミュレーションの実行、アクセスの共有。
    • API: http://localhost:4000 — REST API; インタラクティブドキュメントは http://localhost:4000/openapi/swagger にあります。
  4. レンジの構築(2ステップ):

    • アプリ内: テンプレート(例: aws/splunk_minimal_aws)を選択し、構築を開始します。ステータスが Waiting for VPN になったら、WireGuard 設定をダウンロードし、WireGuard で接続してから構築を続行します。
    • または API 経由: POST /attack-range/build に {"template": "aws/splunk_minimal_aws"} を送信し、GET /attack-range/status/<id> をポーリングし、返された WireGuard 設定を使用して接続し、その後 POST /attack-range/build に {"attack_range_id": "<id>"} を送信します。
  5. Docker 内の CLI(オプション):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    その他のアクション: destroy、simulate、apply-role、share。CLI の使用方法とフラグの詳細は、詳細ドキュメント を参照してください。


実行方法

方法ユースケース
Docker Compose(推奨)1 つの docker compose で API + Web アプリ + オプションの CLI を実行。ローカルの Python/Ansible/Terraform は不要。
Web アプリポート 4321 の UI から構築、破棄、シミュレート、共有。
REST APIスクリプトや CI から自動化。/openapi/swagger に完全な OpenAPI ドキュメント。
CLI`attack_range.py build

ドキュメント

  • 完全なドキュメント(Read the Docs): https://attack-range.readthedocs.io/
  • 章: はじめに、設定、ネットワーキング、共有、テンプレート、Ansibleロール

クイックリファレンス

  • 設定: 各レンジは config/<attack_range_id>.yml に設定があります。テンプレートは templates/{aws,azure,gcp}/ にあります。
  • 認証情報: ~/.aws、~/.azure、または ~/.config/gcloud を設定し、コンテナにマウントします(docker/docker-compose.yml を参照)。
  • サポート: GitHub issues と CONTRIBUTING。

サポート

バグの報告や機能リクエストは、GitHub issue tracker をご利用ください。

質問やサポートが必要な場合は、以下をご利用ください:

  • Splunk Slack チャンネル の #security-research ルームに参加する
  • Splunk Answers に質問を投稿する
  • Splunk Enterprise のお客様で、有効なサポート契約をお持ちで、Splunk 関連の質問がある場合は、https://www.splunk.com/ のサポートポータルでサポートケースを開くこともできます

コントリビューション

コミュニティからのフィードバックやコントリビューションを歓迎します!参加方法の詳細については、コントリビューションガイドライン をご覧ください。


著者

  • Jose Hernandez
  • Patrick Bareiß

コントリビューター

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    385
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    279

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →