
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ

 alvaroguzmancode/cve-2026-99999
LinuxホストがCVE-2026-99999(PwnEscape)のVMからホストへのカーネルエスケープに晒されているかを確認するためのスペイン語ガイドとBashスクリプト。パッチ検証と緩和手順を含む。
 mnk-works/portainer-cve-2026-44848-checker
CVE-2026-44848 の非破壊チェッカー: Docker プラグインエンドポイントにおける Portainer の認可欠如
 rui0828/cve-2026-21440-adonisjs-bodyparser
CVE-2026-21440 の Docker ベース再現ラボ。@adonisjs/bodyparser ≤10.1.1 におけるパストラバーサル / 任意ファイル書き込みの脆弱性。
 oscerd/cve-2026-79986
CVE-2026-79986 の再現プログラムと分析。Apache Camel の camel-azure-files におけるパストラバーサルであり、共有リストの名前がポーリング対象ディレクトリの外に脱出する問題です。
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - 高 - リモート - 権限の残存 - proxy-user defaultExtraClassPath
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - 高 - リモート - ファイル書き込み - Connect セッション SET copyFromLocalToFs.allowDestLocal
 nvansluis/test_cve-2023-46747
F5 BIG-IP の CVE-2023-46747 をテストし、脆弱な場合に管理者アカウントを追加する Python スクリプト
 apaonum/brotli-cve-check
Agent スキル + スクリプトでプロジェクトをスキャンして CVE-2026-111497(Brotli)を検出し、重大度を評価して修正案を提示します
 nsk-394/kavach-loop
閉ループ型の脆弱性修復:検出 → エクスプロイトの再現 → パッチの生成 → プルーフハーネスによる検証。実例:Langflow CVE-2026-33017

 schroeder-sys/pantheon-souverainete
GAFAMからの解放を実現する、モジュール型・冗長・100%主権的なクラウドインフラストラクチャ。技術ガイド、ゼロトラストアーキテクチャ、内部暗号化(DoT/DoH)。
 q0524/cve-2026-44825_ctf
Docker化されたApache Solr CTFチャレンジで、CVE-2026-44825のデフォルト認証情報による認証バイパスを再現します。GZCTFのデプロイ設定、エクスプロイトスクリプト、および解説記事を含みます。
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 脆弱性及び侵害評価ツール
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Linuxカーネルゼロデイ攻撃に対するゼロダウンタイム防御のケーススタディ。自動化CLIとデュアルウィットネス公証フレームワークについては、mc493/kshieldを参照してください。
 the-infra-company/kcatcher
Kafkaクラスターに潜むものを検知しましょう。
 suriyaboon/hackthebox-facts
HTB Factsは、Camaleon CMSとMinIOを搭載した簡単なLinuxボックスです。オープン登録と一括代入の脆弱性を介して管理者アクセスを取得し、管理設定からMinIOの認証情報を抽出します。CVE-2024-46987のパストラバーサルを使用してSSH秘密鍵を盗み、そのパスフレーズを…
 ejfkdev/oss
AWS、Aliyun、Tencent、Huawei などのクラウドを横断してバケットの一覧表示、エクスポート、ダウンロードを行う、S3 互換オブジェクトストレージ向けのクロスクラウド CLI。匿名ブラウジングとバケット探索スキャンを備えています。
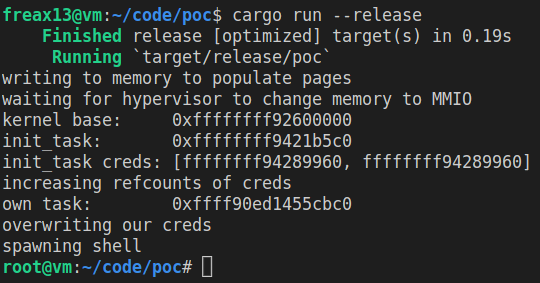 freax13/cve-2023-46813-poc
CVE-2023-46813を標的としたAMD SEV-SNP向けの概念実証エクスプロイト。ハイパーバイザーのメモリタイプ変更を操作してタスク資格情報をすり替えることで、権限を昇格させます。
 chef-cft/salt-vulnerabilities
CVE-2020-11651 および CVE-2020-11652 をチェックします








