
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ

 karthikuj/cve-2022-42889-text4shell-docker
CVE-2022-42889(Text4Shell)のDocker化された概念実証。スクリプト、DNS、URLルックアップベースのRCEペイロードを備え、セキュリティテストと教育用です。
 aurva-io/aiostack
AI ランタイムインベントリ:シャドウ AI を発見し、LLM 呼び出しを追跡する
 synacktiv/aadoutsider-py
AADInternalsのAsOutsider機能をPython3で書き直したもの
 nicholasjackson/cnitch
Container Snitchは、Docker Engine上で実行中のプロセスをチェックし、ルートとして実行されているプロセスが見つかった場合に警告を発します。
 hackmichnet/aztokenfinder
攻撃用トークン収集ユーティリティで、Office、Edge、Teams、PowerShell の x64 プロセスメモリと TokenBroker キャッシュファイルから Azure AD/O365 の JWT トークンを検索します。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 randomrobbiebf/grafana-ssrf
Grafana における認証済み SSRF
 0xbharath/slurp-old
S3バケットを手動またはcertstream経由で列挙するためのツール
 infobyte/faraday_agent_dispatcher
Faraday Agent Dispatcher は、あらゆるセキュリティツールを起動し、結果を Faradaysec プラットフォームに送信します。
 thirdbyte/ssj
あなたの日常的なLinuxディストリビューションが超サイヤ人になった。
 netspi/sqlc2
SQLC2は、SQL Serverをコントロールサーバーとエージェントの両方として使用するコマンド&コントロールシステムを展開・管理するためのPowerShellスクリプトです。
 grines/scour
モジュールベースのAWSエクスプロイテーションフレームワークで、レッドチームテストとブルーチーム分析を目的としています。AWSコントロールプレーンにおける攻撃パターンをエミュレートし、検出開発向けの独自のUAトラッキングを備えています。
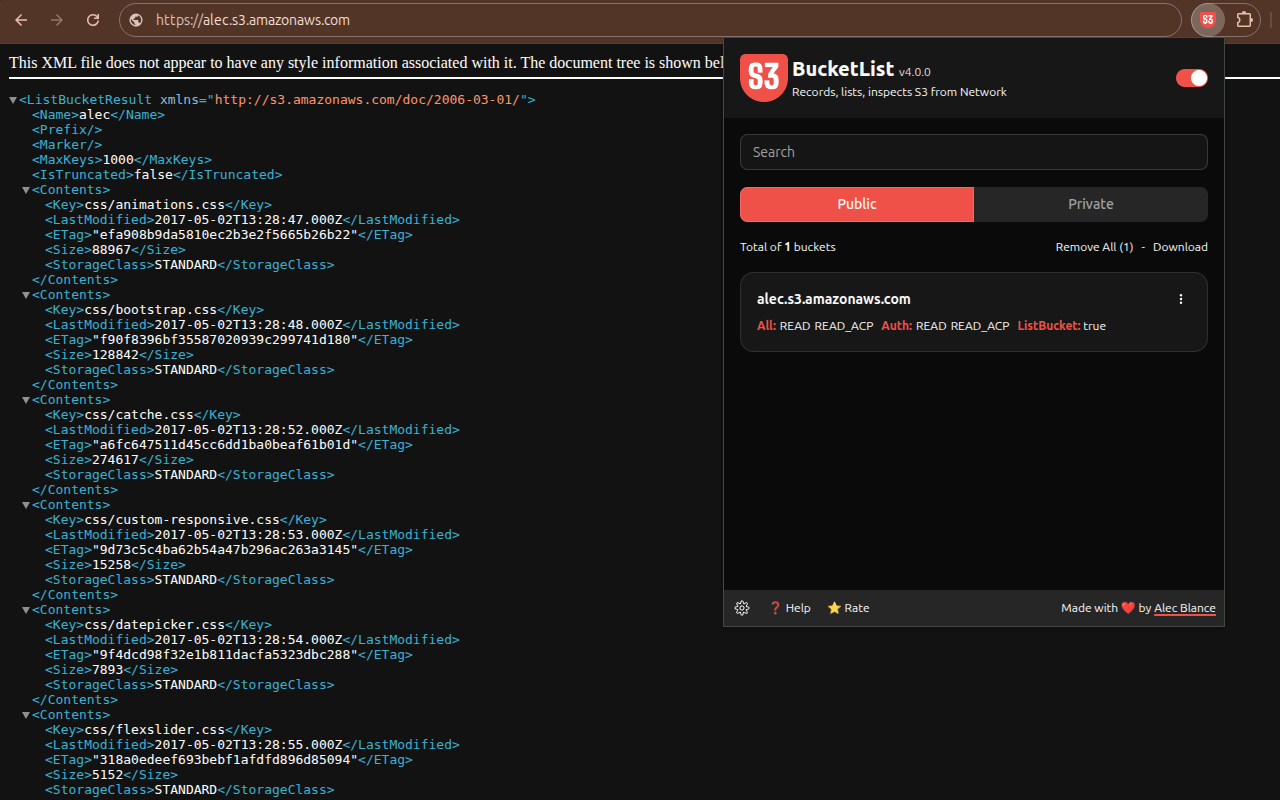 alecblance/s3bucketlist
ChromeとFirefox拡張機能で、ブラウジング中にAmazon S3バケットを一覧表示します。
 aaaguirrep/offensive-docker-vps
Google Cloud Platform または Digital Ocean 上に VPS を簡単に作成できます。Offensive Docker が含まれており、ターゲットへの評価を開始できます。
 trailofbits/brotli-checker
Claude Code と Codex のスキルで、潜在的に脆弱な Brotli のコピーを検出し、CVE-2026-111497 の更新を案内します。
 coffinxp/gemini-api-key-hunter
ウェブサイトとJSファイルをスキャンして露出したGemini APIキーを検出し、それらをライブで検証、アクセス可能なサービスを列挙し、APIを直接利用するためのブラウザクライアントを提供します。
 karimhabush/cis-vsphere
CIS Benchmarkに対するVMware vSphere環境のコンプライアンスを評価するツール








