#1

 nccgroup/whalescan
WhalescanはWindowsコンテナ用の脆弱性スキャナーで、いくつかのベンチマークチェックに加えて、コンテナ上のCVE/脆弱なパッケージをチェックします。
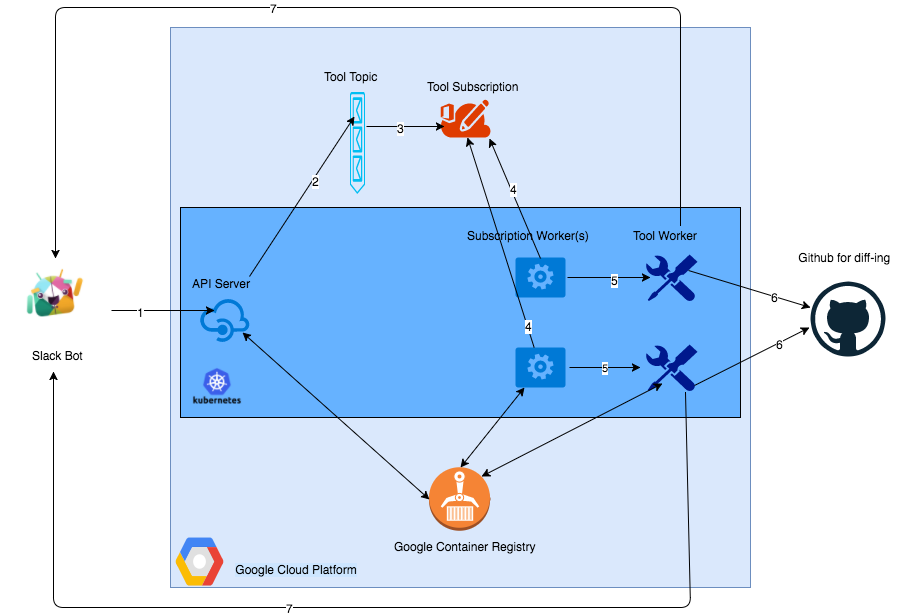 anshumanbh/kubebot
Google Cloud Platform上のKubernetesバックエンドで構築されたセキュリティテスト用Slackbot。
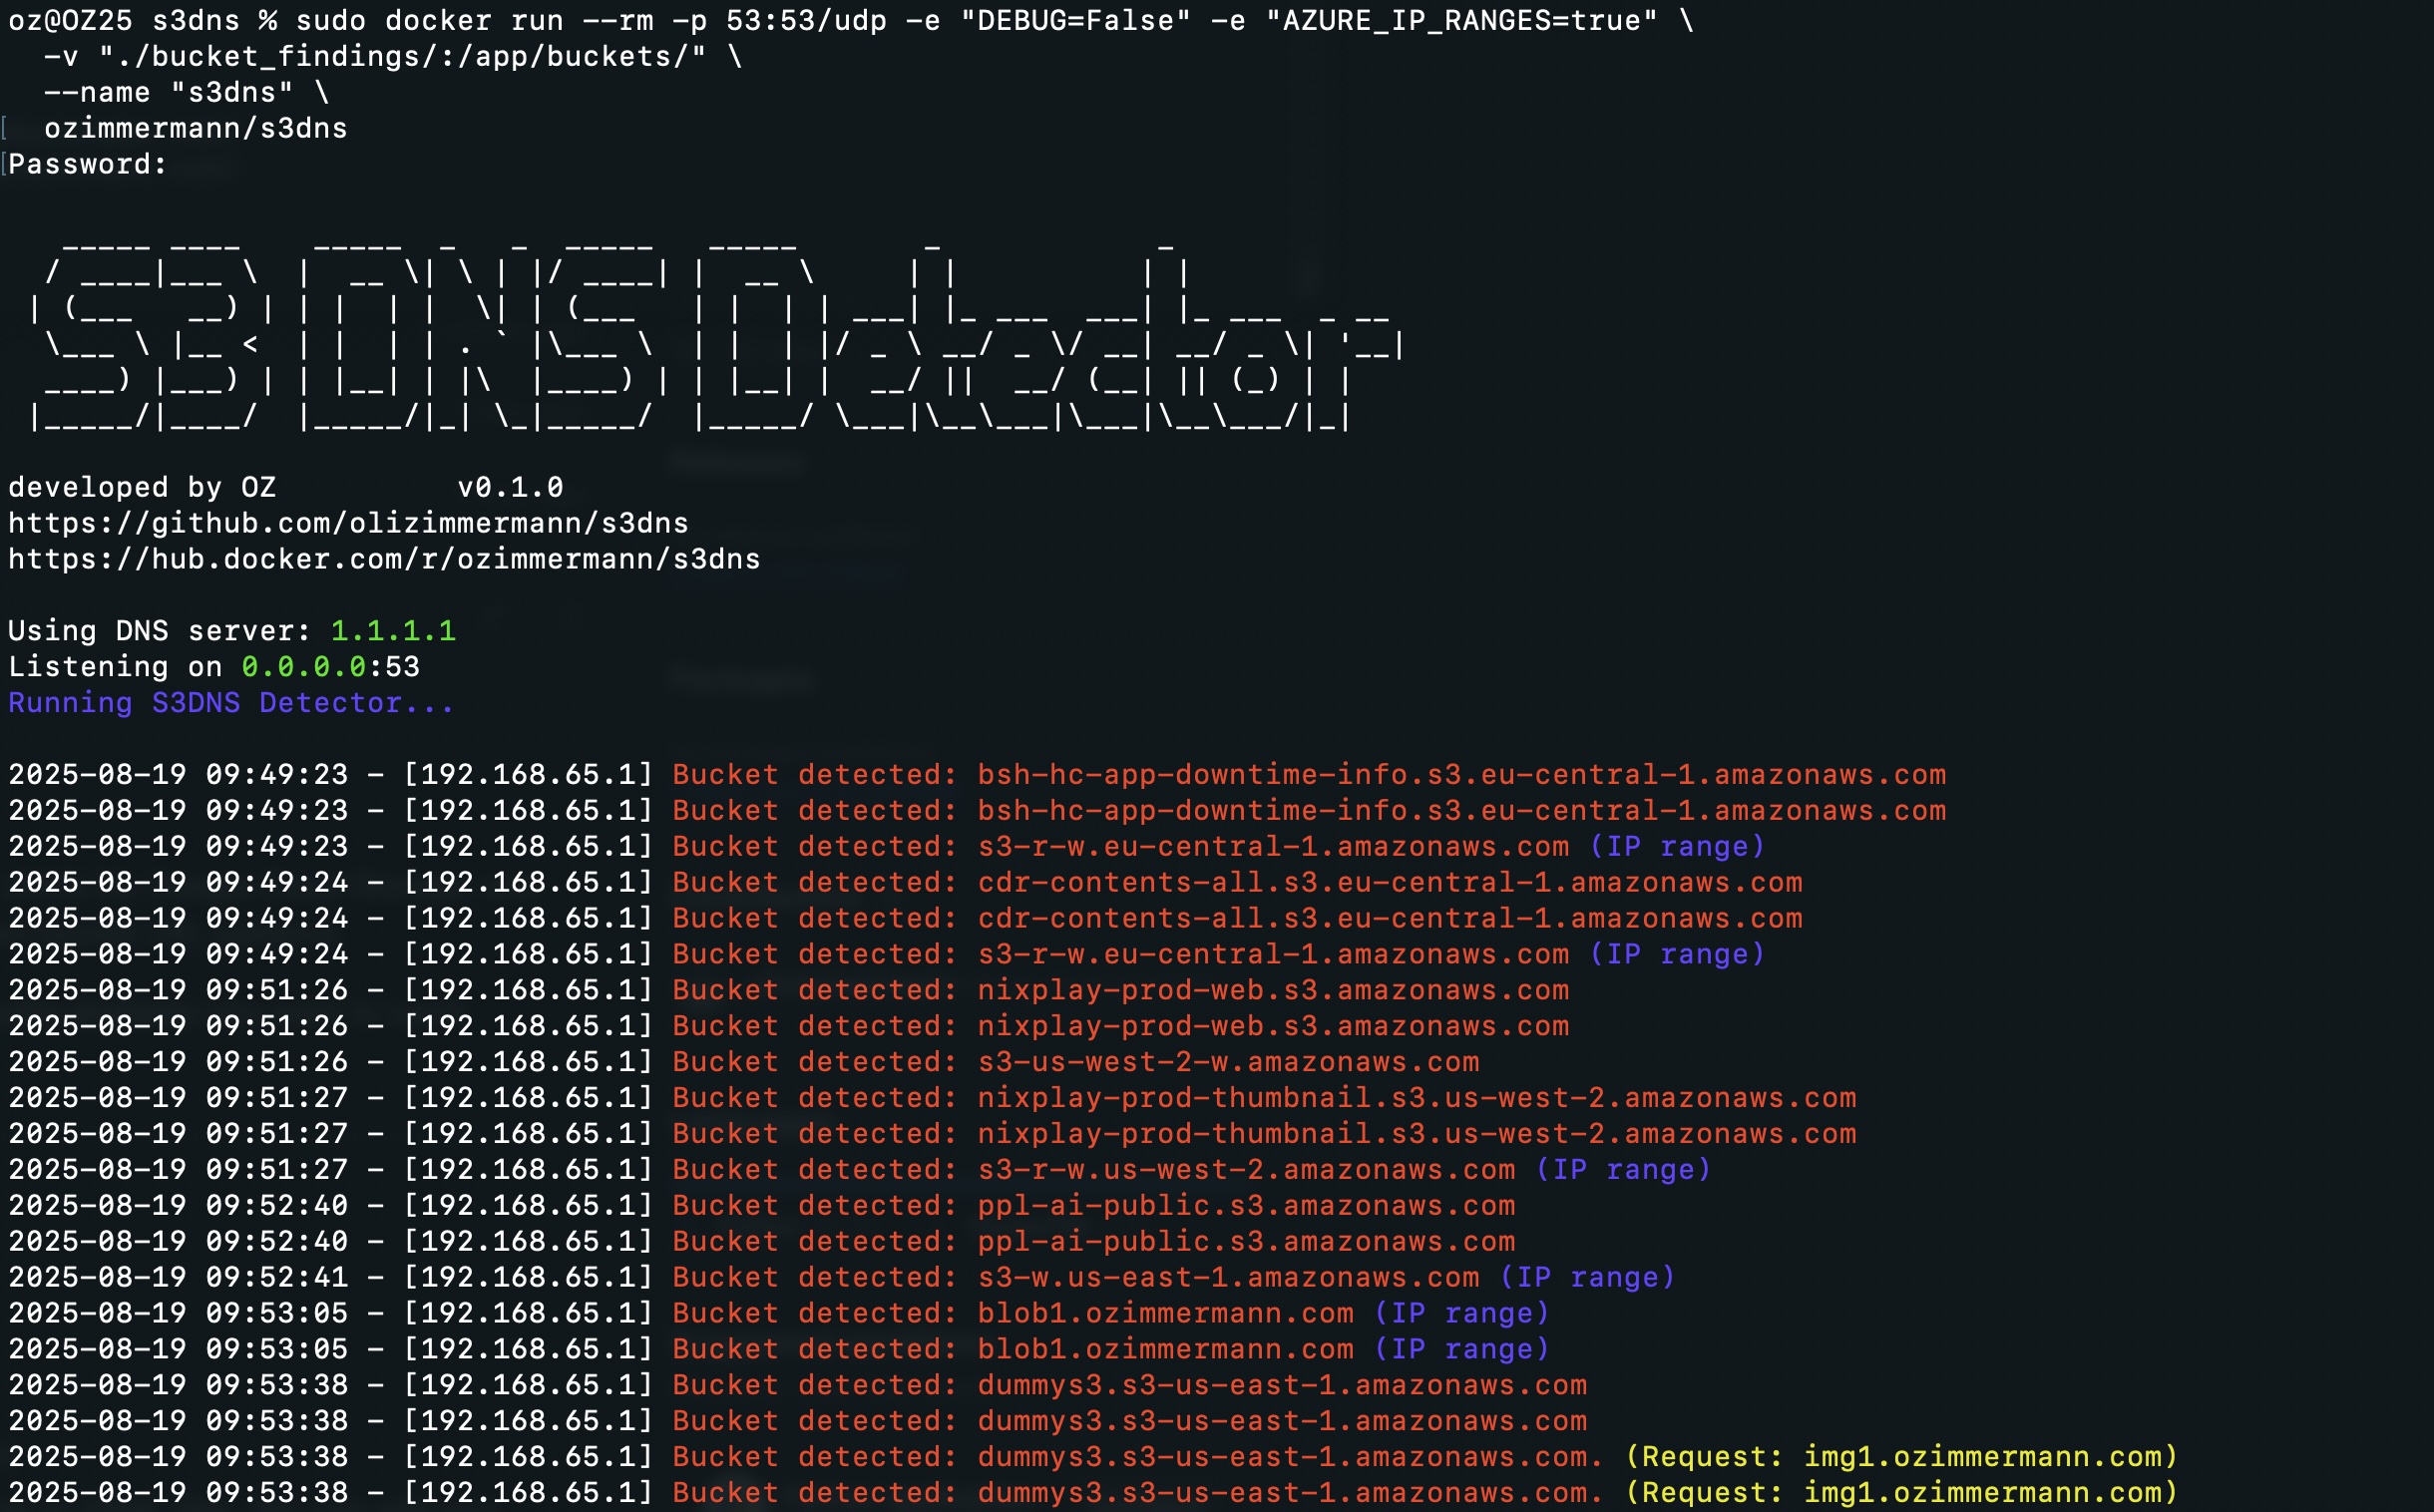 olizimmermann/s3dns
DNSリクエストを解決し、CNAMEチェーンを追跡し、偵察中に潜在的なサブドメイン乗っ取りをフラグ付けすることで、露出したクラウドストレージバケット(AWS S3、GCP、Azure)を検出するパッシブDNSサーバー。
 op7ic/blueteam.lab
AzureでTerraformとAnsibleを用いたBlue Team検出ラボ
 boringtools/git-alerts
GitHub組織ユーザーの公開リポジトリから秘密情報や機密ファイルを検出・監視するツール
 cyberark/skywrapper
SkyWrapper は、AWS における一時的なトークンの疑わしい作成形態や使用方法を発見するのに役立ちます。
 litmuschaos/chaos-operator
クラウドネイティブなワークロードにカオス実験を注入し、宣言的なCRDを通じて耐障害性テストとワークロードの堅牢化を自動化するKubernetesオペレーター。
 mondoohq/installer
cnquery と cnspec 向けの Linux、macOS、Windows インストールスクリプト
 iaga-team/iaga-sentinel
暗号署名され、再生検証可能なAIエージェント用の証拠レイヤー。ループ内のアクションを管理し、Ed25519署名付きレシートを生成してハッシュチェーン追記ログにリンクし、EU AI Act Article 12の記録保持とAnnex IVの文書化をサポートします。
 lore-hex/quill-router
安全なLLMプロキシングのためのTrustedRouter.comリポジトリ
 iknowjason/bluecloud
セキュリティテストと研究開発のためのWindows VMを含むVelociraptor + HELKシステムを備えたサイバーレンジ。 AzureおよびAWSのterraformサポート。
 facebook/mcpguard-dynamic
カーネルレベルの eBPF サンドボックス - Model Context Protocol (MCP) を介して行われる LLM エージェントのツール呼び出しを保護します。
 anssi-fr/dfir4vsphere
VMWare vSphereフォレンジック用のPowerShellモジュール
 cred-club/dial
イベント駆動型のAWSセキュリティ設定ミス検出フレームワーク。複数のアカウントをリアルタイムで監視し、IAM、S3、EC2、データベースの設定ミスに対してLambda経由でアラートをトリガー。検出レイテンシは7秒未満。
 redsiege/autofunkt
Cobalt Strikeのmalleable C2プロファイルからサーバーレスクラウドリダイレクタの作成を自動化するPythonスクリプト
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE (CVE-2020-3956) の PoC エクスプロイト
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。