
 #1

 aniket2912/all-cehv13-module-wise-pdf-reports
CEH v13モジュール向けの実践的なラボ、ノート、レポート — Webハッキング、ネットワークペネトレーションテスト、マルウェア解析、ソーシャルエンジニアリング、セキュリティツールの使用法をカバー。
 rolix44/kubestroyer
GoベースのKubernetesエクスプロイトツールで、公開ポートのスキャンやクラスターの設定ミス(匿名Kubelet RCEやetcd読み取りアクセスを含む)を悪用します。
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!

 xddxdd/nixos-config
Lan Tian の NixOS 設定
 cybersecsi/dockerized-android
セキュリティトレーニングプラットフォームへのモバイルコンポーネントの統合を可能にするコンテナベースのフレームワーク
 9rnt/poro
AWSクラウド環境上のパブリックにアクセス可能なアセットをスキャンします
 dazzyddos/hsc24redteaminfra
Red Team Infrastructure Automation ワークショップで使用されたスライドとコード
 yuyudhn/azsubenum
DNSベースのサブドメイン列挙ツール。Azureサービス(App Services、Storage Accounts、Databases、Key Vaults、CDNエンドポイント)をプローブし、パーミュテーションと名前解決技術を用いて探索します。
 blacklanternsecurity/offensive-azure
Microsoft Azureを対象とした攻撃ツール集
 mitre/brawl-public-game-001
BRAWL自動敵対エミュレーション演習からのデータ
 professionallyevil/harpoon
k8sクラスターとコンテナをハッキングするためのスクリプト、ヒント、コツのコレクション。
 chaostoolkit/chaostoolkit-kubernetes
Kubernetesドライバー拡張 of the Chaos Toolkit probes and actions API
 cybermaggedon/cyberprobe
サイバー攻撃の捕捉、分析、および対応
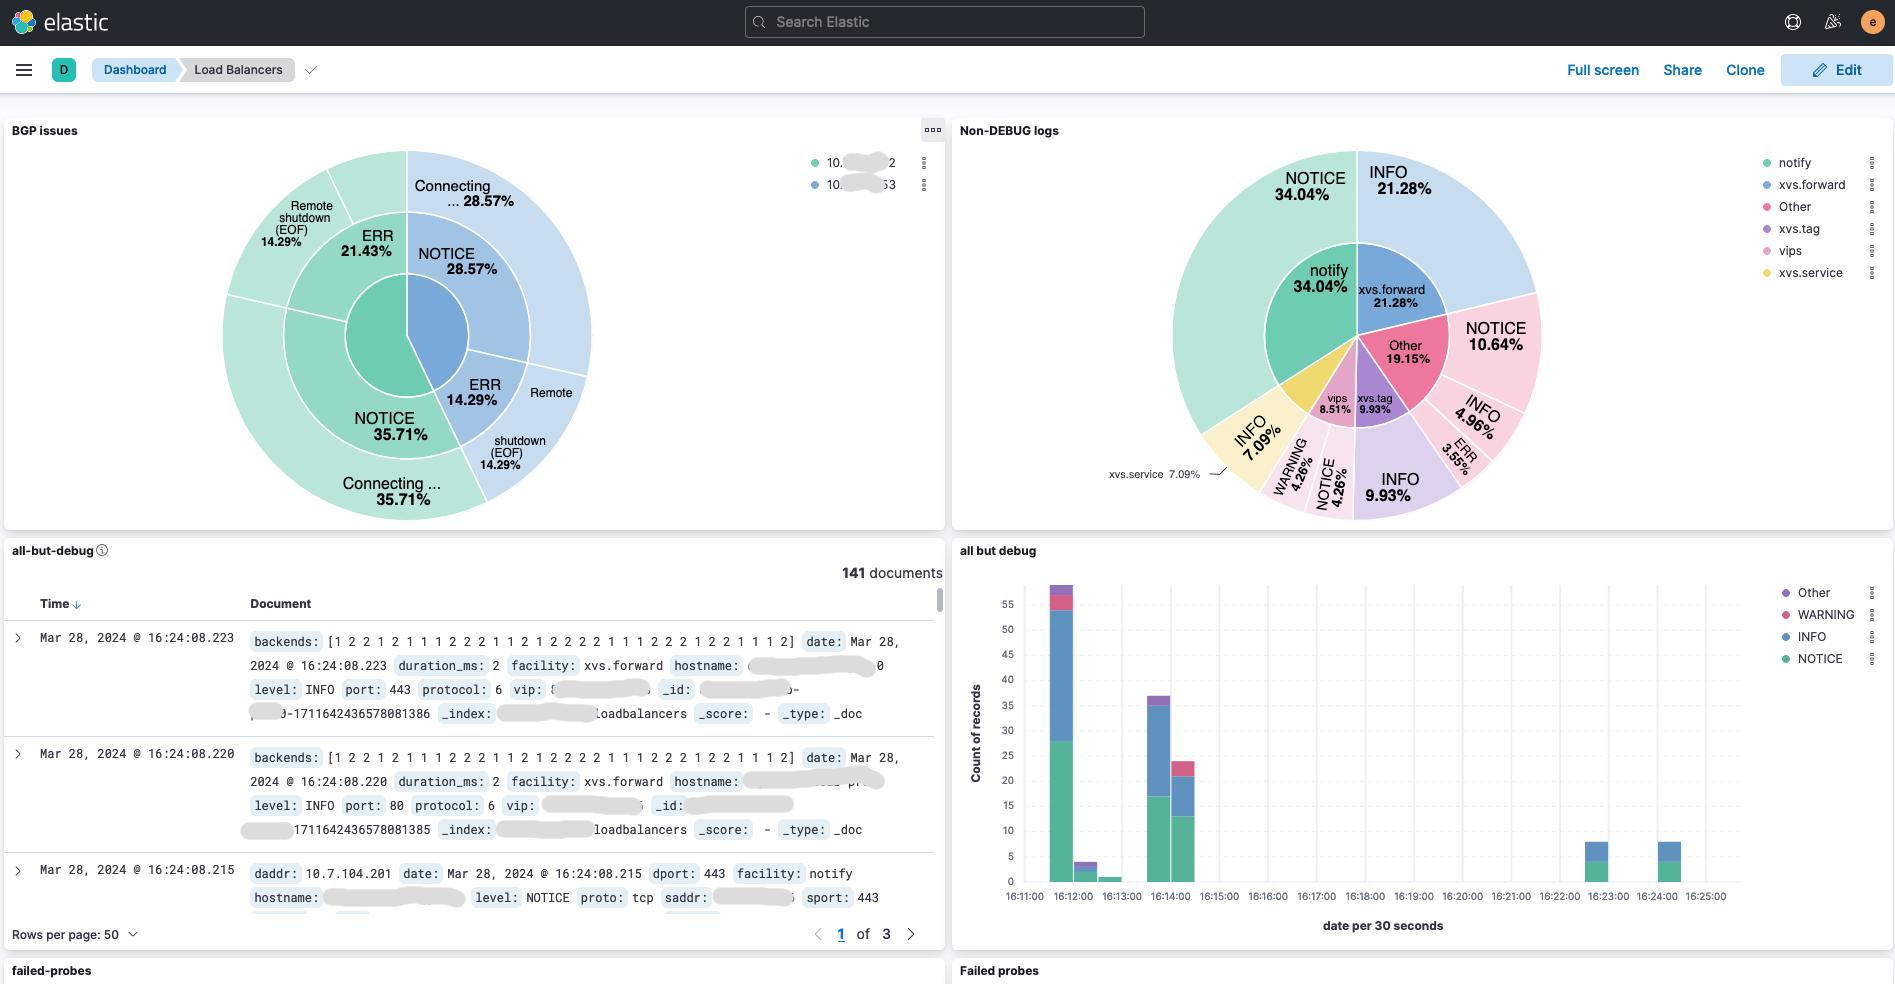 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
 eeriedusk/nysm
eBPFベースのステルスコンテナ。プロセス、ソケット、eBPFオブジェクト、監査ログをシステム監視ツールから隠蔽し、隠密なポストエクスプロイト操作を可能にします。
 xmcyber/xmgoat
TerraformベースのAzureセキュリティラボで、意図的に誤設定された環境を使用して実際に攻撃と侵害の練習ができます。シナリオフローと解決ガイドが含まれています。









