#1
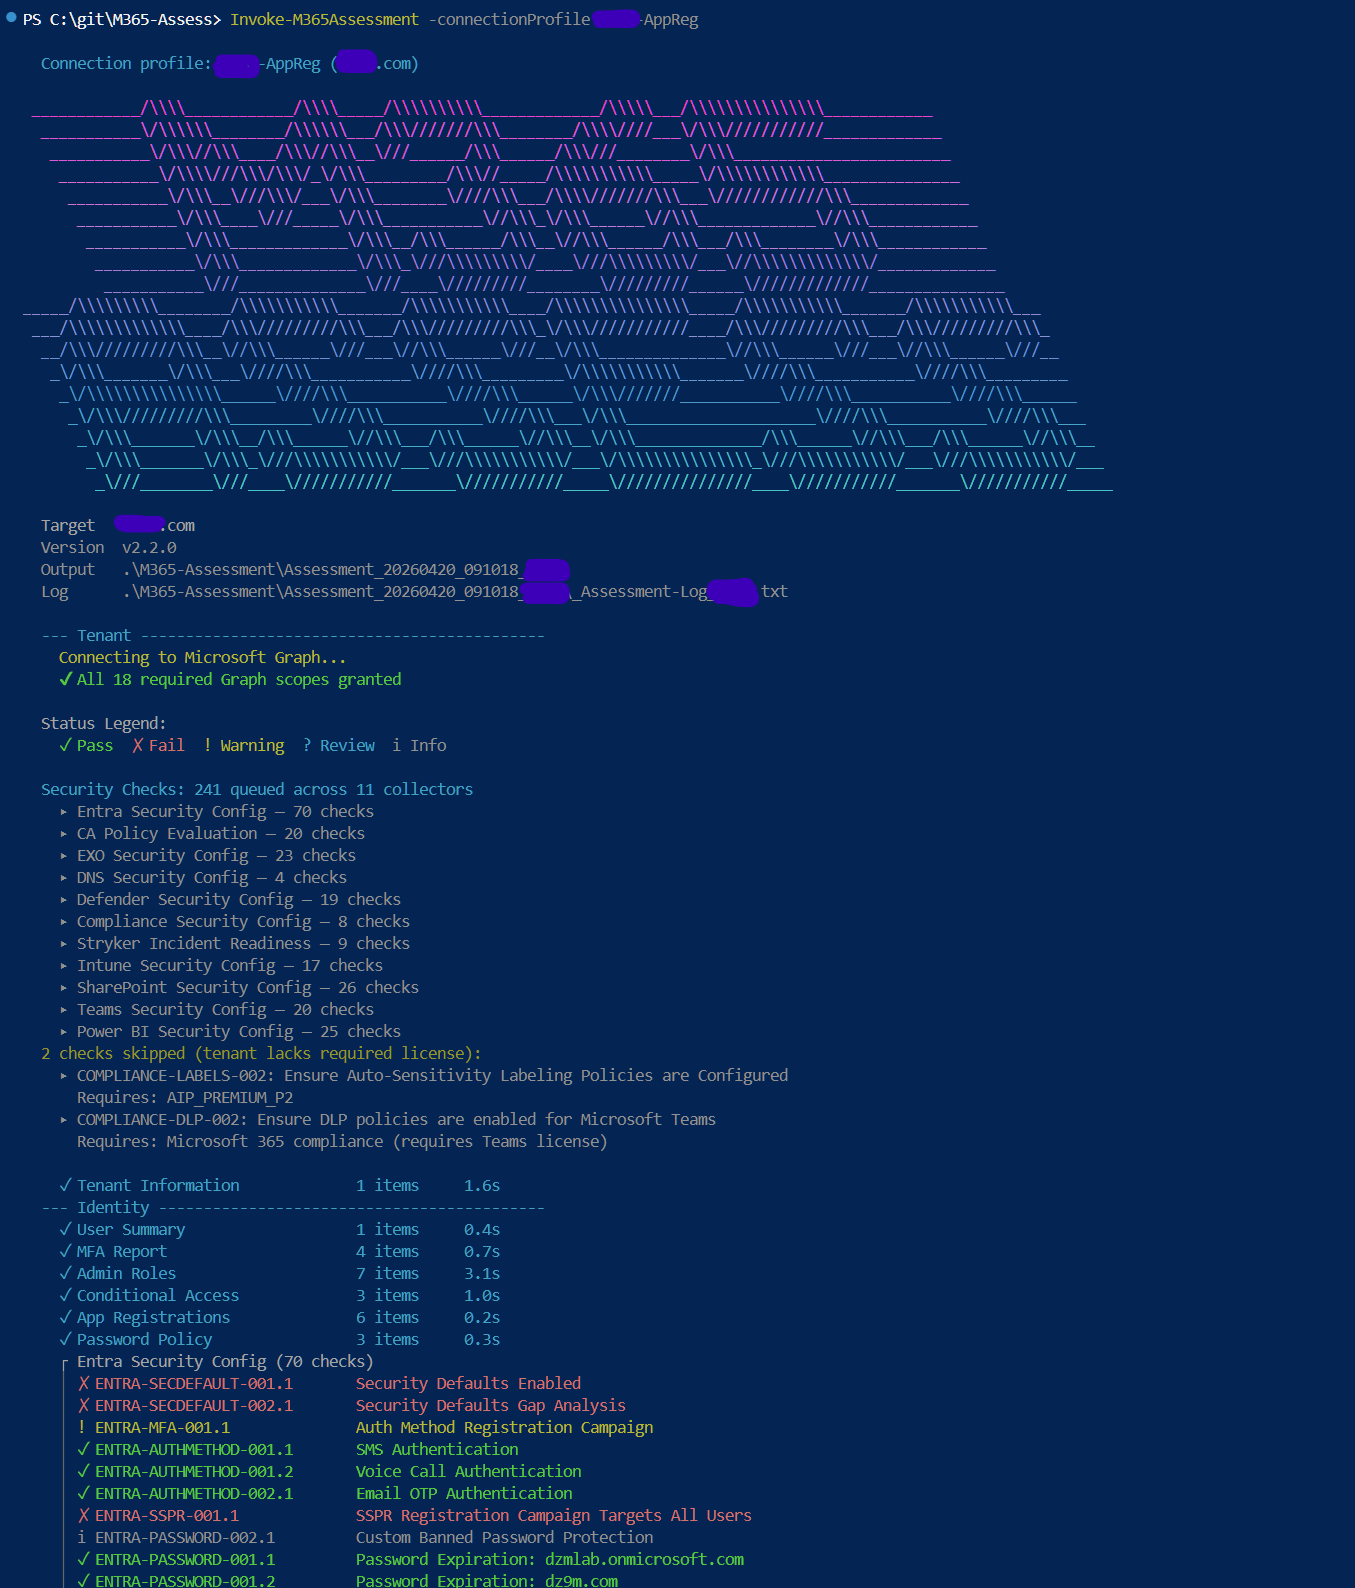
 galvnyz/m365-assess
14のコンプライアンスフレームワークにわたる290以上の自動チェック、インタラクティブなHTMLレポート、データはマシンから外部に漏れません。
 querylab/lazywarden
自動化されたBitwardenボールトバックアップツール。AES-256暗号、Argon2鍵導出、マルチクラウドアップロード対応、およびDiscord、Telegram、Slack経由のリアルタイム通知を備えています。
 randomaccess3/awesome-bec
Business Email Compromise(BEC)調査のための攻撃・防御情報リポジトリ
 cynative/cynative
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
 summitroute/aws_exposable_resources
公開可能なAWSリソースタイプの厳選カタログ。サービス全体でのパブリックアクセス設定の作成と監査のためのCLIコマンド付き。
 capsulerun/capsule
AIエージェントタスクをサンドボックス化するためのセキュアなランタイム。信頼できないコードを隔離されたWebAssembly環境で実行します。
 google/gcp_scanner
GCPリソーススキャナーは、Google Cloud Platform全体のクラウドサービス、プロジェクト、IAM権限を列挙し、侵害された認証情報のアクセスレベルを評価します。
 ahmed-alnassif/androsh
AndroSH No-Root Android上のマルチディストロLinux(Shizuku/ADB経由) - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
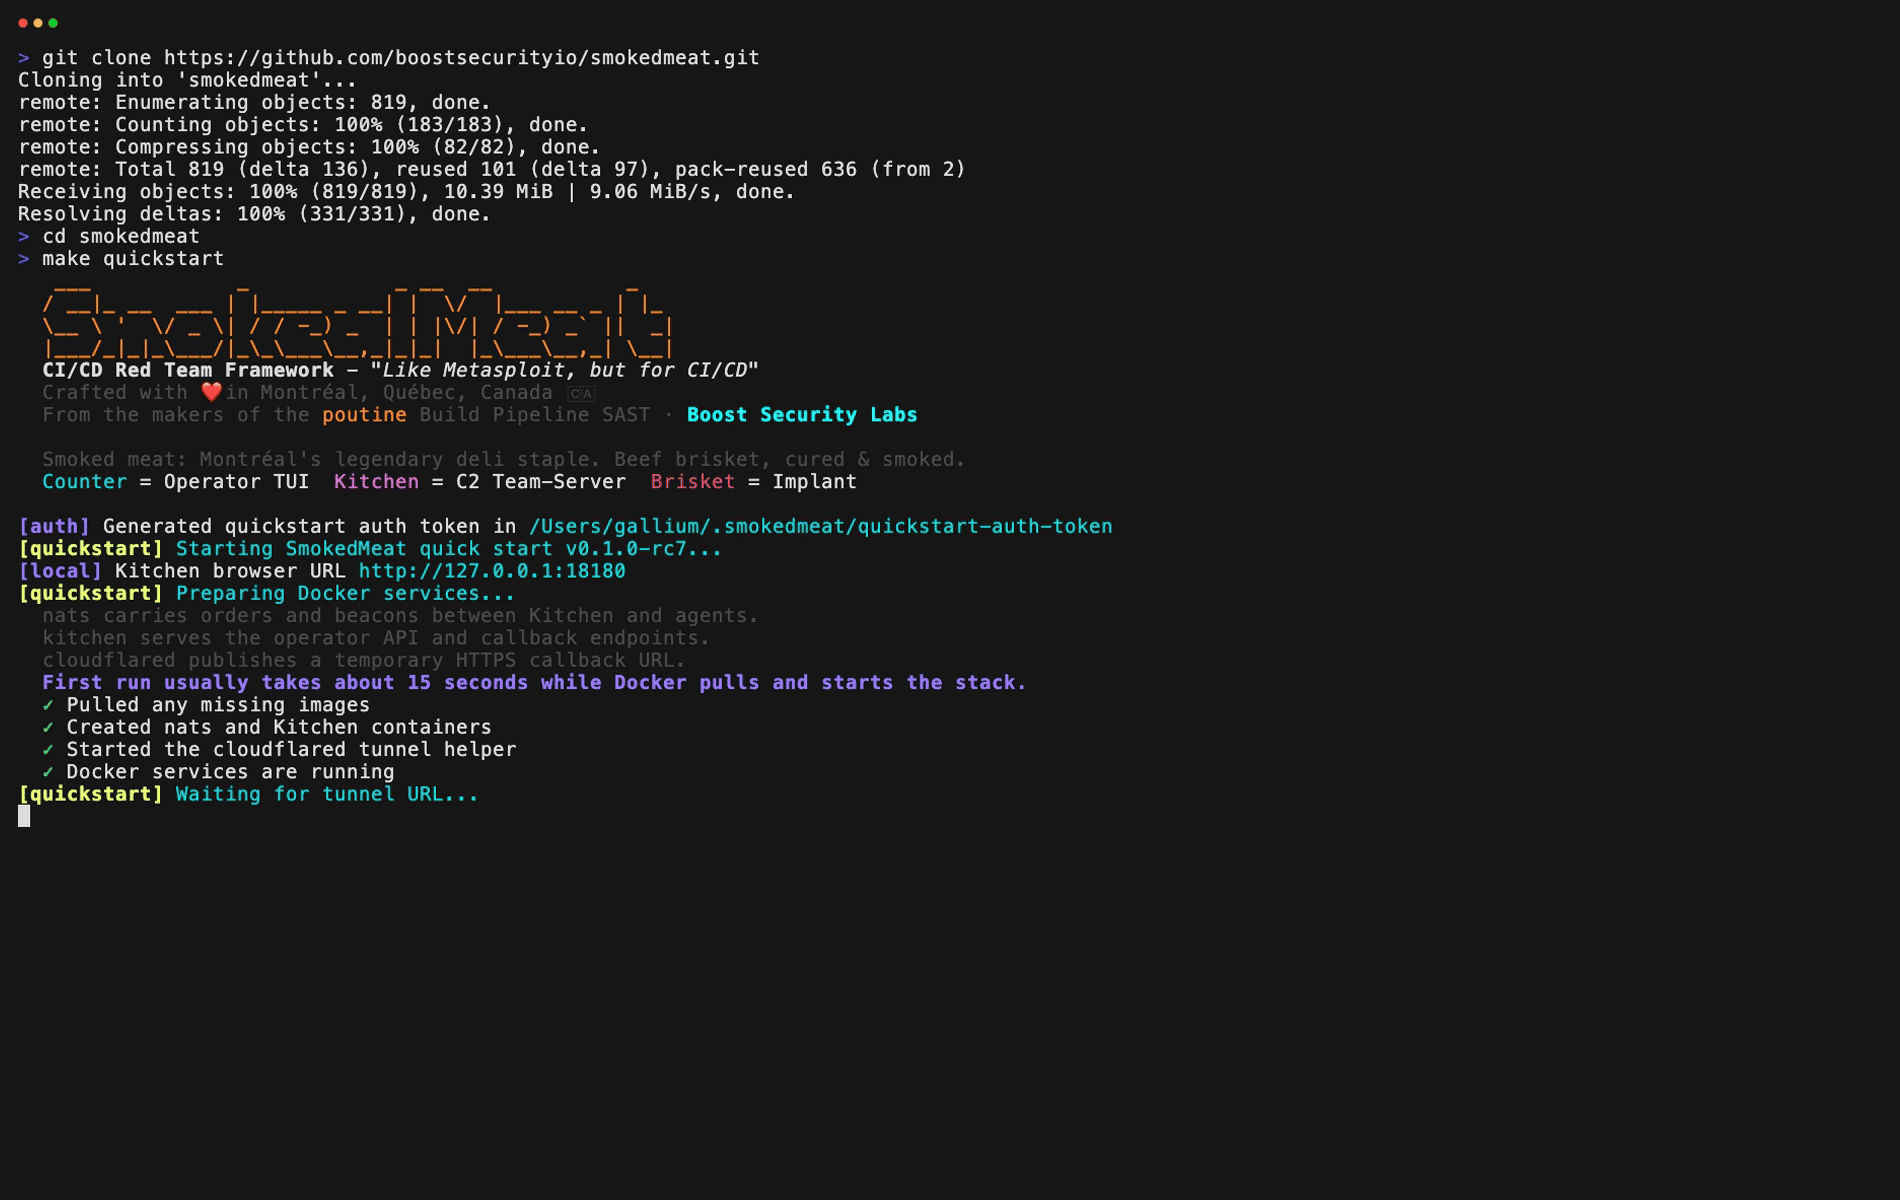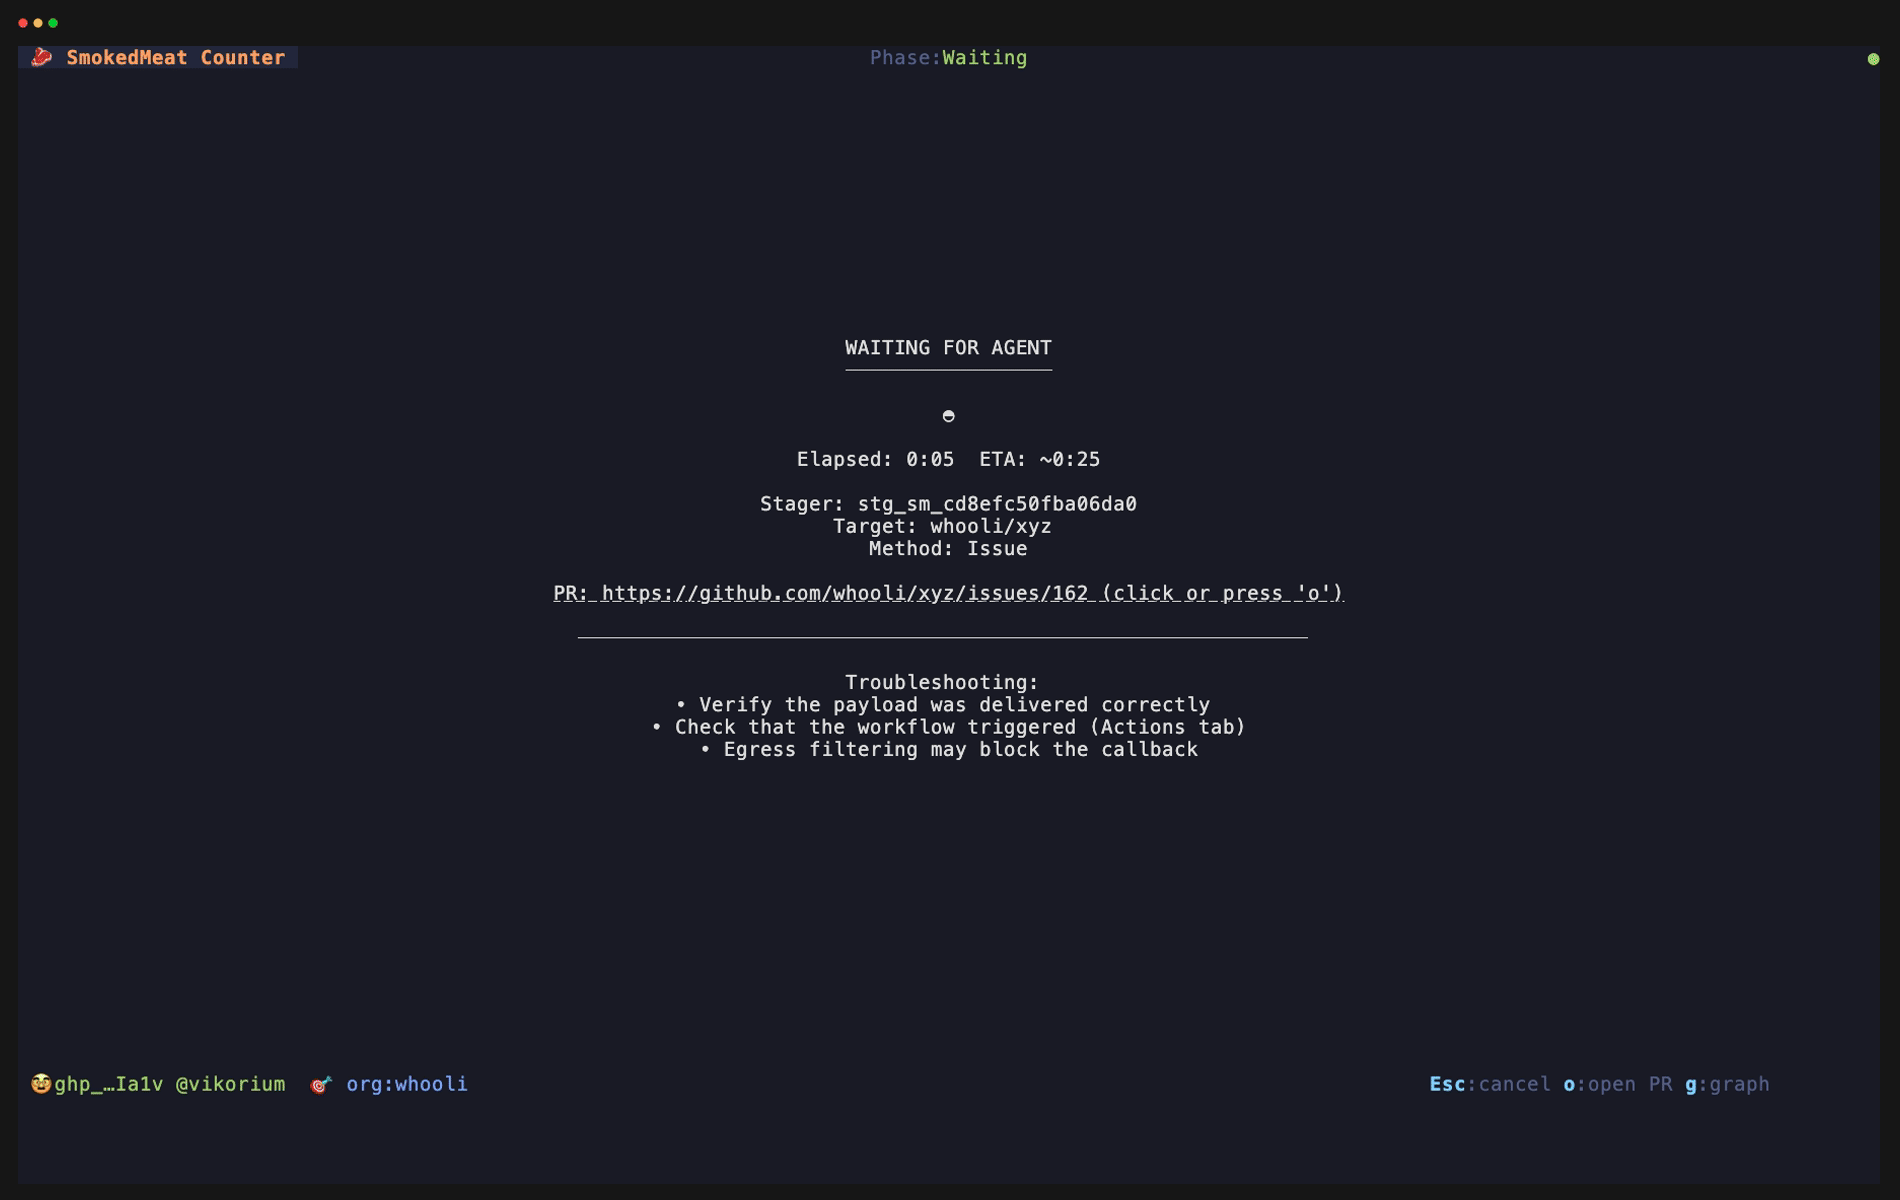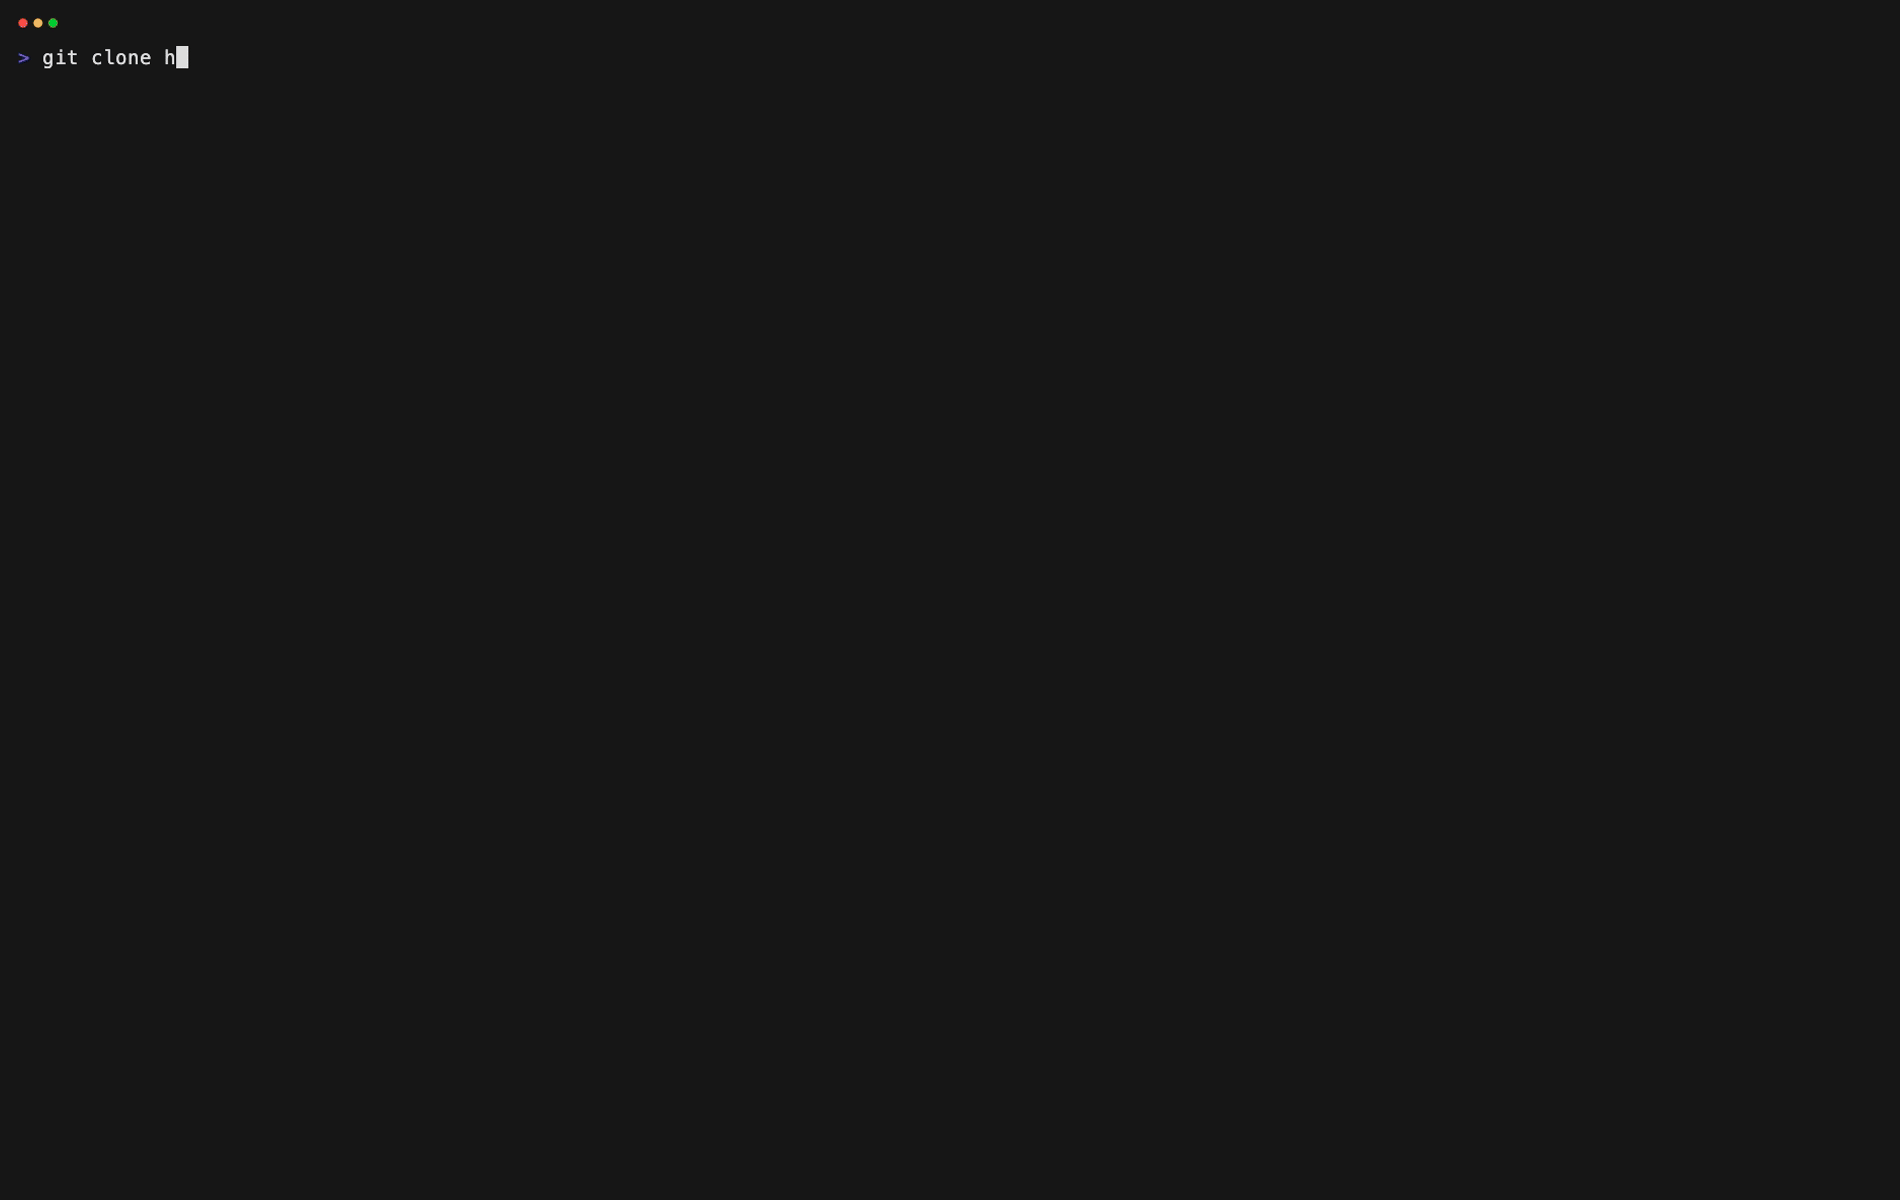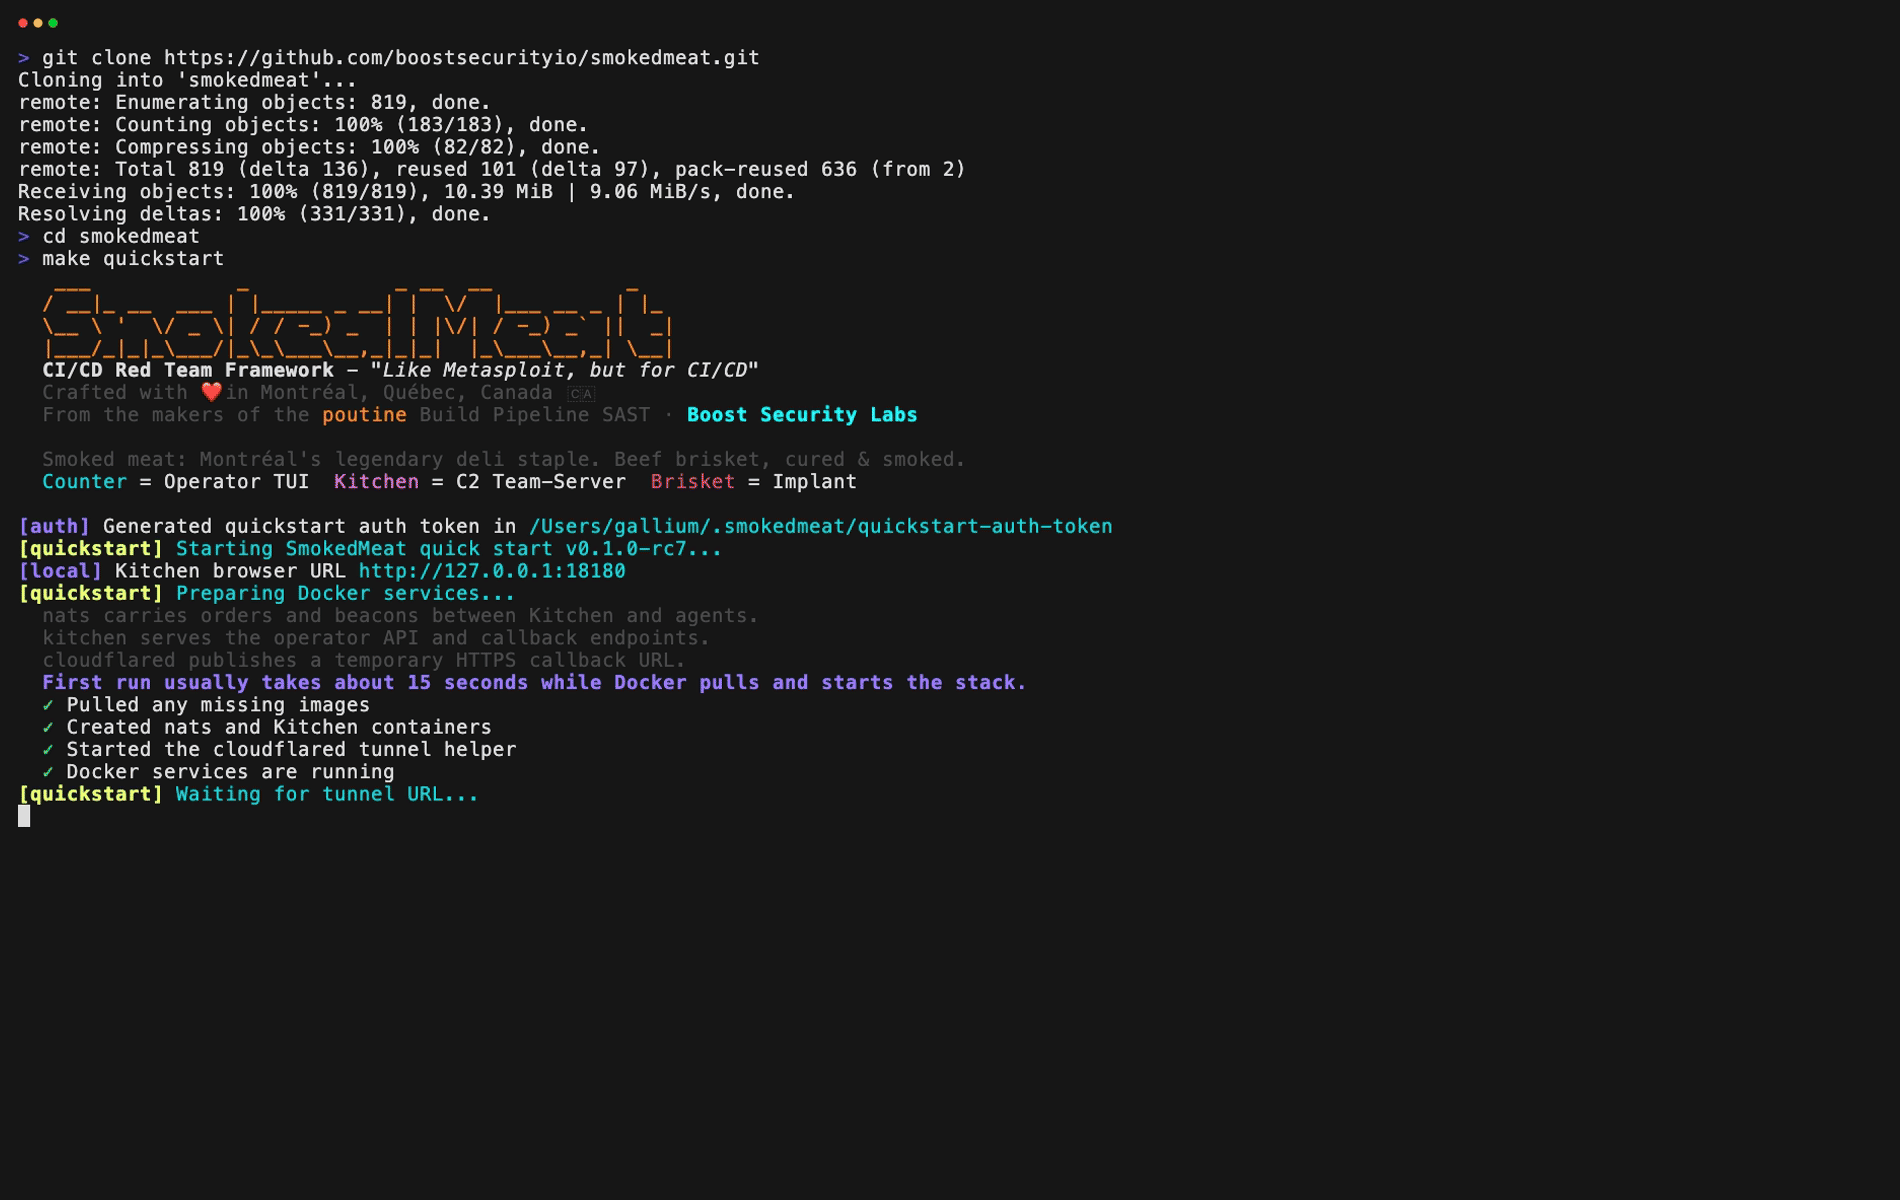 boostsecurityio/smokedmeat
ビルドパイプラインのセキュリティリスクを実証するためのCI/CDレッドチームフレームワーク
 jsdelivr/globalping-probe
お使いのハードウェア上で動作し、グローバルなコミュニティネットワークのプローブに接続するglobalpingプローブコード
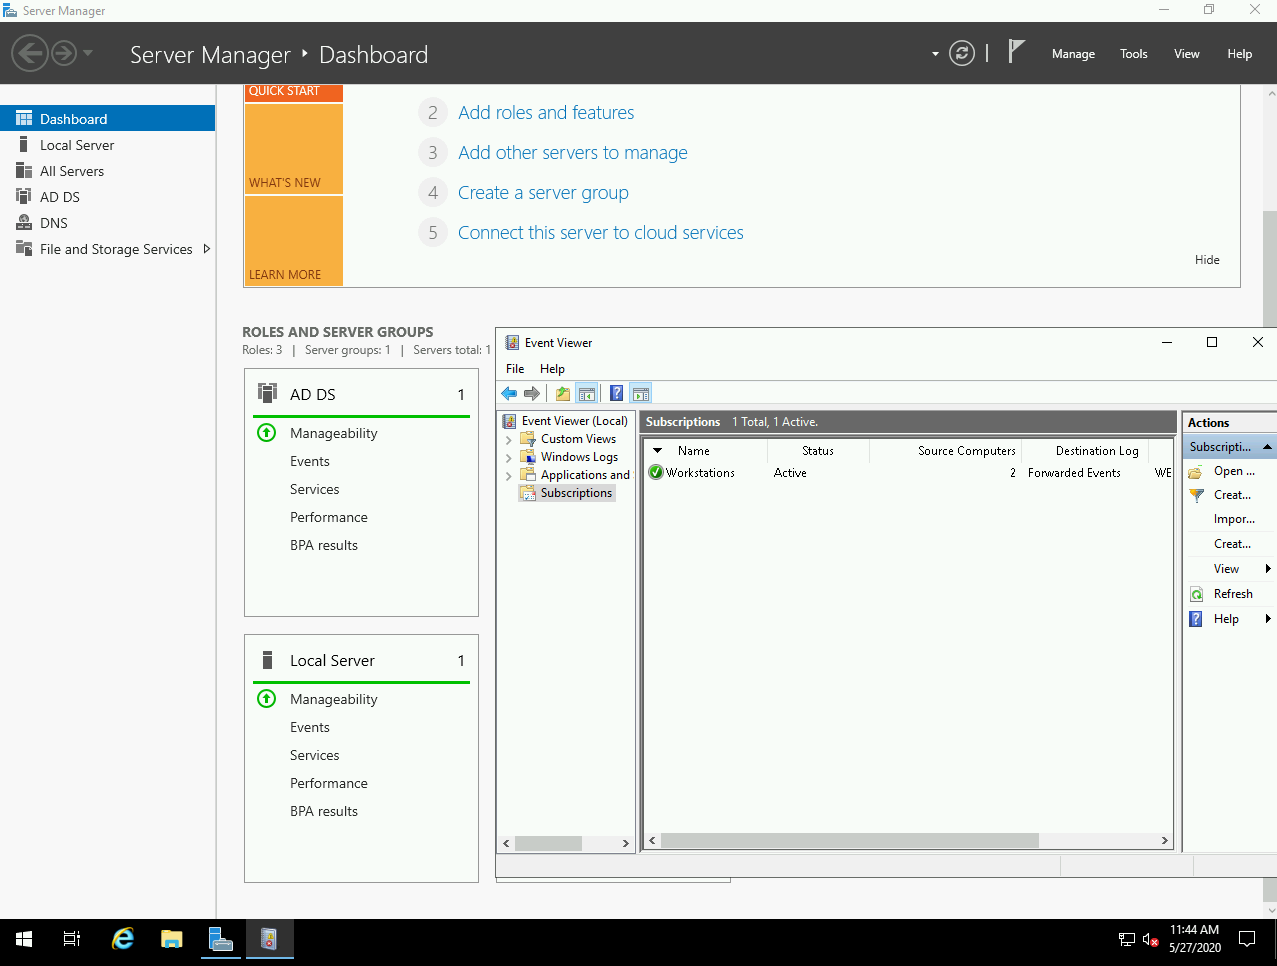 christophetd/adaz
:wrench: カスタマイズ可能なActive DirectoryラボをAzureに自動でデプロイ。
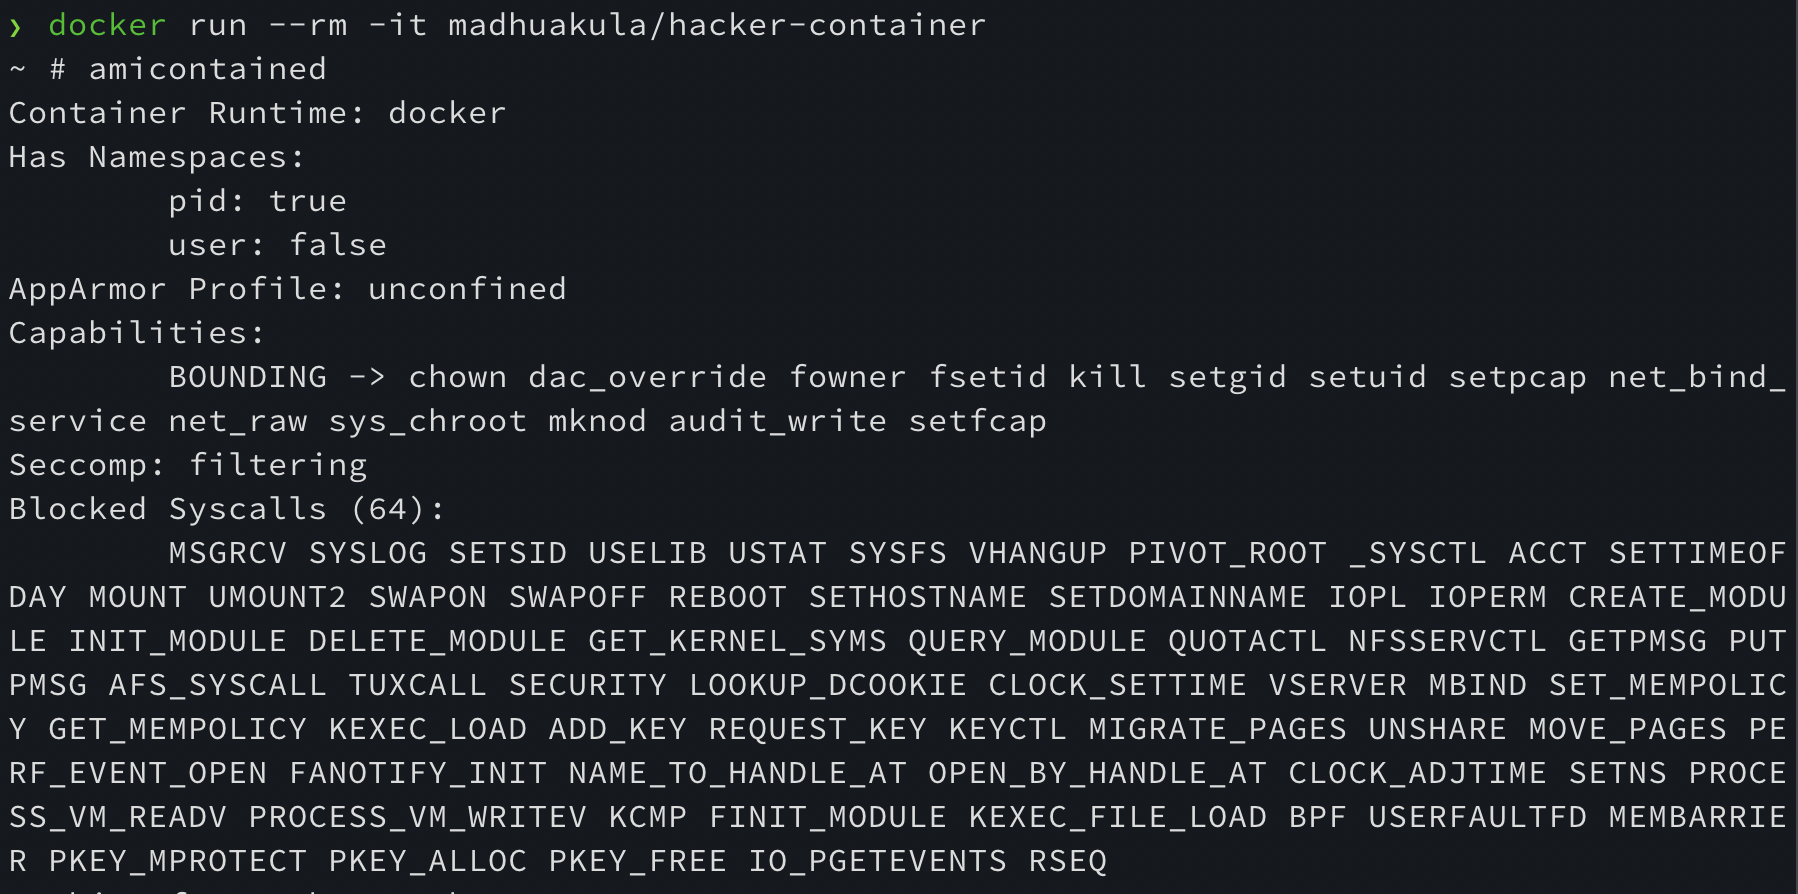 madhuakula/hacker-container
クラウドネイティブセキュリティのためのスイスアーミーコンテナ。コンテナ、Kubernetesクラスター、クラウドネイティブワークロードのハッキングおよびセキュリティ確保に役立つツール/コマンドの完全なリストを備えたコンテナ。
 star-sg/presentations
カーネルおよびモバイルのエクスプロイテーション、VM/コンテナエスケープ、ファジング/脆弱性研究を扱う、オフェンシブセキュリティカンファレンスのスライドデッキの厳選コレクション。
 cybereason-public/owlsm
eBPFを使用してLinuxカーネル内で動作するSigmaルールエンジン。予防機能に焦点を当てています。
 vectra-ai-research/maad-af
MAAD Attack Framework - M365およびEntra ID(Azure AD)のセキュリティテストをシンプル、迅速、効果的に行うための攻撃ツール。
 skorokithakis/stavrobot
セキュリティに焦点を当てたAIパーソナルアシスタント
 cr0nx/awesome-linux-attack-forensics-purplelabs
このページは、高度なLinux攻撃、検知、およびフォレンジック技術とツールに関する継続的なハンズオン研究の成果です。