#1

 horizon3ai/cve-2021-38647
CVE-2021-38647 (OMIGOD) の概念実証エクスプロイト。Azure Linux サーバーに一般的にデプロイされる OMI エージェントの認証なしリモートコード実行脆弱性です。
 arkadiyt/aws_public_ips
AWSアカウントに関連付けられたすべてのパブリックIPアドレスを取得します。IPv4/IPv6、Classic/VPCネットワーキング、およびすべてのAWSサービスで動作します。
 hxsecurity/terraformgoat
Terraformを使用して意図的に脆弱なクラウドインフラをプロビジョニングし、セキュリティトレーニングや実践のためのマルチクラウド脆弱性設計デプロイツール。
 qsecure-labs/overlord
AWSとDigital Ocean上での自動化されたレッドチームインフラストラクチャ展開のためのPythonベースのCLI。C2、メールサーバー、HTTP配信、フィッシングサーバーをモジュールでサポート。
 voulnet/barq
barq: AWS Cloud Post Exploitationフレームワーク!
 pompelmi/pompelmi
Node.js用ClamAVウイルススキャン — ファイルアップロードを単一の関数呼び出しでスキャン。依存関係ゼロ。型付きシンボル判定。ローカルまたはDocker/clamd。
 rajanagori/nightingale
Nightingale Docker for Pentestersは、ペネトレーションテストと脆弱性評価に特化した包括的なDocker環境です。セキュリティ専門家向けに、効率的な脆弱性評価・ペネトレーションテスト(VAPT)に必要なすべての基本的なツールとユーティリティがあらかじめ設定されており、セ…
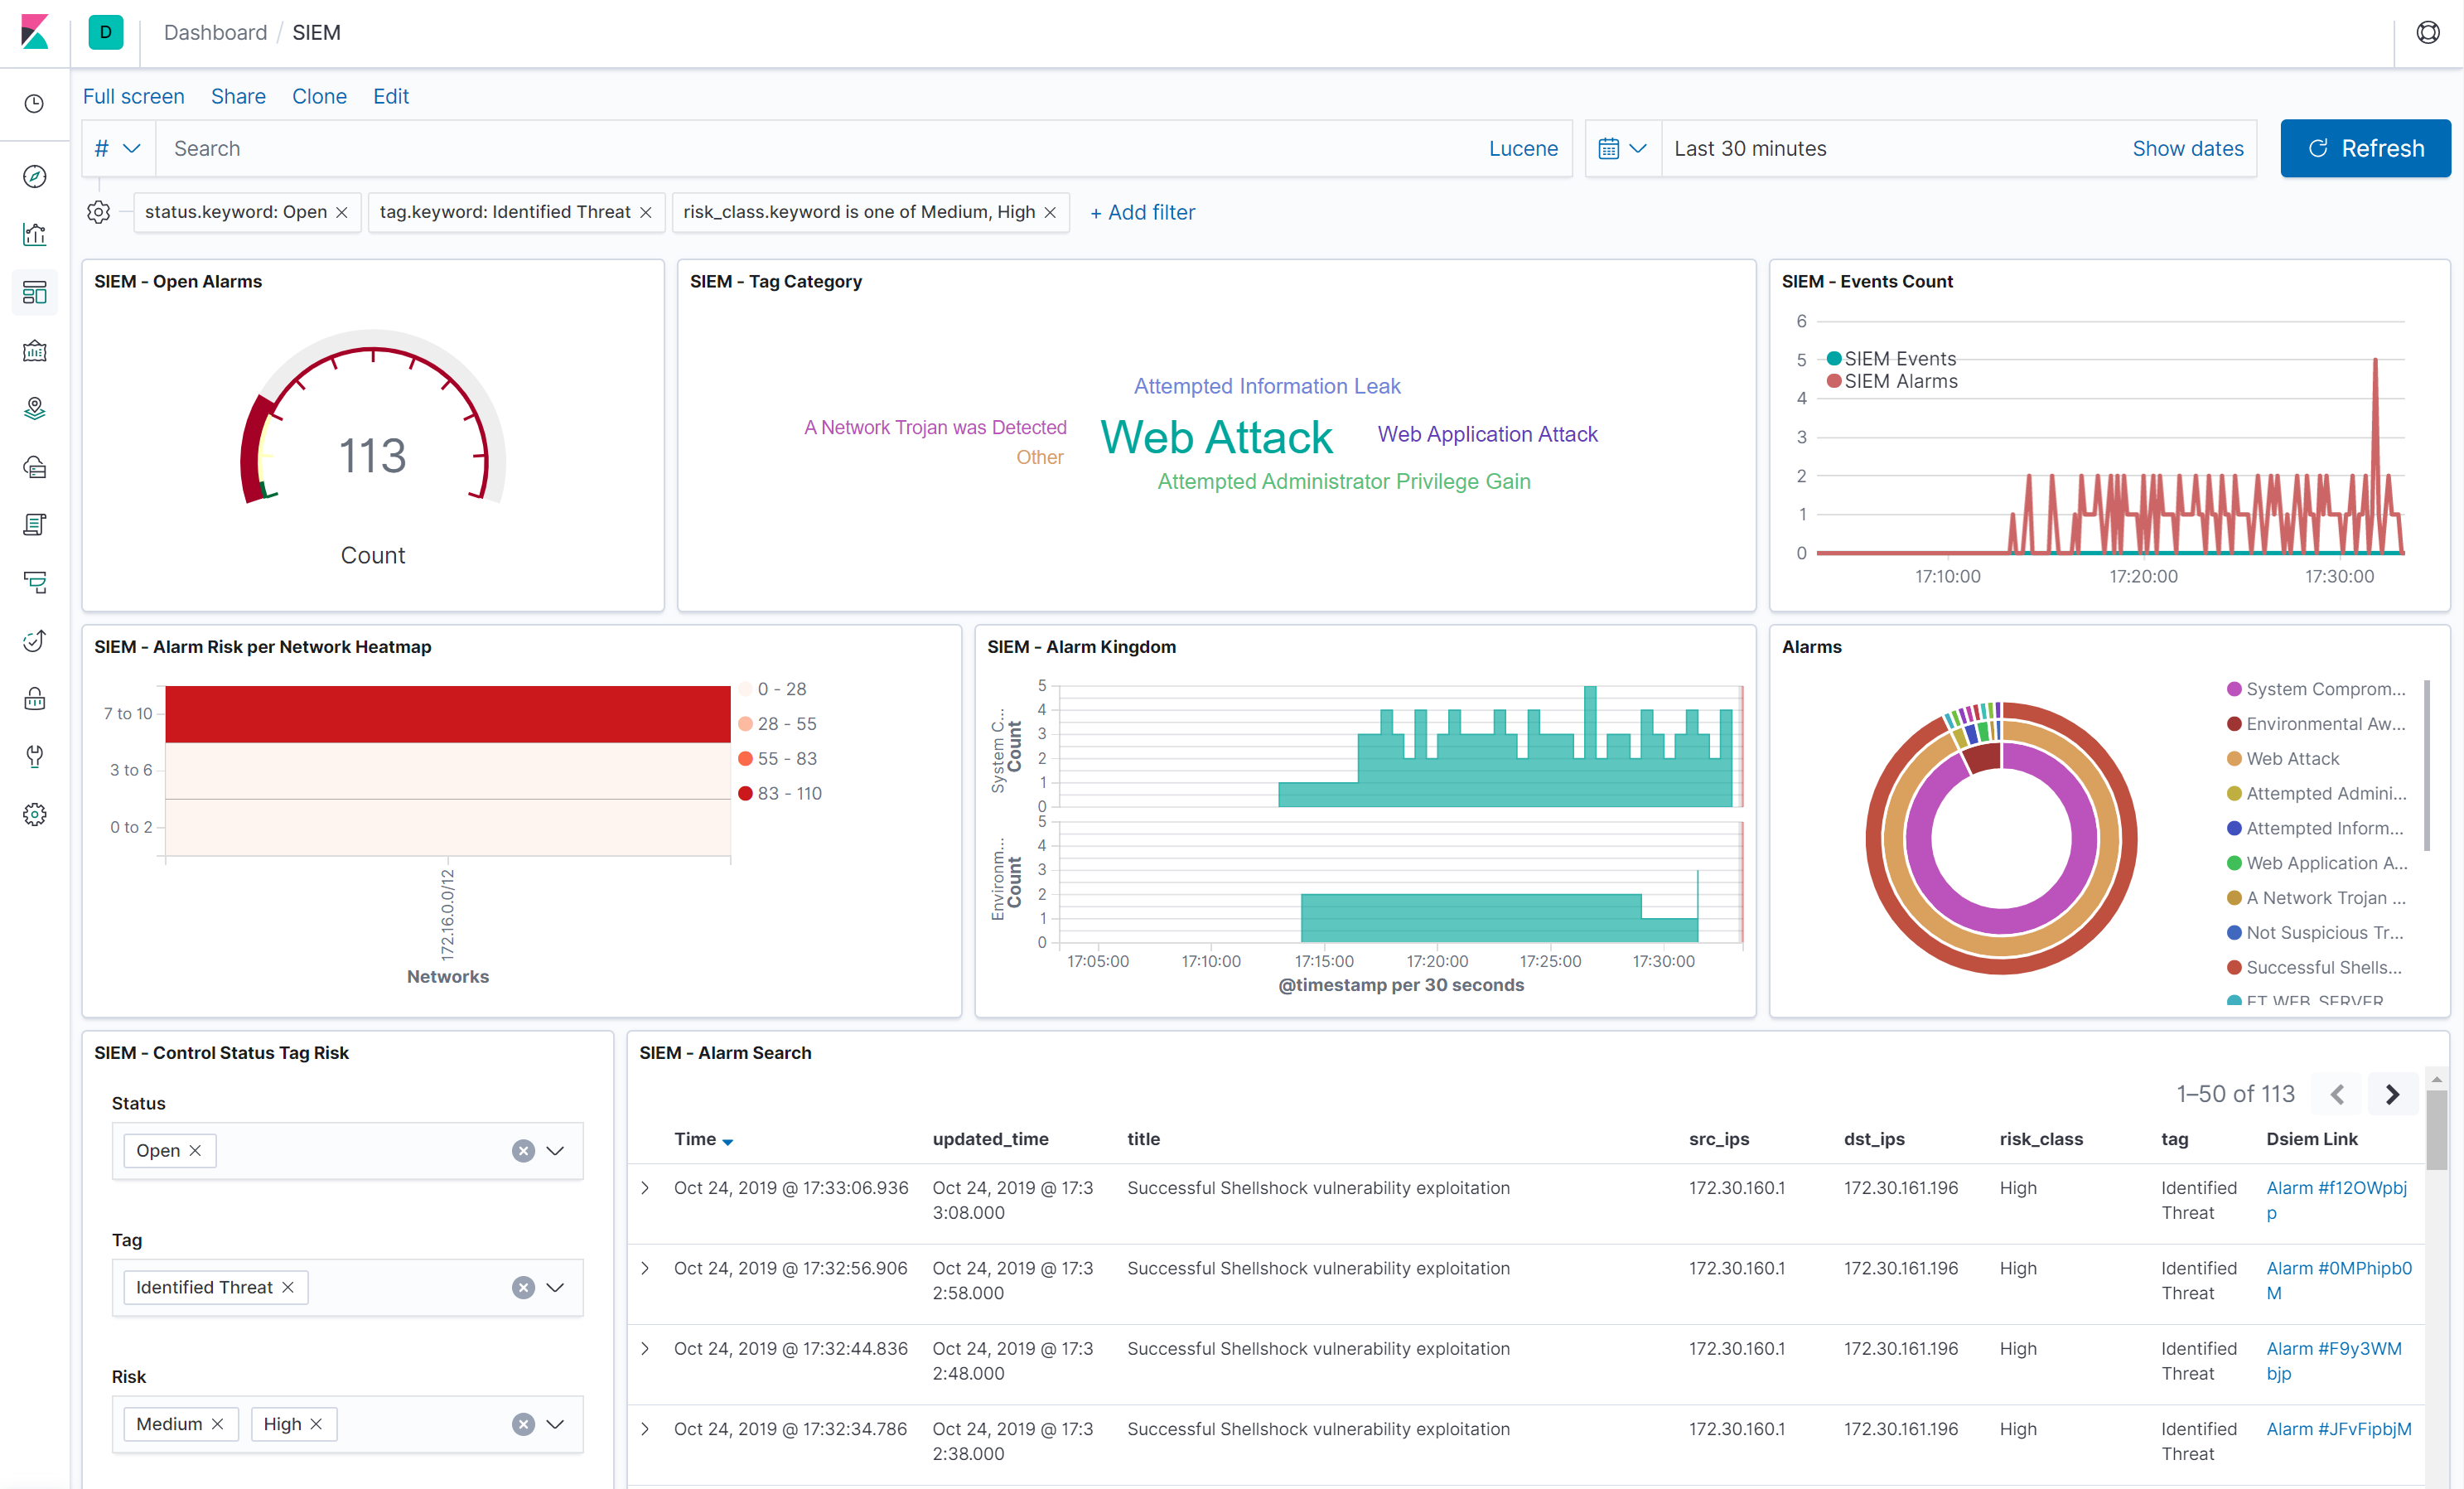 defenxor/dsiem
ELKスタック向けセキュリティイベント相関エンジン
 joelgmsec/cloudtopolis
インフラ不要のパスワードクラッキング
 hardenedlinux/harbian-audit
堅牢化されたDebian GNU/Linuxディストリビューションの監査
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
多言語でOWASP Cornucopiaデッキを構築するために必要なソースファイルとツール
 dev-sec/chef-ssh-hardening
This chef cookbookは、安全なssh-clientおよびssh-server設定を提供します。
 rderaison/bromure
エージェント型コーディングおよびウェブブラウジングのための適切なサンドボックス化
 bhdresh/dejavu
DejaVU - オープンソースデセプションフレームワーク
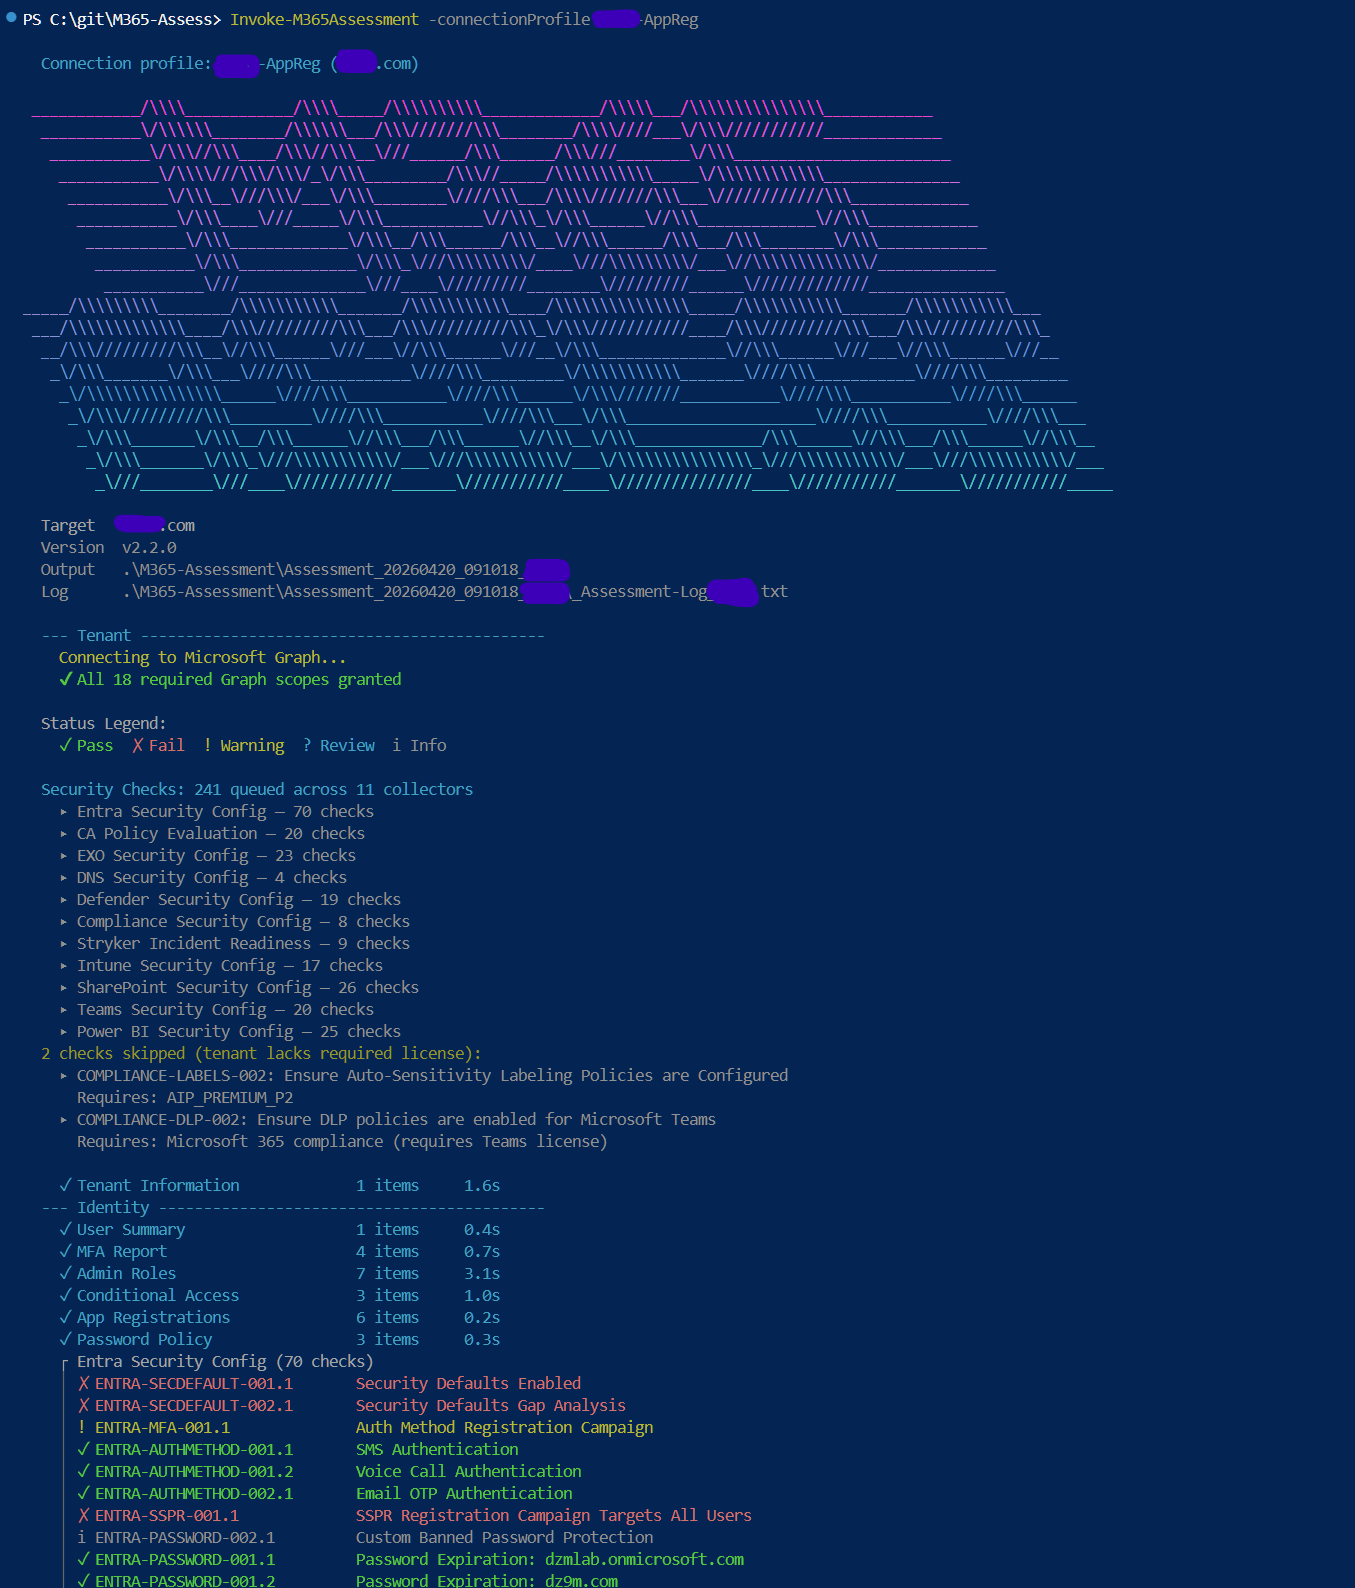 galvnyz/m365-assess
14のコンプライアンスフレームワークにわたる290以上の自動チェック、インタラクティブなHTMLレポート、データはマシンから外部に漏れません。