 pvharmo2/gha-lab-becf103a54
CVE-2025-15617(GHSA-6xqr-4q5g-xc7x)の認可済みセキュリティ研究再現:wazuh FIM Windows統合ワークフロー成果物におけるartipacked GITHUB_TOKEN漏洩

自動生成された研究用アーティファクト — 上流プロジェクトではありません。
このリポジトリは、ラヴァル大学の修士論文のために、公開されているGitHub Actionsワークフローの脆弱性を再現する目的で自動化ハーネスによって構築された使い捨てラボです。これは、コミット
688972da589e5d40d2a81bcd738240303a3dc45a(2025-06-10)時点のwazuh/wazuhの逐語的なスナップショットであり、そのプロジェクト自身のライセンスの下で再配布されています。そのライセンスファイルはこのスナップショットに変更なしで含まれています。上流プロジェクトは関与しておらず、標的にされることもありません。ここで研究されている脆弱性はすでに公開されています。このリポジトリ内のすべてのシークレットと変数はランダムに生成されたダミー値であり、実際の認証情報は存在しません。アクションの参照とランナーイメージは、2025-06-10時点で解決されたものに固定されています。スナップショットに加えられたすべての変更については、ハーネス出力内の
pinning.mdを参照してください。質問や異議がある場合: [email protected]


Wazuhは、脅威の予防、検出、および対応に使用される無料のオープンソースプラットフォームです。オンプレミス、仮想化、コンテナ化、クラウドベースの環境にわたるワークロードを保護することができます。
Wazuhソリューションは、監視対象システムに展開されるエンドポイントセキュリティエージェントと、エージェントが収集したデータを収集・分析する管理サーバーで構成されています。さらに、WazuhはElastic Stackと完全に統合されており、ユーザーがセキュリティアラートを操作できる検索エンジンとデータ可視化ツールを提供します。
Wazuhソリューションのより一般的なユースケースのいくつかの簡単な紹介です。
侵入検知
Wazuhエージェントは、監視対象システムをスキャンして、マルウェア、ルートキット、不審な異常を探します。隠しファイル、偽装されたプロセス、未登録のネットワークリスナー、およびシステムコール応答の不整合を検出できます。
エージェントの機能に加えて、サーバーコンポーネントはシグネチャベースのアプローチで侵入検知を行い、正規表現エンジンを使用して収集したログデータを分析し、侵害の指標を探します。
ログデータ分析
Wazuhエージェントは、オペレーティングシステムおよびアプリケーションのログを読み取り、ルールベースの分析と保存のために中央マネージャーに安全に転送します。エージェントが展開されていない場合、サーバーはsyslogを介してネットワークデバイスやアプリケーションからデータを受信することもできます。
Wazuhルールは、アプリケーションやシステムのエラー、設定ミス、試行された、および/または成功した悪意のあるアクティビティ、ポリシー違反、その他のさまざまなセキュリティおよび運用上の問題を認識するのに役立ちます。
ファイル整合性監視
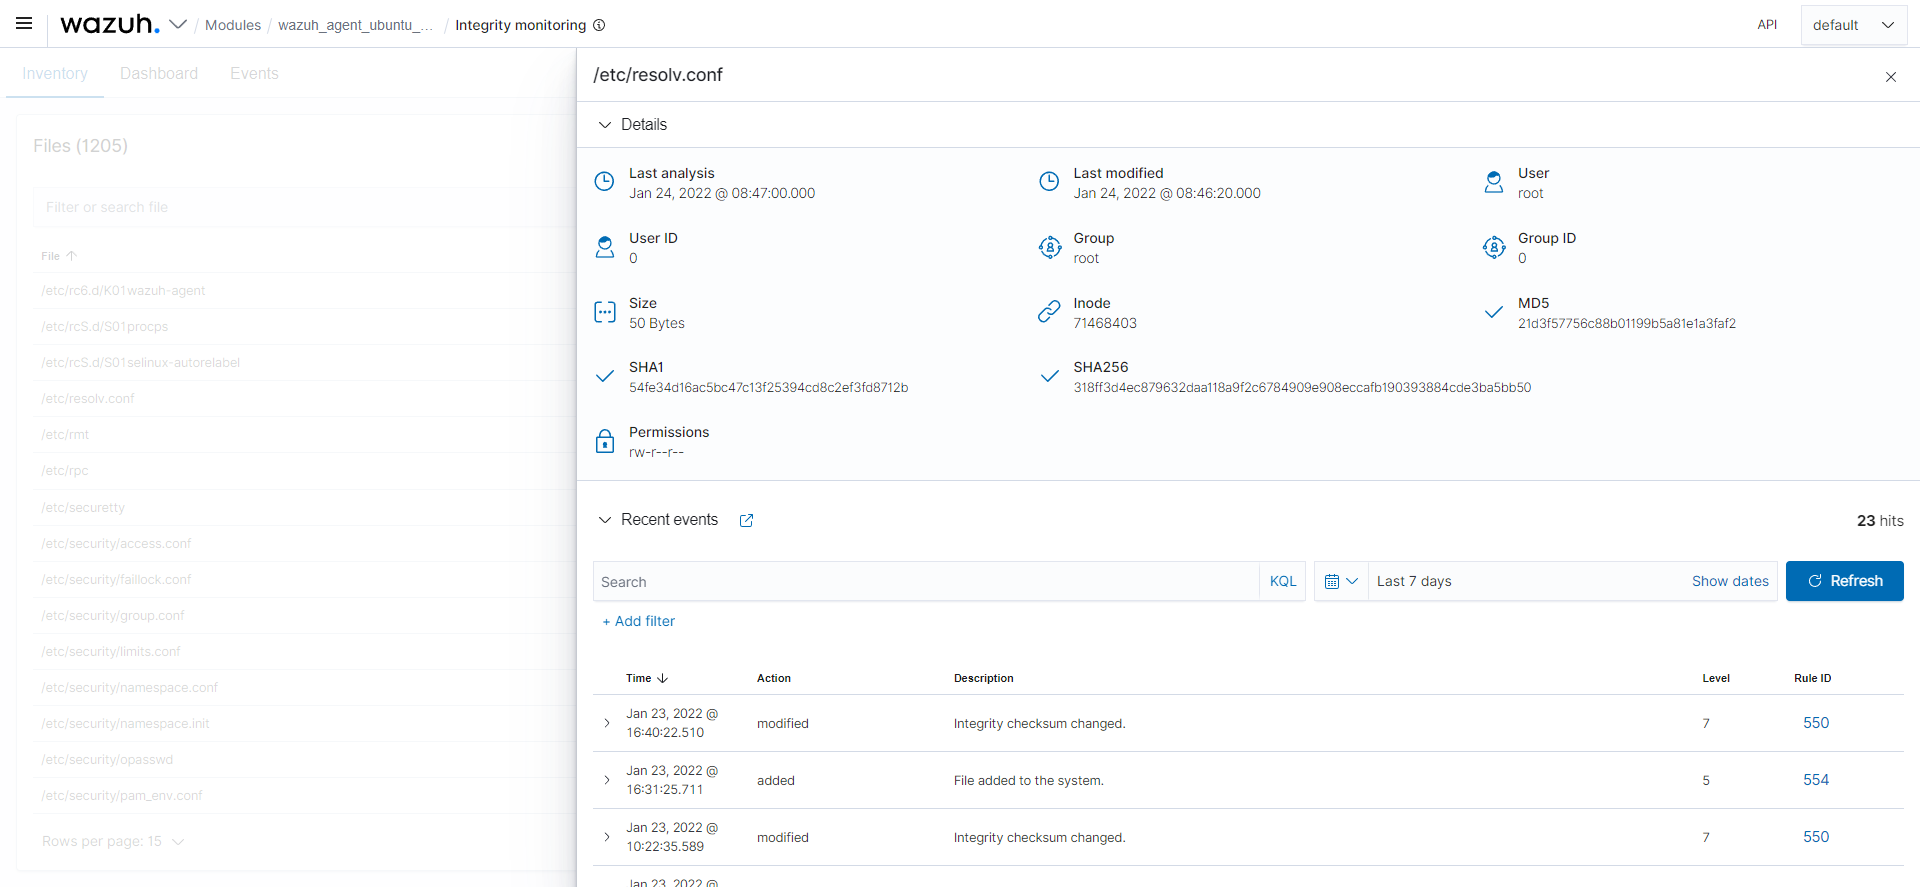
Wazuhはファイルシステムを監視し、監視が必要なファイルのコンテンツ、権限、所有権、属性の変更を特定します。さらに、ファイルを作成または変更するために使用されたユーザーとアプリケーションをネイティブに識別します。
ファイル整合性監視機能は、脅威インテリジェンスと組み合わせて、脅威や侵害されたホストを特定するために使用できます。さらに、PCI DSSなどのいくつかの規制コンプライアンス基準では、これが必須です。
脆弱性検出
Wazuhエージェントはソフトウェアインベントリデータを取得し、この情報をサーバーに送信します。サーバーでは、継続的に更新されるCVE(Common Vulnerabilities and Exposure)データベースと関連付けられ、既知の脆弱なソフトウェアを特定します。
自動化された脆弱性評価は、重要な資産の弱点を見つけ、攻撃者がビジネスを妨害したり機密データを盗んだりする前に是正措置を講じるのに役立ちます。
構成評価
Wazuhは、システムおよびアプリケーションの構成設定を監視し、セキュリティポリシー、標準、および/または堅牢化ガイドに準拠していることを確認します。エージェントは定期的なスキャンを実行して、既知の脆弱性がある、パッチが適用されていない、または安全でない構成のアプリケーションを検出します。
さらに、構成チェックはカスタマイズでき、組織に適切に合わせて調整できます。アラートには、より良い構成、参照、規制コンプライアンスとのマッピングに関する推奨事項が含まれます。
インシデント対応
Wazuhは、特定の基準が満たされた場合に脅威ソースからのシステムへのアクセスをブロックするなど、アクティブな脅威に対処するためのさまざまな対策を実行する、すぐに使えるアクティブレスポンスを提供します。
さらに、Wazuhはリモートでコマンドやシステムクエリを実行するために使用でき、侵害の指標(IOC)を特定し、他のライブフォレンジックやインシデント対応タスクの実行に役立ちます。
規制コンプライアンス
Wazuhは、業界標準および規制に準拠するために必要なセキュリティコントロールの一部を提供します。これらの機能は、そのスケーラビリティとマルチプラットフォームサポートと組み合わせることで、組織が技術的なコンプライアンス要件を満たすのに役立ちます。
Wazuhは、PCI DSS(Payment Card Industry Data Security Standard)要件を満たすために、決済処理会社や金融機関で広く使用されています。そのWebユーザーインターフェースは、これや他の規制(GPG13やGDPRなど)に役立つレポートとダッシュボードを提供します。
クラウドセキュリティ
Wazuhは、Amazon AWS、Azure、Google Cloudなどの既知のクラウドプロバイダーからセキュリティデータを取得できる統合モジュールを使用して、APIレベルでクラウドインフラストラクチャの監視を支援します。さらに、Wazuhはクラウド環境の構成を評価し、弱点を簡単に見つけるためのルールを提供します。
さらに、Wazuhの軽量でマルチプラットフォームのエージェントは、インスタンスレベルでクラウド環境を監視するために一般的に使用されます。
コンテナセキュリティ
Wazuhは、Dockerホストとコンテナにセキュリティの可視性を提供し、それらの動作を監視して、脅威、脆弱性、異常を検出します。WazuhエージェントはDockerエンジンとネイティブに統合されており、ユーザーはイメージ、ボリューム、ネットワーク設定、実行中のコンテナを監視できます。
Wazuhは、詳細なランタイム情報を継続的に収集および分析します。たとえば、特権モードで実行されているコンテナ、脆弱なアプリケーション、コンテナ内で実行されているシェル、永続ボリュームやイメージへの変更、その他の潜在的な脅威についてアラートを発行します。
Wazuh WUIは、データの可視化と分析のための強力なユーザーインターフェースを提供します。このインターフェースは、Wazuh構成の管理とそのステータスの監視にも使用できます。
モジュール概要
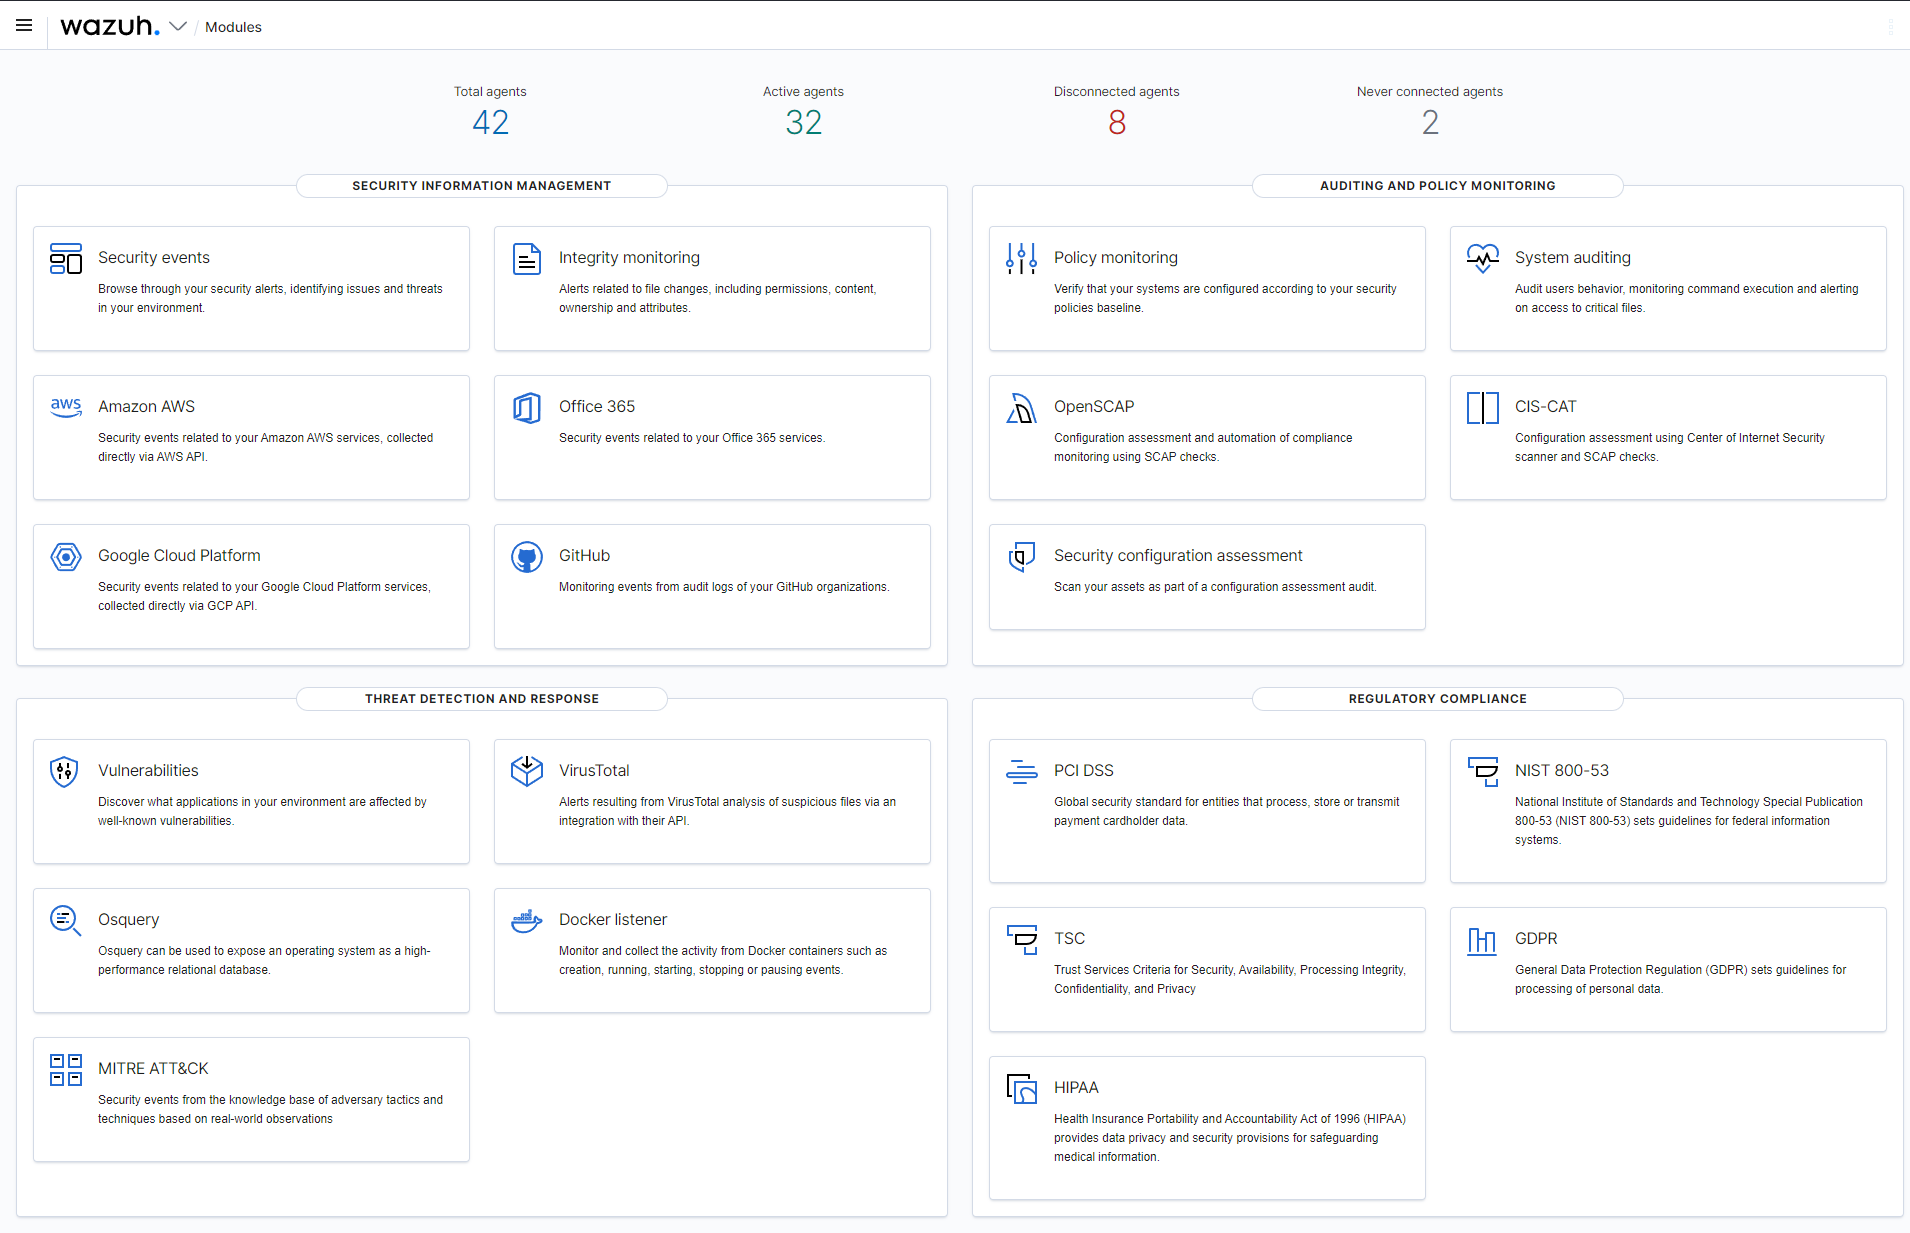
セキュリティイベント

整合性監視
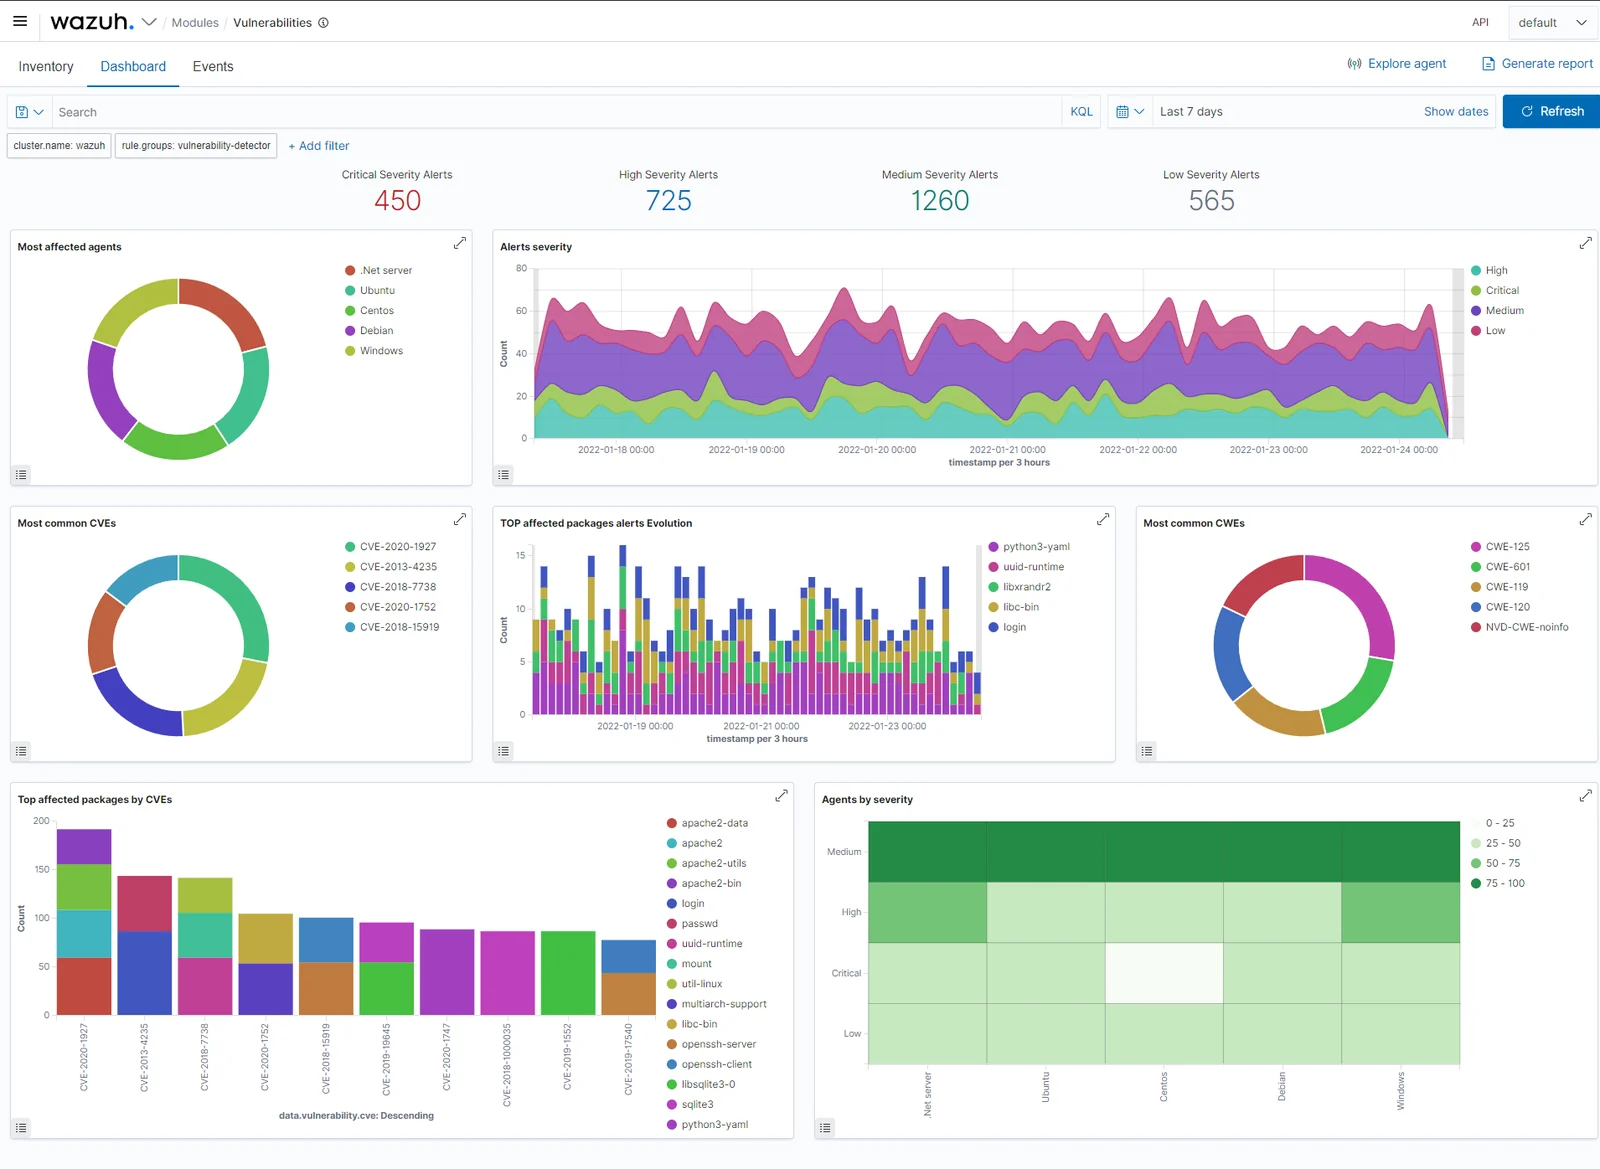
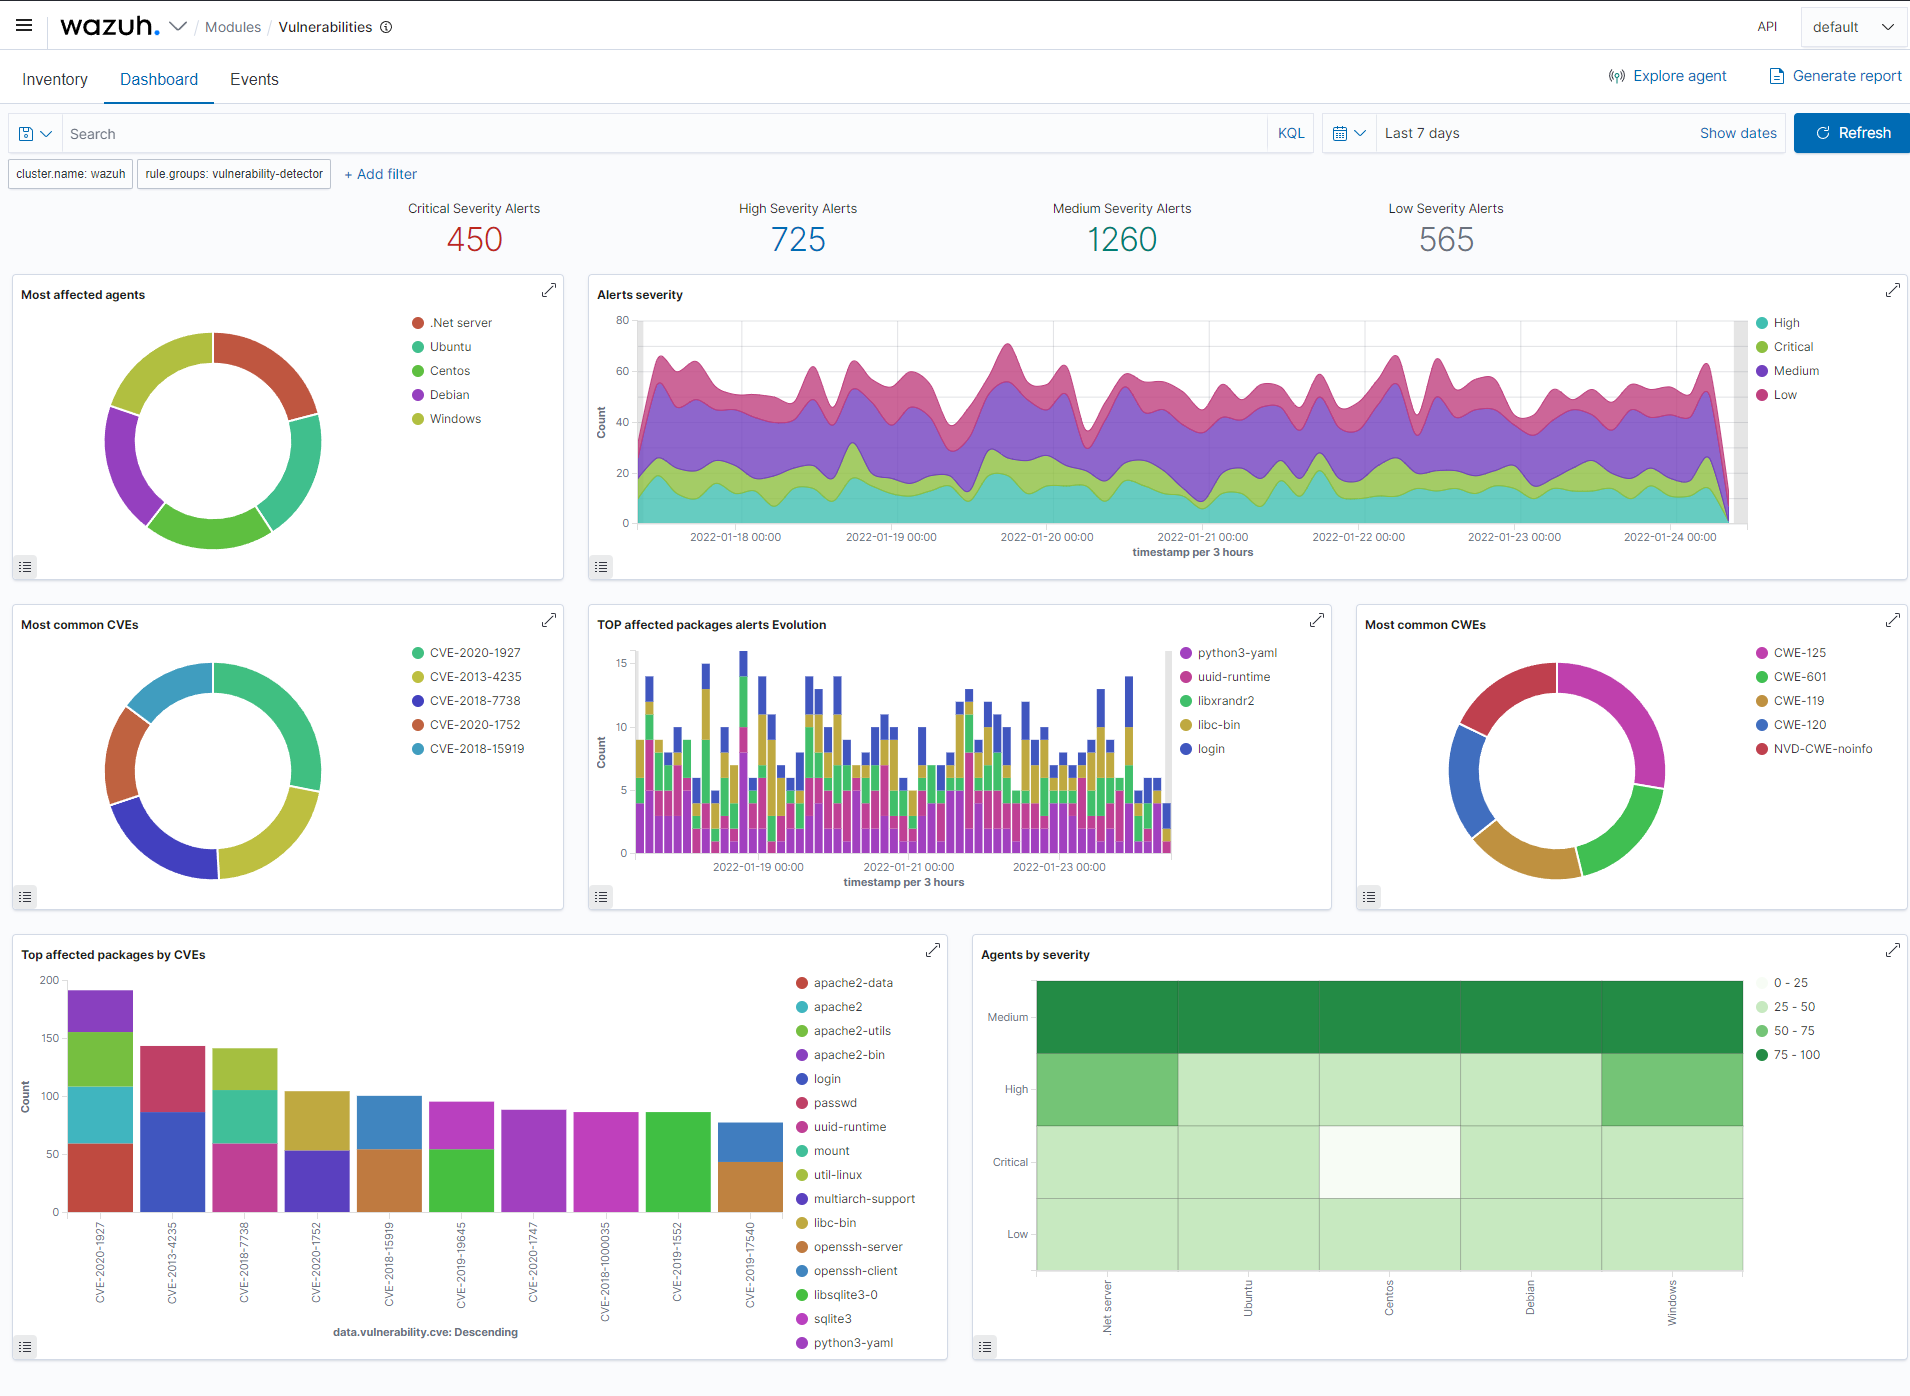
脆弱性検出
規制コンプライアンス

エージェント概要

エージェントサマリー

ここでは、Wazuhチームによって保守されているすべての自動化ツールを見つけることができます。
main ブランチには最新のコードが含まれています。このブランチにはバグが存在する可能性があることに注意してください。
