
 #1

 facebookincubator/bpfjailer
eBPF LSMベースの強制アクセス制御とジェイラー
 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 向けのサーバーレス C2 トランスポートプラグイン。AWS Lambda + DynamoDB をリレーインフラストラクチャとして使用します。
 sliverarmory/sliver-gui
Sliver C2フレームワーク用のクロスプラットフォームElectron GUI。セッションおよびビーコンのダッシュボード、ペイロード生成、リスナー、ルート、クラウドデプロイ管理を提供します。
 rbidou/pyrasp
Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…
 andresriancho/enumerate-iam
AWS 認証情報セットに関連付けられた権限を列挙する
 confused-binary/waf-fu
CloudWatch、S3、およびサンプリングAPIからAWS WAF v2ログを閲覧・リプレイするためのターミナルUI。YAMLフィルタリング、認証検出、curl/ブラウザリプレイを備える。
 rahulreddykarne/cve-2026-15911-confluent_kafka
confluent-kafka における HashiCorp Vault KMS の TLS 証明書検証の無効化
 99designs/aws-vault
開発環境でAWS認証情報を安全に保存およびアクセスするためのVault
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 重大 - 認証バイパス - IdPが設定されていない場合、未認証のスーパー管理者
 radkawar/aws-firmware-dump
起動可能なAWS AMIのEBSディスクを取得し、EBS direct API経由でスナップショットをsha256マニフェスト付きのプライベートS3バケットへストリーミングし、オプションでrawイメージの展開も行います。
 murrez/cve-2026-100835
CVE-2026-100835 の Python PoC: Contrast マニフェストの AllowedChipIDs/AllowedPIIDs を監査し、バージョンを検出し、Coordinator エンドポイントをプローブして aTLS アテステーションリレーのリスクを評価します。
 abraxas/cve-2026-15583
CVE-2026-15583を再現するProof-of-conceptクライアントおよびDockerラボ。これはGrafana MCP Serverにおける未認証のconfused-deputy SSRFであり、X-Grafana-URL経由でサービスアカウントトークンを漏洩させる。
 yym8538/cve-2026-20896
CVE-2026-20896 の概念実証ラボおよび Python/cURL スクリプト。公式 Gitea Docker イメージにおける X-WEBAUTH-USER ヘッダーを介した認証バイパスを実証します。
 yym8538/cve-2026-21858
CVE-2026-21858(n8n 1.120.4 の任意ファイル読み取りおよび RCE 脆弱性)の Docker ベース PoC 環境とエクスプロイトスクリプトで、シークレット抽出とインタラクティブシェルを提供します。
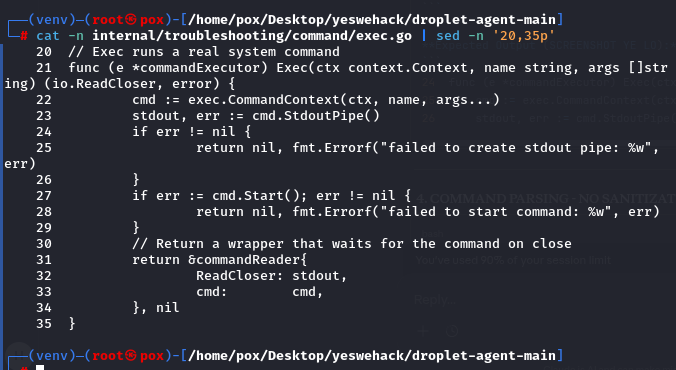 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 の技術分析と PoC: DigitalOcean Droplet Agent における未認証の root リモートコード実行 (CVSS 10.0)。
 tuskira/ai-agent-gateway
AIエージェントのMCPツール呼び出しとLLMトラフィックを保護・統制・監視するオープンソースゲートウェイ。APIキー認証と監視用の管理コンソールを備えています。
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASPフレームワークは、ネオクラウドおよびAIデータセンターインフラストラクチャにおけるトップ10のセキュリティリスクを分類し、ハードウェア、ネットワーキング、分離、管理プレーン、およびサプライチェーンを網羅しています。









