#1
 parasimpaticki/awesome-appsec-interview
アプリケーションセキュリティ(AppSec)面接の準備に役立つ、厳選されたリソース、練習問題、学習教材のリスト
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559 の概念実証エクスプロイト
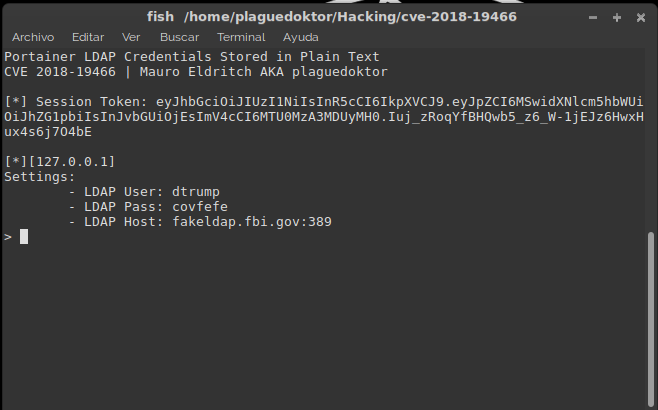 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) は、CVE-2018-19466(Portainer における LDAP 認証情報の開示)のエクスプロイトです。DevFest Siberia 2018 にて紹介されました。
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253に対する概念実証エクスプロイト。悪意のあるGitリポジトリのビルドを介してDockerコンテナエスケープを実証し、ホストファイルシステムの読み取りアクセスを可能にします。
 gobysec/cve-2023-28432
CVE-2023-28432のエクスプロイト。MinIOのverifyインターフェースにおける機密情報開示脆弱性で、細工されたURLを介して攻撃者がシステム情報を読み取ることができます。
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 環境
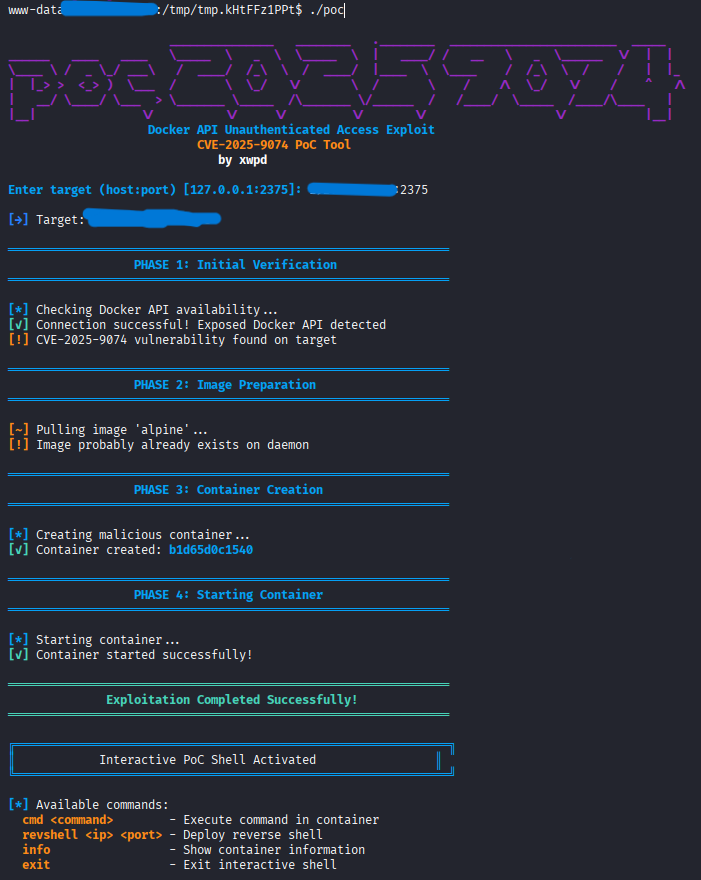 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。
 imlzw/kubernetes-1.12.3-all-auto-install
個人で整理したCentos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 でCVE-2018-1002105脆弱性のないmasterノードの全自動高速ワンクリックインストール・デプロイファイルです。テスト環境や本番環境への迅速なインストールとデプロイに適しています…
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
Azure AD Connect が CVE-2021-36949 で説明されている脆弱性の影響を受けるかどうかを確認します
 m8seven/cve-2026-22874-gitea-ssrf-allowlist
CVE-2026-22874 の解説: Gitea の webhook/マイグレーションにおける不完全な SSRF 許可リスト(IPv6 移行とクラウドメタデータ)。Gitea 1.26.3 で修正。
 sunnyvale-it/cve-2022-42889-poc
CVE-2022-42889 (別名 Text4Shell) RCE 概念実証
 amnsecurity/helm-plugin-path-traversal-security-assessment
Helmプラグインのパストラバーサルリスクに関する専門的な脆弱性評価レポート。技術的分析、影響、是正措置、および緩和戦略を含みます。
 jas9reet/cve-2021-42013-lab
Apache HTTP Server 2.4.50のパストラバーサルおよびRCE脆弱性(CVE-2021-42013)を悪用するためのDockerベースのラボ環境。自動化されたエクスプロイトスクリプトを備えています。
 zaidmkh32/cve-2025-27136-xxe-locals3
CVE-2025-27136 (Local-S3におけるXXE) の概念実証
 berraesen/apache-cve-2021-42013-lab
Docker環境でのApache HTTP Server 2.4.49(CVE-2021-42013)の脆弱性を示すラボ演習。
 notitssixtyn3in/cve-2025-4172025
CVE-2025-4172025 に関するセキュリティ勧告:Copilot における認証バイパスの脆弱性で、不正なアカウントアクセス、セッションハイジャック、権限昇格を可能にするものです。検証手順と緩和ガイダンスを含みます。
 dima2021/cve-2022-42889-text4shell
CVE-2022-42889 (Text4Shell) Apache Commons Text のリモートコード実行脆弱性を実演・テストするためのDockerベースのラボ環境。