#1

 aflplusplus/aflplusplus
AFL++は最先端のファザーであり、ベンチマークで第1位です。元々はAFLをベースにしていました。現在はqemu 5.1、衝突のないカバレッジ、強化されたlaf-intel & redqueen、AFLfast++パワースケジュール、MOptミューテーター、unicorn_modeなどを備えています…
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 pxb1988/dex2jar
Android .dex ファイルと Java .class ファイルを扱うためのツール
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 zhkl0228/unidbg
Androidネイティブライブラリのエミュレートと、実験的なiOSエミュレーションを可能にします。
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…
 simoneavogadro/android-reverse-engineering-skill
Android APK/XAPK/JAR/AARファイルを逆コンパイルし、jadxを使用してHTTP API、認証パターン、コールフローを抽出します。また、セキュリティ研究やペネトレーションテストのためのR8耐性のあるKotlin名の復元機能を備えています。
 darthton/blackbone
Windowsメモリハッキングライブラリ
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
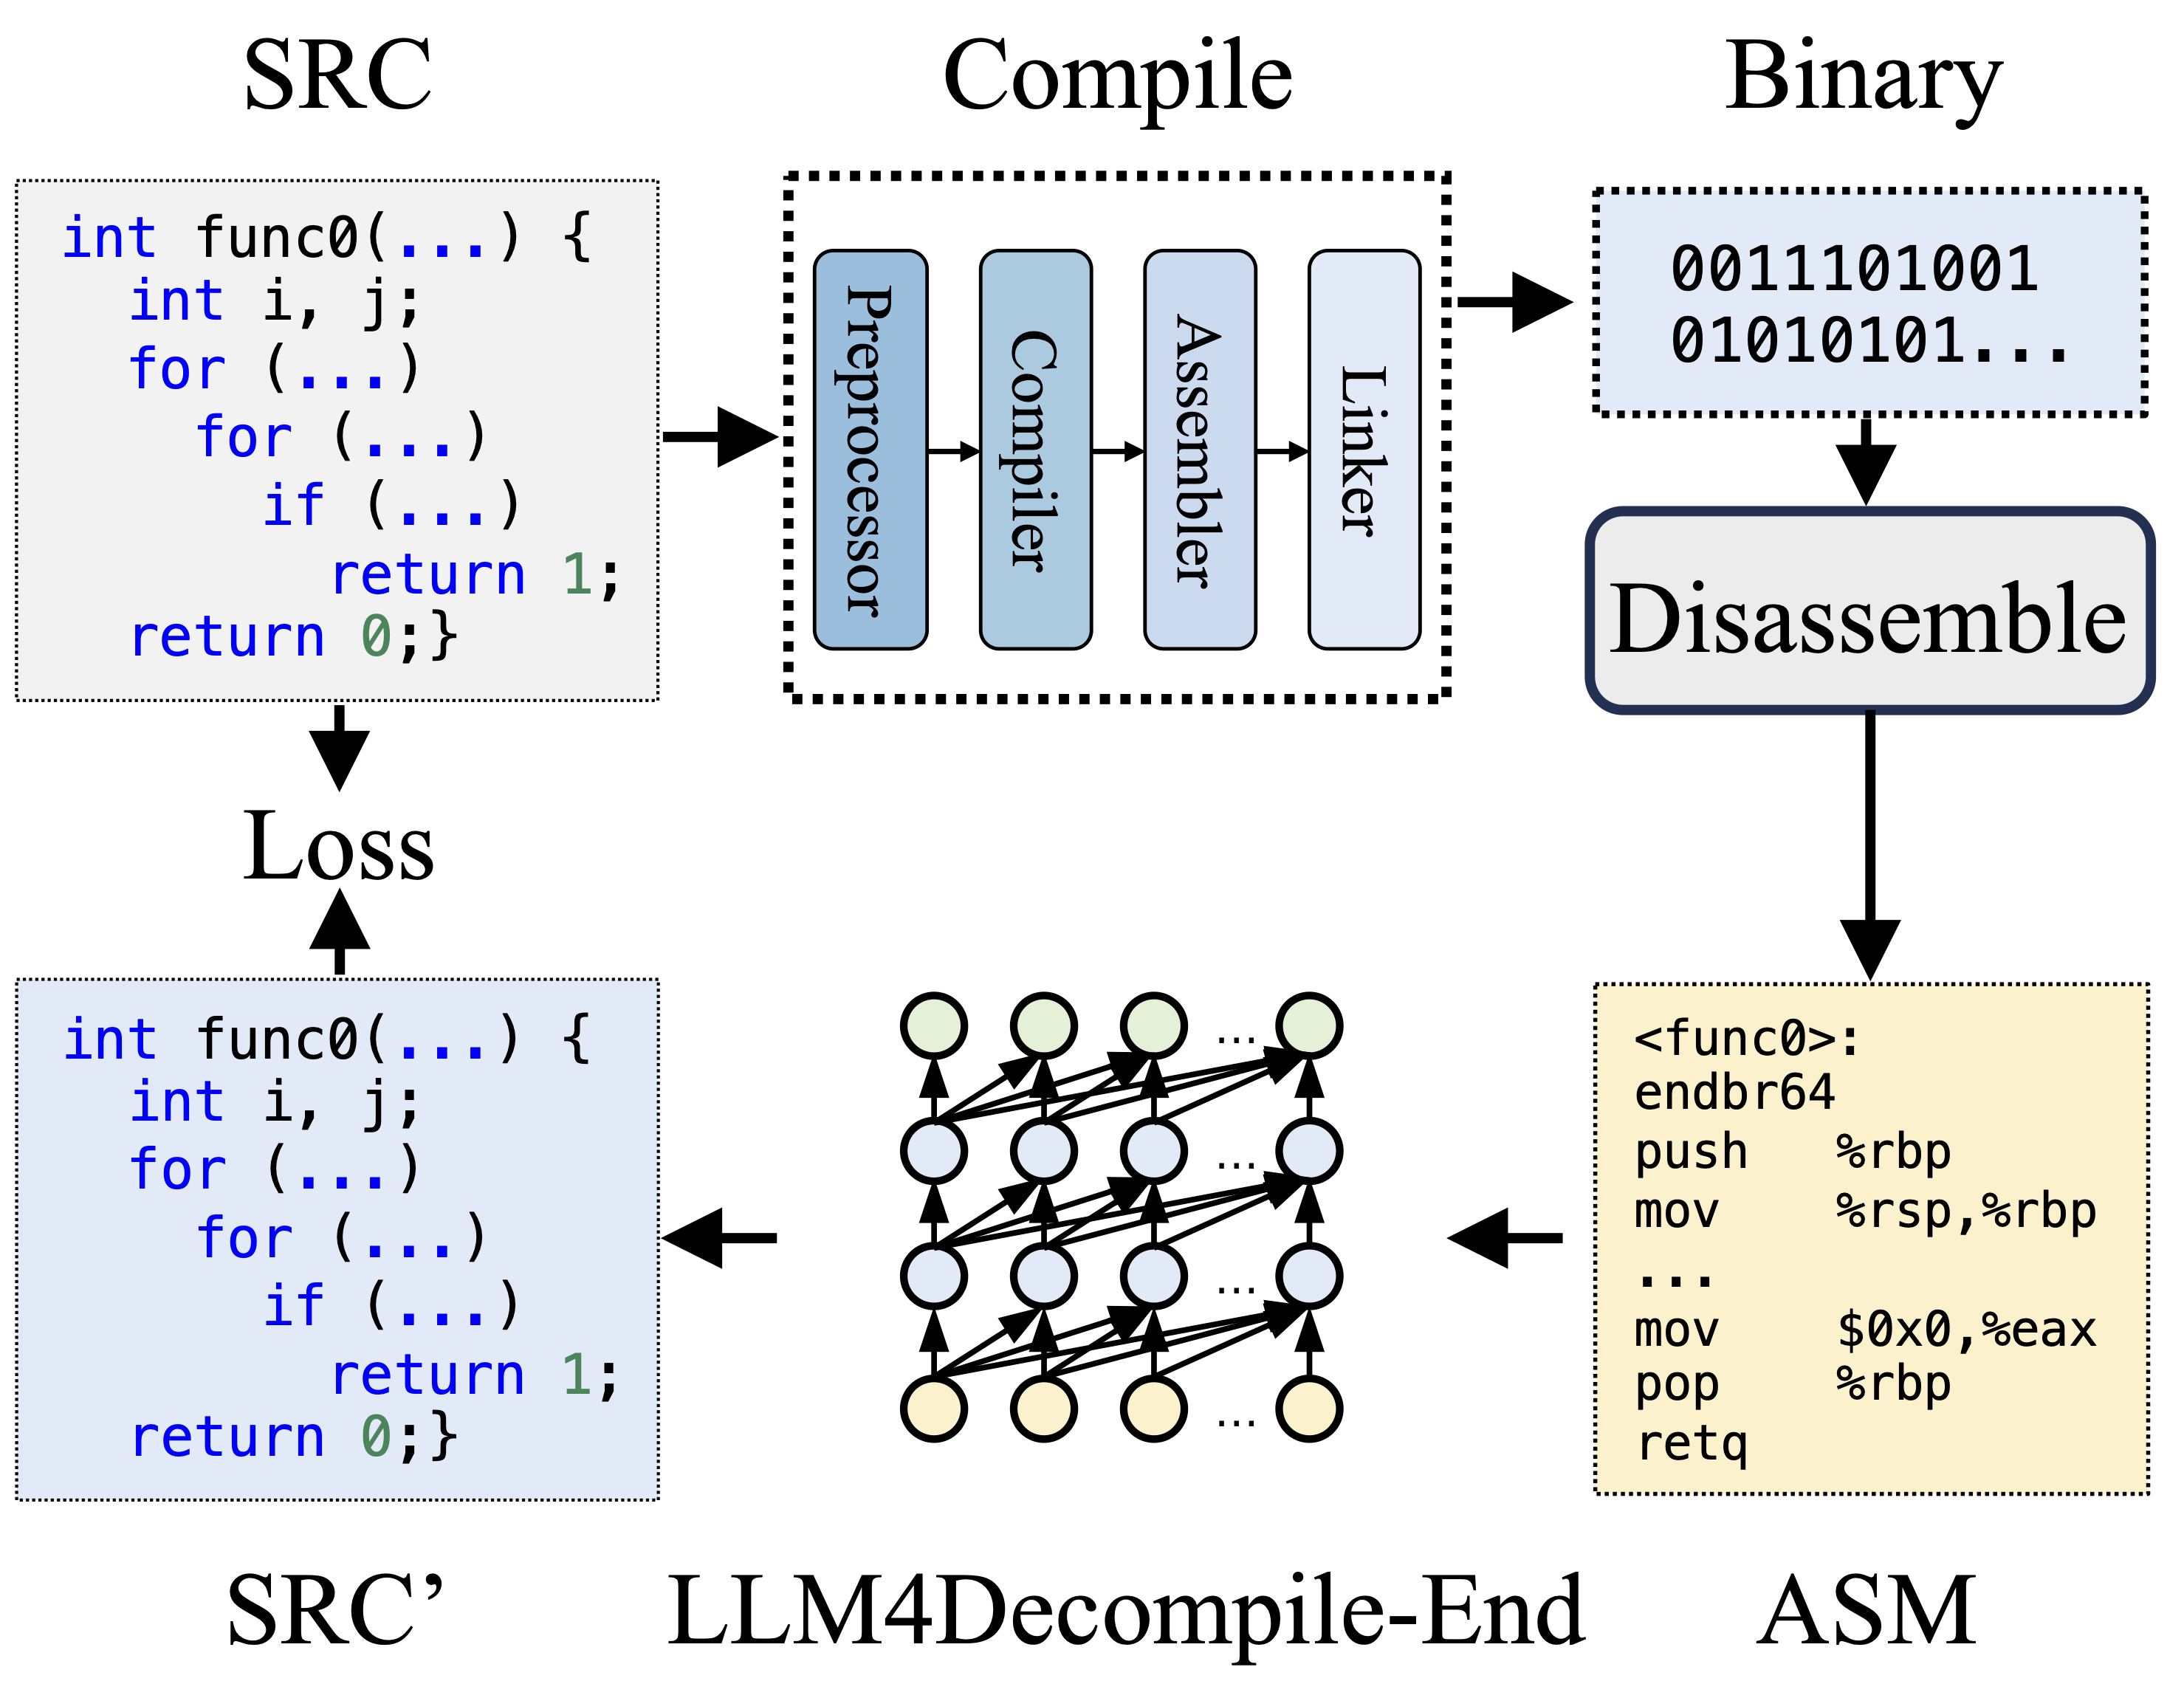 albertan017/llm4decompile
リバースエンジニアリング: 大規模言語モデルによるバイナリコードの逆コンパイル
 hugsy/gef
GEF (GDB Enhanced Features) - Linux上でエクスプロイト開発者やリバースエンジニアに高度なデバッグ機能を提供する、GDBのモダンなエクスペリエンス
 avast/retdec
RetDec は、LLVM ベースのリターゲッタブルなマシンコードデコンパイラです。
 secfigo/awesome-fuzzing
ファジングを学び、エクスプロイト開発の初期段階(根本原因分析など)を学習するための厳選されたファジングリソースリスト(書籍、コース(無料・有料)、動画、ツール、チュートリアル、練習用の脆弱なアプリケーション)。
 unicorn-engine/unicorn
Unicorn CPUエミュレータフレームワーク (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)