#1
 nccgroup/susanrtti
別のRTTIパーシングIDAプラグイン
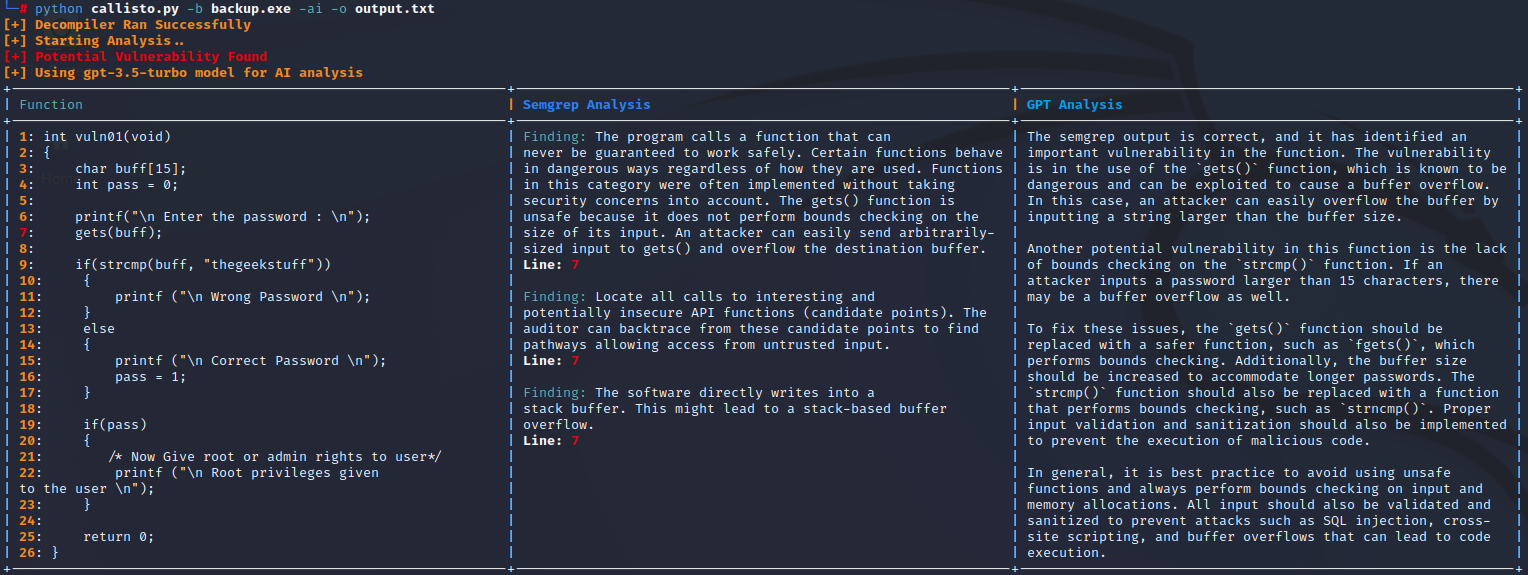 jetp1ane/callisto
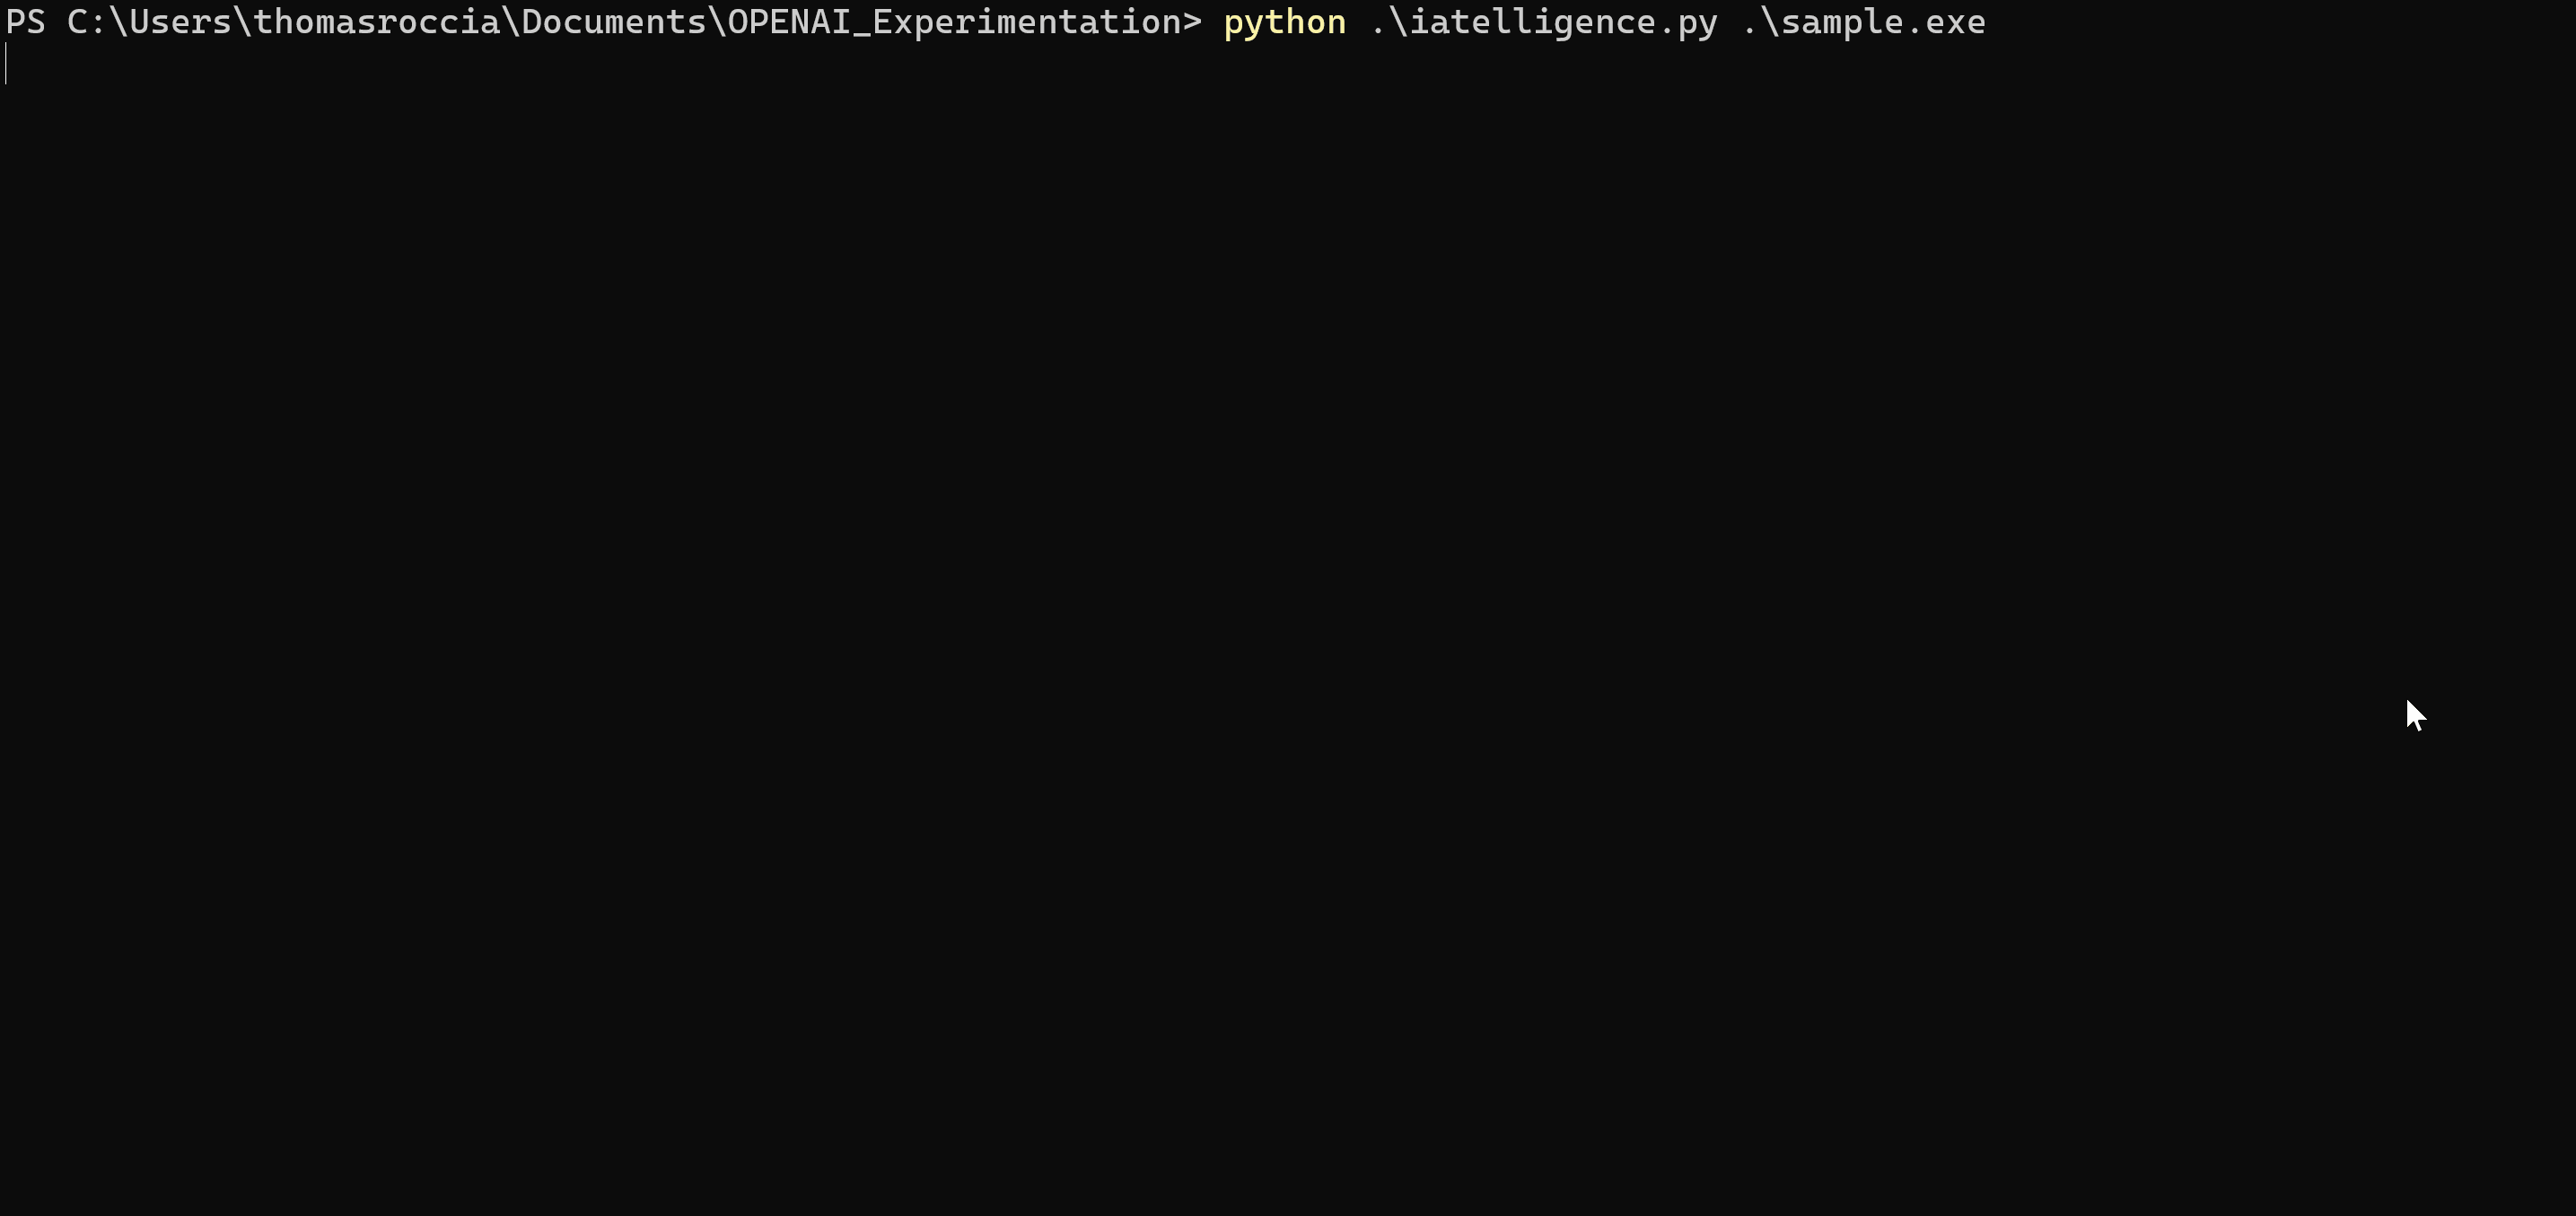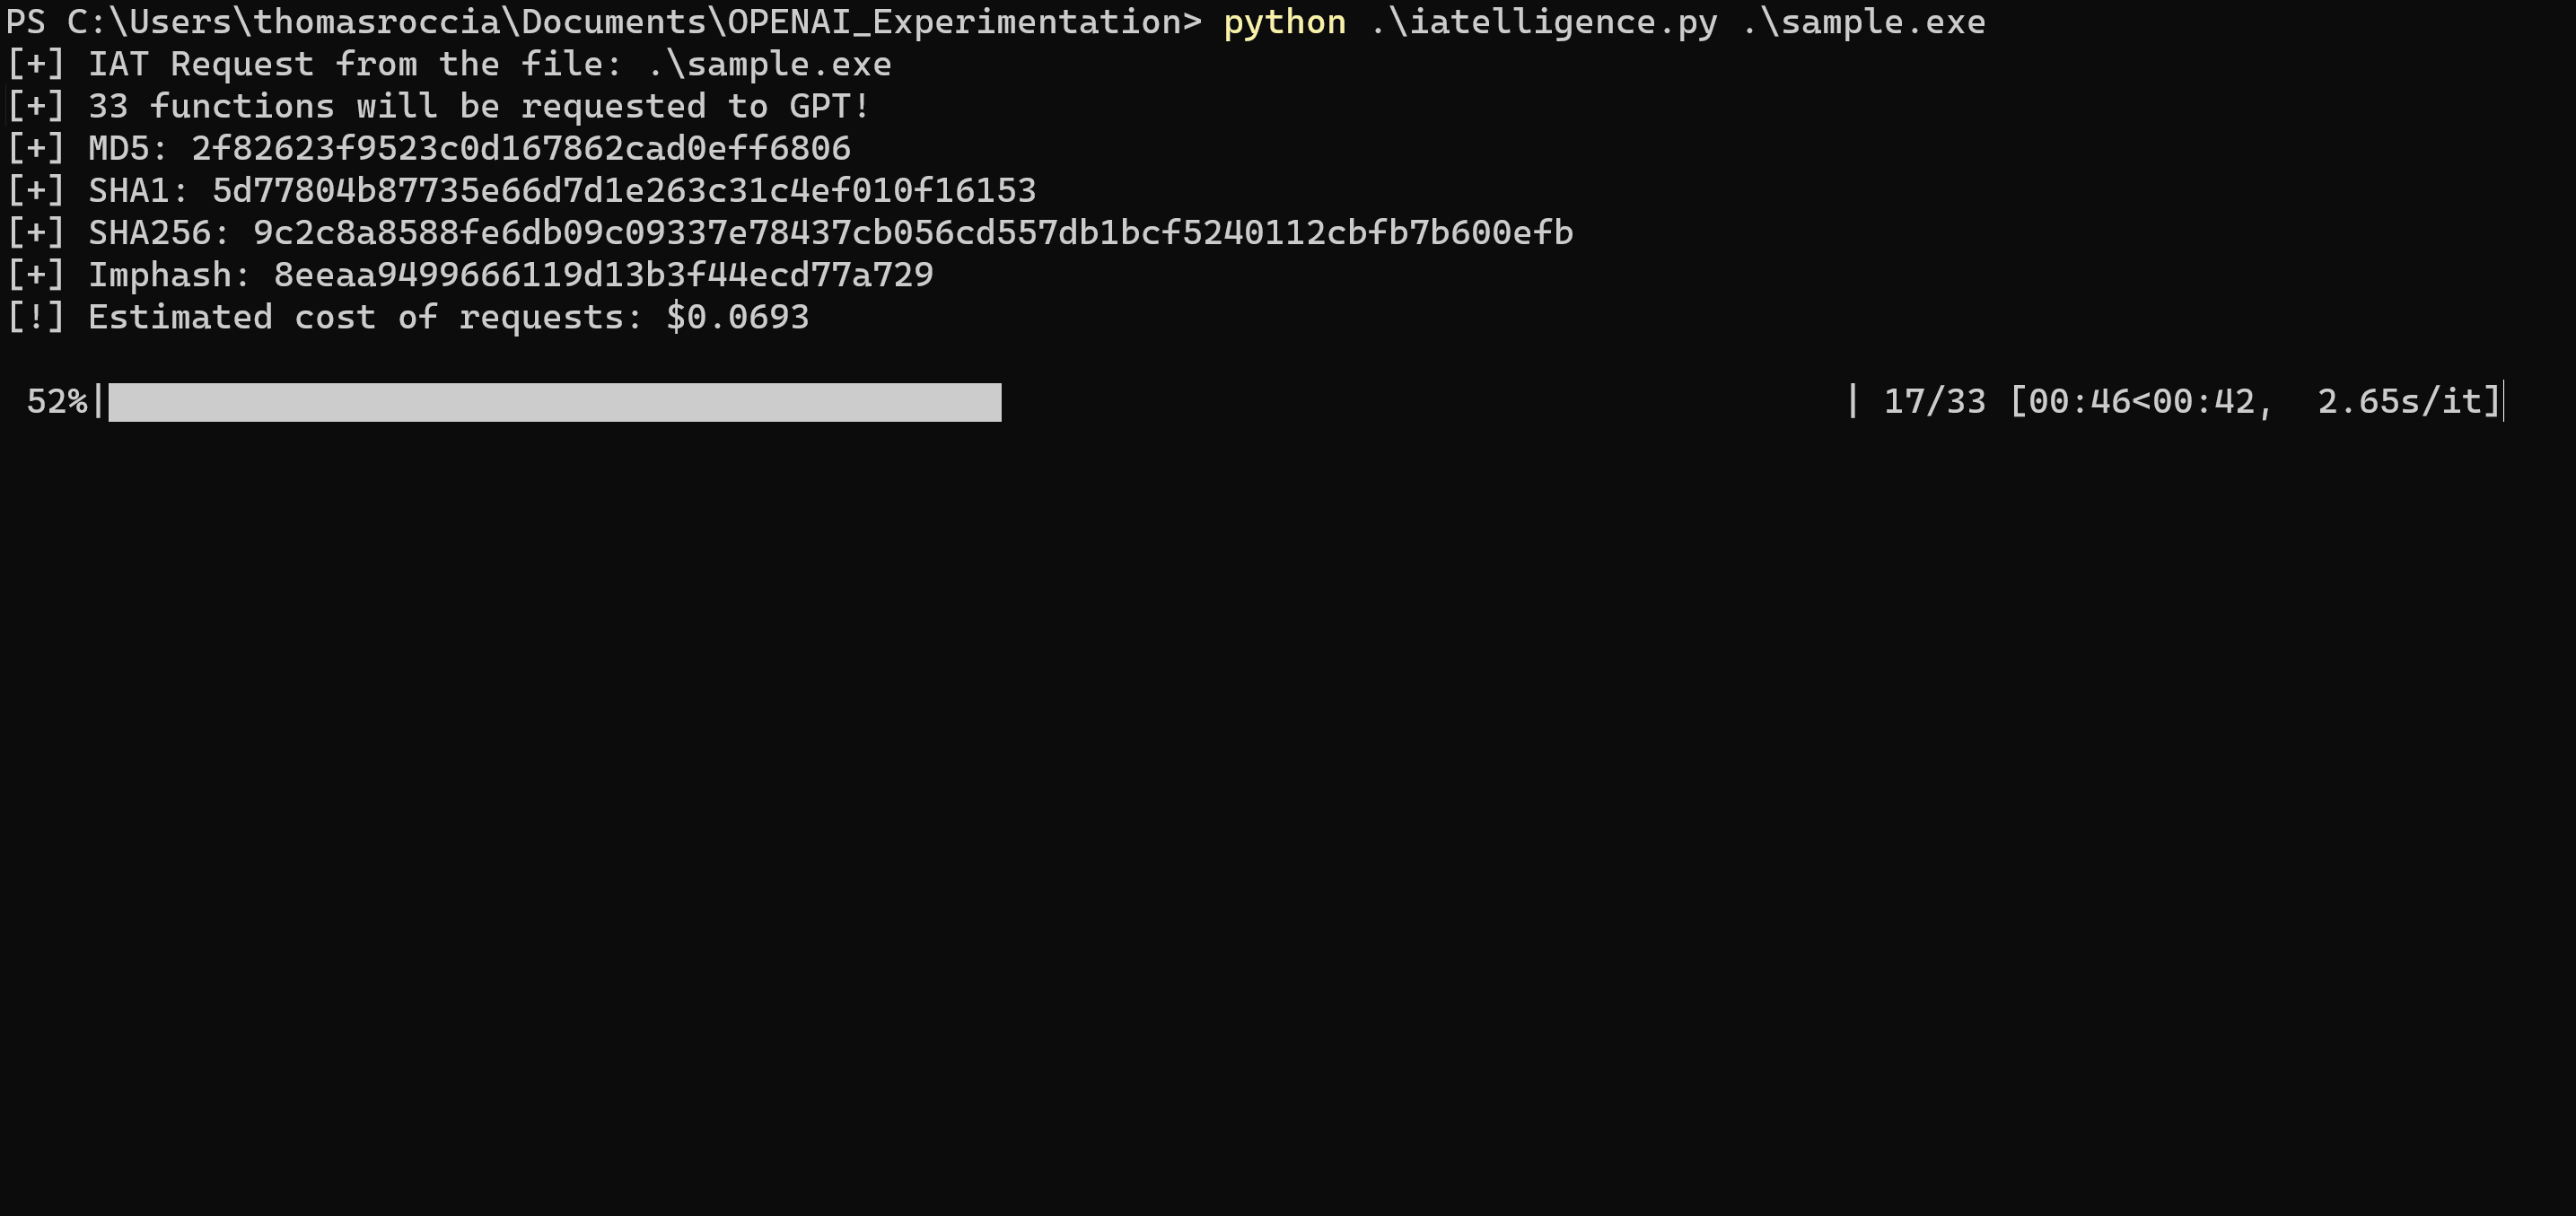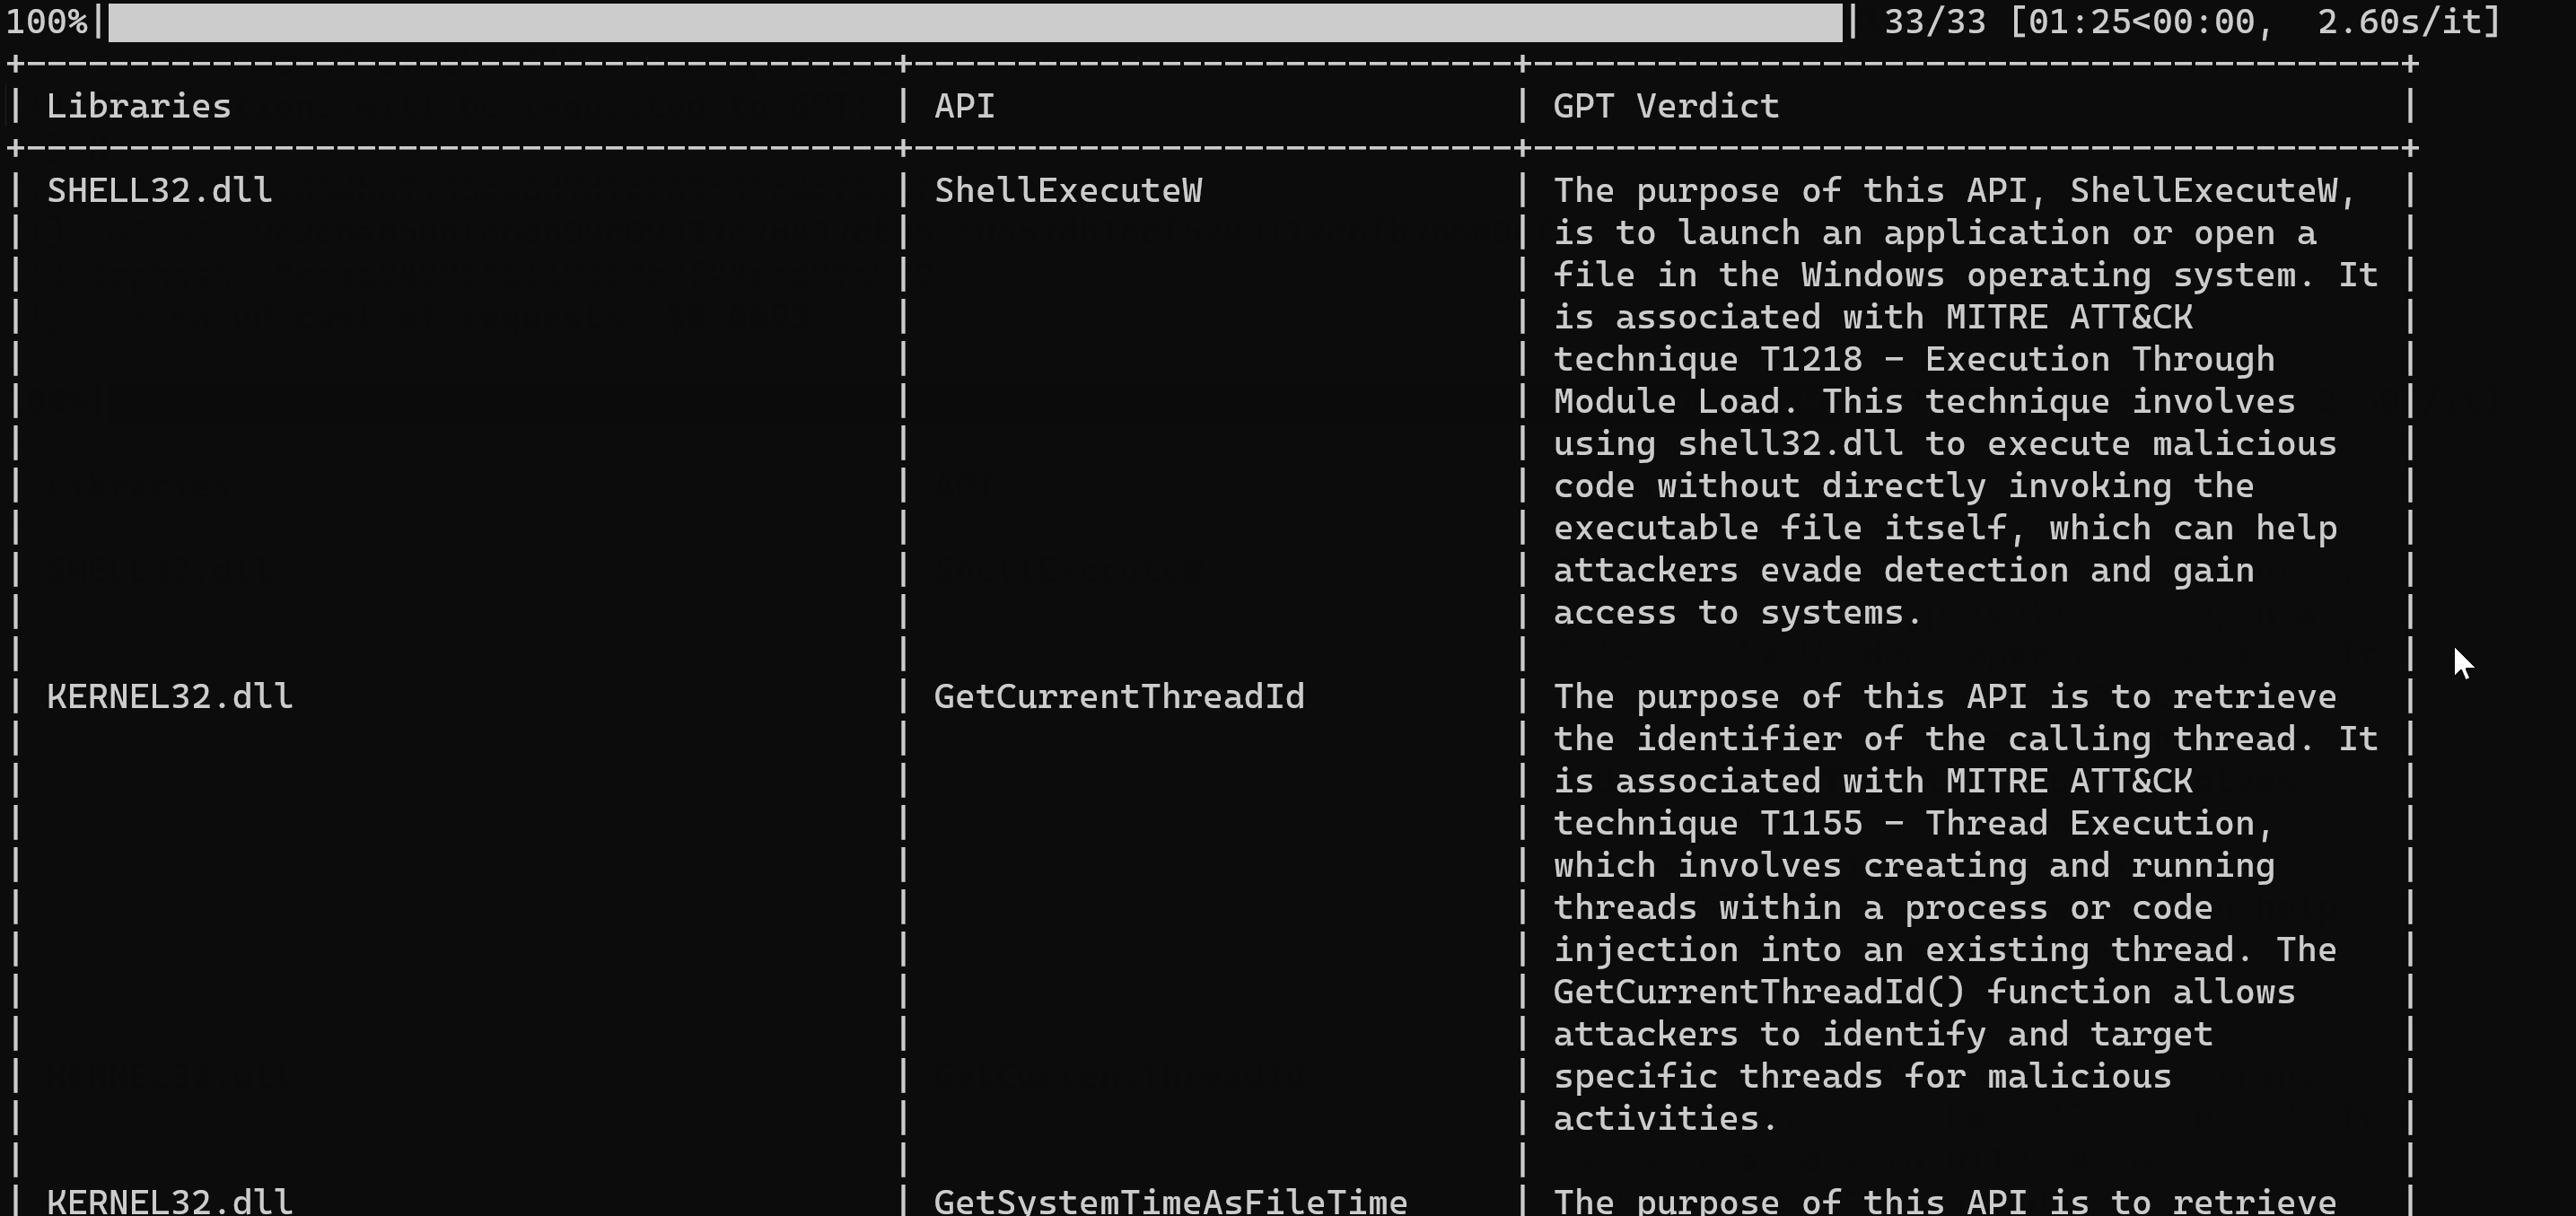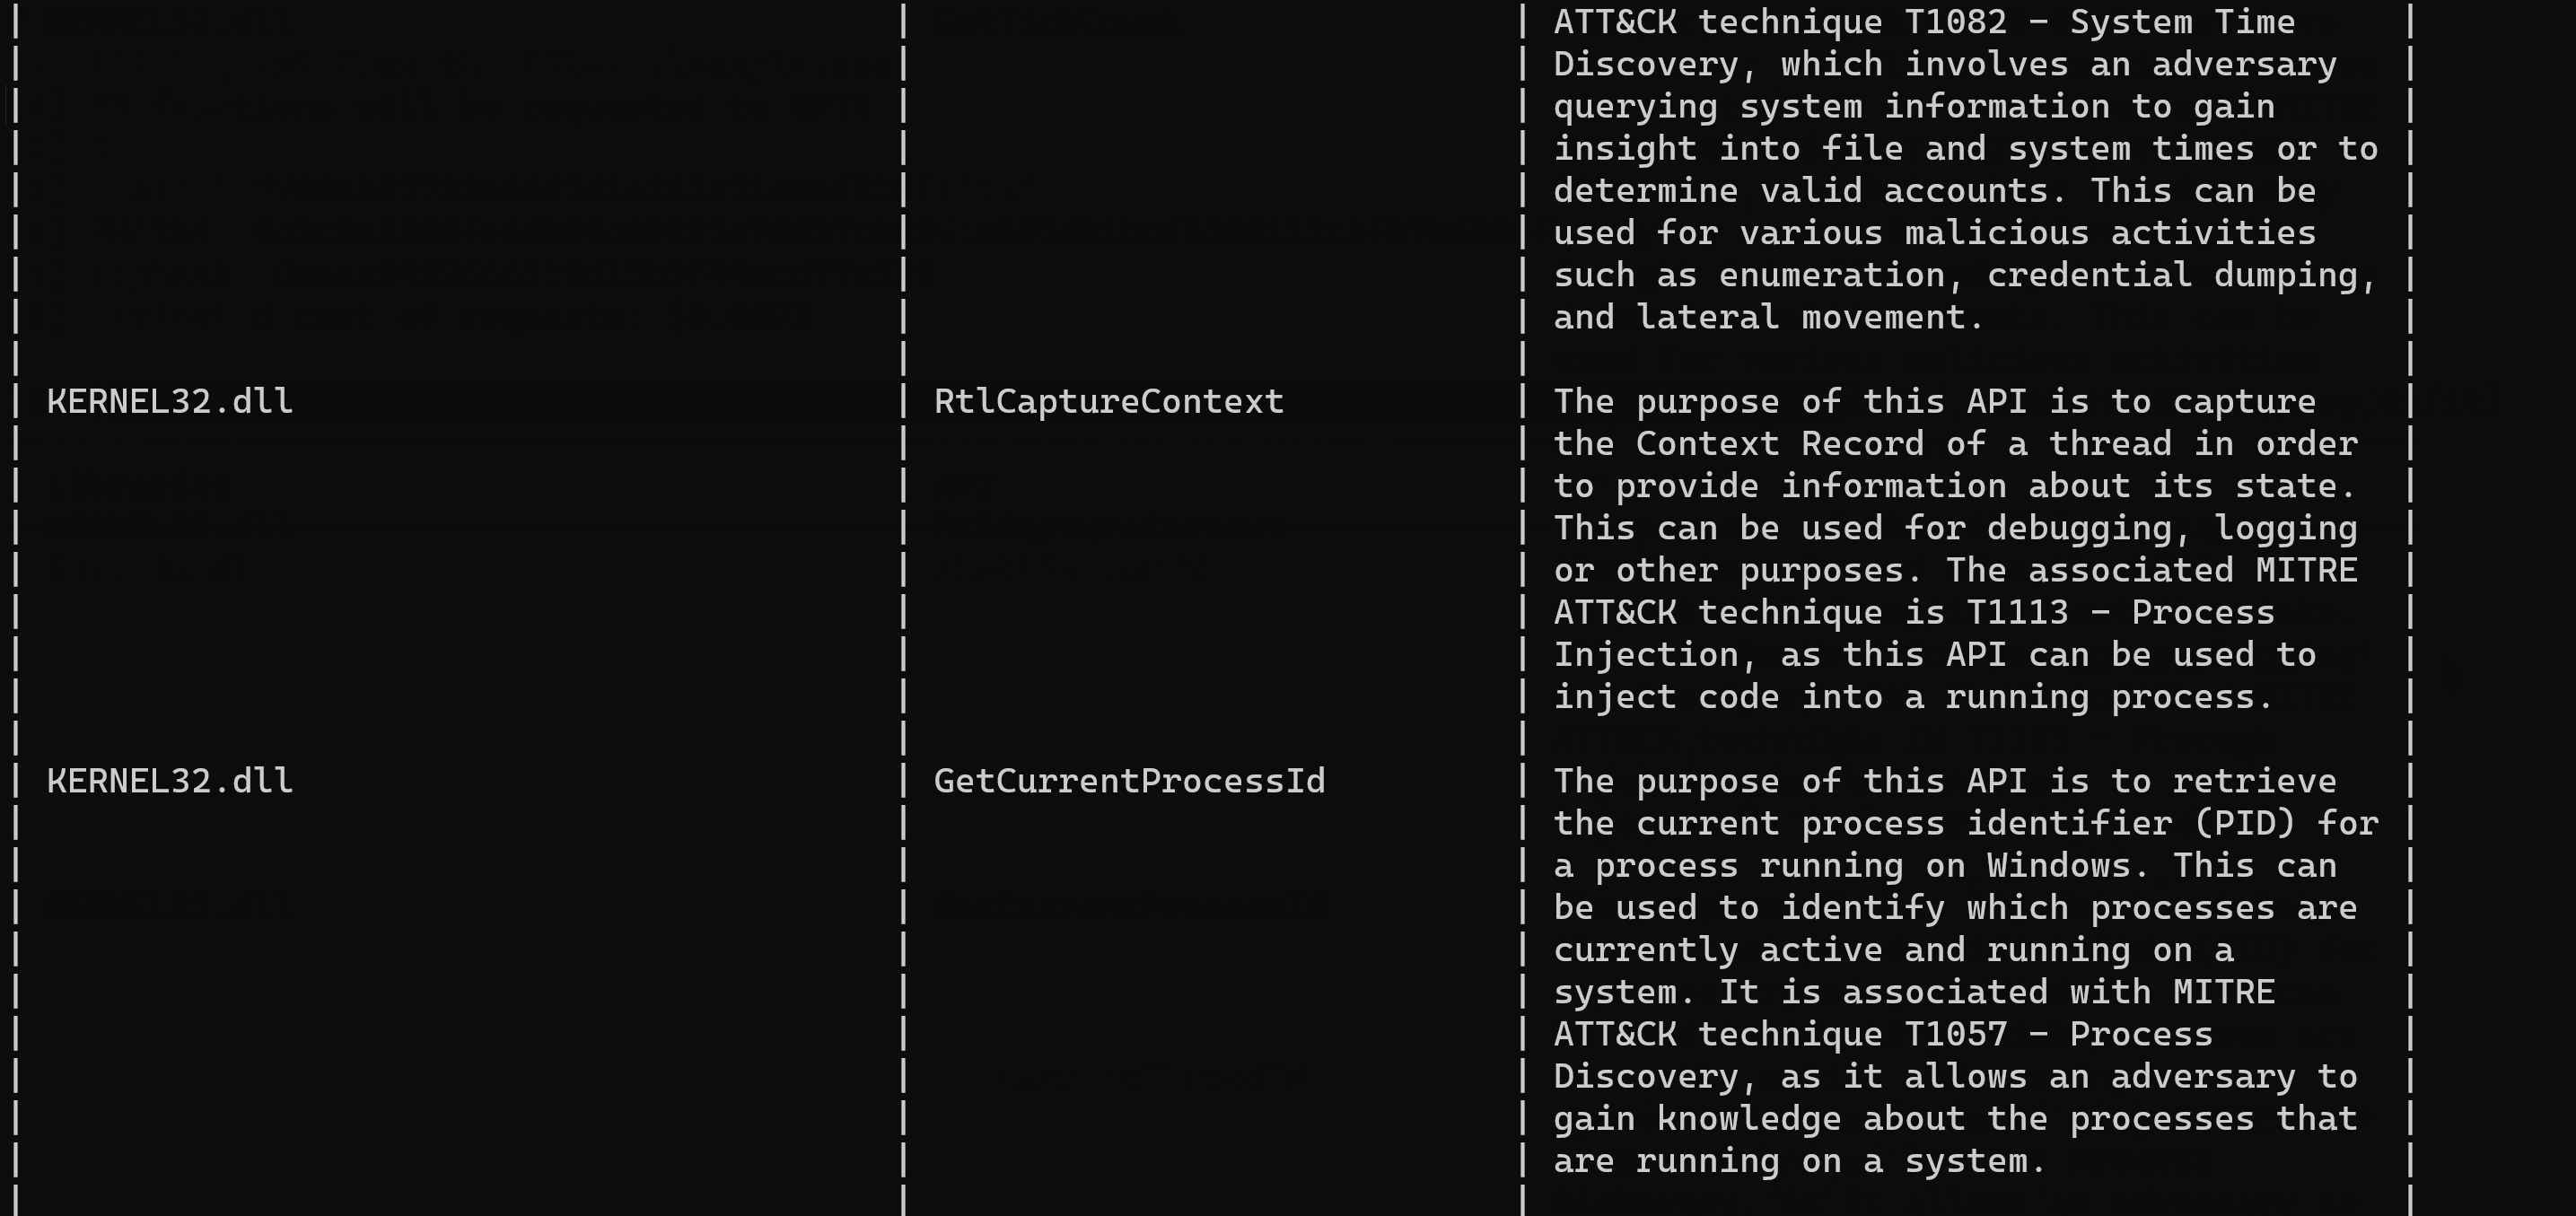
Ghidraを介して実行可能ファイルを逆コンパイルし、Semgrepで擬似Cコードをスキャンし、GPT-3.5-Turboを使用して検出結果を検証することで誤検知を低減する、自動化されたバイナリ脆弱性解析ツール。
 mfthomps/resim
完全なシステムシミュレータを使用したリバースエンジニアリングソフトウェア
 fox-it/dissect.cobaltstrike
Cobalt Strike関連データ(BeaconペイロードやMalleable C2 Profilesなど)を解析・パースするためのPythonライブラリ
 mxmssh/drltrace
Drltrace は、Windows および Linux アプリケーション向けのライブラリコールトレーサーです。
 antonin-deniau/cave_miner
すべてのバイナリ内のコードケイブを検索します
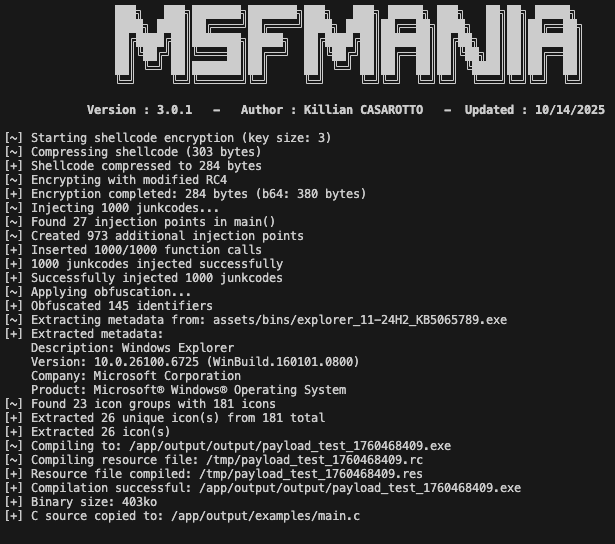 lepotekil/msfmania
Python AV 回避ツール
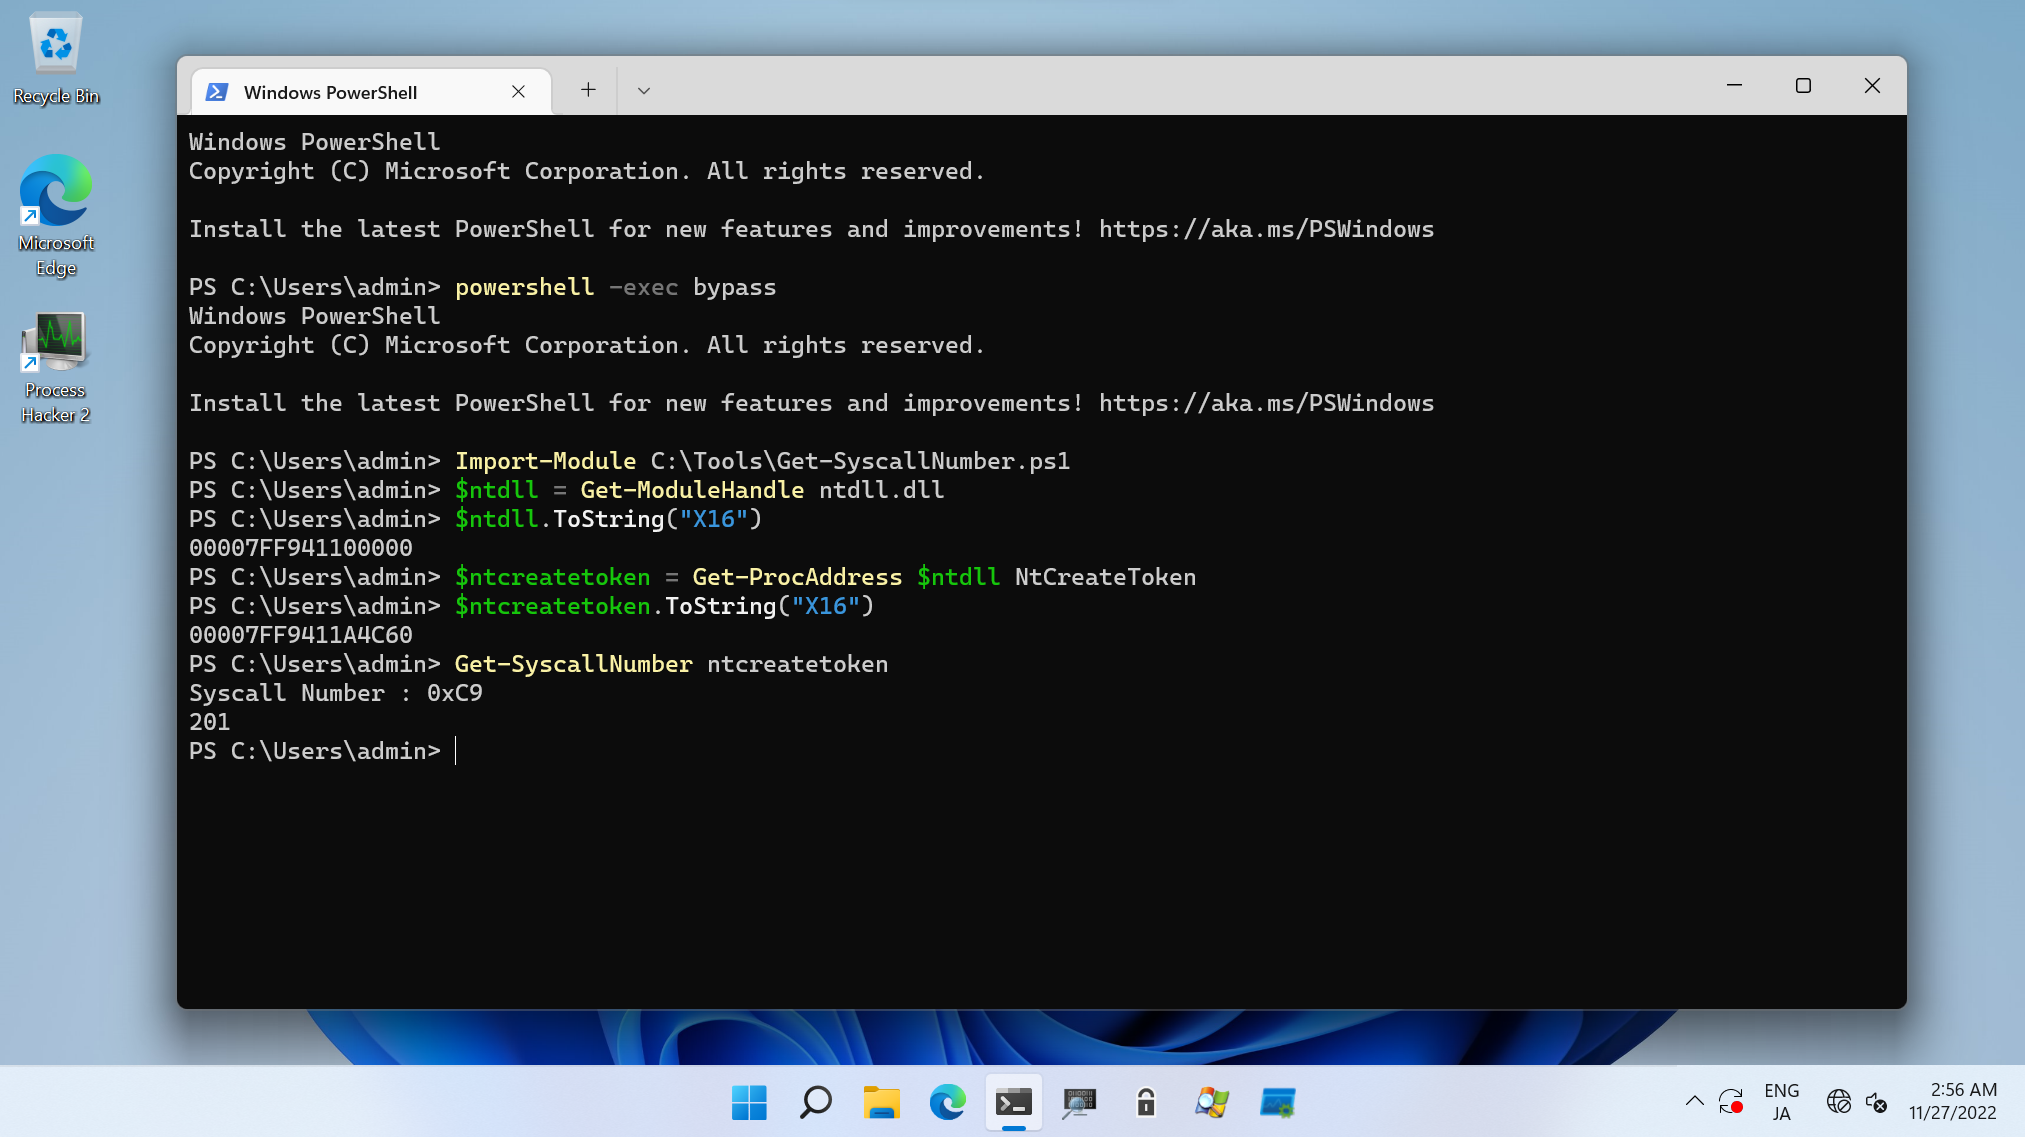 daem0nc0re/atomicsyscall
Windows システムコール調査のためのツールと PoC
 baptisterajaut/radmin-vpn-linux
Radmin VPN を Linux で Wine 経由で実行 — カスタムドライバー、TAP ブリッジ、パケットロスゼロ
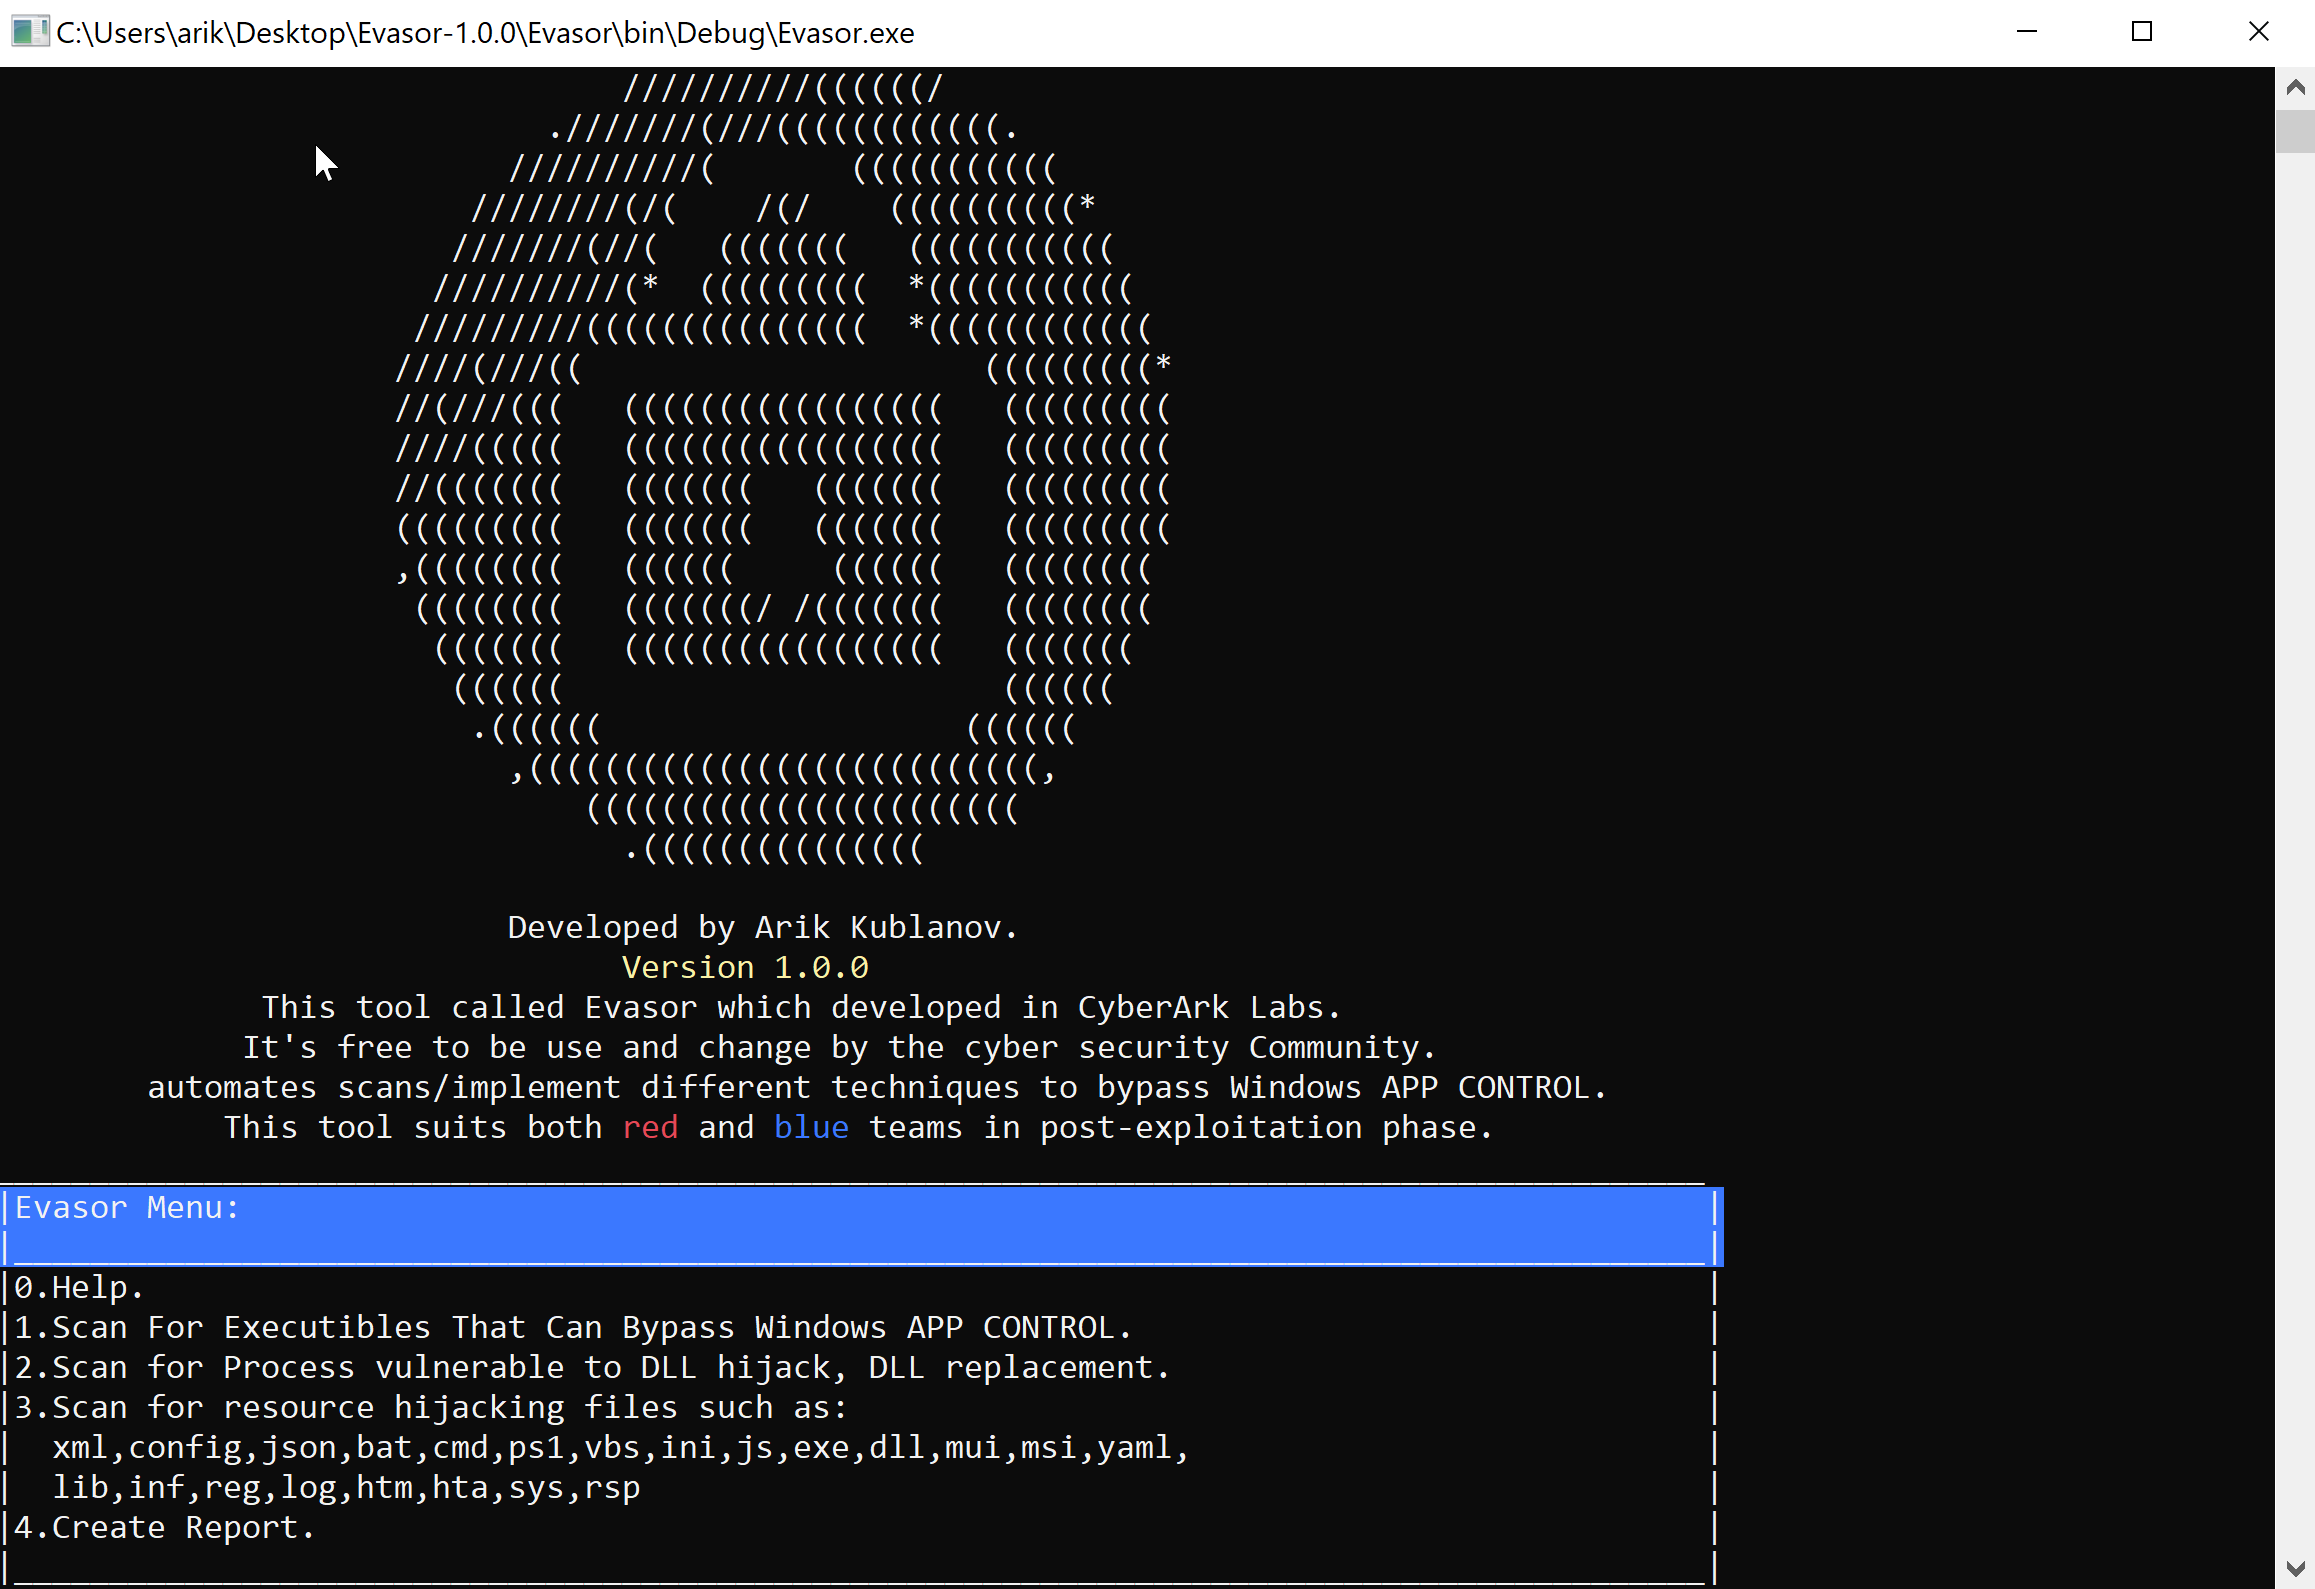 cyberark/evasor
ポストエクスプロイテーション段階でブルーチームとレッドチームがAPPLICATIONCONTROLポリシーをバイパスするために使用するツール
 shack2/javaserializetools
Java逆シリアル化脆弱性悪用ツールV1.0 Java逆シリアル化関連の脆弱性をチェックするツール。JDK 1.8+NetBeans8.2を使用して開発されており、ソフトウェアを実行するにはJDK 1.8以降をインストールする必要があります。 対応:weblogic…
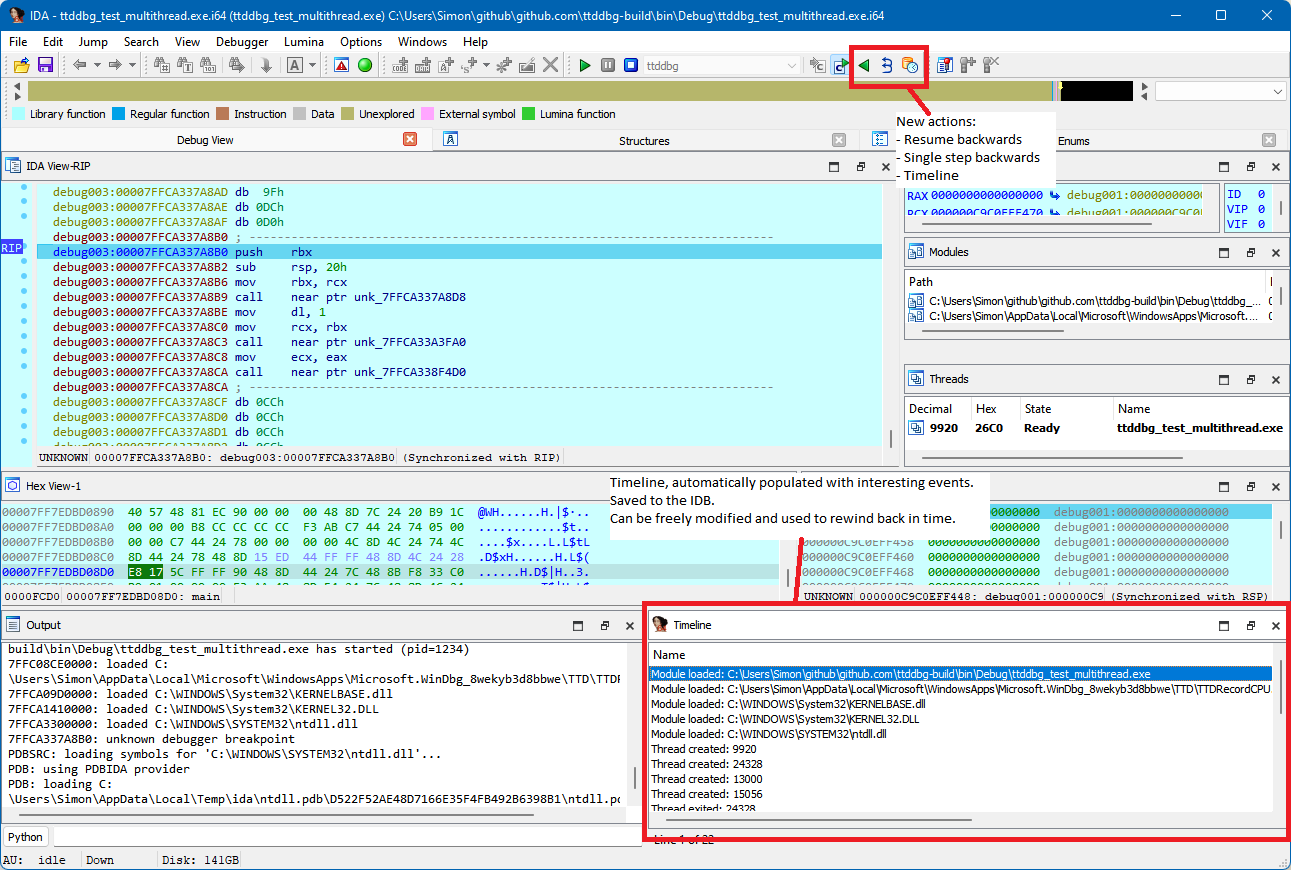 airbus-cert/ttddbg
Time Travel Debugging IDAプラグイン
 httpvoid/cve-reverse
リバースエンジニアリングされ分析されたCVEを厳選したリストであり、脆弱性研究、エクスプロイトの理解、および教育のためのリソースとして機能します。
 angr/heaphopper
HeapHopperは、ヒープ実装のための有界モデル検査フレームワークです。
 hfiref0x/wdextract
vdmファイルからWindows Defenderデータベースを抽出し、展開する
 infobyte/cve-2022-27255
30以上のルーターモデルに影響するRealtek eCos SDK SIP ALGバッファオーバーフローであるCVE-2022-27255向けの自動ファームウェア解析・エクスプロイトツールキット。PoCエクスプロイト、Ghidra検出スクリプト、DEFCON講演資料を含みます。
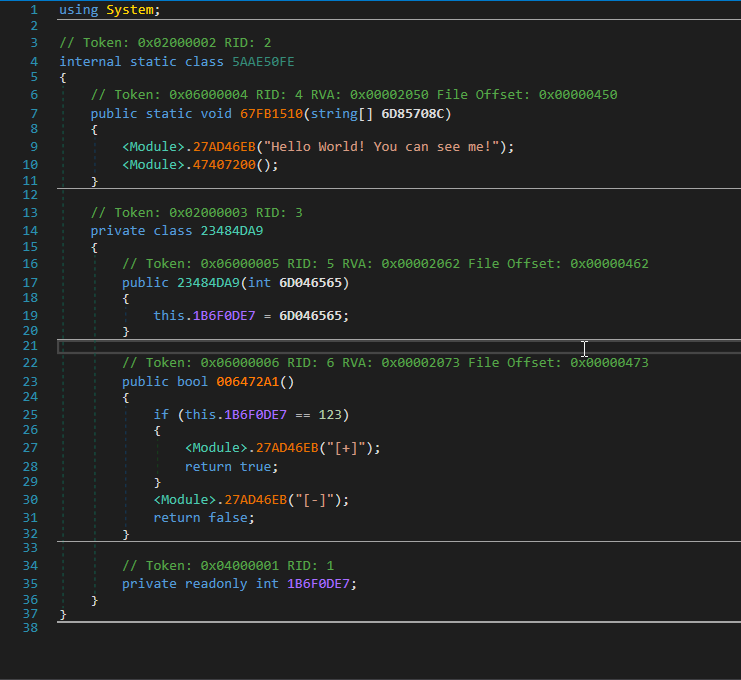 void-stack/vmunprotect.dumper
VMUnprotect.Dumperは、VMProtectedアセンブリを動的に改ざん解除できます。