#1
 jjyg/metasm
これはmetasmのメインリポジトリです。Rubyで書かれたフリーのアセンブラ/ディスアセンブラ/コンパイラです。
 last-emo-boy/rikune
Windows実行可能ファイルおよびバイナリ形式のリバースエンジニアリングのためのMCPサーバー。静的トリアージ、Ghidra支援による関数復元、プラグイン駆動のツール、アーティファクト管理、オプションの分離されたWindowsランタイム実行を組み合わせています。
 0xm3r/cgpwn
ハードウェアハッキング、RE(fuzzing, symEx, exploiting等)、およびwargamingタスクのための軽量VM
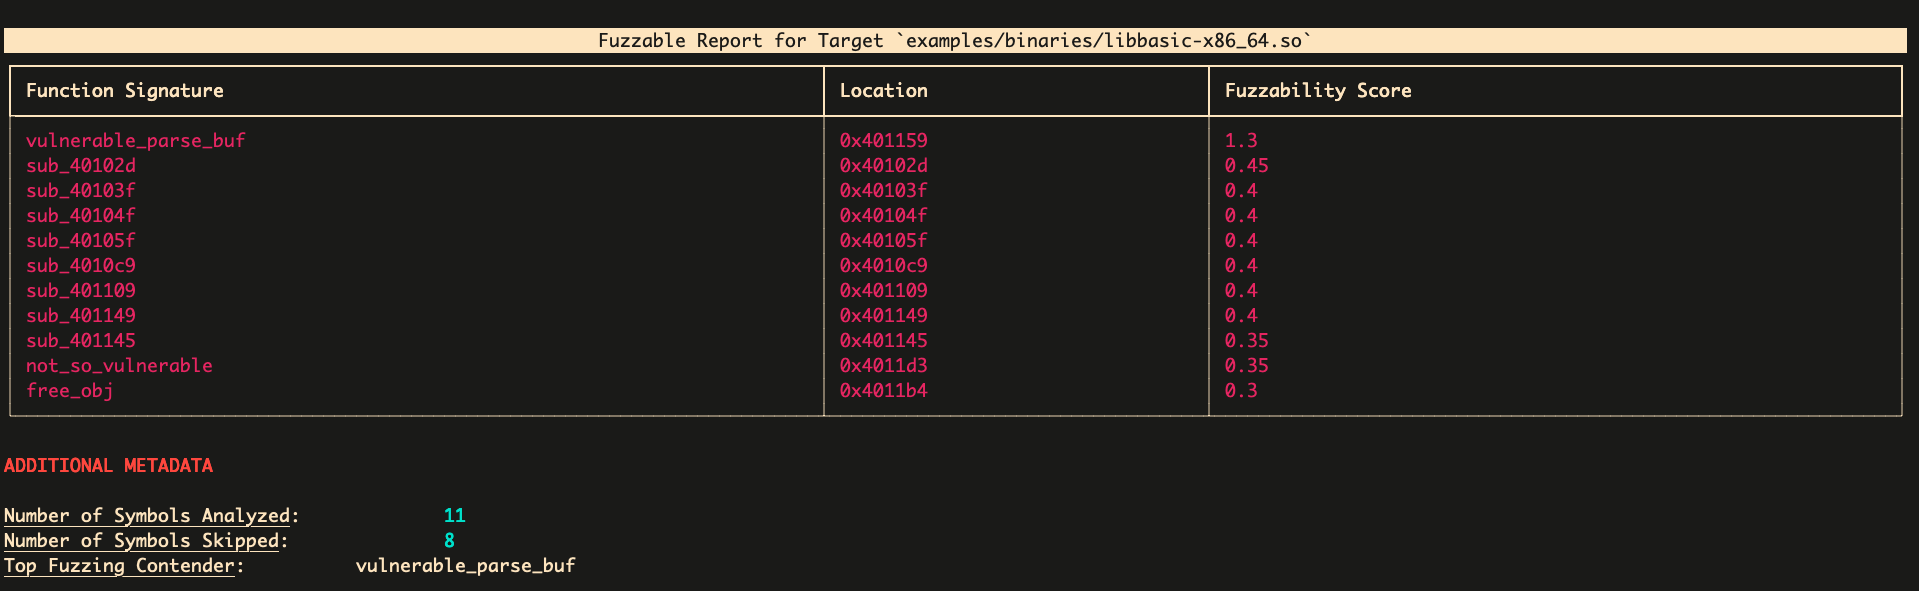 ex0dus-0x/fuzzable
ソースコードおよびバイナリ内のファズ可能な関数ターゲットを特定し、ハーネステンプレートを生成し、AFL++やlibFuzzerと統合して自動脆弱性発見を行う静的解析フレームワーク。
 snare/ida-efiutils
IDA Pro用のスクリプト集で、EFIバイナリのリバースエンジニアリングを支援します。
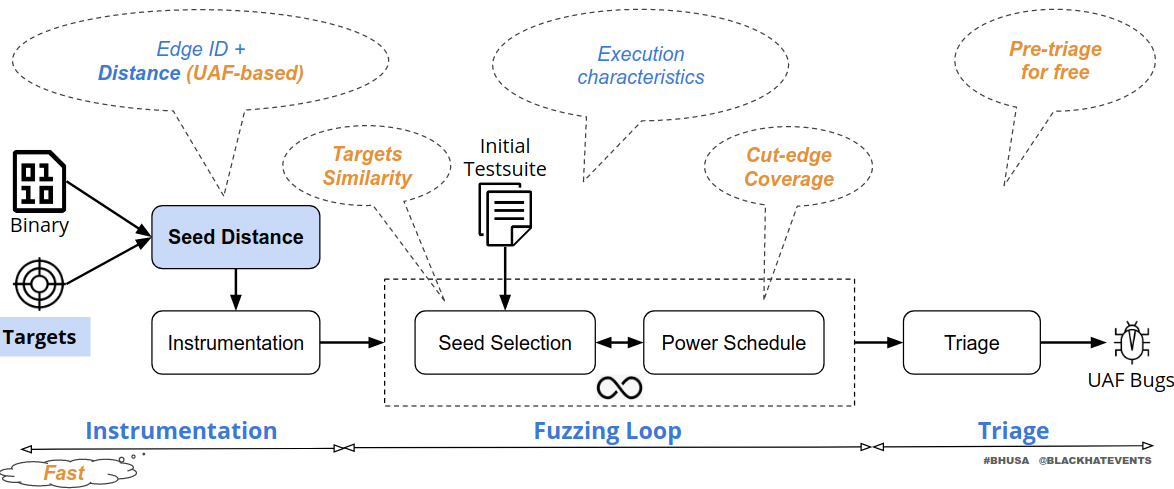 strongcourage/uafuzz
バイナリレベル指向型ファザーで、順序認識型の入力メトリクスと静的解析を通じてUse-After-Free(解放後使用)脆弱性の検出に特化しており、バグの再現、パッチのテスト、レポートの検証を可能にします。
 pagalaxylab/unifuzzer
UnicornとLibFuzzerに基づくクローズドソースバイナリ向けファジングツール
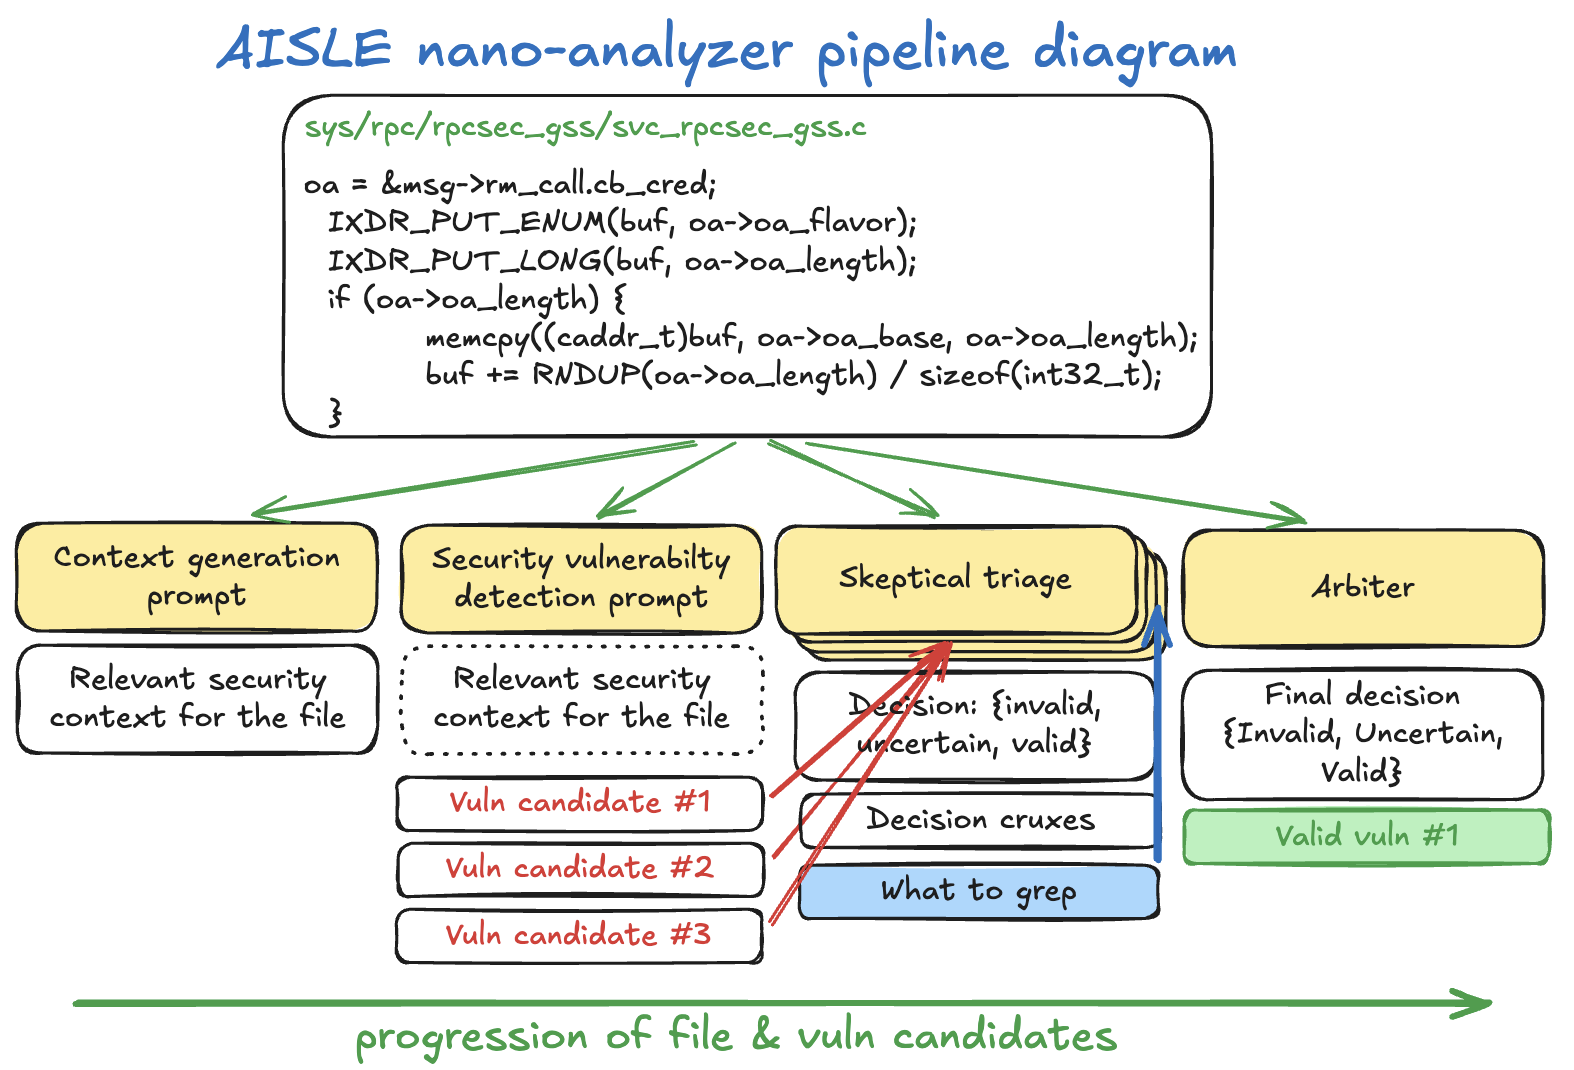 weareaisle/nano-analyzer
AISLEによる最小限のLLM駆動ゼロデイ脆弱性スキャナー。
 quarkslab/binbloom
生バイナリファームウェア解析ソフトウェア
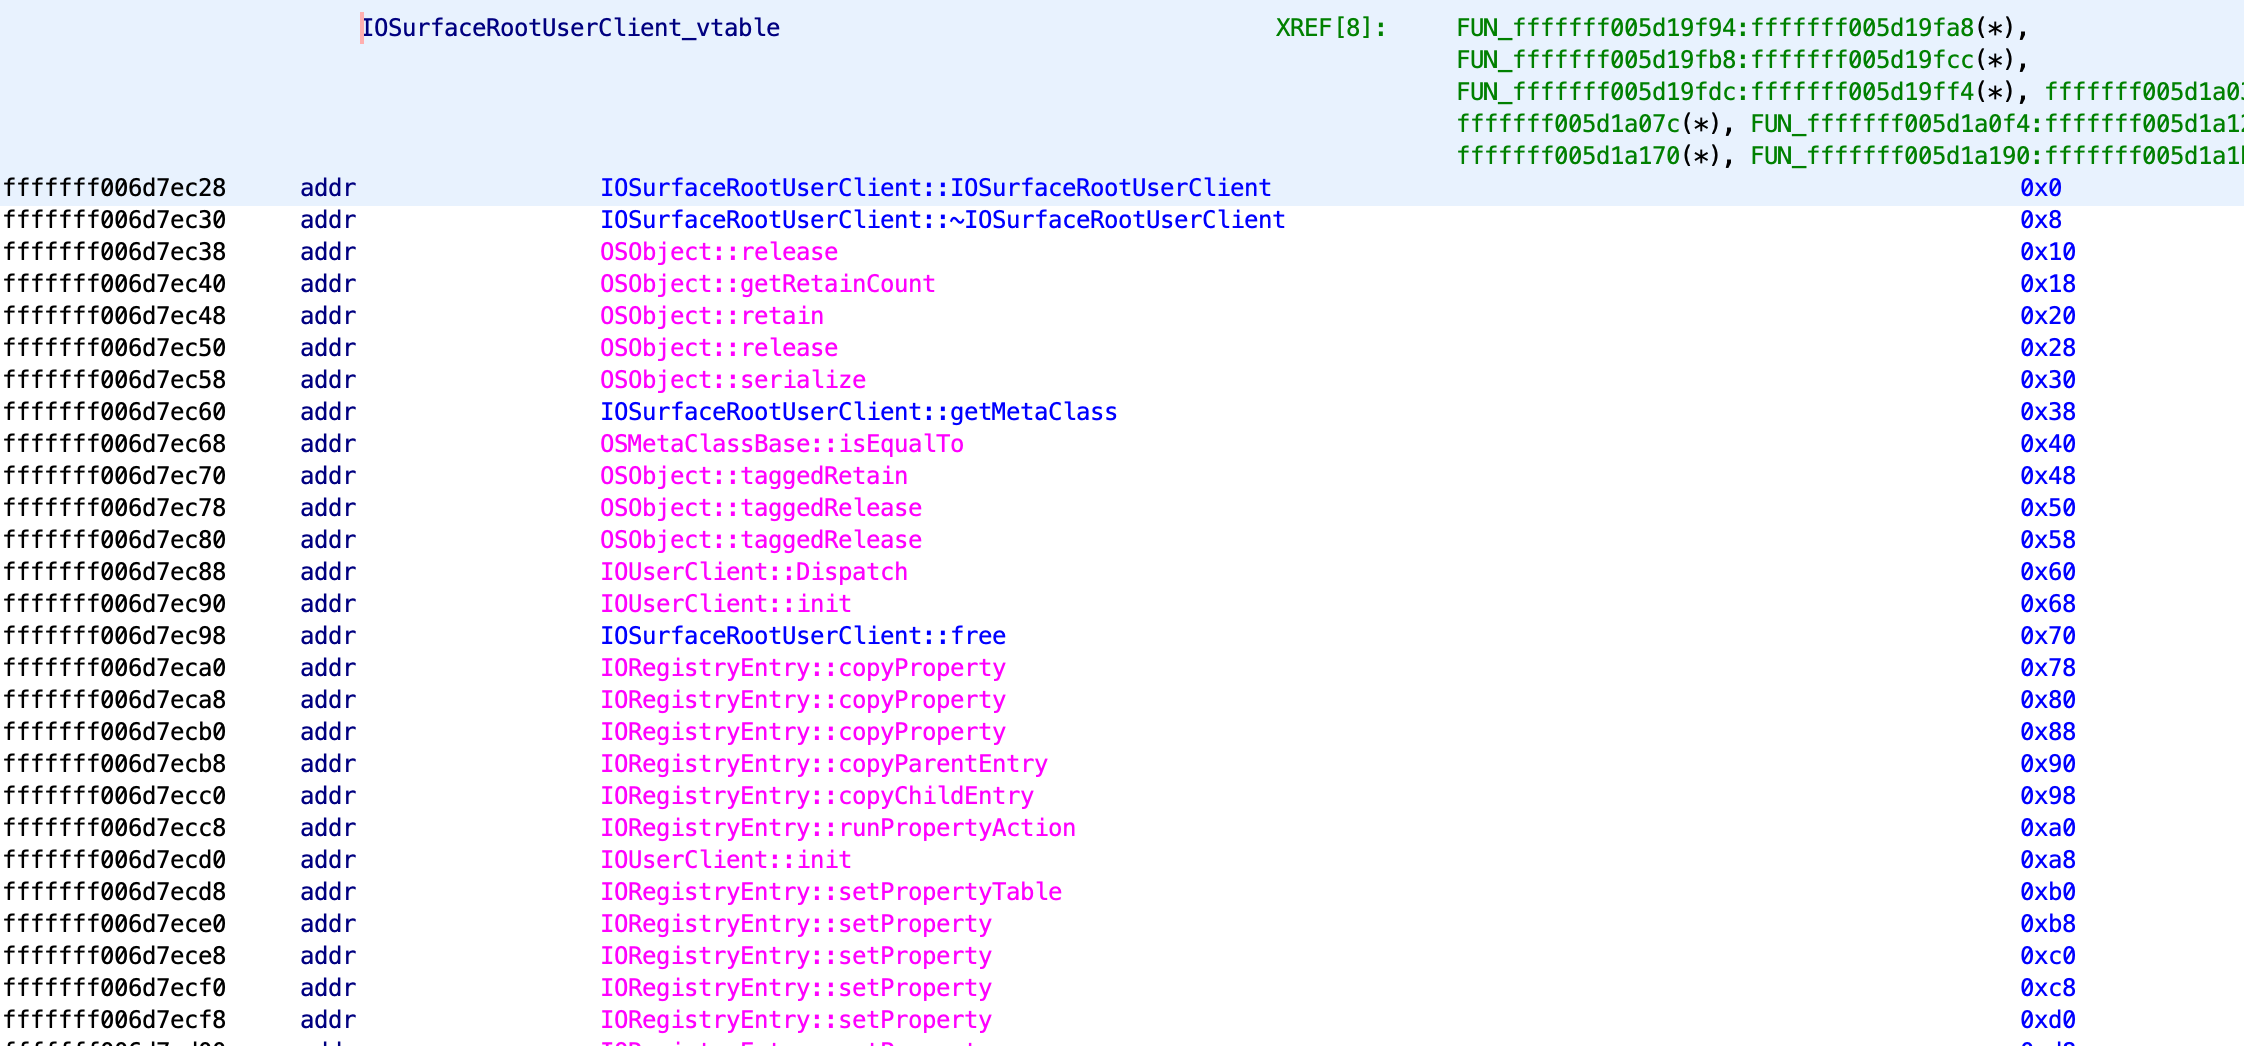 0x36/ghidra_kernelcache
iOS kernelcache リバースエンジニアリングのための Ghidra フレームワーク
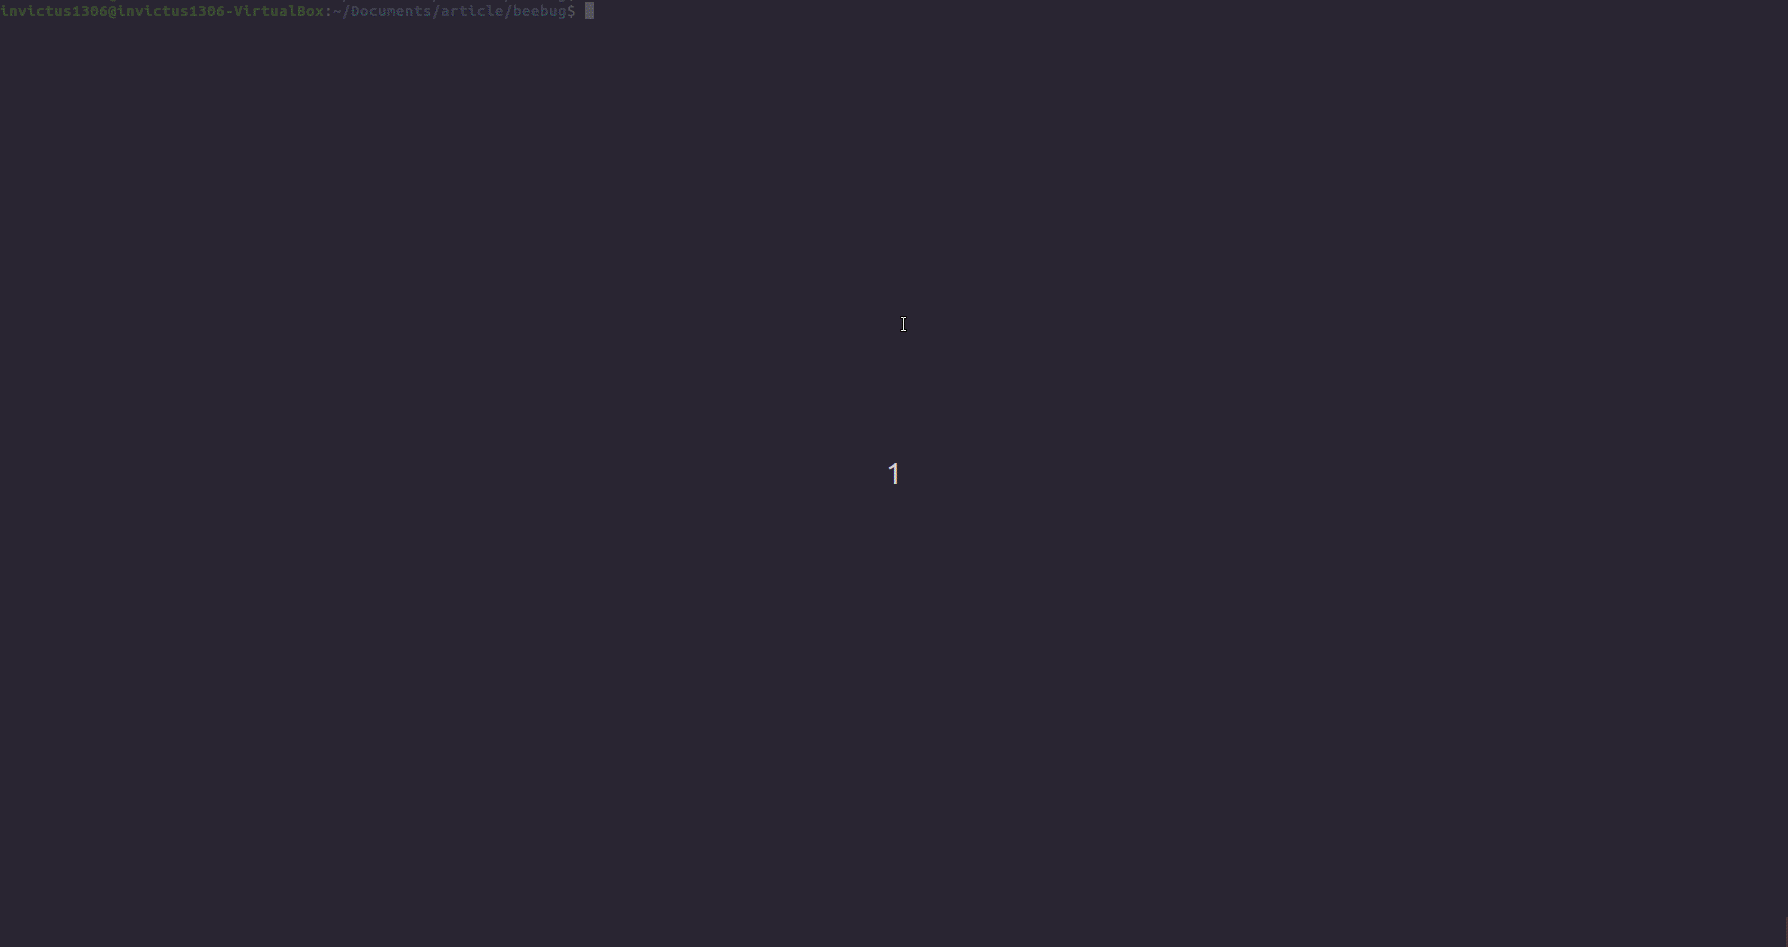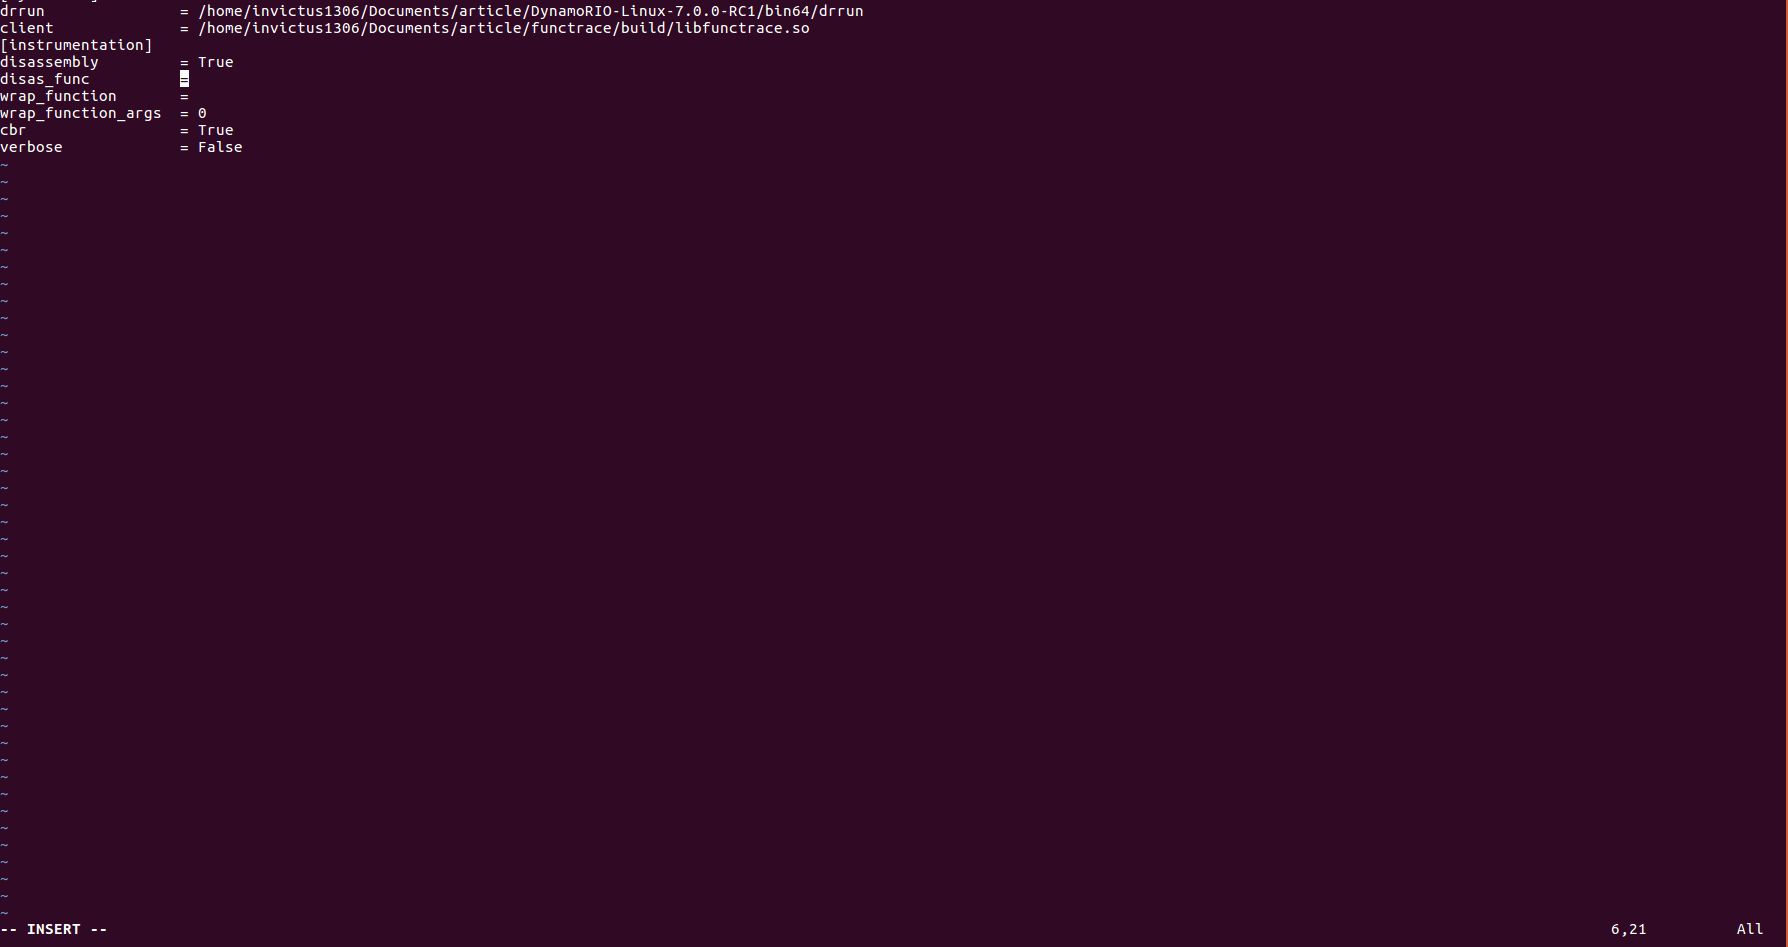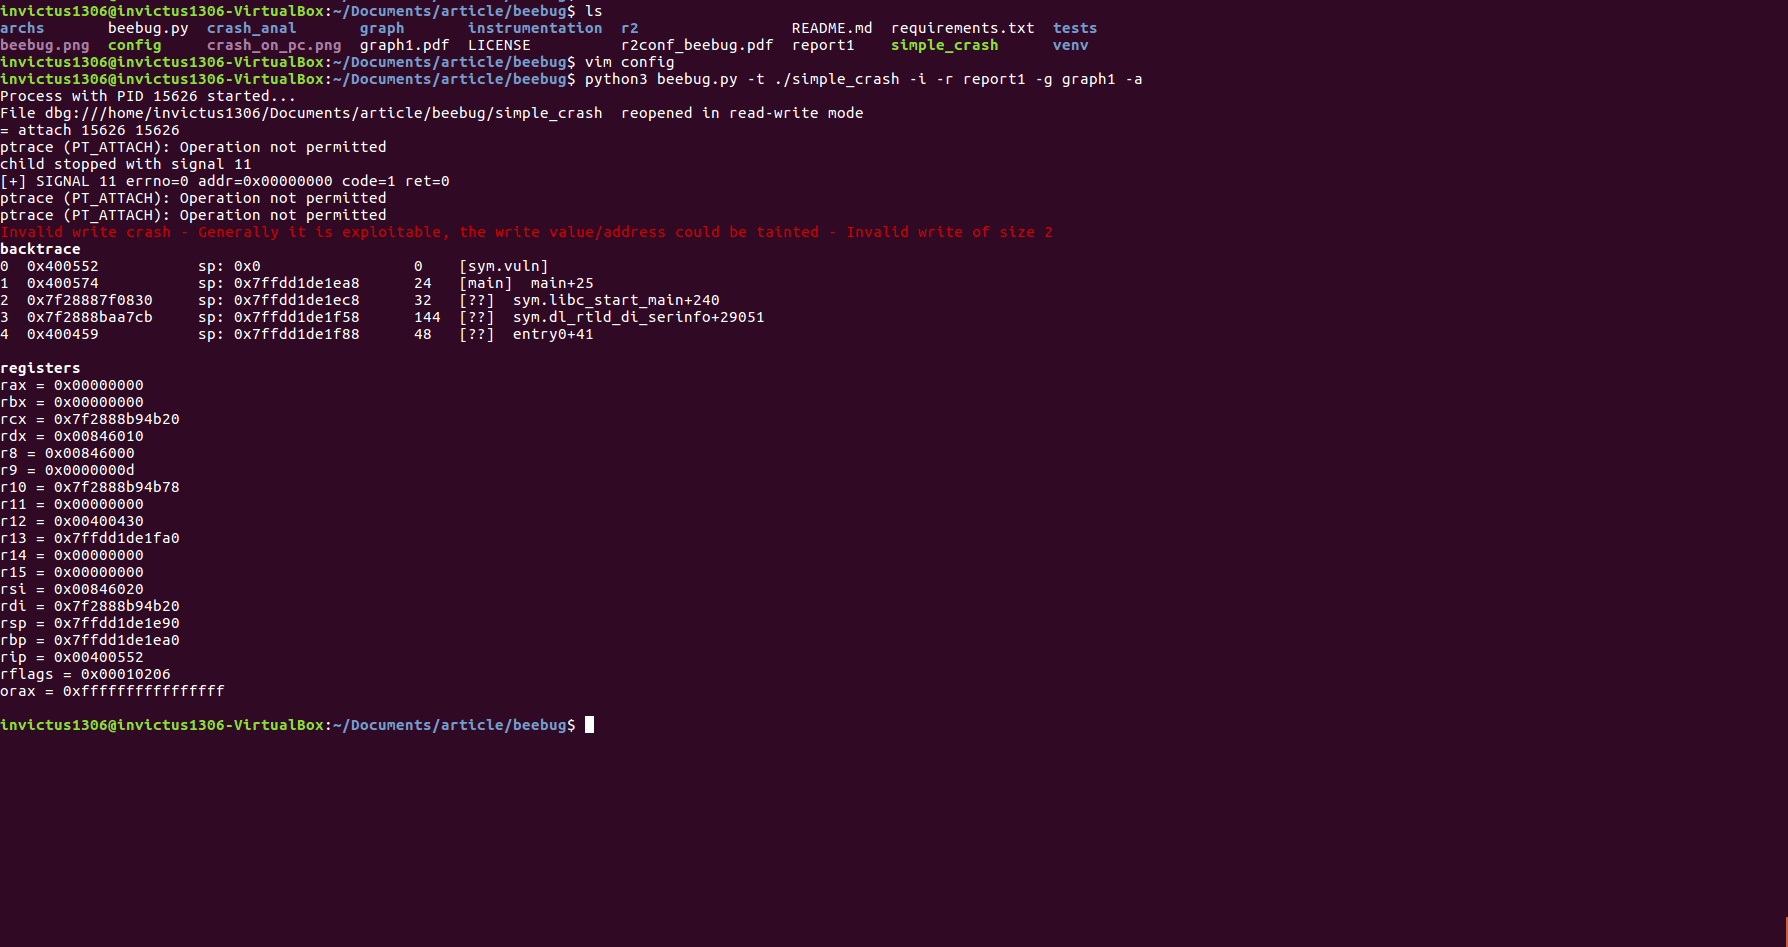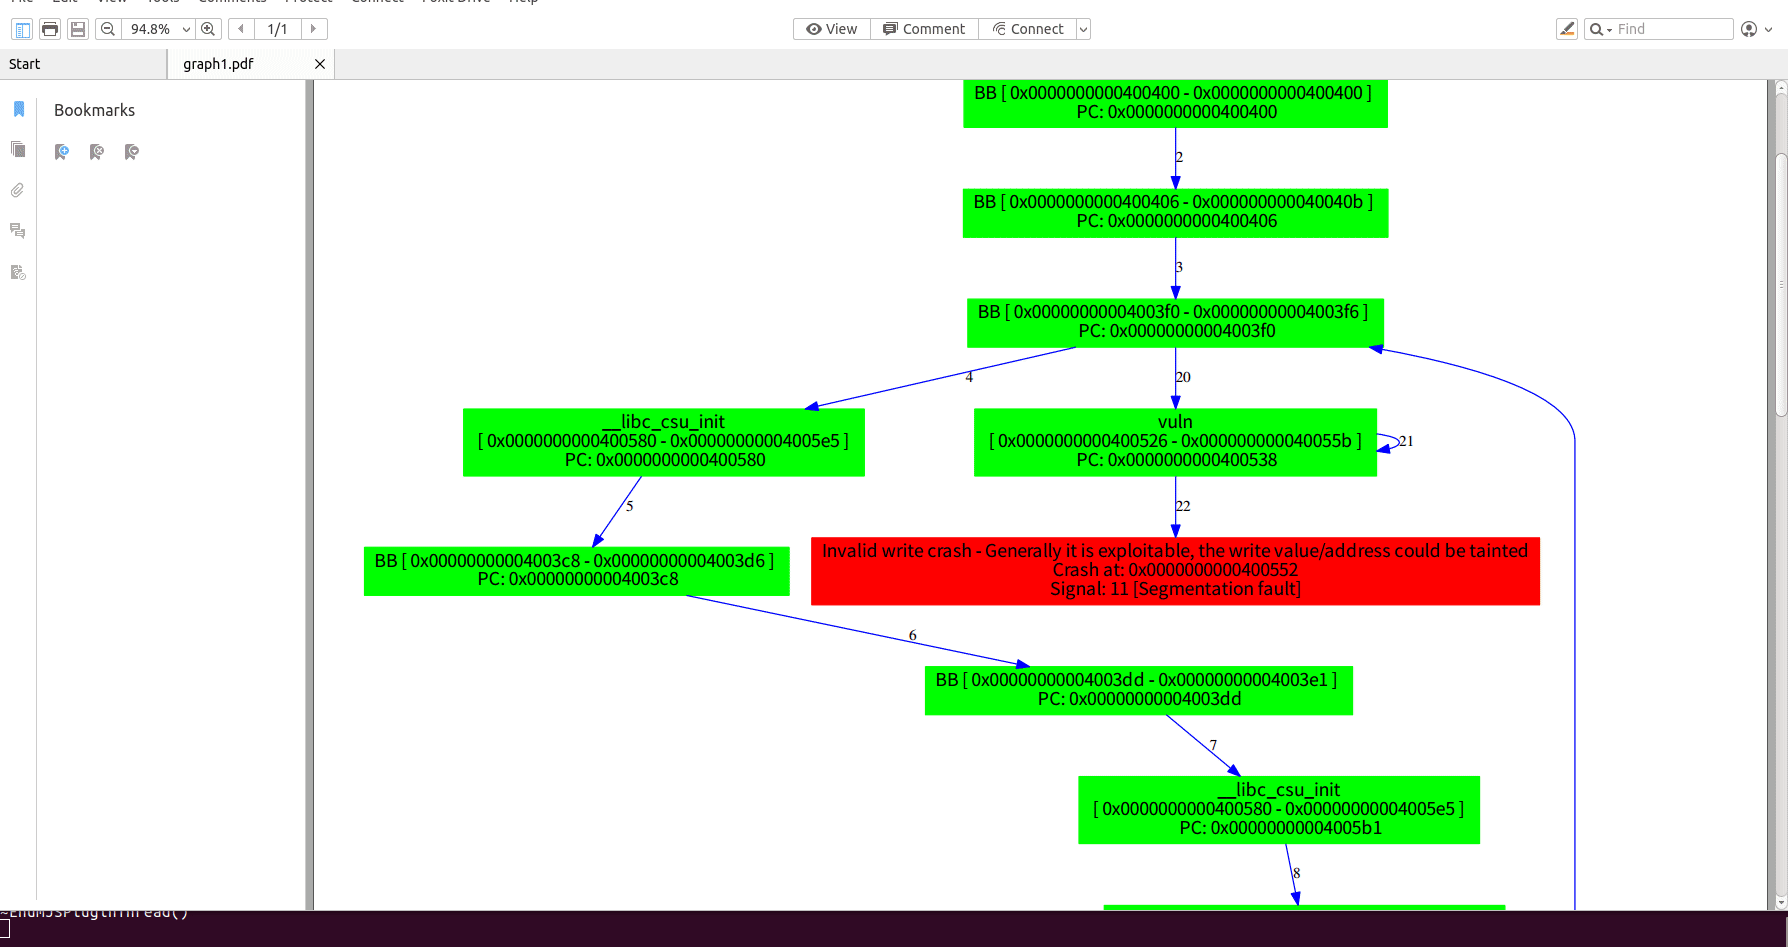 invictus1306/beebug
エクスプロイト可能性を確認するためのツール
 mrphrazer/binary-ninja-headless-mcp
ヘッドレス Binary Ninja MCP サーバー — 180のツールを介してAIエージェントに深いリバースエンジニアリング機能を提供します。
 therealdreg/anticuckoo
Cuckoo Sandboxを検出してクラッシュさせるツール
 cerbersec/ares
Project Ares は、C/C++ で書かれた Proof of Concept (PoC) ローダーで、Transacted Hollowing 技術に基づいています。
 sjkim1127/reversecore_mcp
セキュリティファーストのMCPサーバーであり、AIエージェントによる自動リバースエンジニアリング、マルウェア解析、フォレンジック、脆弱性調査、SASTを実現します。Radare2、YARA、LIEF、Capstone などによって動作します。
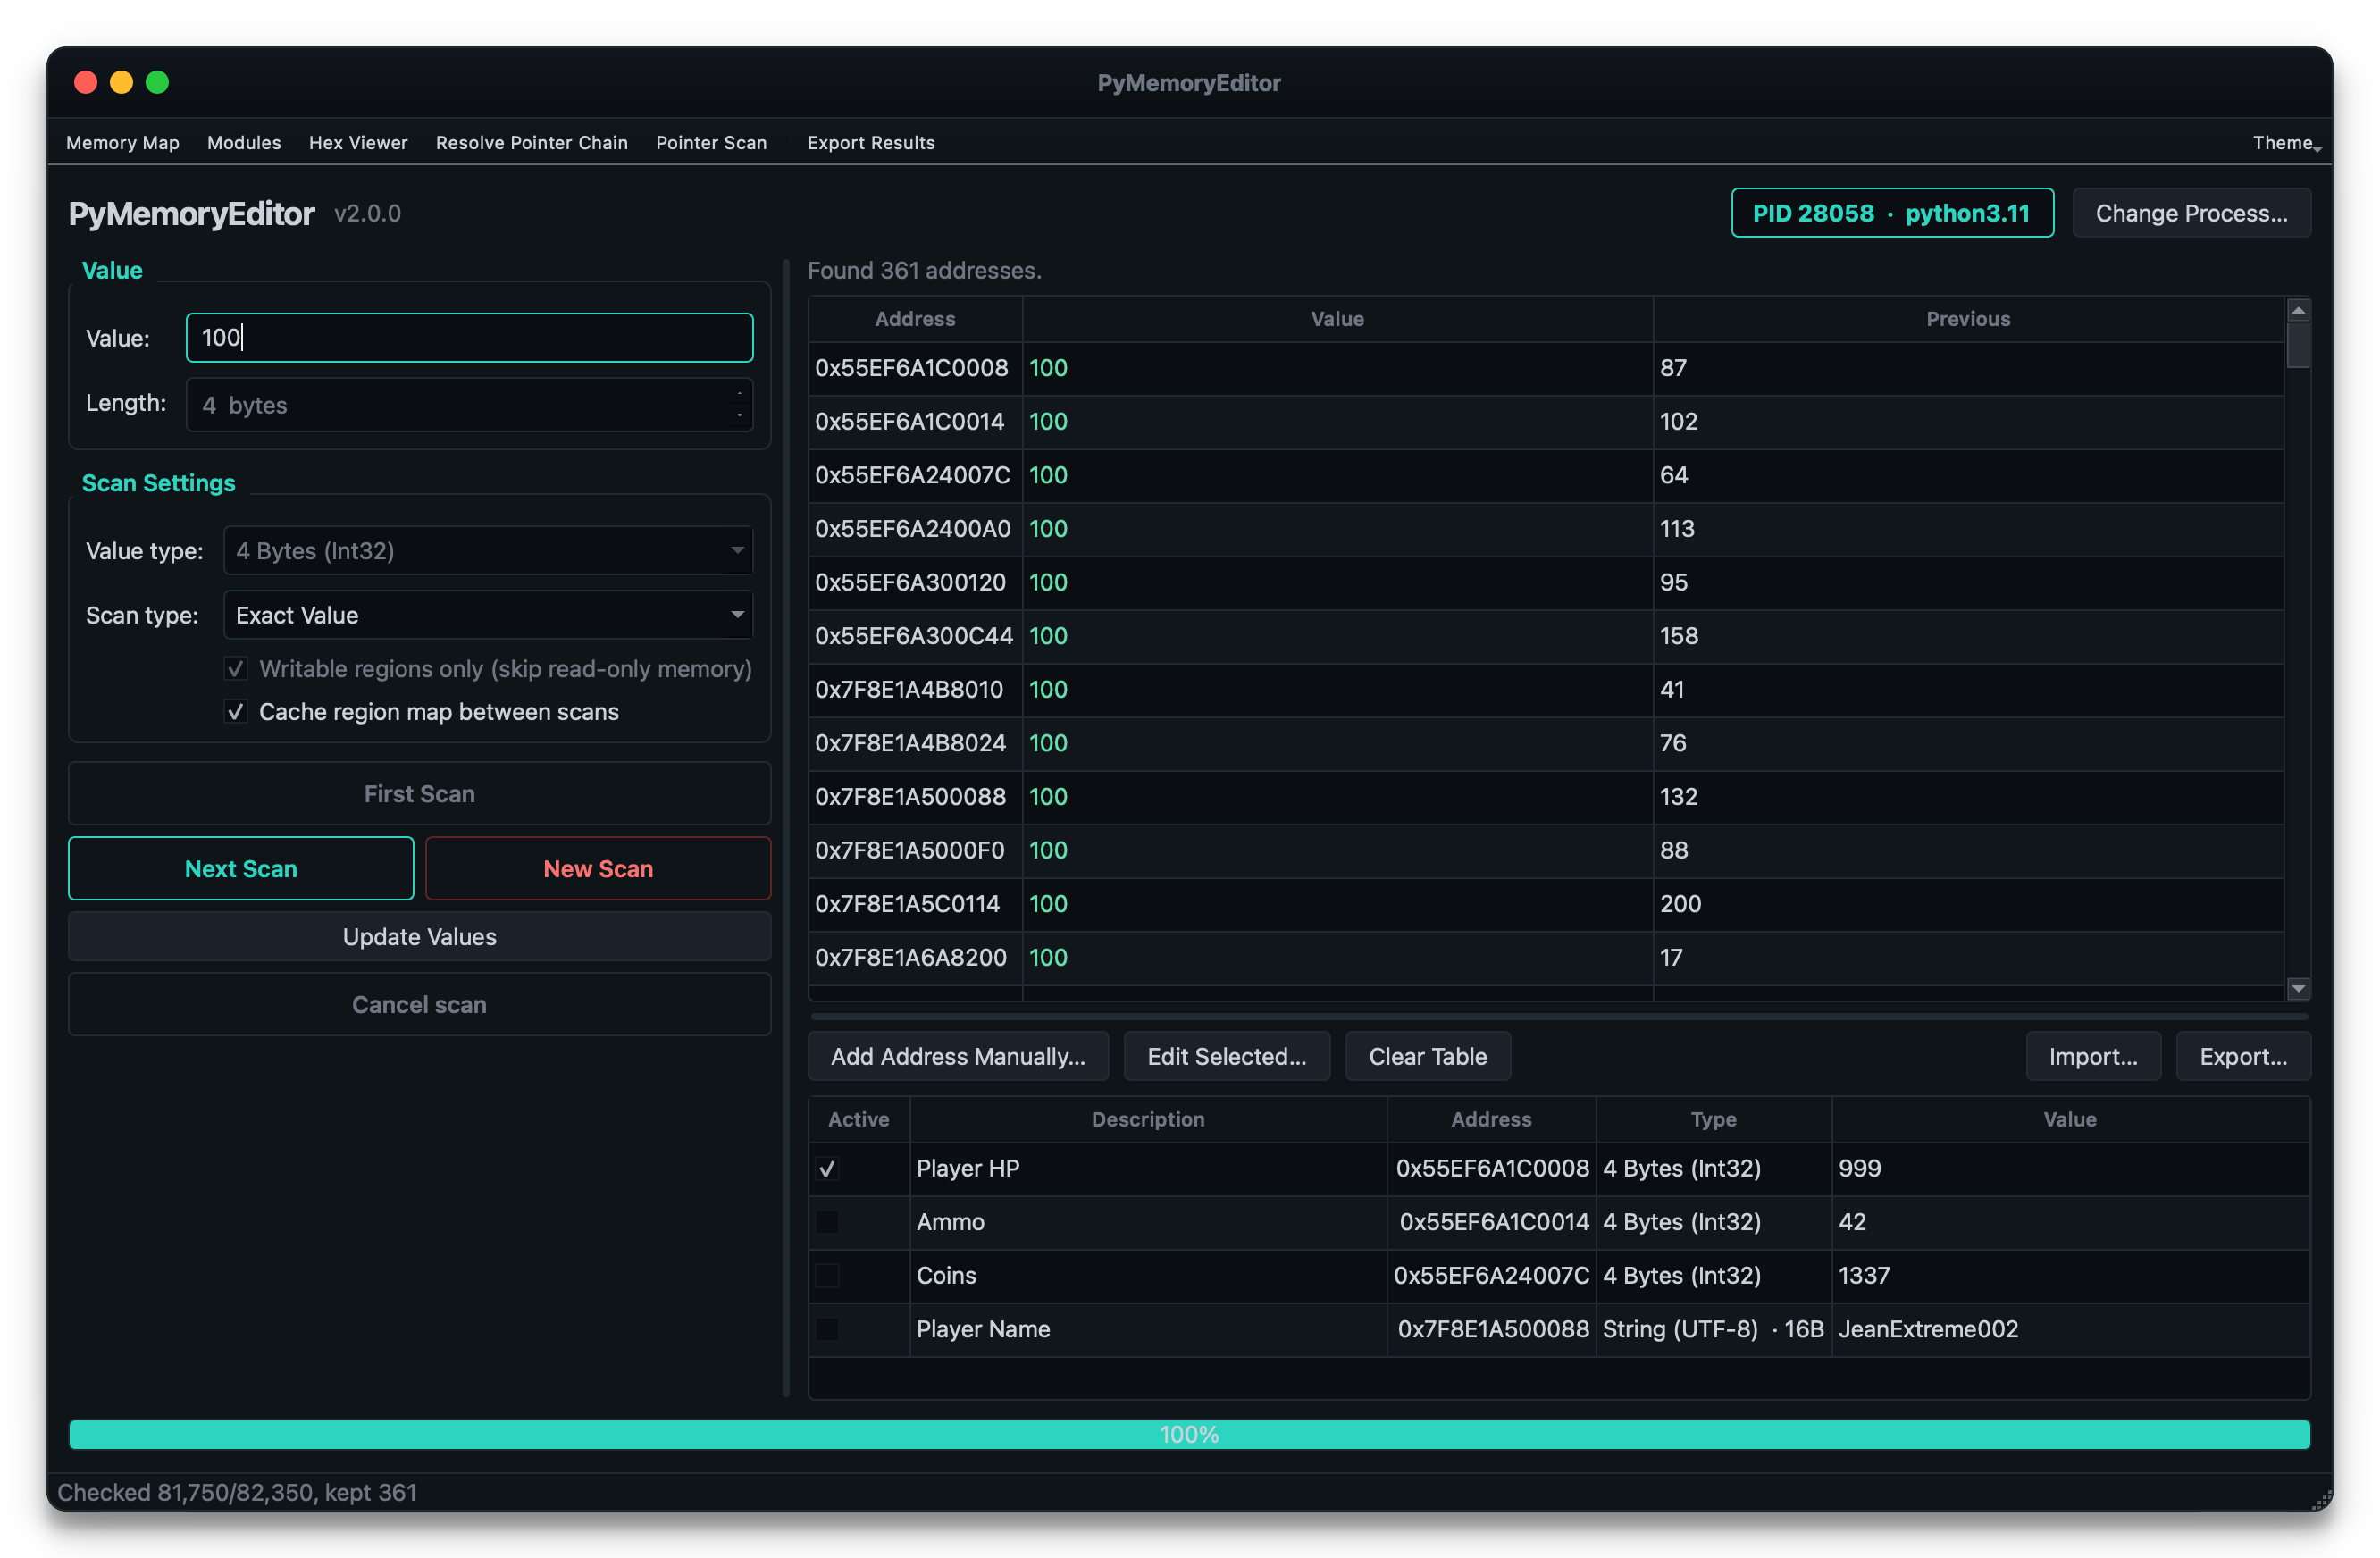 jeanextreme002/pymemoryeditor
実行中のあらゆるプロセスのメモリを、数行のPython :snake: で検査・変更・検索できる、純粋なPython製のライブラリ、アプリ、およびMCPです。
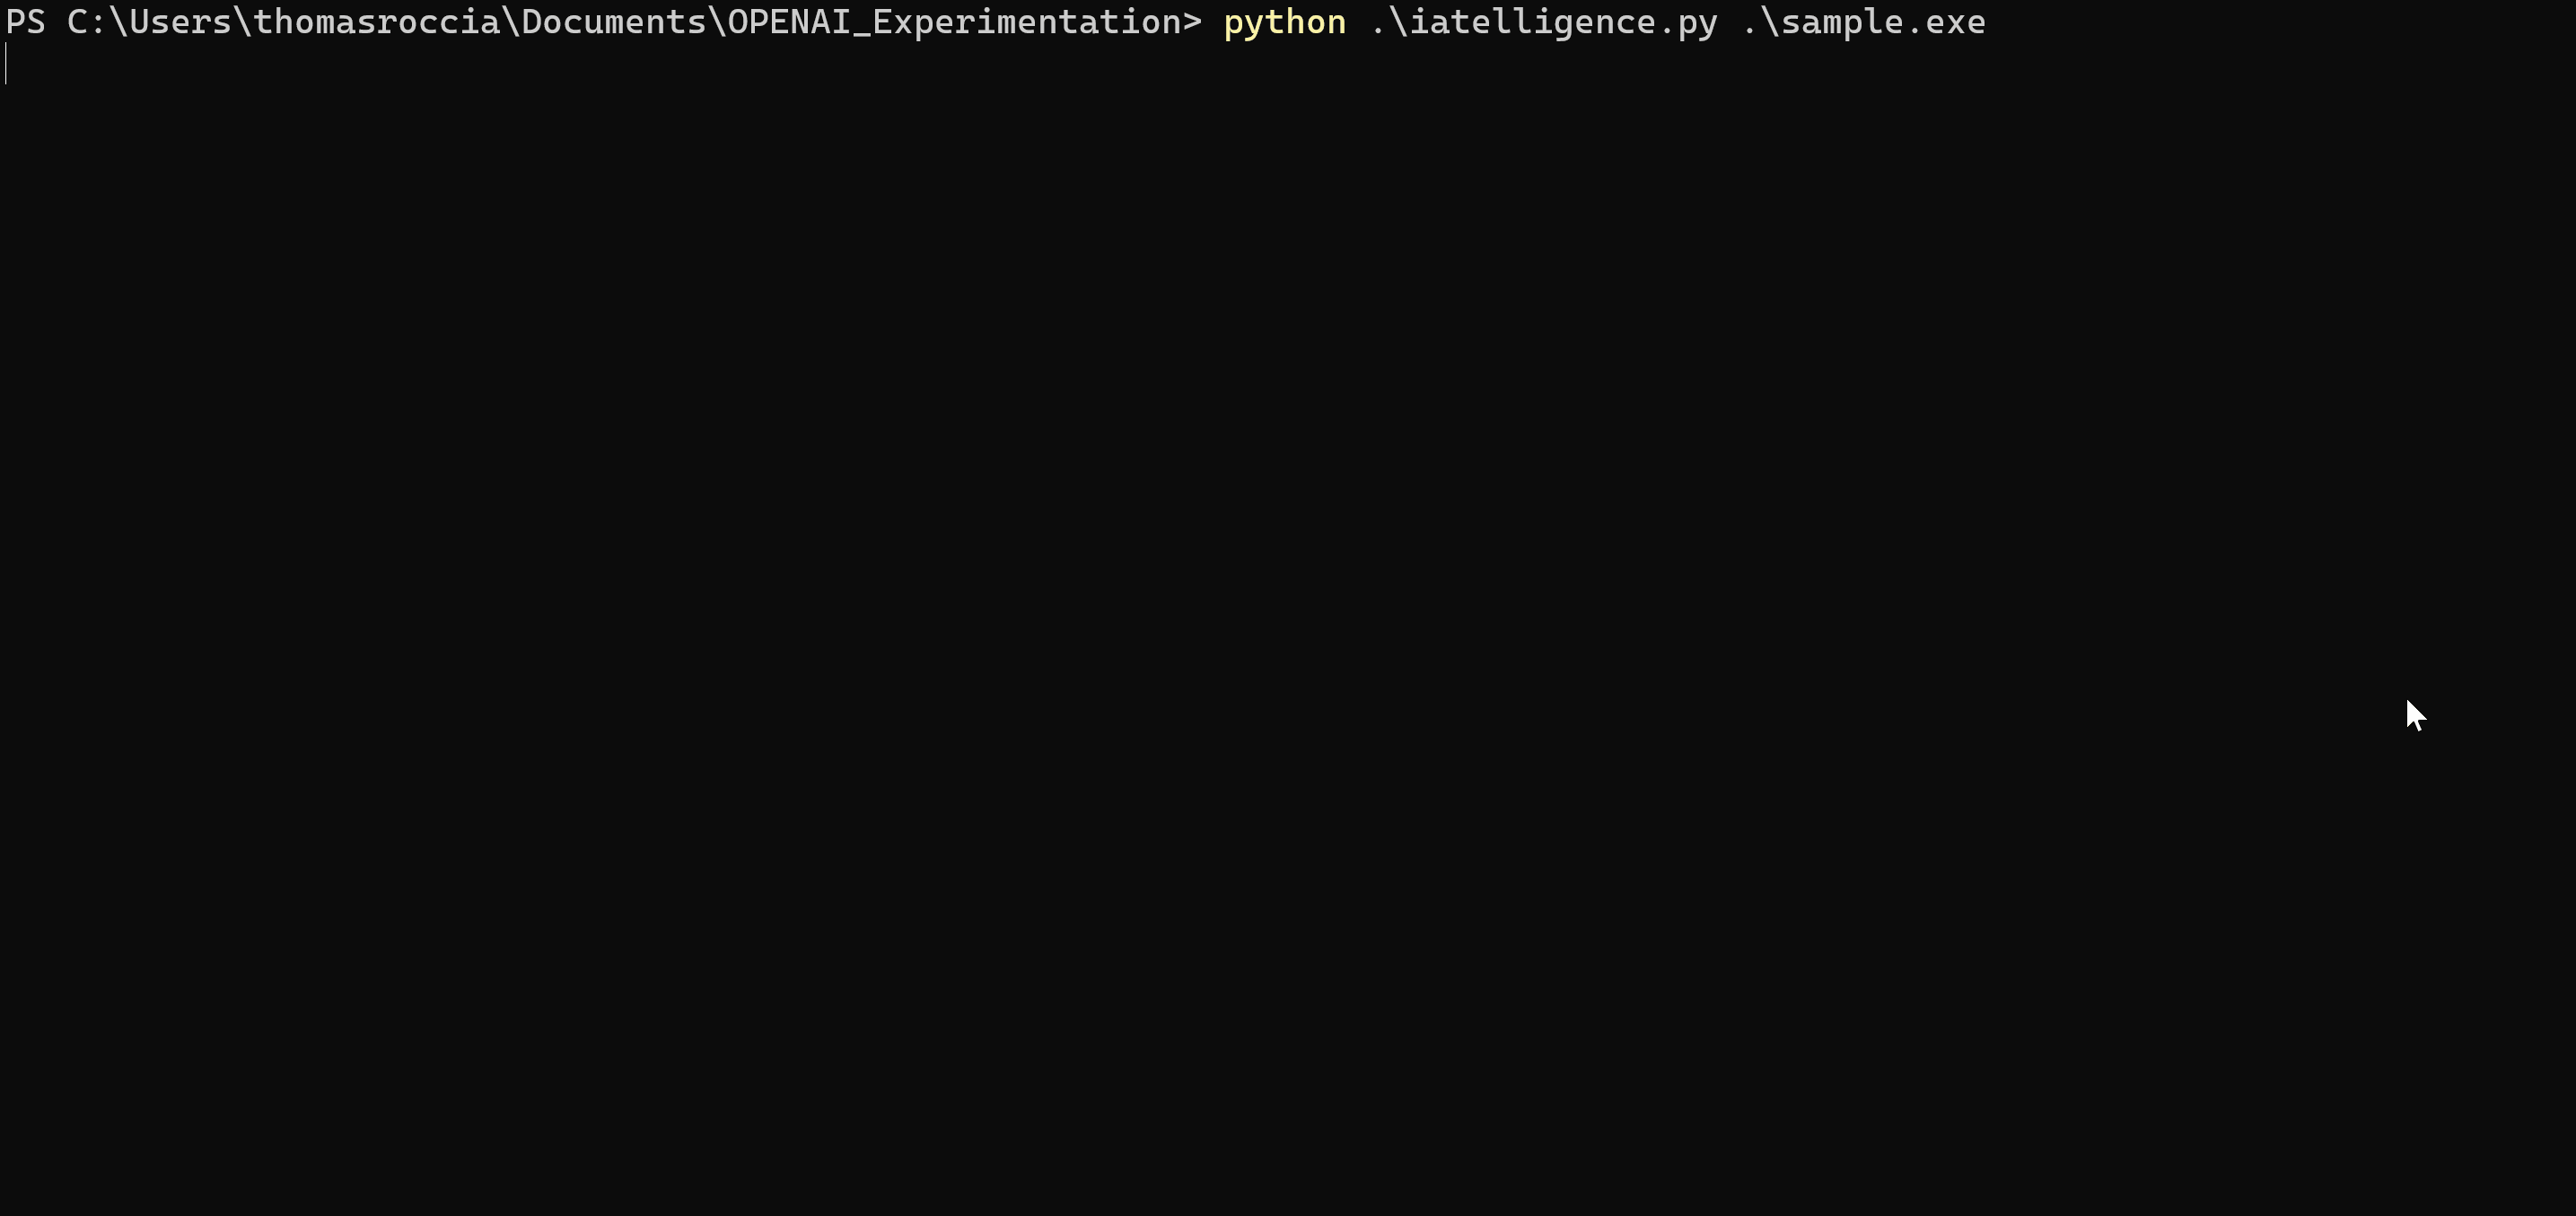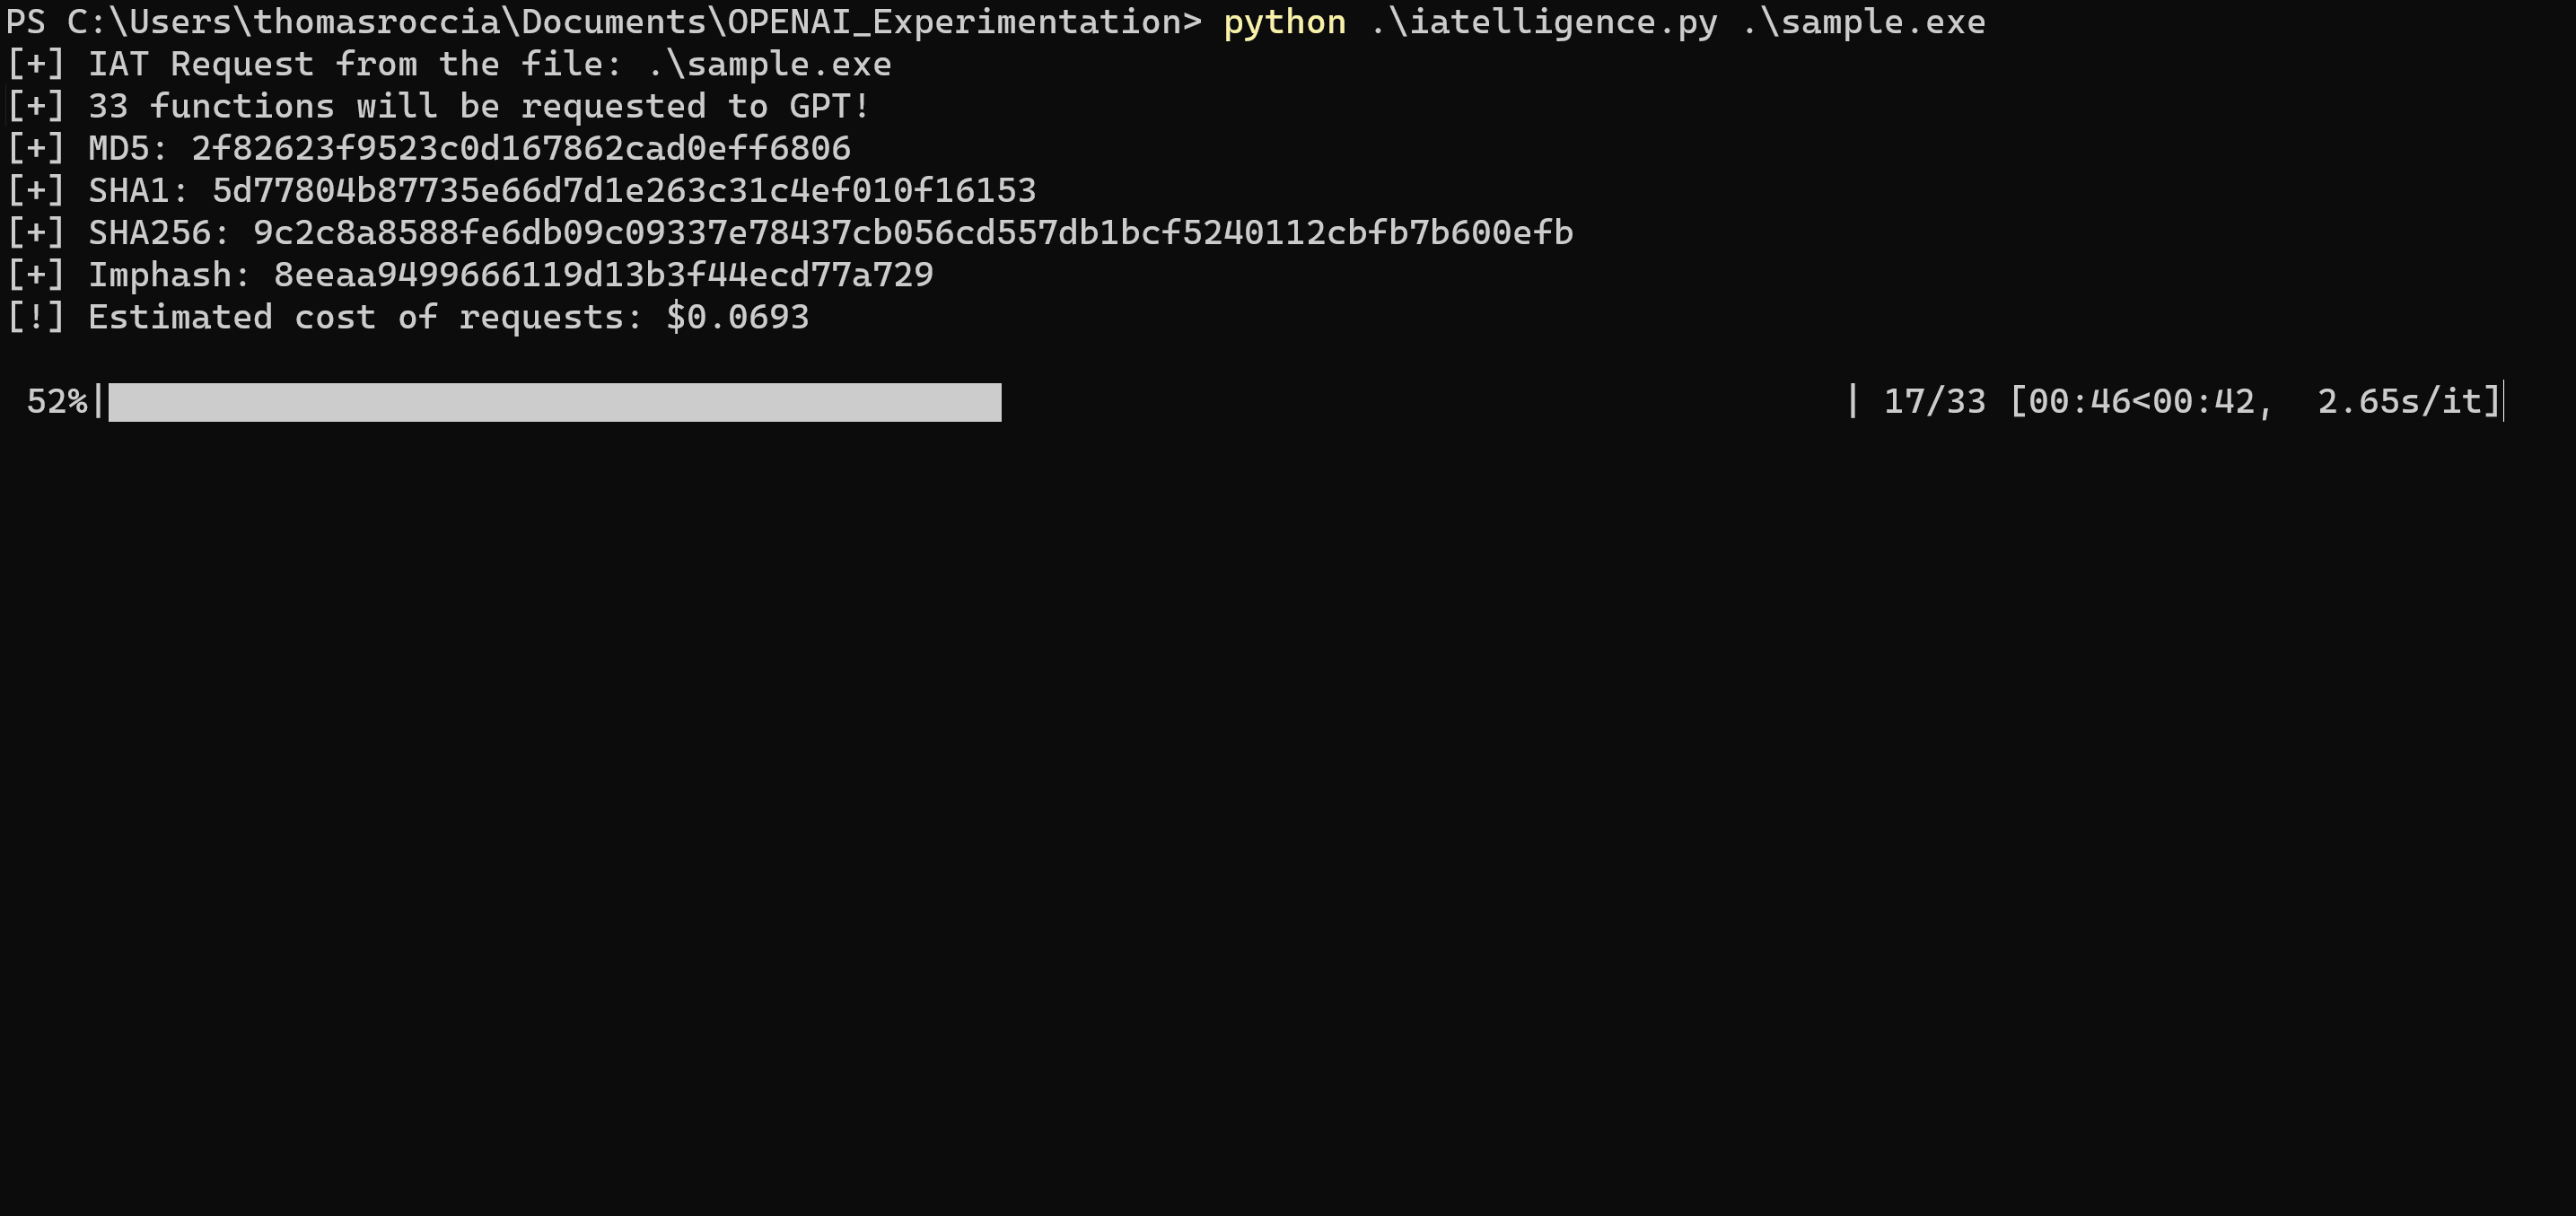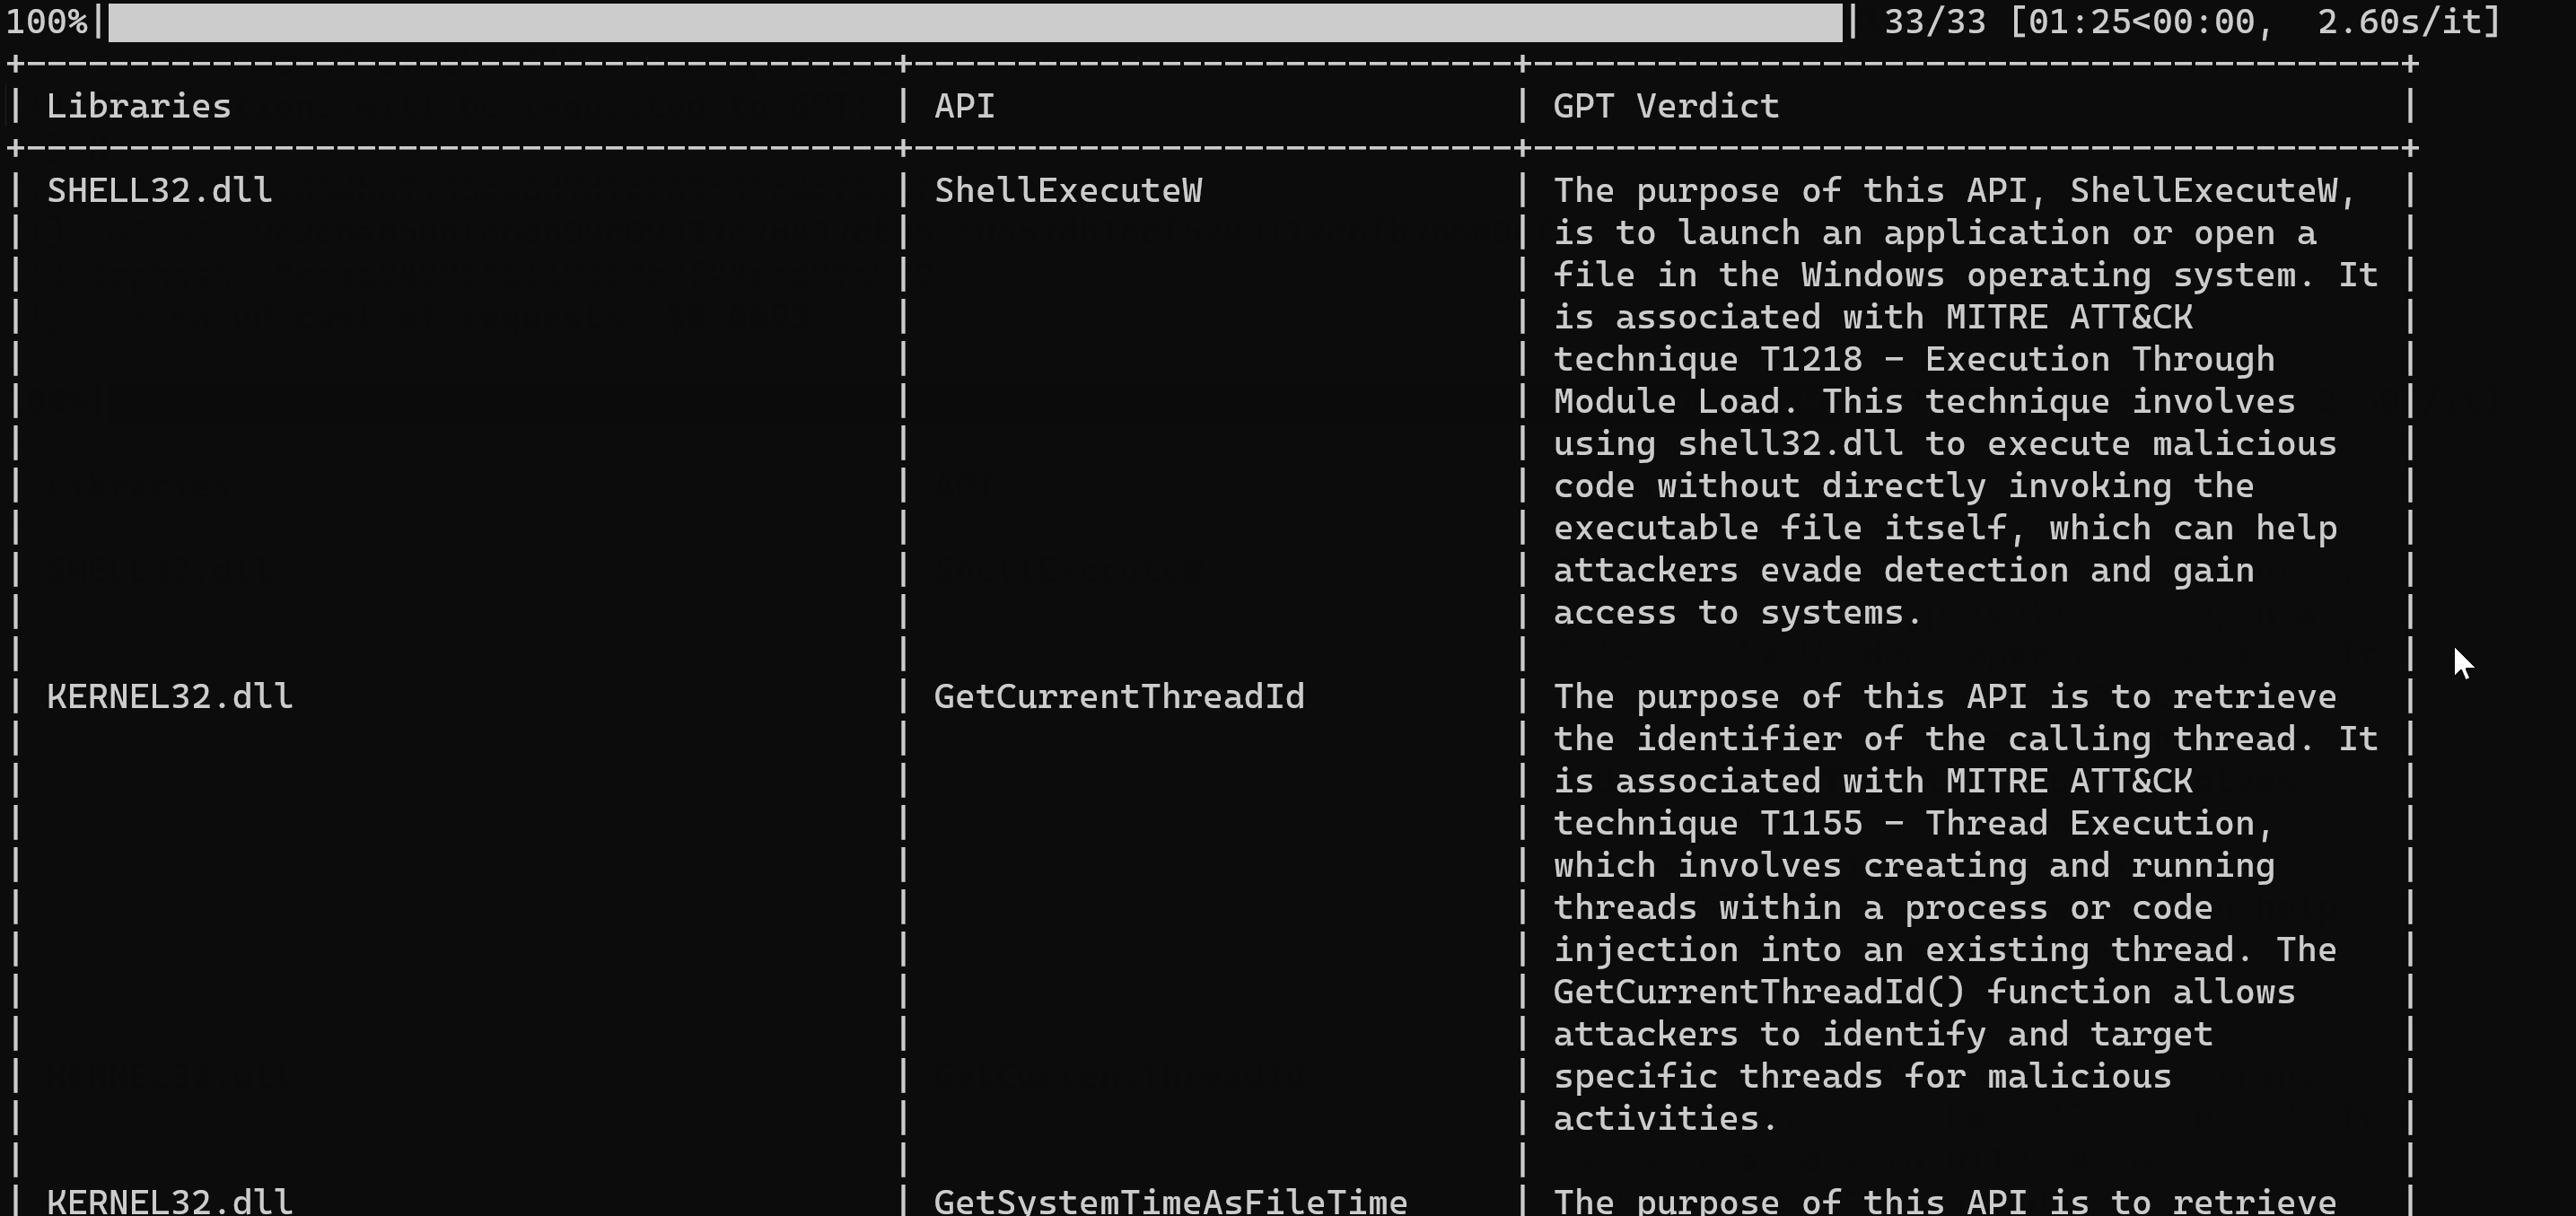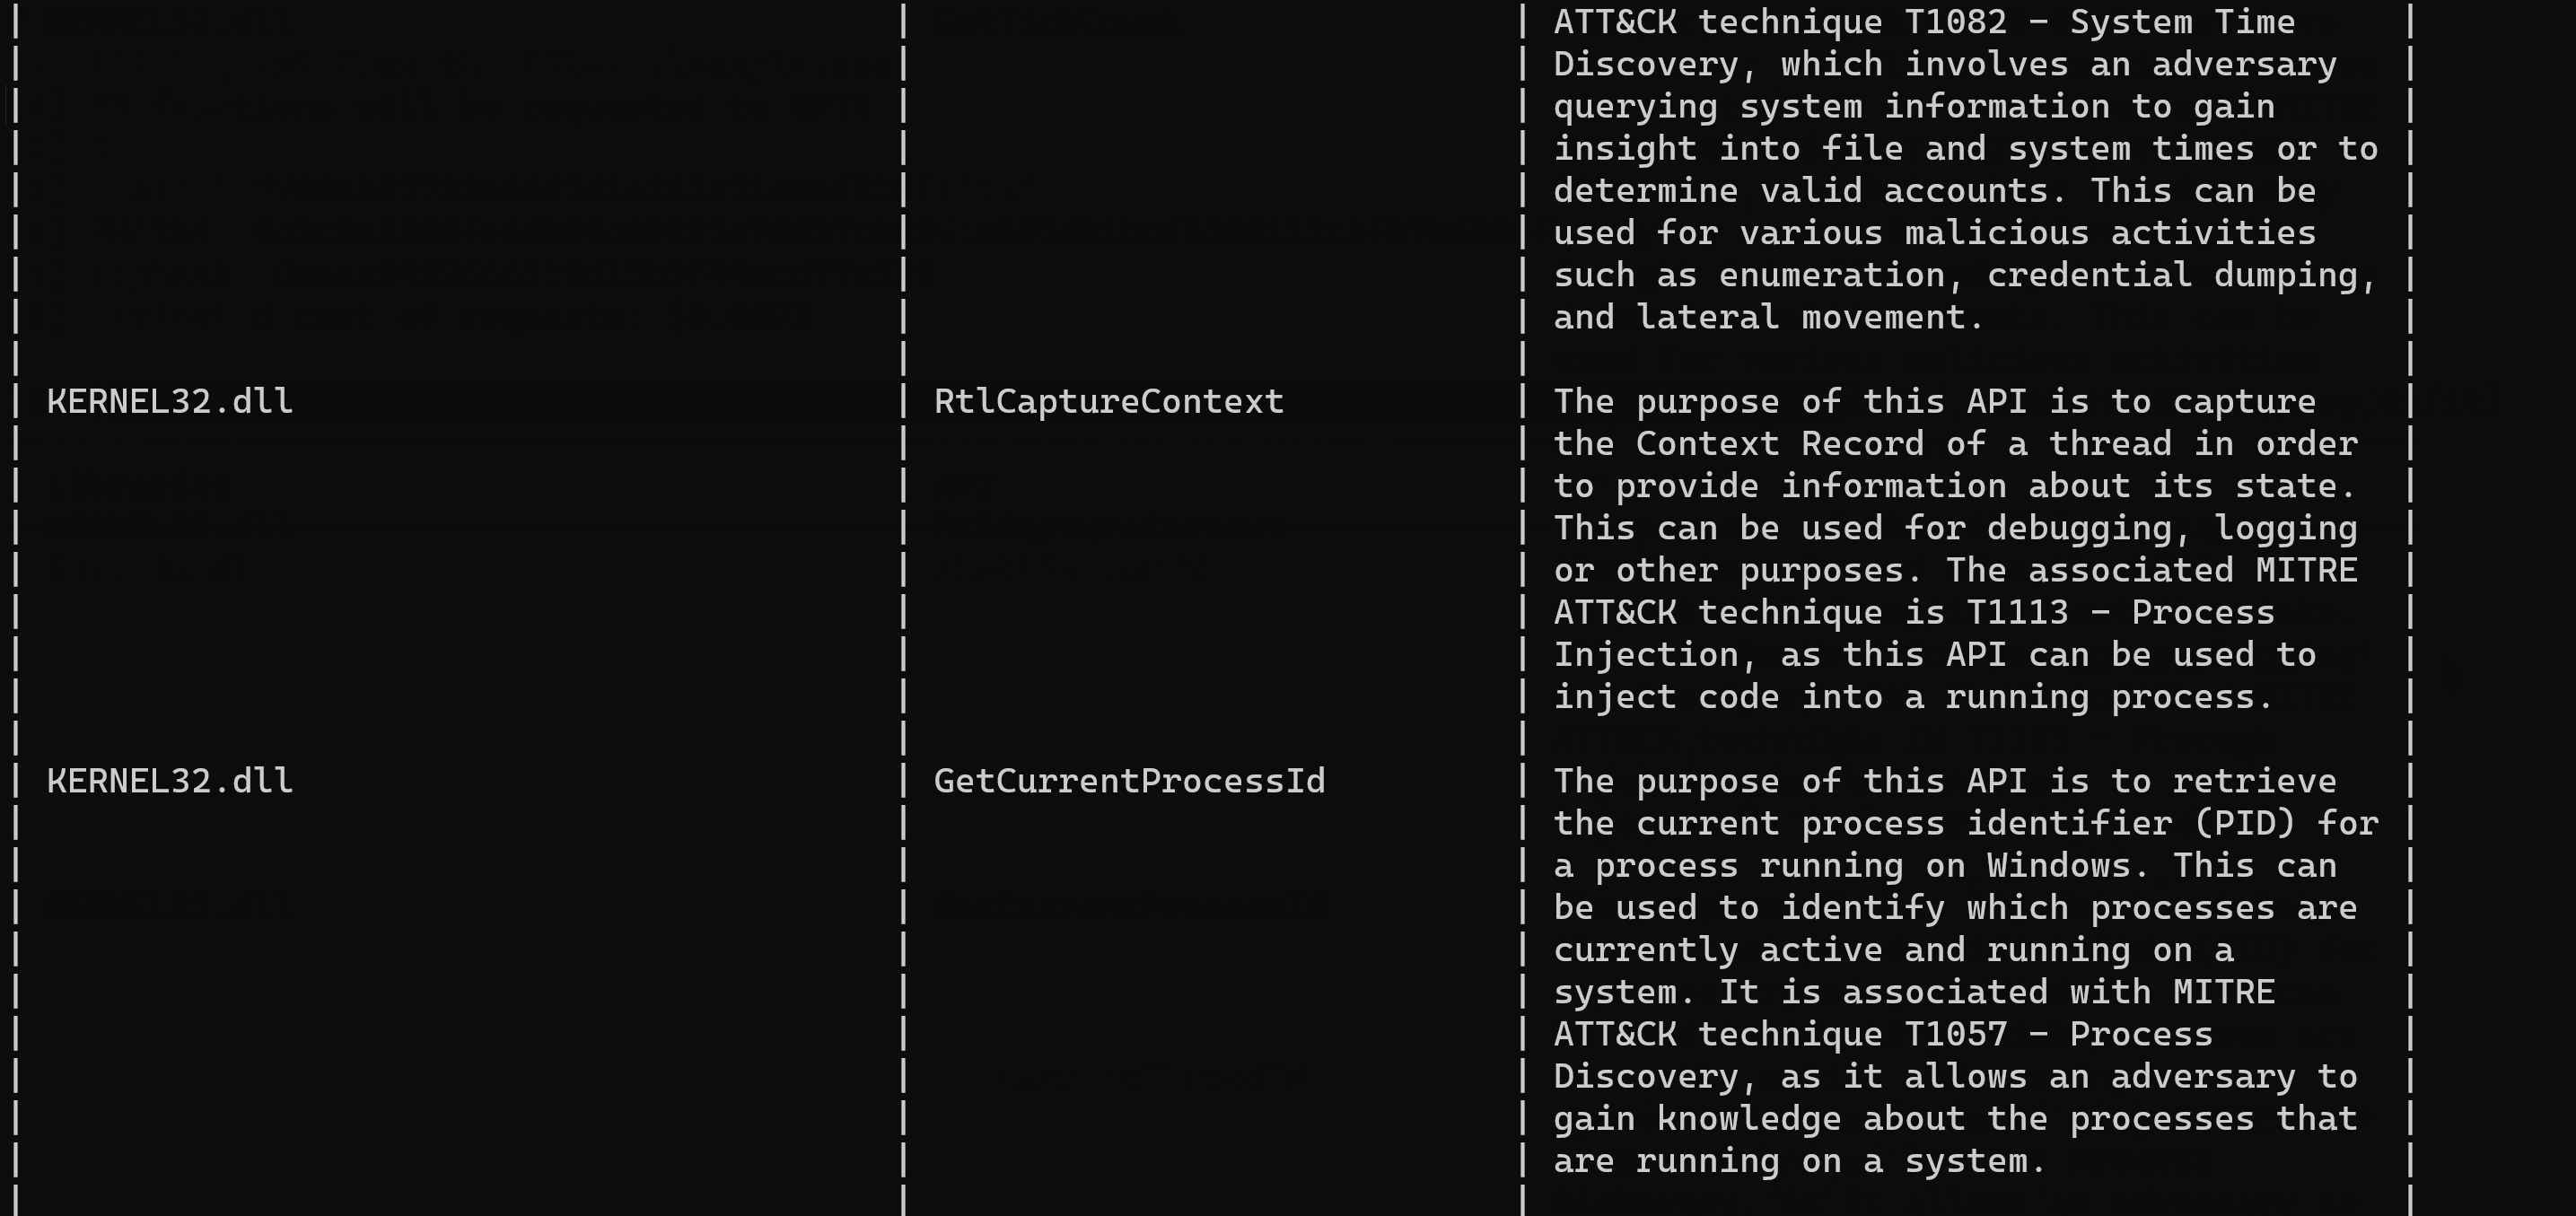 fr0gger/iatelligence
IATelligenceは、PEファイルのIATを抽出し、GPTにAPIと関連するATT&CKマトリックスについての詳細情報をリクエストするPythonスクリプトです。