#1
 mistymntncop/cve-2023-4863
CVE-2023-4863の概念実証、WebP画像デコードにおけるヒープバッファオーバーフロー。教育分析のために@benhawkesによって発見されたcode_lengthsトリガー機構を示しています。
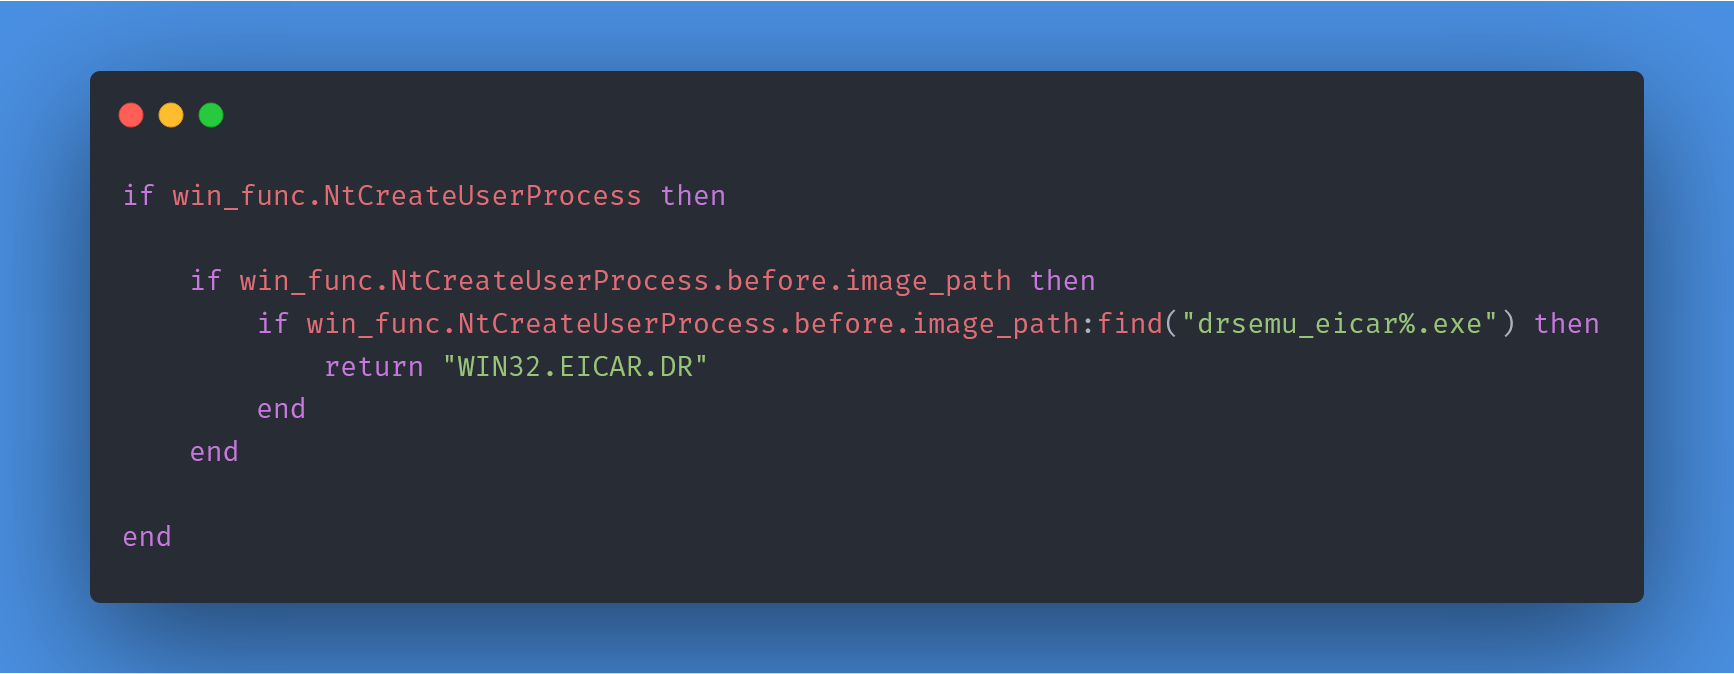 secrary/drsemu
DrSemu - サンドボックス化された動的振る舞いに基づくマルウェア検出・分類ツール
 notrequiem/antidbg
リバースエンジニアリングからソフトウェアを保護するために設計された、Windows向けのステルスで完全にsyscallを用いたC/C++ユーザーランド向けアンチデバッグライブラリ
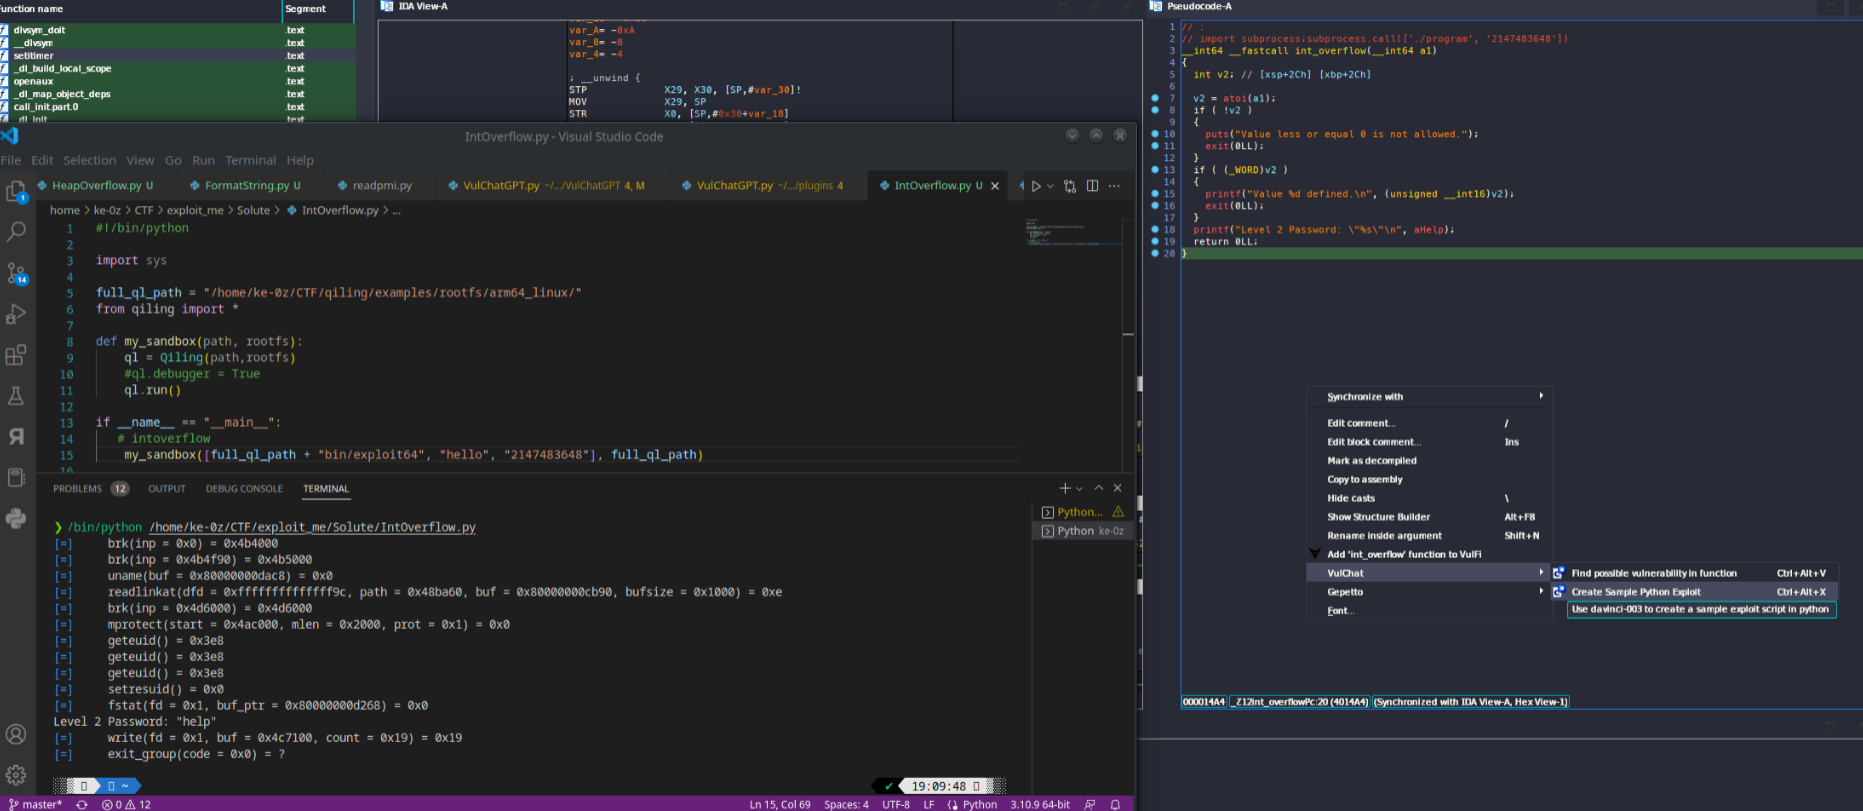 ke0z/binaivulhunter
IDA PRO HexRaysデコンパイラをOpenAI(ChatGPT)と組み合わせて、バイナリ内の潜在的な脆弱性を発見します。
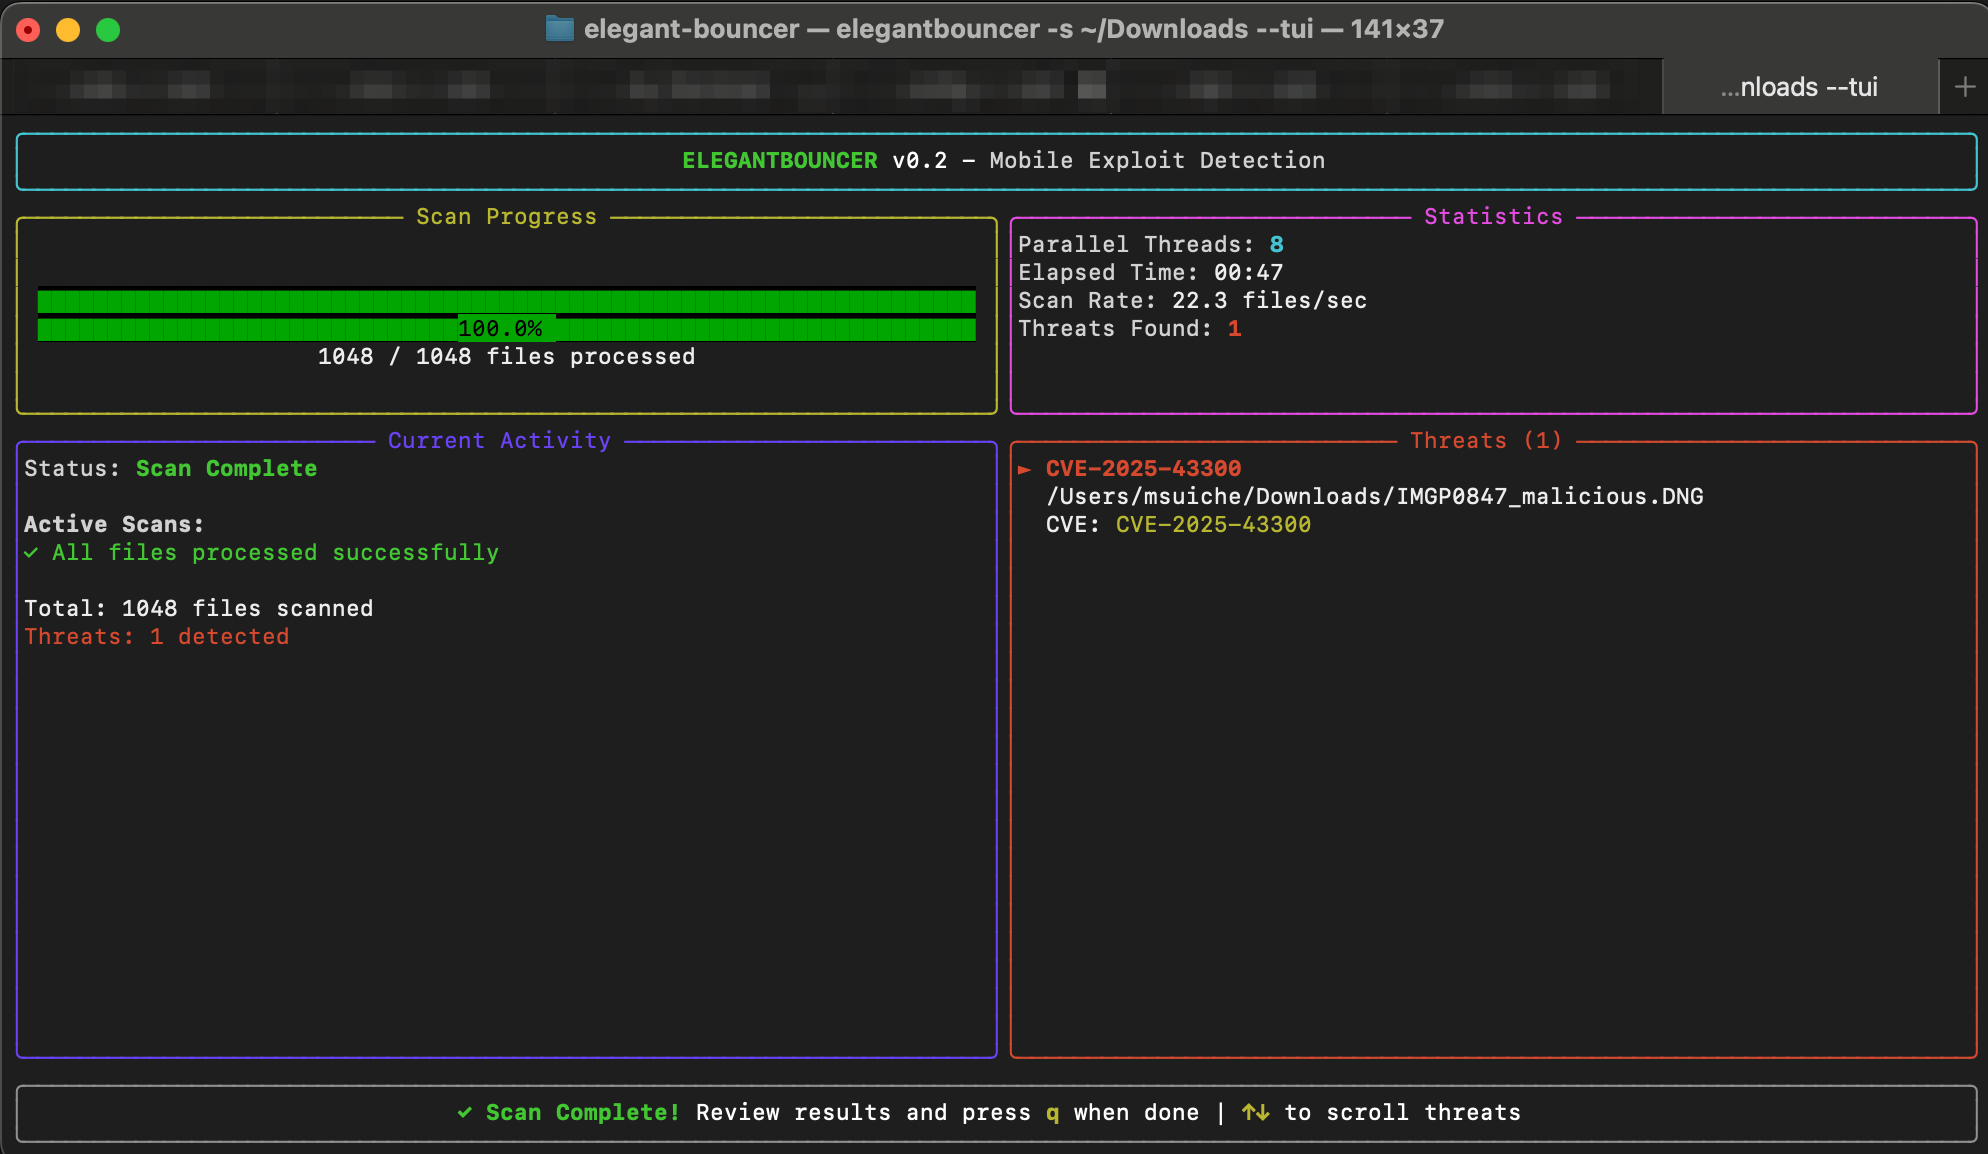 msuiche/elegant-bouncer
ELEGANTBOUNCER は、ファイルベースのモバイルエクスプロイトを検出するツールです。
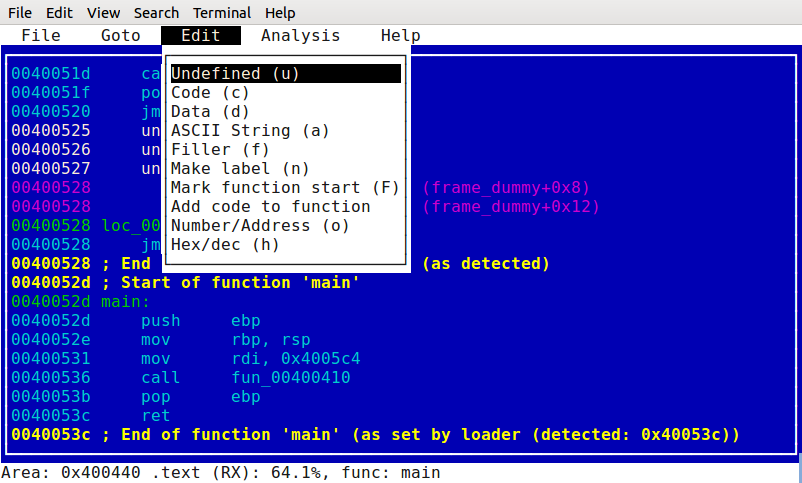 pfalcon/scratchabit
簡単にリターゲット可能でハック可能な対話型逆アセンブラ、IDAPython互換のプラグインAPIを搭載
 ttdennis/fpicker
Fridaベースのインプロセスファジングスイート。AFL++プロキシ、スタンドアロンのアクティブ/パッシブモード、共有メモリ通信を備え、プラットフォームを横断した高性能カバレッジガイド型脆弱性発見を実現します。
 strivexjun/memorymodulepp
C++ライブラリで、ディスクに触れずにメモリから直接DLLをロードし、例外処理サポートを備え、ステルスなコード実行とファイルベースの検出回避を可能にします。
 lifting-bits/sleigh
GhidraのSLEIGHプロセッサ仕様ライブラリのCMakeビルド。リバースエンジニアリングツール向けに、スタンドアロンの逆アセンブリおよびp-codeリフティングエンジンを提供します。
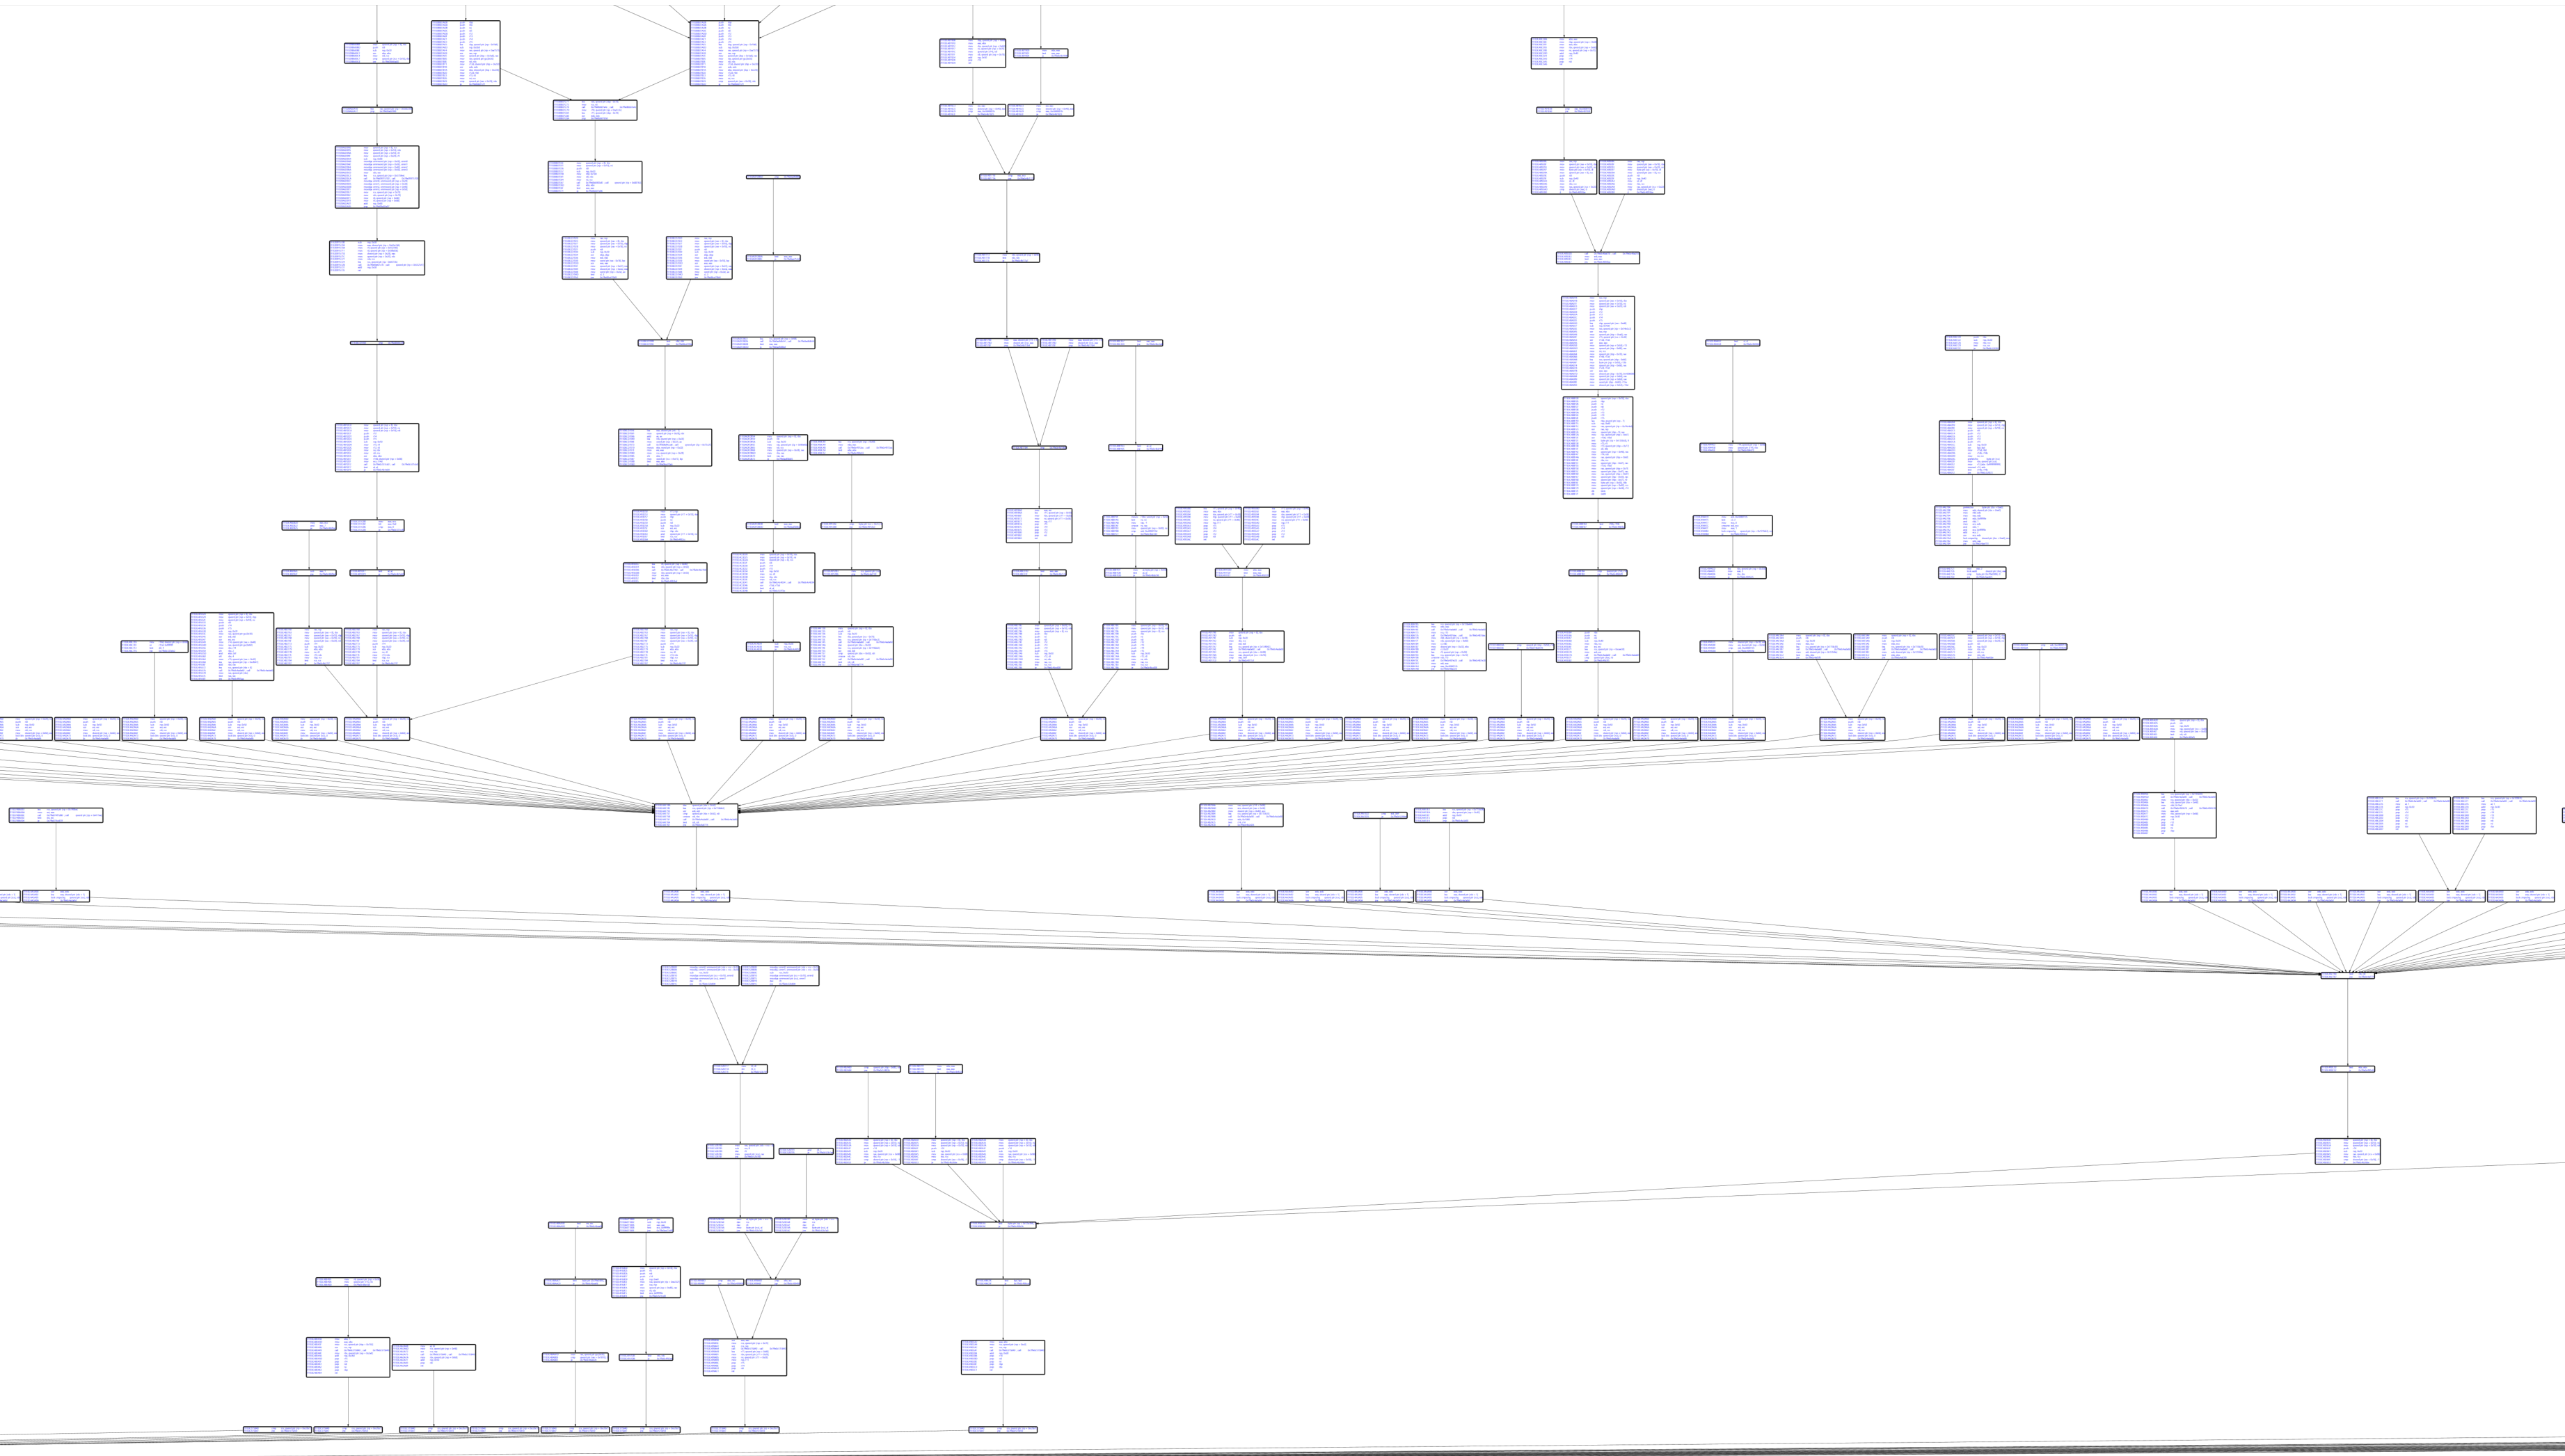 k2/ehtrace
ATraceはWindows上でバイナリの実行をトレースするためのツールです。
 owenpawl/cerberus-re-skill
cerberus-reは、Ghidra、LLDB、Fridaを中心とした再現可能な静的/動的/インストゥルメンテーションの三要素ループを構築するための、ローカルかつApple向けのリバースエンジニアリングワークベンチです。
 helixo32/crimsonedr
マルウェア開発トレーニングのためのAV/EDRの動作をシミュレートします。
 ben-lichtman/ropr
超高速™マルチスレッドROP Gadget finder。ropper / ropgadget の代替(現在はx86のみ)
 reb311ion/replica
逆アセンブルの見逃し修正、関数の検出、暗号定数のラベル付け、APIコールや文字列参照に基づく関数のリネームにより、リバースエンジニアリングを強化するGhidraプラグイン。
 hackerschoice/bincrypter
ELF + SHELL スクリプトのパック/暗号化/難読化
 mynameismeerkat/pyretic
pyREtic は、メモリ内の Python 2.x bytecode をリバースエンジニアリングするための拡張可能なフレームワークです。