Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-45599 — CVE-2022-45599 の概念実証:Aztech WMB250ACルーターのlogin.phpにおけるPHP型ジャグリング脆弱性により、細工されたMD5ハッシュで管理者認証をバイパスできる。 | Kitploit
ツール/GitHubGitHub/ethancunt/cve-2022-45599
パスワード攻撃脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証
GitHubethancunt/cve-2022-45599

CVE-2022-45599

CVE-2022-45599 の概念実証:Aztech WMB250ACルーターのlogin.phpにおけるPHP型ジャグリング脆弱性により、細工されたMD5ハッシュで管理者認証をバイパスできる。

リポジトリを見る
293年前未レビュー
共有

CVE-2022-45599

CVE URL:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
報告者:TanYeeTat
製品:Aztech WMB250AC ワイヤレスメッシュルーター
影響を受けるファームウェア:2020年リリース (topaz-linux.lzma.img)
ファームウェアのダウンロード:クローズドソース

aztech-wmb250ac

product-aztech-kylaconnect-site

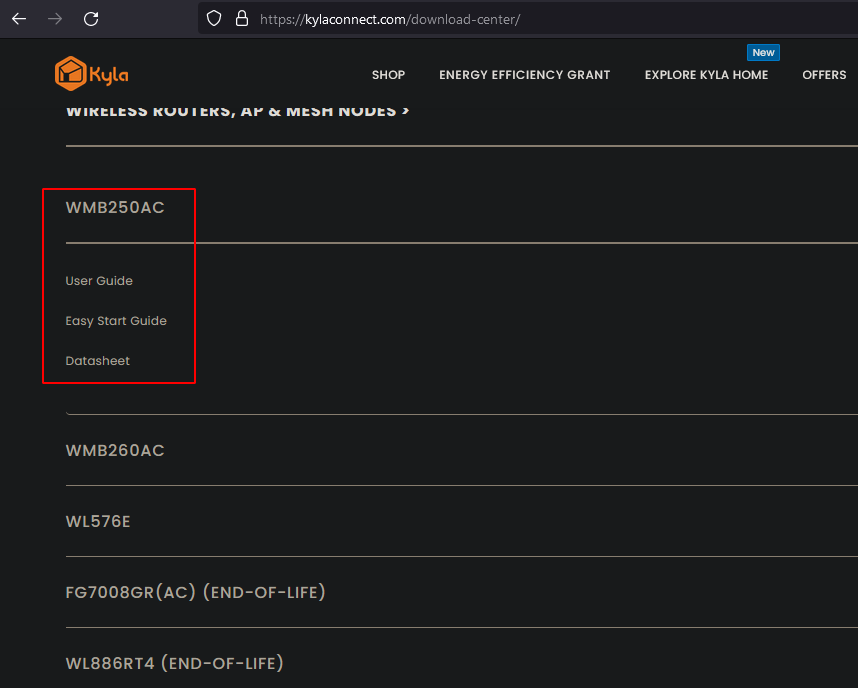
製品マニュアル: https://kylaconnect.com/download-center/

脆弱性は、2022年6月7日に [email protected] 経由で Aztech のセキュリティチームに報告されましたが、2023年2月21日現在、応答はありません。

  • Kylaconnect Vulnerability Disclosure

脆弱性の詳細

PHP の型のゆるい比較(Type Juggling)の脆弱性が、ポート80の login.php Web ページの password 認証フィールドに存在します。これにより、攻撃者は管理者のパスワードを知らなくても認証を通過できます。ただし、これは発生確率が非常に低く、管理者の MD5 ハッシュ化されたパスワードが 0e で始まり、その後に数字が続く必要があります。PHP Type Juggling 攻撃の影響を受ける平文パスワードと対応する MD5 ハッシュの包括的なリストを以下に示します。また、詳細を解説している参考ブログも併せて記載します。

MD5 Type Juggling List

Whitehatsec Blog Magic Hashes

要約: login.php 内の認証チェックを行う PHP ソースコードは、厳密比較(===、等号3つ)ではなく、緩い比較(==、等号2つ)を使用しています。

login-php-loose-comparison

概念実証

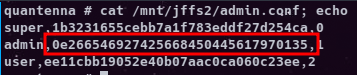
  1. 管理者ユーザーのパスワードを、MD5 ハッシュ化した結果が 0e で始まり数字が続くような平文の値に設定します。

    • 例: 平文: PJNPDWY, MD5: 0e291529052894702774557631701704

    modified-admin-conf

    注: 無効なハッシュ 0e123456789012345678901234567890 でも動作します。

  2. Web サービス上で管理者ユーザーとして、ユーザー名 admin と MD5 Type Juggling List にある任意の平文パスワード(例: 240610708)を使用して認証します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    353
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    288

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →