#1
 0xmandor/cve-2025-50433
# 重大なMonnit Cloudアカウント乗っ取り(CVE-2025-50433)の概念実証 パスワードリセットにおけるトークンとメールの検証欠如を悪用し、攻撃手順、根本原因、および是正策を提供します。
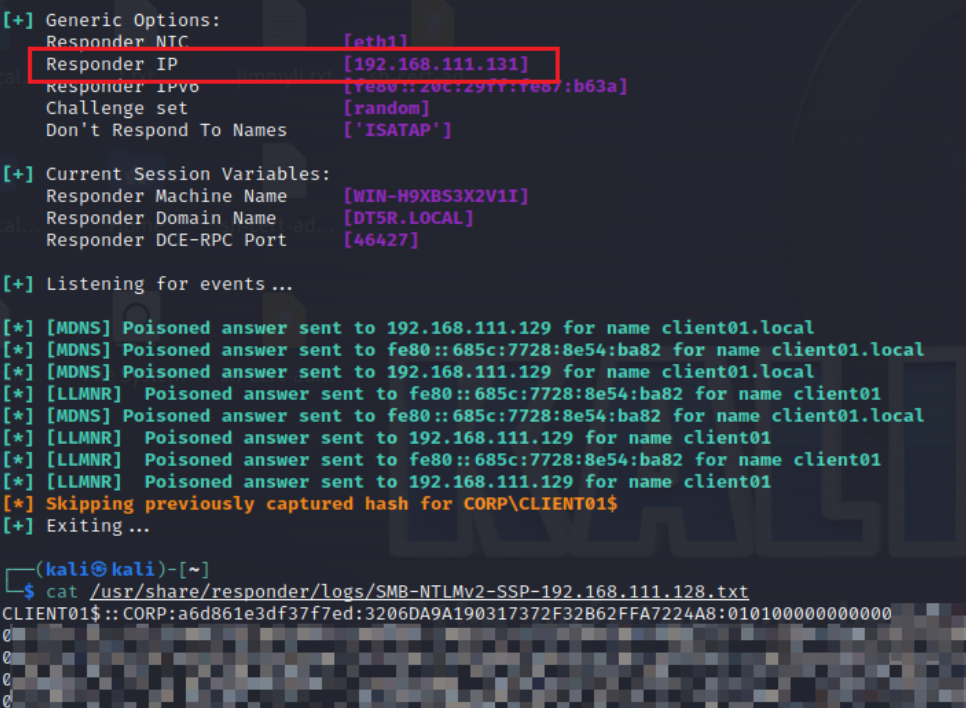 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
CVE-2024-40586 のエクスプロイト: 脆弱なFortiClientの名前付きパイプを介してWindowsホストに認証を強制し、リレー攻撃によるSYSTEMへの権限昇格または横方向の移動を可能にします。
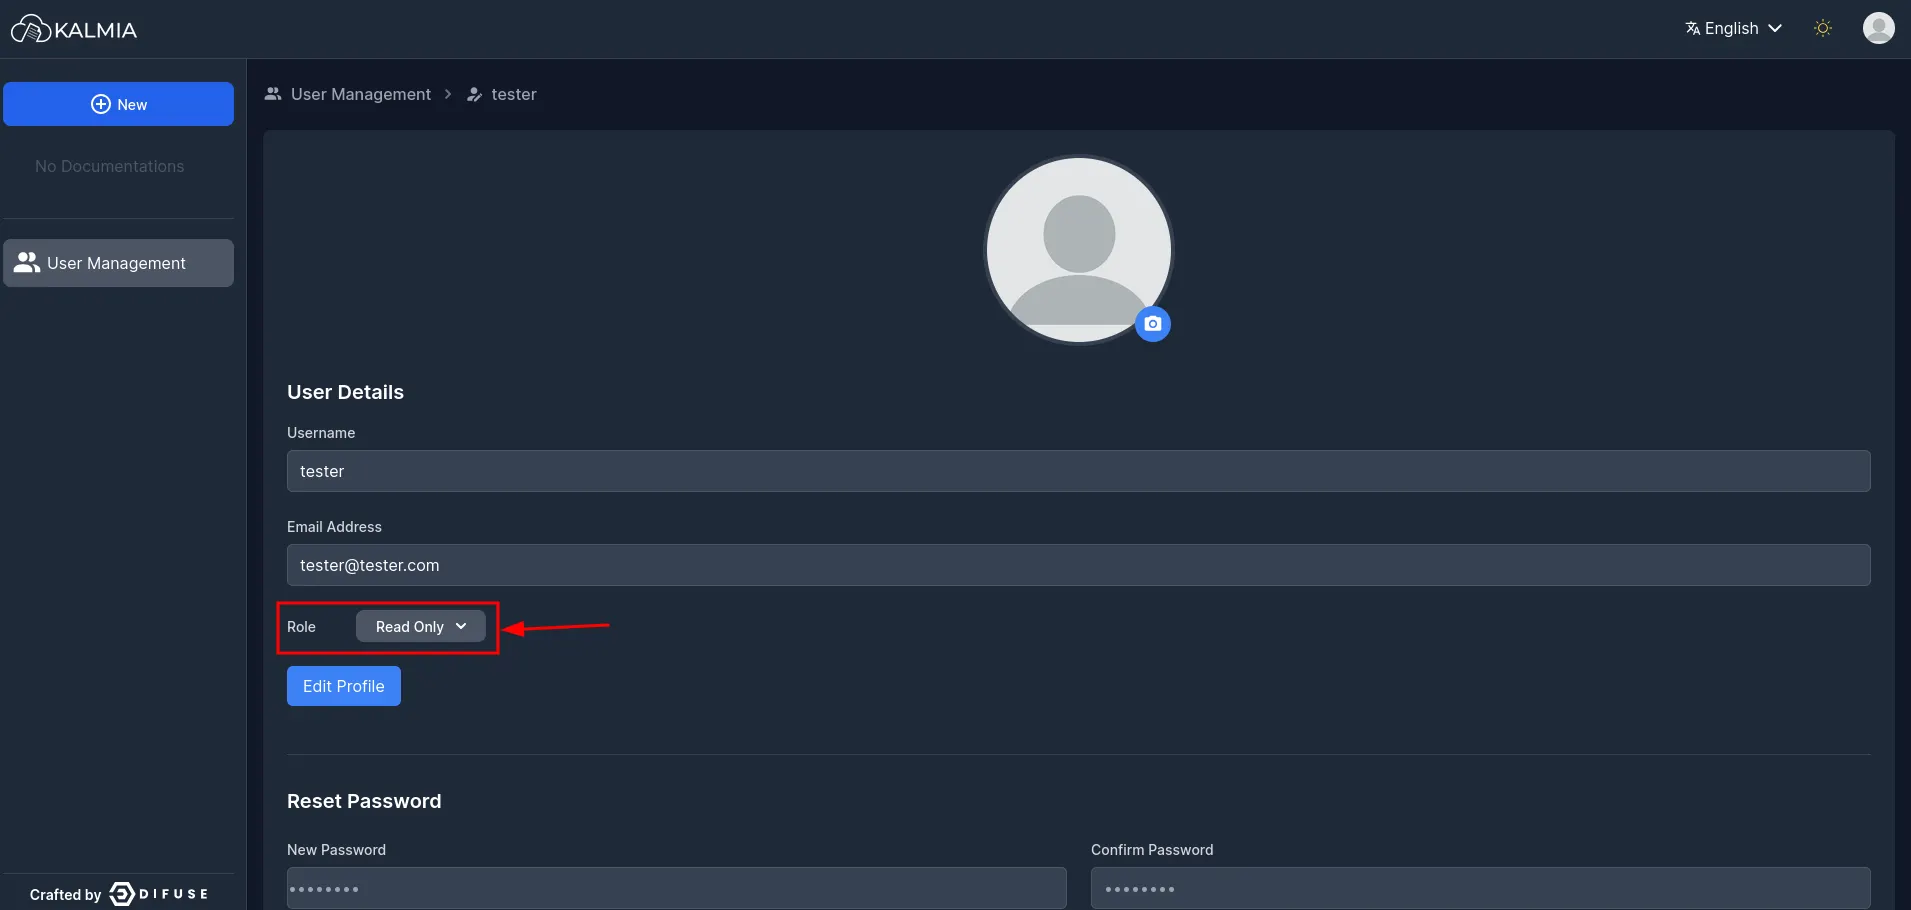 noxurge/cve-2025-65900
DifuseHQ Kalmia CMS バージョン 0.2.0 には、/kal-api/auth/users API エンドポイントに不適切なアクセス制御の脆弱性が存在します。バックエンドでの権限検証の不備と過剰なデータ公開により、基本的な読み取り権限を持つ認証済みユーザーが、プラットフォーム上の全…
 d0n601/cve-2025-12720
g-FFL Cockpit <= 1.7.1 - 不適切な認可による未認証の製品削除
 nxvh1337/cve-2025-15602-poc
Snipe-IT < 8.3.7 のマスアサインメント脆弱性 - 権限昇格につながる
 clearcdq/zabbix-saml-sso-_cve-2022-23131
CVE-2022-23131のエクスプロイト。Zabbix SAML SSO認証バイパスの脆弱性を標的としています。セッションハイジャックと管理者権限の不正取得を可能にします。
 realbatuhan/jwt-bruteforcer
CVE-2018-1000531 テスト付き JWT ブルートフォーサー
 ccordeiro/cve-2022-40684
CVE-2022-40684 の概念実証 - 認証バイパスによりデバイス完全乗っ取り(読み取り専用)
 jfriedli/cve-2025-11986
CVE-2025-11986 の概念実証エクスプロイト。WordPress crypto_connect プラグインにおける nonce 抽出と偽の NFT 登録による未認証アクセスバイパスを実証します。
 cappricio-securities/cve-2022-21500
Oracle E-Business Suite <=12.2 - 認証バイパス
 imjdl/cve-2026-31816-rshell
CVE-2026-31816を悪用してBudibaseの認証をバイパスし、悪意のあるデータソースプラグインをアップロードして、リモートアクセス用のリバースシェルを実行します。
 0xblackash/cve-2025-13315
CVE-2025-13315
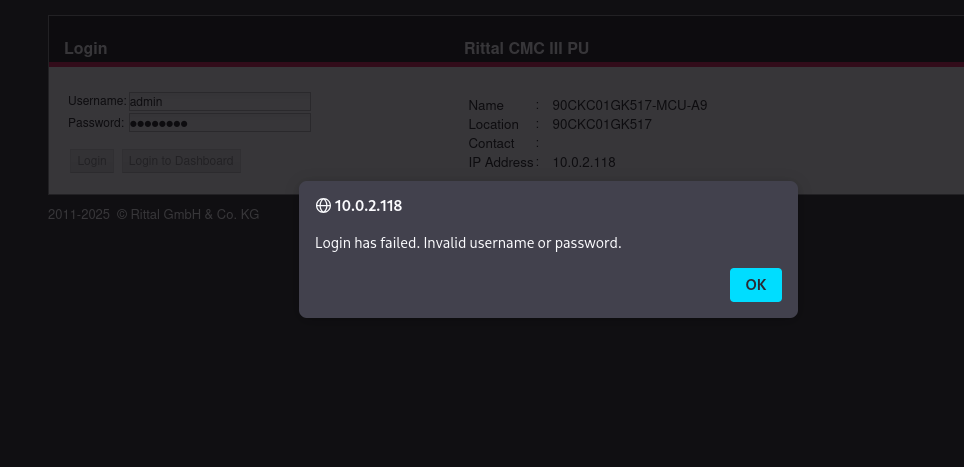 nrtlox/cve-2025-63587
CVE-2025-63587
 zgsnj123/cve-2025-45466
これはCVE-2025-45466の詳細です。
 b4d-53ct0r/cve-2025-3616
Greenshift WordPressプラグイン(CVE-2025-3616)の任意ファイルアップロードを悪用し、MIMEスプーフィングを介してRCEを達成するMetasploitモジュール。自動登録とnonce抽出機能付き。
 jfriedli/cve-2025-12028
CVE-2025-12028の概念実証エクスプロイトで、WordPress IndieAuthプラグインにおけるCSRFベースのOAuthトークン窃取を実証し、盗まれた認証情報による不正なAPIアクセスを可能にします。