
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ
 bodoinon/cve-2024-10924
WordPress Really Simple Securityの認証バイパスであるCVE-2024-10924の悪用と緩和を示します。自動化されたPythonエクスプロイト、手動のBurp Suite手順、パッチ検証を含みます。
 t3slaa/cve-2024-55374
CVE-2024-55374
 ayewo/fortios-ldap-mitm-poc-cve-2019-5591
FortiOS v6.0.x から v6.2.0 のデフォルトの LDAP 設定は、LDAP/S のサーバー ID を確認しないため、MITM 攻撃につながります。この PoC は、簡単に偽装できる LDAP サーバーに対してローカルサブネット上で送信された資格情報の完全な流出を実演します。
 kxisxr/bash-script-cve-2019-17662
ThinVNC 1.0b1 は任意ファイル読み取りに対して脆弱であり、これにより VNC サーバーが侵害されます。この脆弱性は、VNC サーバーの展開時に認証が有効化されている場合でも存在します。認証用パスワードは平文でファイルに保存されており、../../ThinVnc.ini…
 shinycolumn/cve-2025-56800
Reolink デスクトップアプリケーションにおけるローカル認証バイパスの脆弱性
 sibikrish001/cve-2025-55462
Eramba v3.26.0のCORS設定ミスであるCVE-2025-55462に関する技術文書と概念実証。/system-api/loginエンドポイントでのクロスオリジン認証リクエストを可能にする。
 sholls000/cve-2024-8465-poc
意図的に脆弱性を持たせたWebアプリケーションで、教育目的でSQLインジェクションの脆弱性(CVE-2024-8465)を実演するものです。認証バイパスやデータ漏えいを含みます。
 omarv4066/sshenumkl
SSHEnumは、CVE-2018-15473に基づくSSHユーザー列挙ツールです。サーバーの応答の違いを利用して、有効なユーザーを検出できます。高速で、Python 3.12に対応しており、ワードリストをサポートしています。許可された監査およびセキュリティテスト専用です。
 padayali-jd/cve-2025-63314
CVE-2025-63314の詳細な開示:Acora CMS 10.7.1の静的で期限切れにならないパスワードリセットトークンにより、アカウント乗っ取りと権限昇格が可能になる。
 remenis/cve-2025-67159
VatilonベースのIPカメラファームウェアは、web.cgi APIリクエストを介して認証バイパスと平文の認証情報の露出を許容します。
 rickidevs/cve-2026-26717
# CVE-2026-26717 の技術解説:OpenFUN Richie LMS ウェブフック認証における HMAC タイミング攻撃 脆弱なコード、影響、および `hmac.compare_digest` を用いた修正を含む、OpenFUN Richie LMS ウェブフック認証における…
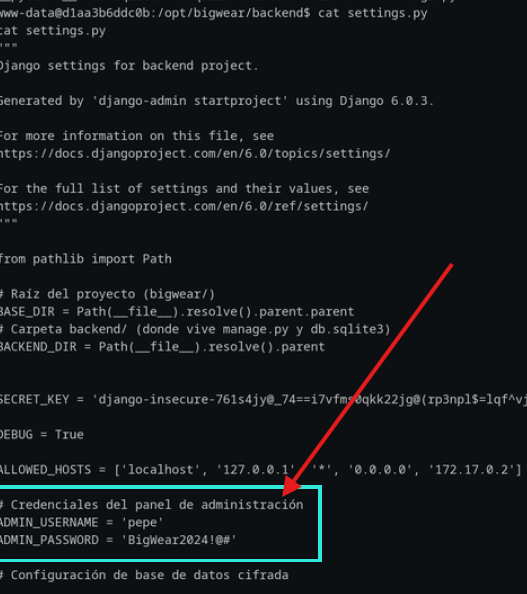 salimelh94/web-penetration-test
WordPressの脆弱性(CVE-2025-34077)の悪用、Cookieインジェクションによる認証バイパス、rootへの権限昇格。私のサイバーセキュリティ専門課程の一部です。
 gabs-hub/cve-2026-24061_lab
教育用Dockerラボ。CVE-2026-24061を実演するもので、GNU telnetdにおける認証バイパスであり、USER環境変数への引数インジェクションを介してrootアクセスを可能にします。
 aakashtyal/session-persistence-after-enabling-2fa-cve-2025-60425
# Nagios Fusion における2FA有効化後のセッション永続化に関する詳細な脆弱性レポート CVE-2025-60425、影響を受けるバージョン、緩和策の推奨事項、および開示のタイムラインを含む、Nagios Fusion…
 canpilayda/inetutils-telnetd-cve-2026-24061
# CVE-2026-24061 のGNU Inetutils telnetdにおける認証バイパスのウォークスルー(Hackviserラボ環境で実演)
 aksalsalimi/cve-2026-26417
# TCS Cognix Recon Client v3.0 における壊れたアクセス制御の脆弱性 ## 概要 TCS Cognix Recon Client v3.0 には、壊れたアクセス制御の脆弱性(CWE-862: 認可の欠如、CWE-639:…
 kso4more/cve-2025-0108
CVE-2025-0108のパス混乱脆弱性をNginx/Apacheスタックで再現します。脆弱なPoCと、二重エンコードされた認証バイパスに対するバックエンド側の緩和策を示すパッチ適用済みの実装を含みます。









