#1

 justlce/cve-2016-6210-exploit
OpenSSH ユーザー名列挙 - CVE-2016-6210
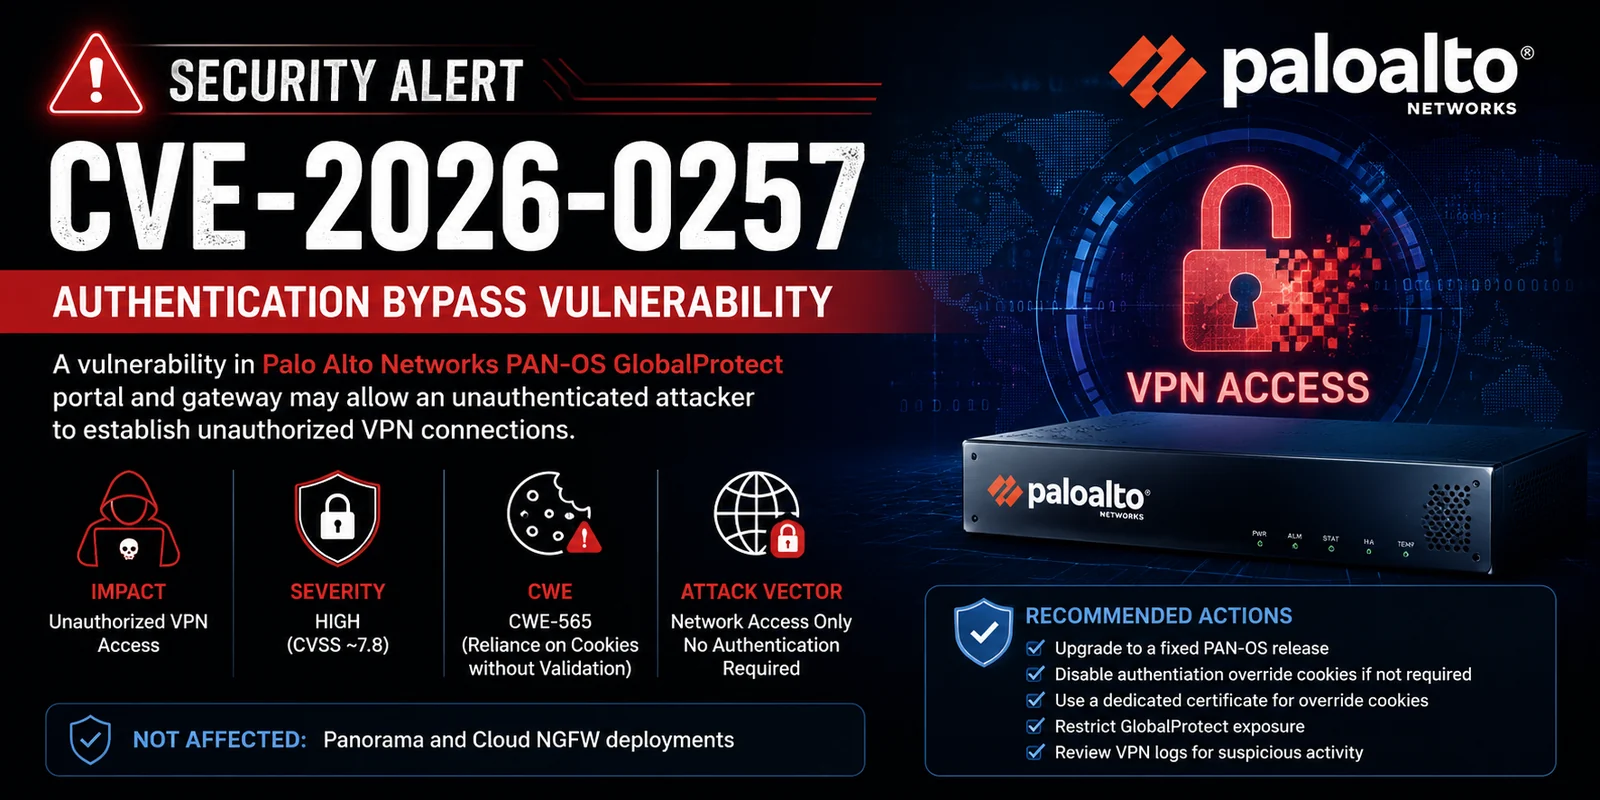
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
CVE-2025-2825 の認証バイパス PoC – CrushFTP 10.x を悪用
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: 不適切な招待トークン検証による未承認の組織登録
 und3sc0n0c1d0/cve-2022-40684
脆弱性CVE-2022-40684(FortiOS / FortiProxy / FortiSwitchManager - 管理インターフェースの認証バイパス)を悪用するためのユーティリティ。
 gagaltotal/cve-2026-10523-ivanti-sentry
Ivanti Sentry認証バイパスおよびリモートコード実行脆弱性(CVE-2026-10520、CVE-2026-10523)の概念実証検出ツール。巧妙に細工されたAPIリクエストを送信してシステムコマンドを実行し、脆弱なデプロイメントを検証します。
 ap0dexme0/cve-2026-49869
Kestra 認証バイパス脆弱性チェッカー
 7ragnarok7/cve-2021-3754
CVE-2021-3754 の脆弱性の詳細とエクスプロイト
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics(3.4.0–3.4.1.1)の認証バイパス。Pythonツール — 単一・複数ターゲットのスキャン、スレッド化されたワーカー、TXTレポート。認可されたテストのみ。メンテナー: mürrez。
 st4rburn/public-passwd
CVE-2026-46333 と CVE-2026-31431 を使用して、任意のユーザーのパスワードを変更します。
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: 管理Webインターフェースの認証バイパス (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
CVE-2020-25200のエクスプロイト:繰り返しログイン試行後のHTTPレスポンスコードの変化を分析して、有効なPritunl VPNユーザー名を列挙します。
 murrez/cve-2026-14378
CVE-2026-14378(DevKit Pro WordPressプラグインにおける、偽造されたoriginal_user_id Cookieを介した未認証の管理者セッション乗っ取り)に対応するPython製PoCスキャナーおよびエクスプロイトヘルパー。
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH User Enumerator in Python3、CVE-2018-15473。このエクスプロイト (https://www.exploit-db.com/exploits/45939) のコードを python2 ではなく python3 で動作するように更新しました。
 arensballiu/flowise-cve-2025-58434-passwordreset
Flowise AI ≤ 3.0.5 における未認証パスワードリセットのエクスプロイト。`/api/v1/account/forgot-password` エンドポイントを悪用し、事前認証なしで任意のユーザーのパスワードを変更します。概念実証スクリプトと緩和策のガイドラインを含みます。
 pingport80/cve-2019-17240
これはCVE-2019-17240のエクスプロイトです。
 t54r/cve-2026-10795_poc
CVE-2026-10795向けにAIが修正したPoC - 教育目的のみ - 所有するラボでの使用は自己責任で ;)